

Forskere fra ESET har identificeret en ny bootkit kaldet "Bootkitty", som installeres efter et systembrud i stedet for GRUB-bootloaderen og bruges til at indsætte skadelige komponenter i Linux-kernen, hvilket giver angriberen mulighed for skjult at kontrollere systemet og udføre sine handlinger. Det påstås at være den første UEFI-bootkit, der har til formål at ramme Linux-systemer.
Bootkitty placeres i filen grubx64.efi i EFI-systempartitionen (EFI system partition, /boot/efi/EFI/ubuntu) i stedet for den normale GRUB-bootloader. Efter aktivering af UEFI-firmware indlæser bootkitten den rigtige GRUB2-bootloader ind i hukommelsen og foretager ændringer i den indlæste GRUB2-kode, som deaktiverer integritetskontrollen af de komponenter, der indlæses senere, og tilføjer en behandler, der kaldes efter udpakkingen af Linux-kernens billede til hukommelsen. Den angivne behandler ændrer de indlæste kernen funktioner (deaktiverer modulens digitale signaturkontrol) samt ændrer initialiseringsprocessens kommando fra "\/init" til "LD_PRELOAD=\/opt\/injector.so \/init)".
Biblioteket injector.so opfanger nogle SELinux-operationer og funktionen init_module, som derefter bruges til at indlæse kernelmodulet \/opt\/dropper.ko. Kernelmodulet dropper.ko opretter og kører den eksekverbare fil \/opt\/observer, skjuler sig derefter på listen over kernelmoduler og opsætter systemopkaldsbehandlere, såsom getdents og tcp4_seq_show, for at skjule filen \/opt\/observer og specifik netværkstrafik. Den eksekverbare fil \/opt\/observer indlæser kernelmodulet \/opt\/rootkit_loader.ko, som er bootloaderen til rootkittet \/opt\/rootkit.
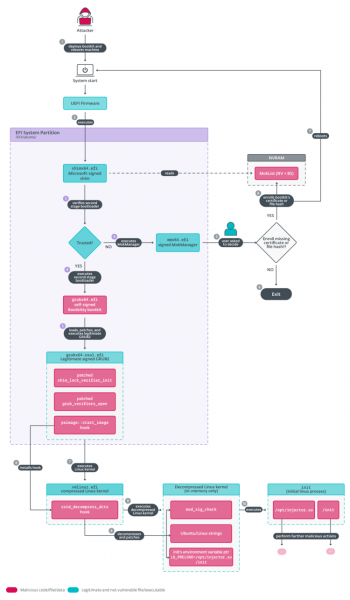
For at installere bootkitten kræves privilegeret adgang til systemet, og sådanne typer af malware bruges typisk af angribere efter en vellykket kompromittering af systemet for at sikre deres videre tilstedeværelse og skjule den skadelige aktivitet. Biblioteket injector.so og de skadelige kernelmoduler placeres i billedet af den initiale RAM-disk eller filsystemet af angriberen. Bootloaderen grubx64.efi placeres i partitionen med filer til UEFI.
I Bootkitty-varianten, der kom ned i hænderne på forskerne, blev modifikationen af funktioner i kerne hukommelsen udført efter forhåndsdefinerede offset uden kontrol af korrektheden af disse offset for den indlæste kerneversion. De offsets, der blev brugt i Bootkitty, var kun anvendelige til bestemte versioner af kernen og GRUB, der leveres i bestemte udgaver af Ubuntu, og i andre systemer førte de til fejl under opstart. For at verificere Bootkitty-læseren (grubx64.efi) blev der anvendt et selvsigneret certifikat, hvilket forhindrede brugen af bootkit på systemer med aktiveret UEFI Secure Boot uden installation af angriberens certifikat i listen over betroede certifikater i UEFI. Disse funktioner fik forskerne til at overveje, at Bootkitty blot er en prototype på et bootkit, der endnu ikke er anvendt til reelle angreb.
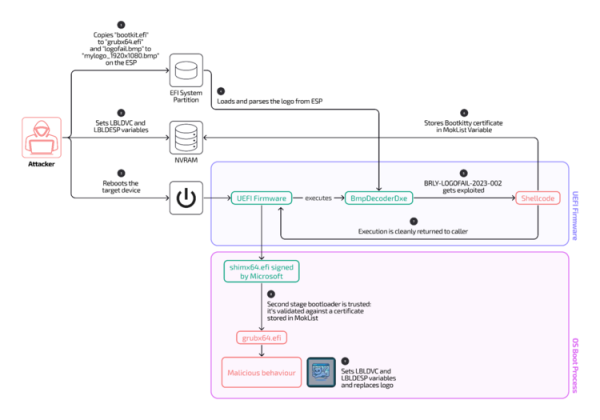
Ved at undersøge den offentliggjorte information fra ESET bemærkede forskere fra Binarly Research blandt de relaterede artefakter med Bootkitty BMP-billeder, der blev brugt til at udnytte sårbarheden LogoFAIL, som gør det muligt at køre kode på UEFI-firmware niveau og omgå mekanismen UEFI Secure Boot. I konteksten af Bootkitty blev udnyttelsen af sårbarheden LogoFAIL brugt til at tilføje et selvsigneret certifikat fra angriberen, der godkendte bootkit-læseren grubx64.efi, til listen over godkendte UEFI-certifikater, hvilket gjorde det muligt at starte bootkit på systemer med aktivt UEFI Secure Boot uden manuel tilføjelse af certifikatet.
Angrebet udføres ved at placere et specielt tilpasset BMP-billede i ESP (EFI System Partition), så det kan vises af UEFI-firmware som producentens logo. På grund af brugen af sårbare biblioteker til billedbehandling i UEFI-firmware kan behandlingen af det specielt tilpassede billede føre til buffer overflow og udførelse af kode med UEFI-firmwarens privilegier. Sårbarheden LogoFAIL blev opdaget for et år siden og berørte UEFI-firmware, blandt andet brugt på bærbare computere fra Acer, HP, Fujitsu og Lenovo. Problemet er blevet løst i nye versioner af UEFI-firmware, men mange enheder i brug fortsætter med at køre de sårbare versioner af firmwaren.
Kilde: opennet.ru
