

Troy Hunt, skaberen af tjenesten til kontrol af kompromitterede adgangskoder «Have I Been Pwned» (haveibeenpwned.com), har modtaget oplysninger om lækagen af brugerbasen fra organisationen Internet Archive (archive.org), som fører et arkiv over websitets tilstand og den største bibliotek af digitalt indhold. Angriberne har sendt Troy en SQL-dump, der inkluderer konti for 31 millioner brugere på archive.org. Derudover er der registreret, at der er blevet indsat JavaScript-kode på archive.org, som viser et popup-vindue med oplysninger om bruddet.
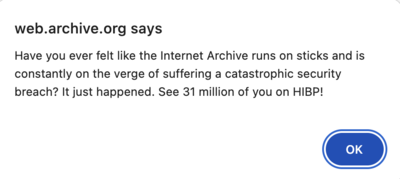
Advarslen om lækagen er blevet sendt til ledelsen af archive.org, men der er endnu ikke blevet offentliggjort officielle udmeldinger eller forklaringer (der er kun blevet delt opslag på Twitter). Den SQL-dump, der er udgivet til forskere, fylder mere end 6 GB og indeholder blandt andet brugernes adgangskode-hash i bcrypt-format, tidspunktet for ændringen af adgangskoden, e-mail og brugernavn. Den nyeste post i databasen er dateret den 28. september.
Aktualiteten af databasen er blevet bekræftet af den kendte sikkerhedsekspert Scott Helme; adgangskodehashen og ændringstidspunktet fra den lækkede SQL-dump matcher oplysningerne fra hans adgangskodeadministrator. Brugerne kan kontrollere kompromitteringen af deres konti via tjenesten haveibeenpwned.com, som allerede har fået oplysninger fra den lækkede database fra archive.org. Generelt dækker kontrollen i haveibeenpwned.com over 14 milliarder adgangskoder og inkluderer information om brud på 817 websteder.
Kilde: opennet.ru
