

GitLab har advaret brugerne om en stigende aktivitet fra kriminelle, der udnytter en kritisk sårbarhed, CVE-2021-22205, som giver mulighed for at køre kode eksternt uden godkendelse på servere, der bruger platformen til samarbejdende udvikling GitLab.
Problemet opstod i GitLab fra version 11.9 og blev løst allerede i april med udgivelserne GitLab 13.10.3, 13.9.6 og 13.8.8. På trods af dette viser en scanning af det globale netværk den 31. oktober, at ud af 60.000 offentligt tilgængelige GitLab-instanser, fortsætter 50% med at bruge forældede versioner af GitLab, som er sårbare. Nødvendige opdateringer er kun installeret på 21% af de kontrollerede systemer, serveremens det ikke var muligt at fastslå versionsnummeret på 29% af systemerne.
Den negligering fra serveradministratorer med GitLab i forhold til installation af opdateringer har ført til, at sårbarheden er blevet aktivt udnyttet af kriminelle, som er begyndt at hoste servere skadelig software og tilslutte dem til et botnet, der deltager i DDoS-angreb. I spidsen for angrebet var trafikmængden, der blev genereret af botnettet baseret på sårbare GitLab-servere, oppe på 1 terabit pr. sekund.
Sårbarheden skyldes en forkert behandling af uploadede billedfiler af en ekstern parser baseret på biblioteket ExifTool. Sårbarheden i ExifTool (CVE-2021-22204) tillod udførelse af vilkårlige kommandoer i systemet ved parsing af metadata fra filer i DjVu-format: (metadata (Copyright «\ » . qx{echo test > /tmp/test} . \ » b «) )
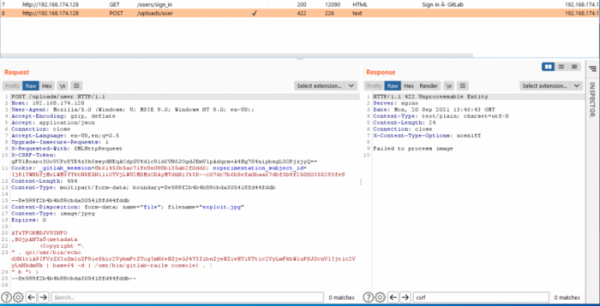
Da den faktiske format blev bestemt i ExifTool ud fra MIME-typen af indholdet og ikke filtypen, kunne en angriber uploade et DjVu-dokument med en exploit under dække af et almindeligt JPG- eller TIFF-billede (GitLab kalder ExifTool for alle filer med filendelserne jpg, jpeg og tiff for at rense unødvendige tags). Eksempel på exploit. I standardkonfigurationen af GitLab CE kan angrebet udføres ved at sende to anmodninger, der ikke kræver godkendelse.
GitLab-brugere anbefales at sikre, at de bruger den nyeste version. Hvis der anvendes en ældre version, skal opdateringerne hurtigt installeres. Hvis dette af en eller anden grund ikke er muligt, skal der selektivt anvendes en patch, der blokerer for udnyttelse af sårbarheden. Brugere af ikke-opdaterede systemer anbefales desuden at kontrollere, at deres system ikke er kompromitteret ved at analysere logfilerne og tjekke for mistænkelige angriberkonti (f.eks. dexbcx, dexbcx818, dexbcxh, dexbcxi og dexbcxa99).
Kilde: opennet.ru
