

Trace-filer, eller Prefetch-filer, har eksisteret i Windows siden tidernes XP. Siden da har de hjulpet eksperter inden for digital retsmedicin og respons på computerhændelser med at finde spor efter programmets start, inklusive skadelig software. Ledende ekspert i computerkriminalitet hos Group-IB. Oleg Skulkin fortæller, hvad man kan finde ved hjælp af Prefetch-filer, og hvordan man gør det.
Prefetch-filer opbevares i mappen %SystemRoot%Prefetch og bruges til at accelerere programstart. Hvis vi ser på en af disse filer, vil vi se, at dens navn består af to dele: navnet på eksekveringsfilen og en checksum fra stien til den, der består af otte tegn.
Prefetch-filer indeholder en masse nyttig information set fra et retsmedicinsk perspektiv: navnet på eksekveringsfilen, antallet af dens start, lister over filer og mapper, som eksekveringsfilen har interageret med, og selvfølgelig tidsstempler. Som regel bruger retsmedicinere datoen for oprettelse af en given Prefetch-fil til at bestemme datoen for første start af programmet. Derudover gemmer disse filer datoen for dens seneste start, og fra version 26 (Windows 8.1) indeholder de tidsstempler for de sidste syv starter.
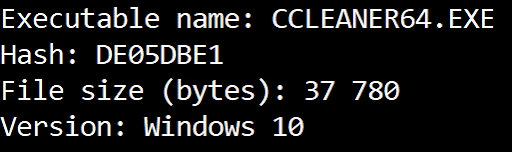
Lad os tage en af Prefetch-filerne, udtrække data fra den ved hjælp af PECmd fra Erik Zimmermann, og se på hver del. Til demonstration vil jeg udtrække data fra filen CCLEANER64.EXE-DE05DBE1.pf.
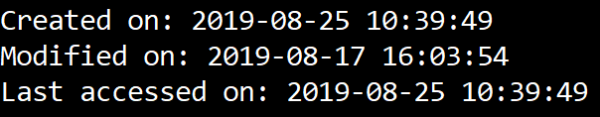
Så lad os starte oppefra. Selvfølgelig har vi tidsstempler for oprettelse, ændring og adgang til filen:
Efterfølgende følger navnet på eksekveringsfilen, checksummen for stien, størrelsen på eksekveringsfilen og versionen af Prefetch-filen:
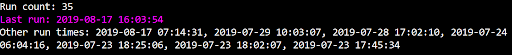
Da vi har med Windows 10 at gøre, ser vi derefter antallet af starter, dato og tid for den seneste start samt yderligere syv tidsstempler, der angiver tidligere startdatoer:
Efter dette følger information om drevet, inklusive dets serienummer og oprettelsesdato:

Og sidst, men ikke mindst, en liste over mapper og filer, som eksekveringsfilen har interageret med:
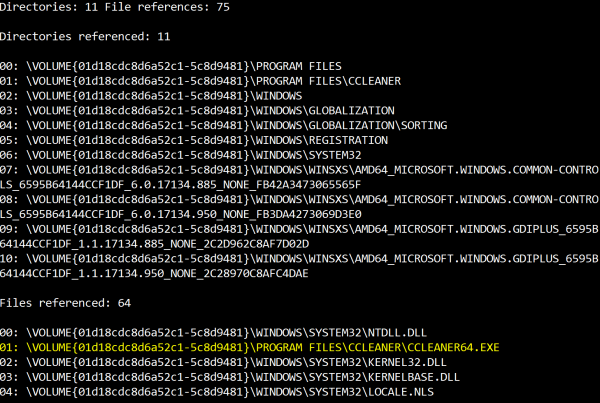
Så, katalogerne og filerne, som den eksekverbare fil interagerede med, er præcis hvad jeg vil fokusere på i dag. Det er disse data, der gør det muligt for specialister inden for digital kriminalteknik, reaktion på computeranslag eller proaktiv trusselssøgning at fastslå ikke blot om en bestemt fil er blevet eksekveret, men også i nogle tilfælde at rekonstruere specifikke taktikker og teknikker fra angriberne. I dag bruger kriminelle ofte værktøjer til permanent sletning af data, såsom SDelete, så evnen til at genskabe sporene af brugen af sådanne taktikker og teknikker er helt nødvendig for enhver moderne beskytter — en computerkriminalist, en specialist i reaktion på hændelser, ThreatHunter-ekspert.
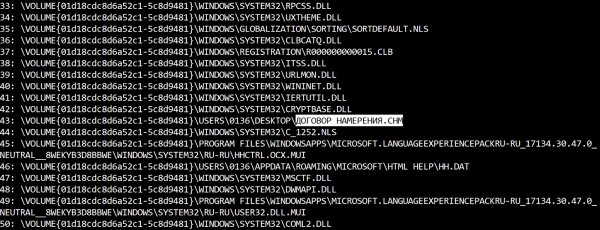
Lad os begynde med taktikken Initial Access (TA0001) og den mest populære teknik — Spearphishing Attachment (T1193). Nogle cyberkriminelle grupper har en ret kreativ tilgang til valget af sådanne vedhæftninger. For eksempel brugte gruppen Silence CHM-filer (Microsoft Compiled HTML Help) til dette. Så her har vi endnu en teknik — Compiled HTML File (T1223). Disse filer eksekveres ved hjælp af hh.exe, derfor vil vi, hvis vi udtrækker data fra dens Prefetch-fil, finde ud af, hvilken specifik fil offeret åbnede:
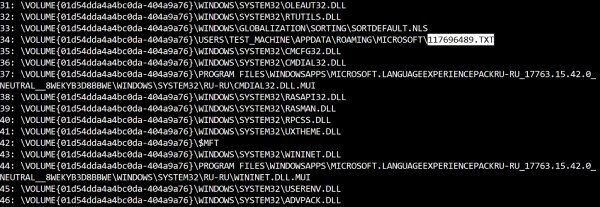
Lad os fortsætte med eksempler fra virkelige sager og gå videre til den næste taktik Execution (TA0002) og teknikken CSMTP (T1191). Microsoft Connection Manager Profile Installer (CMSTP.exe) kan bruges af angribere til at eksekvere ondsindede scripts. Et godt eksempel er gruppen Cobalt. Hvis vi udtrækker data fra Prefetch-filen cmstp.exe, kan vi igen finde ud af, hvad der blev kørt:
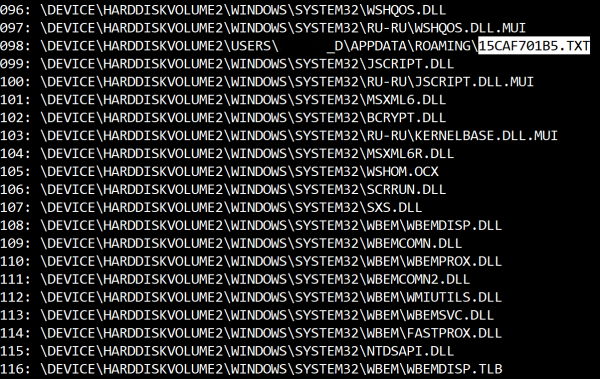
En anden populær teknik er Regsvr32 (T1117). Regsvr32.exe bruges også ofte af angribere til at køre. Her er endnu et eksempel fra gruppen Cobalt: hvis vi udtrækker data fra Prefetch-filen regsvr32.exe, vil vi igen se, hvad der blev kørt:
De næste taktikker er Persistence (TA0003) og Privilege Escalation (TA0004), samt Application Shimming (T1138) som teknik. Denne teknik blev brugt af Carbanak/FIN7 til at forankre sig i systemet. Normalt bruges sdbinst.exetil at arbejde med databaser, der indeholder oplysninger om programkompatibilitet (.sdb), så derfor kan Prefetch-filen for denne eksekverbare fil hjælpe os med at finde navne og placeringer af sådanne databaser:
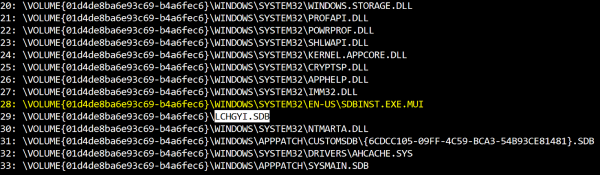
Som tydeligt vist i illustrationen, har vi ikke kun navnet på filen, der blev brugt til installationen, men også navnet på den installerede database.
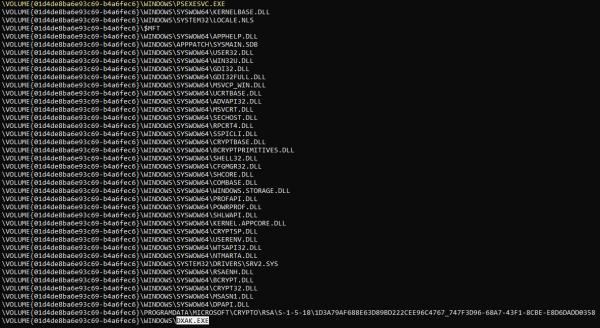
Lad os se på et af de mest typiske eksempler på online marketing (TA0008) — PsExec, der bruger administrative delte ressourcer (T1077). En tjeneste med navnet PSEXECSVC (selvfølgelig kan et hvilket som helst andet navn også anvendes, hvis angriberne brugte parameteren -r) vil blive oprettet på det målinformerede system, derfor, hvis vi udtrækker data fra Prefetch-filen, vil vi se, hvad der blev kørt:
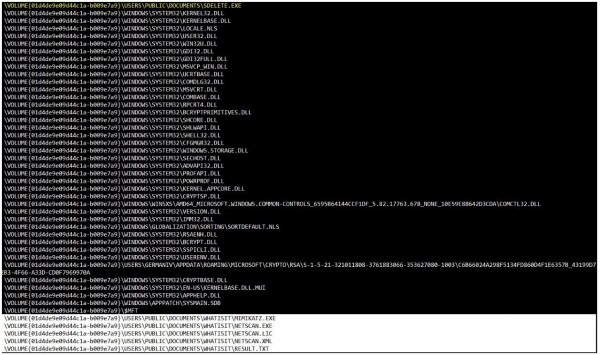
Jeg slutter måske, hvor jeg startede — sletning af filer (T1107). Som jeg tidligere har nævnt, bruger mange angribere SDelete til permanent at slette filer på forskellige stadier af angrebscyklussen. Hvis vi ser på dataene fra Prefetch-filen sdelete.exe, vil vi se, hvad der præcist blev slettet:
Selvfølgelig er dette ikke en udtømmende liste over teknikker, der kan opdages gennem analysen af Prefetch-filer, men dette burde være mere end nok til at forstå, at sådanne filer kan hjælpe med ikke bare at finde spor af launches, men også rekonstruere specifikke taktik og teknikker fra angriberne.
Kilde: habr.com
