

Jeg har ofte læst, at det er ret usikkert at have RDP (Remote Desktop Protocol) porten åbent på internettet, og at det ikke bør gøres. Adgang til RDP bør enten gives via VPN eller kun fra bestemte "hvide" IP-adresser.
Jeg administrerer flere Windows Servere for små virksomheder, hvor jeg har fået til opgave at sikre fjernadgang til Windows Server for revisorer. Det er en moderne trend – arbejde hjemmefra. Jeg indså hurtigt, at det ikke er en taknemmelig opgave at påtvinge revisorer at bruge VPN, og at man ikke kan samle alle IP-adresser til en hvid liste, fordi folk har dynamiske IP-adresser.
Derfor valgte jeg den simpleste løsning – åbnede RDP-porten udadtil. Nu skal revisorerne bare starte RDP og indtaste hostname (inklusive port), brugernavn og adgangskode for at få adgang.
I denne artikel vil jeg dele mine erfaringer (både positive og negative) og anbefalinger.
Risici
Hvilke risici løber du ved at åbne RDP-porten?
1) Uautoriseret adgang til følsomme data
Hvis nogen hacker adgangskoden til RDP, kan de få adgang til de oplysninger, du ønsker at holde private: kontosaldi, balance, kundedata, …
2) Datatab
For eksempel som følge af en ransomware-viruss angreb.
Eller ved et målrettet angreb fra en hacker.
3) Tab af arbejdsstation
Medarbejdere har brug for at arbejde, men systemet er blevet kompromitteret, så det skal geninstalleres / gendannes / konfigureres.
4) Kompromittering af det lokale netværk
Hvis en hacker får adgang til en Windows-computer, kan de allerede fra den computer få adgang til systemer, der ikke er tilgængelige udefra, fra internettet. For eksempel til filshares, netværksprintere osv.
Jeg har haft et tilfælde, hvor en Windows Server blev ramt af ransomware
og denne ransomware krypterede først de fleste filer på C:-drevet, og begyndte derefter at kryptere filer på NAS over netværket. Da NAS'en var en Synology med konfigurerede snapshots, kunne jeg gendanne NAS'en på 5 minutter, mens jeg geninstallerede Windows Server fra bunden.
Observationer og anbefalinger
Jeg overvåger Windows Servere med , som sender logs til ElasticSearch. I Kibana er der flere visualiseringer, og jeg har også opsat et tilpasset dashboard.
Selv overvågningen beskytter ikke, men hjælper med at bestemme de nødvendige foranstaltninger.
Her er nogle observationer:
a) RDP vil blive bruteforced.
På en af serverne har jeg sat RDP til at køre ikke på standardport 3389, men på 443 — så jeg kan skjule mig som HTTPS. Det er nok en god idé at ændre standardporten, men det hjælper ikke meget. Her er statistikken fra denne server:
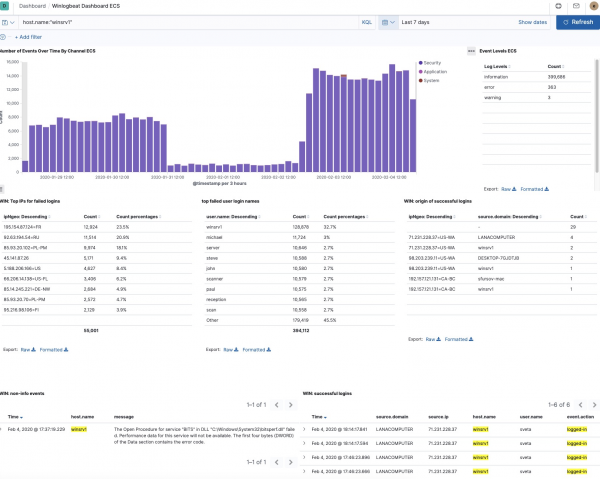
Det kan ses, at der i løbet af ugen var næsten 400.000 mislykkede forsøg på at tilgå RDP.
Det kan ses, at der har været forsøg på at tilgå fra 55.001 IP-adresser (nogle IP-adresser var allerede blokeret af mig).
Her er der en klar konklusion, at det er nødvendigt at installere fail2ban, men
der er ikke nogen tilsvarende værktøj til Windows.
Der er et par forladte projekter på GitHub, som angiveligt gør dette, men jeg har ikke engang prøvet at installere dem:
Der er også betalte værktøjer, men jeg har ikke overvejet dem.
Hvis du kender et åbent værktøj til dette formål, så del det i kommentarerne.
Opdater: I kommentarerne blev jeg oplyst om, at port 443 er et dårligt valg, og at det er bedre at vælge høje porte (32000+), fordi 443 scannes oftere, og det er ikke et problem at genkende RDP på denne port.
Opdatering: I kommentarerne blev jeg informeret om, at der findes et sådant værktøj:
b) Der er bestemte brugernavne, som angribere foretrækker
Det kan ses, at der er et ordforråd, der bliver brugt til at brute force.
Men her er hvad jeg bemærkede: en betydelig mængde af forsøgene bruger serverens navn som login. Anbefalingen er: brug ikke det samme navn til computeren og brugeren. Desuden ser det nogle gange ud til, at serverens navn forsøges parsered: for eksempel for et system med navnet DESKTOP-DFTHD7C er der flest forsøg på at tilgå med navnet DFTHD7C:
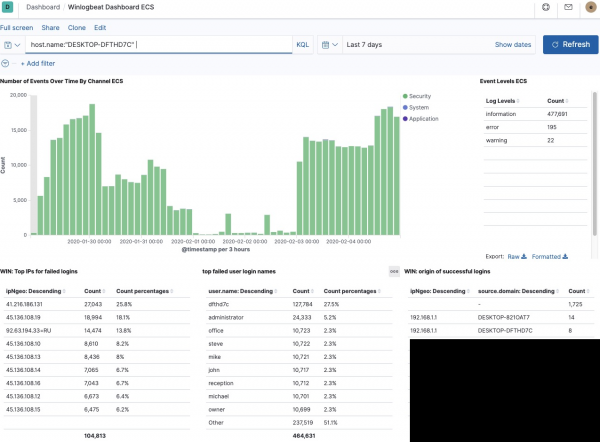
Hvis du har en computer, der hedder DESKTOP-MARIA, så vil der sandsynligvis komme forsøg på at tilgå under brugeren MARIA.
Desuden har jeg bemærket fra loggene: på de fleste systemer er de fleste forsøg på at tilgå med navnet "administrator". Og det er ikke uden grund, fordi i mange versioner af Windows eksisterer denne bruger. Desuden kan den ikke slettes. Dette gør det lettere for angribere: i stedet for at skulle finde både navn og adgangskode, skal de kun finde adgangskoden.
For resten, det system, som jeg havde, som blev ramt af ransomware, havde brugeren Administrator og adgangskoden Murmansk#9. Jeg er stadig ikke sikker på, hvordan det system blev hacket, fordi jeg først begyndte at overvåge efter denne hændelse, men jeg tror, at brute forcing er muligt.
Så hvis brugeren Administrator ikke kan slettes, hvad skal man så gøre? Man kan ændre navnet!
Anbefalingerne fra dette punkt:
- brug ikke brugernavnet i computernavnet
- sørg for, at der ikke er brugere med Administrator-rettigheder på systemet
- brug sikre adgangskoder
På denne måde har jeg set, hvordan flere Windows Servere under min kontrol er blevet bruteforced i et par år uden held.
Hvordan ved jeg, at det ikke har været succesfuldt?
Fordi det på de ovenstående skærmbilleder er tydeligt, at der findes logs med succesfulde RDP-login, som indeholder oplysninger om:
- hvilket IP
- hvilken computer (hostname)
- brugername
- GeoIP-information
Og jeg kigger regelmæssigt på det — der er ikke opdaget nogen anomalier.
For øvrigt, hvis der bruteforces særligt ihærdigt fra et bestemt IP, kan man blokere enkelte IP'er (eller subnets) således i PowerShell:
New-NetFirewallRule -Direction Inbound -DisplayName "fail2ban" -Name "fail2ban" -RemoteAddress ("185.143.0.0/16", "185.153.0.0/16", "193.188.0.0/16") -Action BlockFor øvrigt har Elastic, udover Winlogbeat, også , som kan overvåge filer og processer på systemet. Der er også en SIEM (Security Information & Event Management) applikation i Kibana. Jeg har prøvet begge dele, men fandt ikke rigtig nogen fordele — det virker til, at Auditbeat vil være mere nyttigt for Linux-systemer, mens SIEM ikke har vist mig noget klart endnu.
Her er mine endelige anbefalinger:
- lav regelmæssige automatiske sikkerhedskopier.
- installér sikkerhedsopdateringer til tiden
Bonus: liste over 50 brugere, der ofte blev brugt til at prøve at logge ind via RDP
"user.name: Descending"
Antal
dfthd7c (hostname)
842941
winsrv1 (hostname)
266525
ADMINISTRATOR
180678
Administratoren
163842
Administrator
53541
michael
23101
server
21983
steve
21936
john
21927
paul
21913
reception
21909
mike
21899
office
21888
scanner
21887
scan
21867
david
21865
chris
21860
owner
21855
manager
21852
administrateur
21841
brian
21839
administrator
21837
mark
21824
staff
21806
ADMIN
12748
ROOT
7772
ADMINISTRADOR
7325
SUPPORT
5577
SOPORTE
5418
USER
4558
admin
2832
TEST
1928
MySql
1664
Admin
1652
GUEST
1322
USER1
1179
SCANNER
1121
SCAN
1032
ADMINISTRATEUR
842
ADMIN1
525
BACKUP
518
MySqlAdmin
518
RECEPTION
490
USER2
466
TEMP
452
SQLADMIN
450
USER3
441
1
422
MANAGER
418
OWNER
410
Kilde: habr.com
