

"Underbed" hosting is a jargon term for a server located in a regular residential apartment and connected to a home internet channel. Such servers typically hosted a public FTP server, the owner's personal homepage, and sometimes even an entire hosting environment for other projects. This phenomenon was common in the early days of affordable home internet via dedicated lines when renting a dedicated server in a data center was too expensive and virtual servers were not yet widespread or sufficiently convenient.
Most often, an old computer was allocated for the "underbed" server, into which all available hard drives were installed. It could also serve as a home router and firewall. Such a server was a must-have for any self-respecting telecom employee.
With the emergence of affordable cloud services, home servers have become less popular, and nowadays, the most you can find in residential apartments is a NAS for storing photo albums, movies, and backups.
This article discusses the quirky cases related to home servers and the problems faced by their administrators. We will look at how this phenomenon appears today and explore interesting projects that can be hosted on one’s underbed server nowadays.
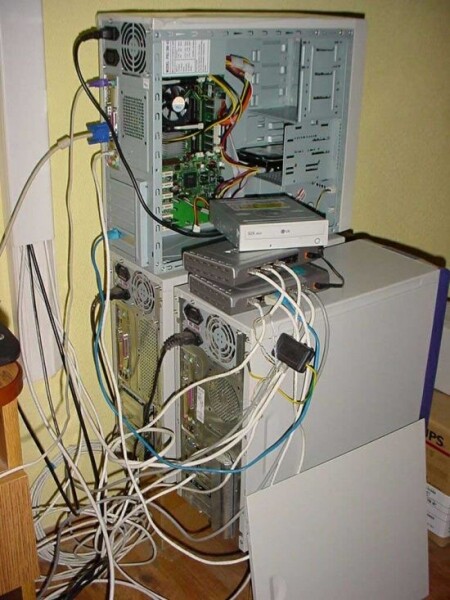
Home network servers in Nova Kakhovka. Photo from site nag.ru
Correct IP address
 The main requirement for a home server was having a real, that is, routable from the internet, IP address. Many providers did not offer this service to individuals, and obtaining one had to be done through special agreements. Often, the provider required a separate contract for the provision of a dedicated IP. Sometimes, this procedure even involved creating a separate NIC Handle for the owner, resulting in their name and home address being accessible via the Whois command. It was necessary to be cautious during disputes on the internet, as the joke about "tracing by IP" ceased to be a joke. By the way, not so long ago, there was a scandal , which decided to publish the personal data of all its clients in the whois.
Static IP address vs DynDNS
Det er godt, hvis man har haft held til at få en statisk IP-adresse – så kunne man nemt pege alle domænenavne mod den og glemme alt om det, men det var ikke altid muligt. Mange store ADSL-udbydere på nationalt plan tildelte kunderne en rigtig IP-adresse kun i sessionens levetid, hvilket betød, at den kunne ændre sig enten en gang i døgnet eller i tilfælde af omstart af modemmet eller netværksbrud. I sådanne tilfælde kom Dyn (dynamic) DNS-tjenesterne til hjælp. Den mest populære tjeneste , som i lang tid var gratis, gav mulighed for at få et subdomæne i zonen *.dyndns.org, som hurtigt kunne opdateres, når IP-adressen ændrede sig. Et specialscript på klientsiden fandt konstant kontakt med DynDNS-serveren, og hvis den udgående adresse ændrede sig, blev den nye adresse straks opdateret i A-posten for subdomænet.
Lukkede porte og forbudte protokoller
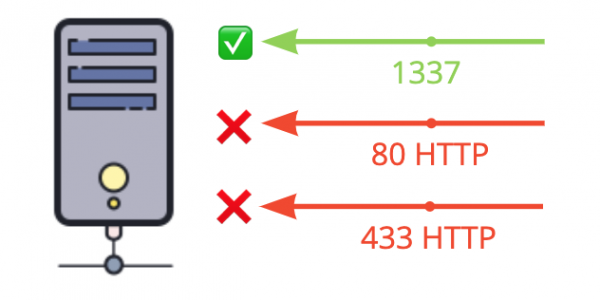 Mange udbydere, især store ADSL-udbydere, var imod, at brugere hostede offentlige tjenester på deres adresser, så de forbød indgående forbindelser til populære porte som HTTP. Der er kendte tilfælde, hvor udbydere har blokeret porte til spillerservere som Counter-Strike og Half-Life. Denne praksis er stadig populær i dag, hvilket nogle gange kan forårsage problemer. For eksempel blokerer næsten alle udbydere porte til RPC og NetBios Windows (135-139 og 445) for at forhindre spredning af vira, samt ofte indgående porte til Email-protokoller som SMTP, POP3, IMAP.
Udbydere, der tilbyder IP-telefoni ud over internet, elsker at blokere SIP-protokollens porte for derved at tvinge kunder til kun at bruge deres telefoni-tjenester.
PTR og e-mailafsendelse
At hoste sin egen mailserver er et omfattende emne. At have en personlig mailserver under sengen, som du fuldstændig har kontrol over, er en meget tillokkende idé. Men implementering i praksis viste sig ikke altid at være muligt. De fleste IP-adresseområder fra hjemmeudbydere er permanent blokeret i spam-lister (), hvilket betyder, at mailservere simpelthen nægter at acceptere indgående forbindelser på SMTP fra IP-adresser til hjemmeudbydere. Som et resultat var det næsten umuligt at sende en e-mail fra en sådan server.
Derudover krævede det at have en korrekt PTR-post for IP-adressen for at kunne sende e-mails succesfuldt, dvs. den omvendte konvertering af IP-adressen til et domænenavn. Det overvældende flertal af udbydere accepterede dette kun ved særaftale eller ved indgåelse af en separat kontrakt.
Vi søger under-senge servere hos naboerne
Ved at bruge PTR-poster kan vi se, hvilken af vores naboer på IP-adresserne der har indgået aftale om at installere en særlig DNS-post for deres IP. For dette formål tager vi vores hjemlige IP-adresse, udfører kommandoen whois, og får intervallet af adresser, som udbyderen udleverer til kunderne. Der kan være mange sådanne intervaller, men til eksperimentet vil vi tjekke ét.
I vores tilfælde er det udbyderen Online (Rostelecom). Vi går ind på og får vores IP-adresse:
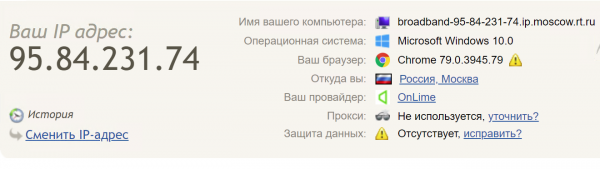
Forresten er Online en af de udbydere, der altid giver kunderne en konstant IP, selv uden tilslutningen af en dedikeret IP-adret. Dette betyder, at adressen kan forblive uændret i flere måneder.
Vi vil resolvere hele adressespændet 95.84.192.0/18 (omkring 16.000 adresser) med nmap. Indstillingen -sL udfører faktisk ikke aktiv scanning af værter, men sender kun DNS-forespørgsler, så i resultaterne vil vi kun se linjer, der indeholder domænet knyttet til IP-adressen.
$ nmap -sL -vvv 95.84.192.0/18

......
Nmap-scanningsrapport for broadband-95-84-195-131.ip.moscow.rt.ru (95.84.195.131)
Nmap-scanningsrapport for broadband-95-84-195-132.ip.moscow.rt.ru (95.84.195.132)
Nmap-scanningsrapport for broadband-95-84-195-133.ip.moscow.rt.ru (95.84.195.133)
Nmap-scanningsrapport for broadband-95-84-195-134.ip.moscow.rt.ru (95.84.195.134)
Nmap-scanningsrapport for broadband-95-84-195-135.ip.moscow.rt.ru (95.84.195.135)
Nmap-scanningsrapport for mx2.merpassa.ru (95.84.195.136)
Nmap-scanningsrapport for broadband-95-84-195-137.ip.moscow.rt.ru (95.84.195.137)
Nmap-scanningsrapport for broadband-95-84-195-138.ip.moscow.rt.ru (95.84.195.138)
Nmap-scanningsrapport for broadband-95-84-195-139.ip.moscow.rt.ru (95.84.195.139)
Nmap-scanningsrapport for broadband-95-84-195-140.ip.moscow.rt.ru (95.84.195.140)
Nmap-scanningsrapport for broadband-95-84-195-141.ip.moscow.rt.ru (95.84.195.141)
Nmap-scanningsrapport for broadband-95-84-195-142.ip.moscow.rt.ru (95.84.195.142)
Nmap-scanningsrapport for broadband-95-84-195-143.ip.moscow.rt.ru (95.84.195.143)
Nmap-scanningsrapport for broadband-95-84-195-144.ip.moscow.rt.ru (95.84.195.144)
.....
Næsten alle adresser har en standard PTR-post af typen broadband-adresse.ip.moscow.rt.ru med undtagelse af et par stykker, herunder mx2.merpassa.ru. Dømmende ud fra underdomænet mx, er dette en mailserver (mail exchange). Lad os prøve at tjekke denne adresse med tjenesten
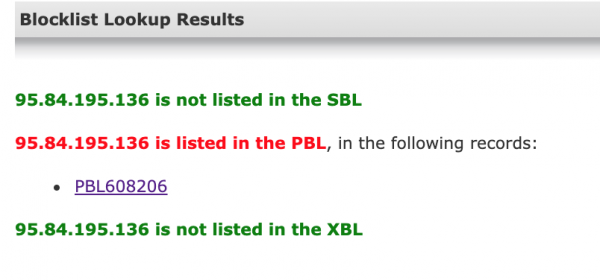
Det ses, at hele IP-intervallet er på en permanent blokliste, og e-mails sendt fra denne server vil sjældent nå frem til modtageren. Tænk over dette, når du vælger en server til udgående e-mail.
At holde en mailserver i IP-området for en hjemmearbejdsudbyder er altid en dårlig idé. En sådan server vil have problemer med at sende og modtage mail. Husk dette, hvis din systemadministrator foreslår at implementere en mailserver direkte på kontorets IP-adresse.
Brug enten rigtig hosting eller en email-service. På den måde skal du ringe mindre for at tjekke, om dine e-mails er nået frem.
Hosting på en WiFi-router
Med fremkomsten af enkeltpladecomputere som Raspberry Pi er det ikke længere overraskende at finde en hjemmeside, der kører på en enhed på størrelse med en pakke cigaretter, men selv før Raspberry Pi startede entusiaster hjemmelavede hjemmesider lige på WiFi-routeren!
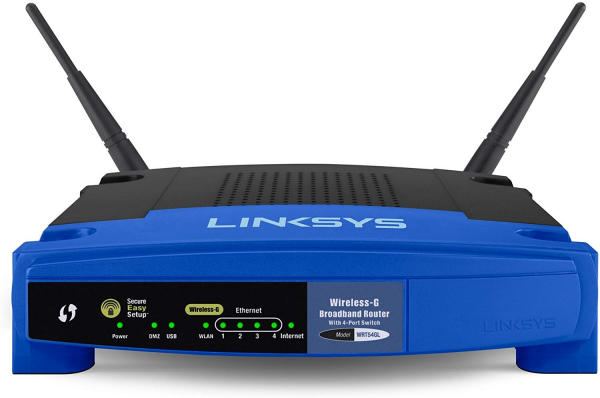
Den legendariske router WRT54G, som projektet OpenWRT begyndte i 2004
Linksys WRT54G-routeren, som OpenWRT-projektet begyndte med, havde ikke USB-porte, men dygtige folk fandt ud af, at der var loddet GPIO-pins, som kunne bruges som SPI. Sådan opstod der en modifikation, der tilføjede et SD-kort til enheden. Det åbnede op for enormous kreativ frihed. Jeg husker personligt, hvordan jeg næsten ikke kunne lodde, men loddet SD-kortet på denne router. Senere vil routerne få USB-porte, og man kan blot indsætte en pen drive.
Tidligere var der flere projekter på internettet, der kørte helt på hjemlige WiFi-routere; se det nederst. Desværre har jeg ikke kunnet finde et eneste aktivt websted. Måske kender du nogle?
Serverrum fra IKEA-borde
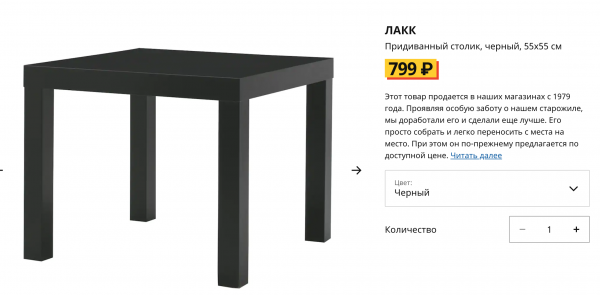
Engang opdagede nogen, at det populære IKEA-bord kaldet Lack er ideelt til at fungere som en rack til standard 19-tommer servere. På grund af prisen på $9 blev dette bord meget populært til oprettelse af hjemlige datacentre. Denne installationsmetode blev kaldt .
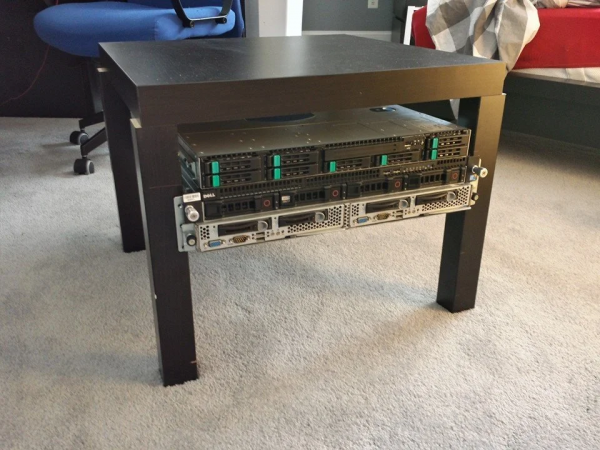
IKEA Lack-bordet er perfekt som et serverrum
Bordene kunne stables oven på hinanden og opbygge rigtige serverrum. Desværre faldt bordene fra hinanden på grund af det skrøbelige spånplade fra de tunge servere. For at sikre stabilitet blev de forstærket med metalhjørner.
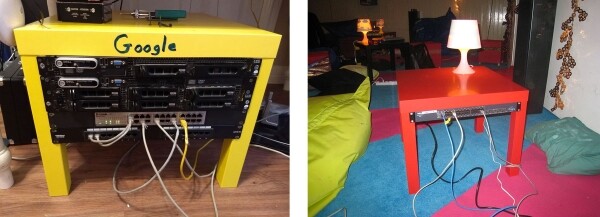
Hvordan eleverne fratog mig internettet
Jeg havde, som man nu engang skal, min egen under-sengen server, hvor en simpel forum kørte, der handlede om gaming. En dag, da en utilfreds teenager blev bandlyst, opfordrede han sine venner, og de begyndte at DDoSe mit forum fra deres hjemmepc'er. Da hele internettets båndbredde dengang var omkring 20 megabit, lykkedes det dem at lamme mit hjemmenetværk fuldstændigt. Ingen firewall-blokeringer hjalp, fordi der skete en komplet udtømning af kanalen.
Udefra så det ret sjovt ud:
— Hallo, hvorfor svarer du ikke mig på MSN?
— Undskyld, jeg har ikke internet, jeg bliver DDoS'et.
Henvendelser til udbyderen hjalp ikke, de svarede, at det ikke var deres ansvar at håndtere dette, og de kunne kun blokere al min indkommende trafik. Så jeg sad uden internet i to dage, indtil angriberne mistede interessen.
Konklusion
Her skulle der have været en samling af moderne P2P-tjenester, som man kan implementere på en hjemme-server, såsom ZeroNet, IPFS, Tahoe-LAFS, BitTorrent, I2P. Men i løbet af de sidste par år har min mening ændret sig meget. Jeg mener, at det at hoste offentlige tjenester på en hjemme-IP-adresse, især dem der involverer upload af brugerindhold, udgør en urimelig risiko for alle beboere i lejligheden. Nu anbefaler jeg at maksimere forbuddet mod indkommende forbindelser fra internettet, opgive dedikerede IP-adresser og holde alle mine projekter på fjerndrevne servere i internettet.
Følg vores udvikler på Instagram
Kilde: habr.com
