

I de første fem trin, der er beskrevet i artiklen har vi forbundet tre geografisk adskilte noder med et virtuelt netværk. En af dem er placeret i det fysiske netværk, de to andre i to adskilte datacentre.
Det tog ikke lang tid, selvom hver af disse noder blev tilføjet til netværket én ad gangen. Men hvad hvis man skal forbinde ikke én, men alle noderne i det fysiske netværk til det virtuelle netværk ZeroTier? En sådan opgave opstod en dag, da jeg fandt mig selv i at skulle organisere adgangen fra det virtuelle netværk til netværksprinteren og routeren.
Jeg prøvede at bruge den beskrevede metode ovenfor - det var ikke hurtigt, og det var ikke simpelt alle steder. For eksempel kan man ikke bare tilslutte netværksprinteren. Mikrotik - ZeroTier understøtter ikke. Hvad skal man gøre? Efter at have søgt en del og analyseret materialet, kom jeg til den konklusion, at der skal organiseres et netværksbro.
Netværksbro (også bro fra engelsk. bridge) - en netværksenhed på lag 2 i OSI-modellen, der er beregnet til at forbinde segmenter (subnet) af et computernetværk til et enkelt netværk.
Historien om, hvordan jeg gjorde det, ønsker jeg at dele i denne artikel..
Hvad koster det, at bygge en bro...
For at starte med, som administrator, skulle jeg afgøre - hvilken node i netværket der skulle fungere som bro. Efter at have undersøgt mulighederne, indså jeg, at det kunne være enhver computerenhed, der har mulighed for at organisere en bro mellem netværksgrænseflader. Det kunne være en router - en enhed eller , såvel som en almindelig server eller computer.
I starten overvejede jeg selvfølgelig muligheden for at bruge en router med OpenWRT ombord. Men taget i betragtning, at den nuværende Mikrotik fuldt ud tilfredsstiller mine behov, selvom den ikke understøtter integration med ZeroTier, og det ville være meget besværligt at "danse med tamburiner", besluttede jeg at bruge en computer som netværksbro. Mere præcist, en Raspberry Pi 3 Model B, der er konstant tilsluttet det fysiske netværk og kører den nyeste version af Raspbian - et operativsystem baseret på Debian Buster.
For organizing a bridge, there must be one unused network interface available on the device that is not utilized by other services. In my case, the main Ethernet was already in use, so I set up a second one. I used a USB-Ethernet adapter based on the RTL8152 chipset from Realtek for this task.
After connecting the adapter to a free USB port, updating and rebooting the system:
sudo apt update && sudo apt upgrade -y
sudo reboot
I checked whether the system recognizes the USB Ethernet adapter:
sudo lsusbAnalyzing the received data
Bus 001 Device 004: ID 0bda:8152 Realtek Semiconductor Corp. RTL8152 Fast Ethernet Adapter
Bus 001 Device 003: ID 0424:ec00 Standard Microsystems Corp. SMSC9512/9514 Fast Ethernet Adapter
Bus 001 Device 002: ID 0424:9514 Standard Microsystems Corp. SMC9514 Hub
Bus 001 Device 001: ID 1d6b:0002 Linux Foundation 2.0 root hub
I noted with satisfaction that Device 004 is indeed my adapter.
Next, I clarified which network interface is assigned to this adapter:
dmesg | grep 8152[ 2.400424] usb 1-1.3: New USB device found, idVendor=0bda, idProduct=8152, bcdDevice=20.00
[ 6.363837] usbcore: registered new interface driver r8152
[ 6.669986] r8152 1-1.3:1.0 eth1: v1.09.9
[ 8.808282] r8152 1-1.3:1.0 eth1: carrier onDet viste sig eth1 🙂 Now I can configure it and the network bridge.
Which is precisely what I did by following the algorithm below:
- I installed the network bridge management packages:
sudo apt-get install bridge-utils - ZeroTier ONE:
curl -s https://install.zerotier.com | sudo bash - it to the existing ZeroTier network:
sudo zerotier-cli join - I executed the command to disable the management of IP addresses and routes in ZeroTier:
sudo zerotier-cli set allowManaged=0
Then on my network controller:
I Networks I clicked on detalje, found and followed the link v4AssignMode and disabled automatic IP address assignment by unchecking the checkbox Auto-assign from IP Assignment Pool
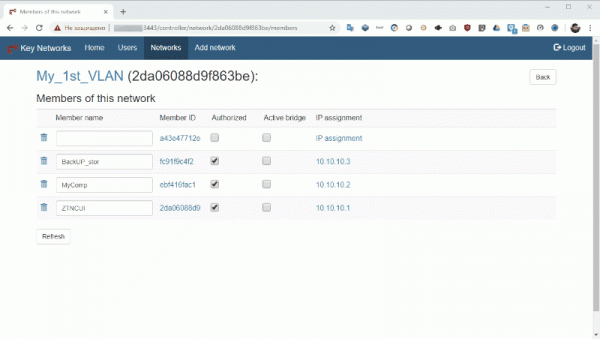
After that, I authorized the connecting node by specifying a name and checking the boxes Autoriseret og Active Bridge. I did not assign an IP address.
Then I returned to the configuration of the network bridge on the node, for which I opened the network interfaces configuration file for editing via the terminal:
sudo nano /etc/network/interfacesWhere I added the following lines
auto eth1
allow-hotplug eth1
iface eth1 inet manual

auto br0
allow-hotplug br0
iface br0 inet static
        address 192.168.0.10
        netmask 255.255.255.0
        gateway 192.168.0.1
        network 192.168.0.0
        broadcast 192.168.0.255
        dns-nameservers 127.0.0.1
        bridge_ports eth1 ztXXXXXXXX
        bridge_fd 0
        bridge_maxage 0
Where eth1 — the connected USB Ethernet adapter to which no IP address was assigned.
br0 — den oprettede netbro med en tilknyttet statisk IP-adresse fra adressenområdet i mit fysiske netværk.
ztXXXXXXXX — navnet på ZeroTier virtuelle interface, som jeg fandt ud af via kommandoen:
sudo ifconfigEfter at have indtastet oplysningerne, gemte jeg konfigurationsfilen og genstartede netværkstjenesterne med kommandoen:
sudo /etc/init.d/networking restartFor at tjekke broens funktionsdygtighed udførte jeg kommandoen:
sudo brctl show Ifølge de modtagne data — er broen oppe.
bro navn	bro id		STP aktiveret	interfaces
br0		8000.00e04c360769	nej		eth1
							ztXXXXXXXX
Herefter gik jeg til netværkscontrolleren for at indstille ruten.
Til dette formål klikkede jeg på linket IP-tildele netbroen. Herefter klikkede jeg på den åbnede vindue Managed routes. Jeg gik til en ny side, hvor som Mål at 0.0.0.0/0, som Gateway — IP-adressen til netbroen fra adressenområdet af virksomhedens netværk, som blev angivet tidligere. I mit tilfælde 192.168.0.10
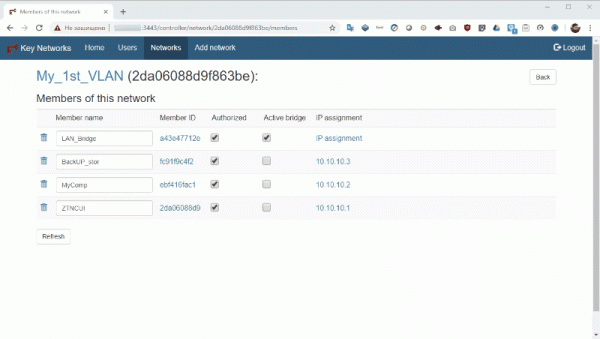
Jeg bekræftede de indtastede oplysninger og begyndte at kontrollere netværkets forbindelse mellem noder, pingede fra en node i det fysiske netværk til en node i det virtuelle netværk og omvendt.
Det var egentlig alt!
Jeg har dog, i modsætning til prototypen, som skærmbillederne blev taget fra, IP-adresserne på noderne i det virtuelle netværk fra det samme område som IP-adresserne på noderne i det fysiske. Når synergi mellem netværkene er oprettet, er denne model mulig, så længe de ikke krydser med adresserne tildelt af DHCP-serveren.
Jeg vil ikke gå ind i opsætningen af netbroen på siden af noden, der kører MS Windows eller andre Linux-distributioner i denne artikel — internettet har rigeligt med materialer om emnet. Hvad angår opsætningen på siden af netværkscontrolleren — er den identisk med ovenstående.
Jeg vil blot bemærke, at Raspberry PI er et budgetvenligt og praktisk værktøj til at kombinere netværk med ZeroTier, og ikke kun som en stationær løsning. For eksempel kan outsourcing-partnere bruge en forudkonfigureret netbro baseret på Raspberry PI til hurtigt at forbinde det fysiske netværk hos en kunde med virtuelle netværk baseret på ZeroTier.
Jeg tillader mig at afslutte denne del af fortællingen. Jeg ser frem til spørgsmål, feedback og kommentarer — for netop på dem vil jeg basere indholdet i den næste artikel. Indtil videre opfordrer jeg dig til at prøve at organisere dit eget virtuelle netværk ved hjælp af en privat netværkscontroller med GUI baseret på VDS fra markedspladsen. RUVDS. Desuden gælder der en gratis prøveperiode på 3 dage for alle nye kunder!
->
->
->
Kilde: habr.com
