

Kontrol af al information, der cirkulerer i organisationen, er en af de vigtigste opgaver ved praktisk implementering af organisatoriske ledelsesdokumenter (politik for informationssikkerhed og andre interne dokumenter på lavere niveau) i organisationen.
Systemer til forebyggelse af lækage af fortrolig information fra informationssystemet (Data Leak Prevention, DLP) er i vid udstrækning i stand til at løse dette problem.
På det moderne marked er der mange variationer af disse systemer, såsom: SearchInform DLP, Infowatch Traffic Monitor DLP, Zecurion DLP, Symantec DLP og andre. Men i dag vil denne artikel handle om produktet fra selskabet LLC "SearchInform".
Informational Security Framework SearchInform (KIB SearchInform) er et seriøst og fleksibelt softwarekompleks, der med sin funktionalitet og omfattende analytiske værktøjer skaber alvorlig konkurrence til andre virksomheder i denne branche. Men ligesom alle produkter har KIB SearchInform en af de ulemper, som vi nu vil drøfte.
Figur 1 – KIB SearchInform logo
I KIB SearchInform er en af kilderne til informationsindsamling agenten (Windows/Linux). Agenten til Windows-operativsystemet, ligesom til Linux-operativsystemet, har et modulært system til informationsindsamling, hvor modulerne kan aktiveres eller deaktiveres efter behov. Vi vil se på modulet Device (kontrol af eksterne enheder, netværksenheder, processer osv.). En demo-version af dette produkt kan officielt hentes fra udviklerens hjemmeside (med fuld funktionalitet). De næste trin vil blive udført ved hjælp af den modtagne licensnøgle — versionen af programmet EndPointController 5.51.0.9 (agentversion 5.51.0.9).
Det største problem med arbejdet i dette modul er algoritmen til kryptering af information på eksterne flytbare enheder. Lad os se på, hvordan krypteringsalgoritmen fungerer i KIB SearchInform.
Vi installerer agenten på arbejdsstationen og indstiller arbejds- kontrol af eksterne enheder (modul Device) i sektionen 'Netværk' i EndPointController 5.51.0.9.
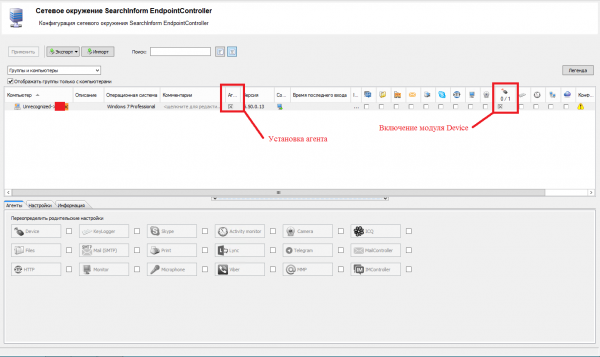
Figur 2 – Installation og aktivering af modulet
Vi udfører krypteringskonfigurationen i indstillingerne for modulet Device under fanen 'Kryptering': genererer en nøgle og aktiverer kryptering for alle medier (det er muligt at aktivere kryptering kun for bestemte informationsmedier).
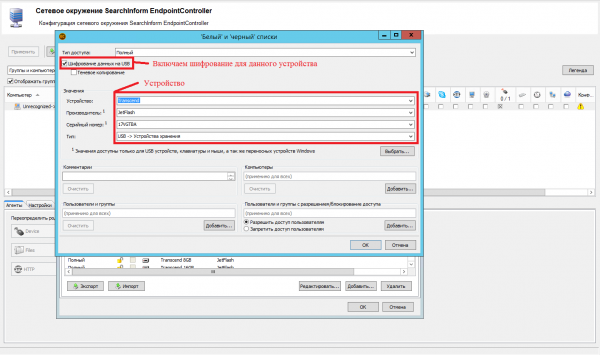
Figur 3 – Indstilling af hvid liste
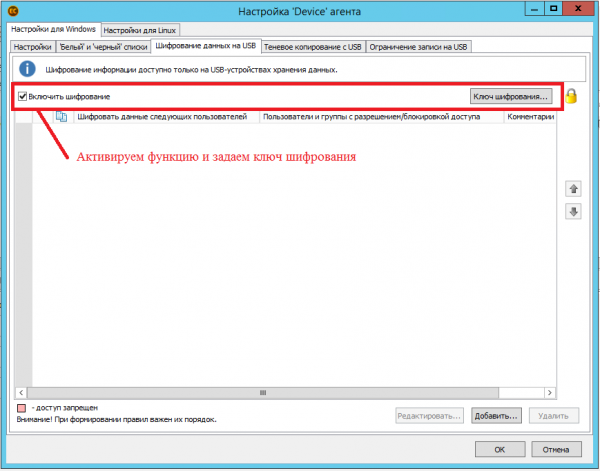
Figur 4 – Konfiguration af kryptering
Lad os nu se nærmere på krypteringsalgoritmen, der anvendes af dette produkt. Vi kopierer filerne «Install.exe» og «Grundlæggende rettigheder.rtf» fra den kontrollerede arbejdsstation «WINOC» til det eksterne bærbare drev «Bærbar disk (E:)». Som det ses i figur 5, blev der oprettet objekter «Install.exe» og «Grundlæggende rettigheder.rtf» i den skjulte mappe «System Volume Information». Dermed kan det konkluderes, at mappen «System Volume Information» indeholder en liste over de krypterede objekter på det bærbare drev.
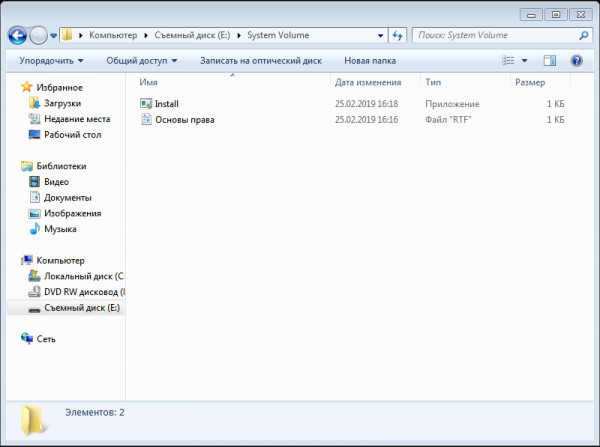
Figur 5 – Mappen «System Volume Information»
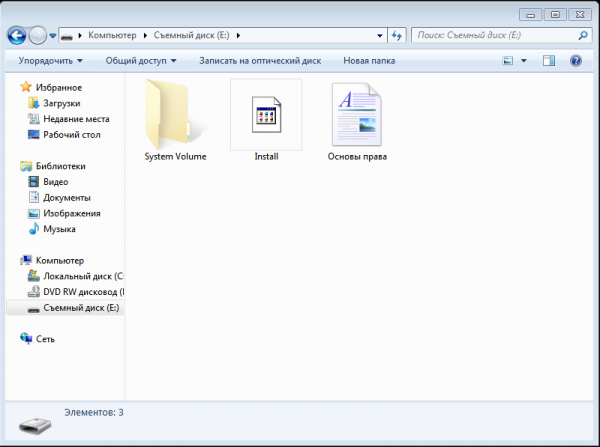
Figur 6 – Rodmappen på det bærbare informationslager
Som kendt er der tre aspekter, som bygger på informationssikkerhed – integritet, tilgængelighed og fortrolighed. Disse aspekter undermineres ved brug af denne krypteringsmetode, da systeminformation om et objekts kryptering eller ej skal findes i selve objektets header.
Med den nuværende opbygning af algoritmen er der muligheder for tilfældig ændring/sletning af objekter i mappen «System Volume Information» på det bærbare drev, hvilket kan føre til tab af de oprindelige krypterede objekter, samt ændring af selve objekterne på ukontrollerede stationer (f.eks. omdøbe objekter «Install.exe» med netværksstien «E:Install.exe» på en computer uden agent, mens informationsfilen fra softwareproduktet KIB Sørchinform i mappen «System Volume Information» «Install.exe» med netværksstien «E:System Volume InformationInstall.exe» forbliver uændret, da der ikke er nogen agent til at ændre metadataene, hvilket gør åbning af denne fil umulig).
Lad os håbe, at udvikleren tager denne mangel i krypteringsfunktionen for bærbare informationslagermedier i produktet KIB Sørchinform i betragtning og ændrer algoritmen.
Kilde: habr.com
