

Hvorfor nulstille adgangskoden via phpMyAdmin? Ситуаций может быть много — Вы забыли этот пароль и по каким-то причинам не можете вспомнить через электронную почту, Вас почему-то не пускают в админку, Вы забыли пароль от электронной почты или этим ящиком уже не пользуетесь, Ваш блог просто сломали и изменили пароль (не дай Бог) и т.д. Самым простым решением является сброс пароля через phpMyAdmin webhosting.
For nylig arbejdede jeg med en blog, der krævede direkte indgreb i databasen og nulstilling af adgangskoden, så jeg besluttede mig for at skrive dette indlæg, så du i tilfælde af behov har en slags instruktion "Sådan nulstiller du adgangskoden til WordPress-administrationen via phpMyAdmin hosting."
Så, under alle omstændigheder forbliver adgangen til hosting ved kontrolpanelet din hjemmeside (hjemmesider) hos dig, og det er nok for os. Afhængig af hvilken internetudbyder du bruger, vil typen og udseendet af kontrolpanelet være forskellig, men i hvert kontrolpanel findes punktet "phpMyAdmin", så find det.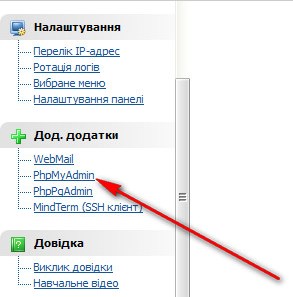
phpMyAdmin kan være skjult, for eksempel i underpunktet "Database Management", så kig grundigt på kontrolpanelet og find denne applikation. Når du har fundet det, går vi direkte til phpMyAdmin. Foran dig vil der dukke et billede op som dette:
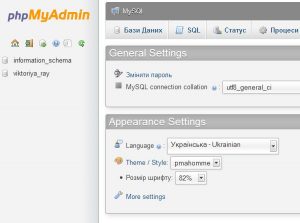
Her har vi muligheden for at udføre alt, hvad vi behøver med vores databaser, fuldt ud styre dem. Nu skal vi finde den database, der vedrører vores blog. Hvis du ikke kan huske, hvilken database fra listen (der kan være flere i venstre side) vedrører dit websted, så se blot filen wp-config.php, hvor du har indtastet alle disse oplysninger.
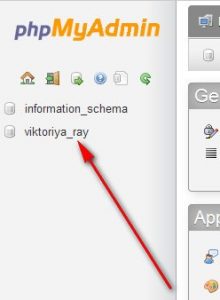
Find denne linje i filen:
define(‘DB_NAME’, ‘Navnet på din DB’);
Og vælg netop denne database i phpMyAdmin.
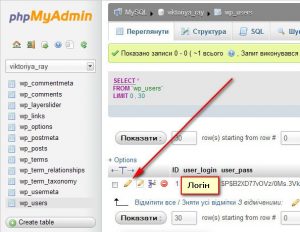
Klik på denne database, og så vil hele strukturen, alle tabellerne, som vi kan ændre, åbne sig foran os. Nu interesserer vi os for tabellenwp_users.
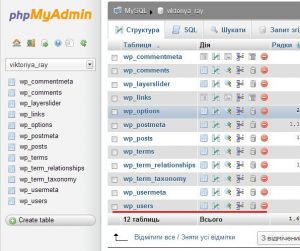
I denne tabel er alle brugere (hvis der er flere), der har adgang til at administrere bloggen, opført. Det er her, vi kan ændre adgangskoden eller slette en bestemt bruger — klik på wp_users, og indholdet af hele tabellen vil åbne sig for os.
Her skal vi redigere adgangskoden. I tilfælde af bloggen, jeg arbejdede med, var det synligt, at der udover administratoren var registreret en anden bruger, og ejeren fortalte mig, at der kun burde være én bruger. Så der var nogen anden der.
I tabellen skal vi klikke på blyanten "Redigér" ved siden af brugernavnet og ændre adgangskoden.
Vi vil nu se strukturen i denne tabel, hvor vi vil finde alle oplysninger om denne bruger. Jeg vil ikke gå i detaljer med hver enkelt sektion — jeg vil kun forklare, hvordan man nulstiller adgangskoden.
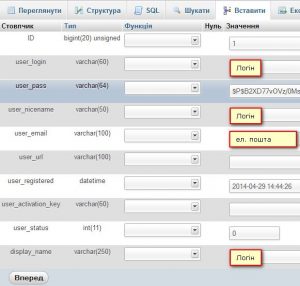
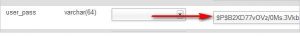
I øjeblikket er vores adgangskode krypteret med MD5-metoden, så vi ser uforståelige tegn i den relevante række.
For at ændre adgangskoden gør vi følgende: i rækken user_pass indtaster vi den nye adgangskode i feltet for adgangskoden, og i feltet varchar (64) vælger vi krypteringsmetoden MD5.
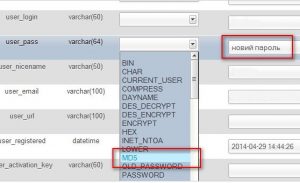
Vi foretager ændringerne og klikker på knappen «Fremad» nederst og gemmer den nye adgangskode.
Efter at have gemt alle ændringer vil den adgangskode, du angav, igen blive MD5, men den vil være, som du ønsker det. Nu kan vi uden problemer logge ind i blogværkstedet med den nye adgangskode.
Rådgivning. ALDRIG brug simple login admin og lette adgangskoder — det vil beskytte dig mod ubehagelige konsekvenser af hack af din ressource. Ændr dine adgangsoplysninger til mere komplekse og 'mærkelige'.
