

Det fik mig til at skrive dette indlæg. .
Jeg bringer den her:
i dag kl. 18:53
Udbyderen glædede mig i dag. Sammen med opdateringen af blokeringen af websider, havnede mail.ru også under forbud. Jeg har ringet til supporten hele morgenen, men de kan ikke gøre noget. Udbyderen er lille, og de bliver tilsyneladende blokeret af de større udbydere. Jeg har også bemærket en forsinkelse i åbningen af alle websites, måske har de installeret noget skævt DLP? Tidligere var der ingen problemer med adgangen. Nedbrydningen af runet sker lige foran mine øjne…
Sagen er, at det ser ud til, at vi er den udbyder 🙁
Og ja, jeg gættede næsten rigtigt med hensyn til problemerne med mail.ru (selvom vi længe nægtede at tro på det).
Den næste del vil blive delt op i to dele:
- årsagerne til vores nuværende problemer med mail.ru og en spændende quest for at finde dem.
- eksistensen af ISPer i dagens realiteter, stabiliteten i det suveræne runet.
Problemer med tilgængeligheden af mail.ru.
Åh, det er en ret lang historie.
Sagen er, at for at opfylde statens krav (mere i anden del) har vi købt, konfigureret og installeret noget udstyr — både til filtrering af forbudte ressourcer og til at udføre. af abonnenter.
For nogen tid siden omstrukturerede vi endelig netværkskernen, så al trafik fra abonnenter passerede gennem dette udstyr strengt i den rigtige retning.
For nogle dage siden aktiverede vi filtreringen af det forbudte (samtidig med at vi lod det gamle system køre) — det så ud til at gå godt.
Derefter begyndte vi gradvist at aktivere NAT for forskellige grupper af abonnenter på dette udstyr. Det så også ud til at gå fint.
Men i dag, efter at have aktiveret NAT for endnu en gruppe abonnenter — stødte vi om morgenen på et betydeligt antal klager over utilgængelighed eller delvis tilgængelighed og andre ressourcer fra Mail Ru Group.
Vi begyndte at tjekke: noget sender et eller andet sted, nogle gange,, sporadisk, sender tilbage som svar på anmodninger udelukkende til netværkene mail.ru. Desuden sender det en fejlgenereret (uden ACK), åbenlyst kunstig TCP RST. Sådan så det ud:
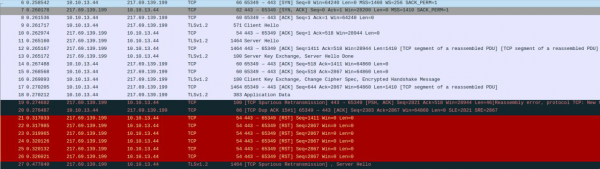
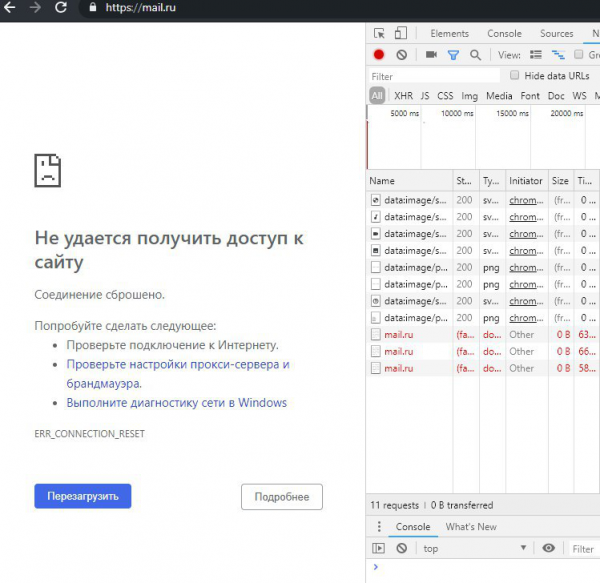
Selvfølgelig var de første tanker om det nye udstyr: skræmmende DPI, ingen tillid til det, hvad nu hvis det finder på noget — for TCP RST er ret almindeligt blandt blokeringværktøjer.
Antagelsen om at nogen 'overordnet' filtrerer, satte vi også frem — men afviste det straks.
For det første har vi rimeligt solide uplinks, så vi lider ikke under sådan noget 🙂
For det andet er vi tilsluttet flere i Moskva, og trafikken til mail.ru går netop igennem dem — og de har hverken forpligtelser eller nogen anden motivation for at filtrere trafikken.
Den næste halvdel af dagen blev brugt på det, der normalt kaldes shamanisme — sammen med udstyrsleverandøren, tak for det, gav vi ikke op 🙂
- filtreringen blev helt deaktiveret
- NAT blev deaktiveret efter et nyt schema
- test-PC'en blev taget ud i en separat isoleret pulje
- IP-adresseringen blev ændret
I den anden halvdel af dagen blev der tildelt en virtuel maskine, der gik på nettet som en almindelig bruger, og både maskinen og udstyret fik adgang af repræsentanterne fra leverandøren. Shamanismen fortsatte 🙂
Til slut erklærede repræsentanten fra leverandøren med sikkerhed, at udstyret absolut ikke var skyld i det: rst'erne kommer et sted fra højere op.
BemærkHer kan nogen måske udtale sig: men det ville da være meget lettere at tage dumpen ikke fra test-PC'en, men fra hovedlinjen over DPI?
Nej, desværre er det slet ikke trivielt at tage en dump (og endda bare spejle) 40+ gbps.
Efter dette, allerede om aftenen — var der ikke andet at gøre end at vende tilbage til antagelsen om en underlig filtrering et sted højere op.
Jeg kiggede på, gennem hvilken IX trafikken nu går til MRG-netværkene og slukkede simpelthen bgp-sessionerne til det. Og — oh miracle! — alt normaliserede sig straks 🙁
På den ene side — det er virkelig ærgerligt, at hele dagen blev brugt på at finde problemet, selvom det kunne løses på fem minutter.
På den anden side:
— efter min hukommelse er dette en uforudset ting. Som jeg skrev tidligere — IX'erne faktisk har ikke noget som helst incitament til at filtrere transittrafik. De har som regel hundrede gigabit / terabit pr. sekund. Jeg kunne bare ikke i sidste ende tage sådan en antagelse alvorligt.
— en utrolig heldig sammentræf: nyt kompliceret udstyr, som man ikke har særlig tillid til, og man ved ikke, hvad man kan forvente — skræddersyet netop til at blokere ressourcer, herunder TCP RST'er.
I øjeblikket søger NOC for denne internet exchange efter et problem. Ifølge dem (og jeg tror på dem) har de ikke nogen specielt udrullet filtreringssystem. Men, tak gud, den videre quest — er ikke længere vores problem 🙂
Det var et lille forsøg på at retfærdiggøre os, vi beder om forståelse og tilgivelse 🙂
P.S.: jeg nævner bevidst hverken producenter af DPI/NAT eller IX (jeg har i øvrigt ikke særlige klager til dem, det vigtigste er at forstå, hvad der skete)
Dagens (såvel som i gårs og forgårs) virkelighed set fra en internetudbyders perspektiv
De seneste uger har jeg brugt på betydeligt at omstrukturere netværkskernen, hvilket har medført mange 'live' manipulationer med risiko for at påvirke den aktive brugertrafik. Givet målene, resultaterne og konsekvenserne af dette, er det moralsk set ret tungt. Især når man igen hører de himmelråbende taler om at beskytte stabiliteten i runet, suverænitet, osv.
I dette afsnit vil jeg forsøge at fortælle om 'evolutionen' af netværkskernen for en typisk internetudbyder i løbet af det sidste årti.
For ti år siden.
I de velsignede tider kunne kerne-netværket hos en udbyder være simpel og pålidelig som en prop:
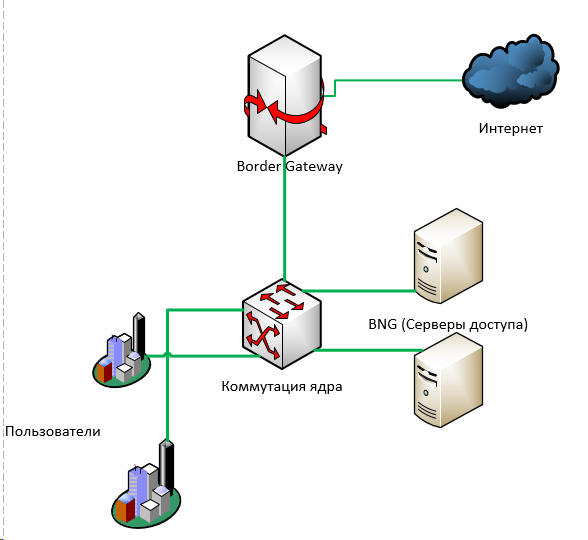
På dette meget, meget forenklede billede mangler der motorveje, ringe, ip/mpls-routing.
Essensen er, at brugertrafikken i sidste ende kom ind i kernekontakten — derfra gik den til , hvor den som regel — gik tilbage til kernekontakten, og derefter 'ud' — gennem en eller flere border gateways til internettet.
En sådan ordning kan meget, meget nemt reserveres både på L3 (dynamisk routing) og på L2 (MPLS).
Man kan sætte N+1 af hvad som helst: adgangsservere, switches, border routers — og på den ene eller den anden måde reservere dem til automatisk failover.
Efter nogle år blev alle i Rusland klar over, at det ikke kunne fortsætte sådan: det var nødvendigt hurtigt at beskytte børnene mod netværkets forpestende indflydelse.
Der opstod et presserende behov for hurtigt at finde måder at filtrere brugertrafik på.
Her er der forskellige tilgange.
I ikke særlig gode tilfælde bliver noget sat 'i skæring': mellem brugertrafikken og internettet. Trafikken, der passerer gennem dette 'noget', undergår analyse, og for eksempel sendes der en falsk pakke med en omdirigering til abonnenten.
I et lidt bedre tilfælde - hvis trafikmængderne tillader det - kan man lave et lille trick: sende trafik fra brugerne til filtrering kun til de adresser, der skal filtreres (til dette kan man enten tage IP-adresserne angivet i registret, eller yderligere opløse de domæner, der findes i registret).
Engang skrev jeg en simpel — selvom man ikke rigtig får sig selv til at kalde det sådan. Det er meget simpelt og ikke særlig effektivt - men det har gjort det muligt for os og titals (hvis ikke hundreder) af andre udbydere at undgå at bruge millioner på industrielle DPI-systemer med det samme, og har givet os et par ekstra år.
For at nævne noget om dengang og nuværende DPIMange af dem, der købte de eksisterende DPI-systemer på markedet dengang - har allerede smidt dem væk. De er ikke lavet til noget sådant: hundrede tusinde adresser, titusinder af URL'er.
Og samtidig er der kommet meget lokale producenter frem på dette marked. Jeg taler ikke om hardware - her er alle med på, hvad der foregår, men softwaren - det primære, der findes i DPI - er muligvis, hvis ikke den mest avancerede i verden nu, så i hvert fald a) udviklet i eksplosiv hastighed og b) prisen på pakken - er simpelthen uforlignelig med udenlandske konkurrenter.
Man kunne være stolt, men det er lidt trist =)
Nu så det hele sådan ud:
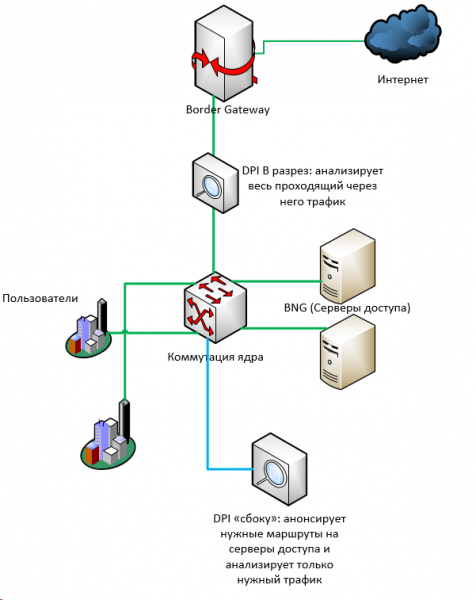
Endnu to år senere havde alle revisorer; ressourcerne i registret blev flere og flere. For noget gammelt udstyr (for eksempel Cisco 7600) blev det simpelthen umuligt at bruge ordningen med 'filtrering fra siden': antallet af ruter på 76 platforme er begrænset til omkring ni hundrede tusinde, mens antallet af IPv4-ruter i dag nærmer sig 800 tusinde. Og hvis man også tæller ipv6... og hvor mange er der? 900000 separate adresser i RKN-forbud? =)
Nogle gik over til en ordning hvor hele trafikstrømme blev spejlet til en filtreringsserver, som skulle analysere hele strømmen og ved opdagelse af noget skidt sende RST til begge parter (afsender og modtager).
Men jo mere trafik, jo mindre anvendelig er denne ordning. Ved den mindste forsinkelse i behandlingen - flyver den spejlede trafik simpelthen uhindret væk, og udbyderen får en bøde.
Flere og flere udbydere er nødt til at installere DPI-systemer med forskellig pålidelighed i krydsfeltet af hovedledningerne.
For et til to år siden ifølge rygterne, begyndte praktisk talt alle FSB at kræve en reel installation af udstyr (tidligere kunne størstedelen af udbydere klare sig med godkendelse fra myndighederne SORM-planen — planen for operationelle foranstaltninger i tilfælde af, at man skal finde noget et sted)
Udover penge (ikke helt astronomiske, men stadig millioner), krævede SORM for mange endnu flere manipulationer med netværket.
- SORM skal kunne se de 'grå' adresser fra brugerne, før nat-transformationen
- SORM har et begrænset antal netværksinterfaces
Derfor måtte vi blandt andet omstrukturere en del af kernen kraftigt — blot for at samle trafikken af brugerne til adgangsserverne ét sted. For derefter at spejle det til SORM med flere links.
Det vil sige, meget forenklet, var (til venstre) vs blev (til højre):
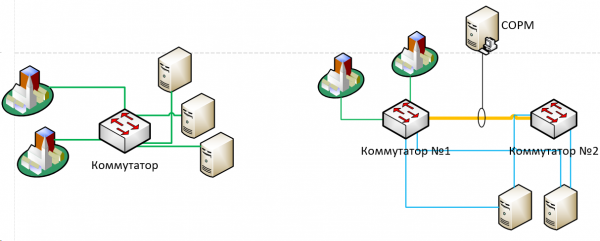
Nu de fleste udbydere kræver også implementering af SORM-3 — som inkluderer, blandt andet, logføring af nat-transformationer.
Til disse formål måtte vi i det ovenstående diagram også tilføje separat udstyr til NAT (netop det, der blev nævnt i første del). Og det skulle tilføjes i en bestemt rækkefølge: fordi SORM skal 'se' trafikken før adresserne bliver transformeret — så trafikken skal gå strengt som følger: brugere -> kommutation, kerne -> adgangsservere -> SORM -> NAT -> kommutation, kerne -> internettet. For at gøre dette måtte vi bogstaveligt talt 'vende' trafikstrømmene den anden vej i realtid, hvilket også var ganske vanskeligt.
Sammenfattende: I løbet af et årti er kernen af den gennemsnitlige udbyder blevet væsentligt mere kompliceret, og antallet af yderligere fejlpunkter (både i form af udstyr og i form af enhedskommunikationslinjer) er steget betydeligt. Faktisk implicerer kravet om at 'se alt' en samling af dette 'alt' på ét sted.
Jeg mener, dette kan extrapoleres ret klart til de nuværende initiativer for suverænitet af Runet, dets beskyttelse, stabilisering og forbedring 🙂
Og der er stadig Yarovaya forude.
Kilde: habr.com
