

Mens entusiaster venter spændt på den brede indførelse af 5G-netværk, gnider cyberkriminelle hænderne og ser frem til nye muligheder for profit. På trods af alle udviklernes bestræbelser har 5G-teknologien sårbarheder, hvis identifikation kompliceres af manglen på erfaring i de nye forhold. Vi har undersøgt et lille 5G-netværk og identificeret tre typer sårbarheder, som vi vil beskrive i dette indlæg.
Undersøgelsens objekt
Lad os tage et simpelt eksempel — et modelmæssigt ikke-offentligt 5G-netværk (Non-Public Network, NPN) ved en studenterby, der er forbundet til omverdenen via offentlige kommunikationskanaler. Netop sådanne netværk vil i den nærmeste fremtid blive brugt som standard i alle lande, der deltager i kapløbet om 5G. Den potentielle miljø for implementeringen af netværk med denne konfiguration er 'smarte' virksomheder, 'smarte' byer, store virksomheders kontorer og andre lignende steder med høj grad af styring.
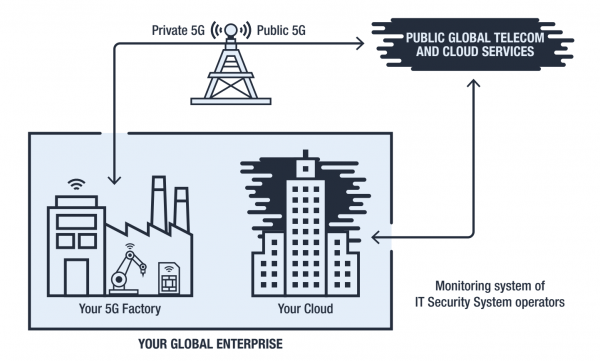
NPN-infrastruktur: et lukket virksomhedsnetværk, der er koblet til det globale 5G-netværk gennem offentlige kanaler. Kilde: Trend Micro
I modsætning til fjerde generations netværk er 5G-netværk designet til at behandle data i realtid, hvilket gør deres arkitektur til en multilagspie. Opdelingen i lag gør det lettere at interagere ved standardisering af API'er til kommunikation mellem lagene.
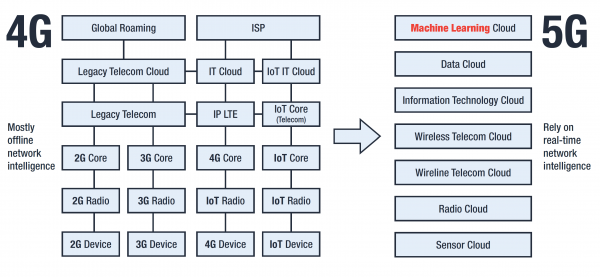
Sammenligning af arkitekturerne 4G og 5G. Kilde: Trend Micro
Resultatet er forbedrede muligheder for automatisering og skalering, hvilket er kritisk for behandling af enorme mængder data fra Internet of Things (IoT).
Den isolering af lagene, der er indbygget i 5G-standarden, fører til et nyt problem: sikkerhedssystemer, der arbejder inden for NPN-netværket, beskytter objektet og dets private sky, mens sikkerhedssystemer i eksterne netværk beskytter deres interne infrastruktur. Trafikken mellem NPN og eksterne netværk betragtes som sikker, da den kommer fra beskyttede systemer, men i virkeligheden er der ingen, der beskytter den.
I vores seneste undersøgelse giver vi flere scenarier for cyberangreb på 5G-netværk, der udnytter:
- sårbarheder i SIM-kort,
- sårbarheder i netværket,
- sårbarheder i identifikationssystemet.
Lad os se nærmere på hver sårbarhed.
Sårbarheder i SIM-kort
SIM-kortet er en kompleks enhed, der endda har et helt sæt indbyggede applikationer — SIM Toolkit, STK. Et af disse programmer — S@T Browser — kan teoretisk bruges til at browse interne operatørsider, men i praksis er det længe glemt og er ikke blevet opdateret siden 2009, da disse funktioner nu udføres af andre programmer.
Problemet er, at S@T Browser viste sig at være sårbar: en specielt forberedt service-SMS hacker SIM-kortet og tvinger det til at udføre de kommandoer, som hackeren ønsker, mens brugeren af telefonen eller enheden ikke vil bemærke noget usædvanligt. Angrebet blev kaldt og giver mange muligheder for angribere.
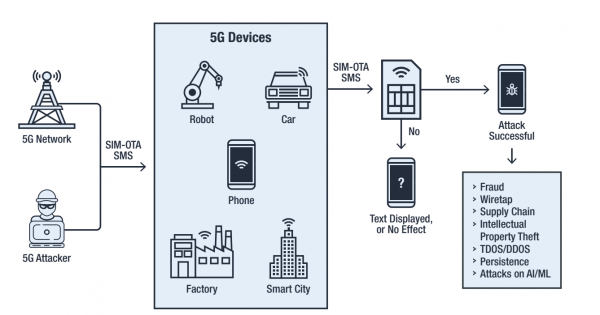
Simjacking-angreb i 5G-netværk. Kilde: Trend Micro
Specifikt tillader det, at angriberen modtager data om abonnentens placering, identifikatoren for hans enhed (IMEI) og mobilmastens identifikator (Cell ID), samt at tvinge telefonen til at ringe et nummer, sende SMS, åbne et link i browseren og endda deaktivere SIM-kortet.
I 5G-netværk bliver denne sårbarhed ved SIM-kort et alvorligt problem, taget i betragtning af antallet af tilsluttede enheder. Selvom , er det stadig . Og da alt fungerer som det skal, er det ikke sandsynligt, at vi snart vil se en hurtig udskiftning af de eksisterende SIM-kort.
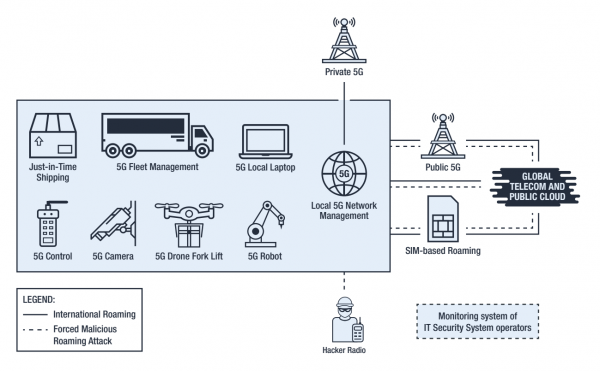
Sundhedsmæssig misbrug af roaming. Kilde: Trend Micro
Brugen af Simjacking muliggør tvangsskift af SIM-kortet til roaming-tilstand og tvinger det til at forbinde til en mobilmast, som angriberen kontrollerer. Derved får angriberen mulighed for at ændre SIM-kortets indstillinger for at overvåge telefonopkald, implementere ondsindet software og udføre forskellige former for angreb ved hjælp af enheden, der indeholder det hacket SIM-kort. Dette er muligt, da interaktionen med enheder i roaming sker uden om de sikkerhedsprocedurer, der er gældende for enheder i det "hjemlige" net.
Netværkssårbarheder
Angrebere kan ændre indstillingerne på et kompromitteret SIM-kort for at opnå deres mål. Den relative lethed og diskretion ved Simjaking-angrebet gør det muligt at udføre det på et kontinuerligt basis, hvor de langsomt og tålmodigt overtager kontrol over flere enheder,og skærer stykker af netværket som skiver af salami.Det er ekstremt vanskeligt at spore sådan en påvirkning, og under komplekse forhold i et distribueret 5G-netværk er det næsten umuligt.
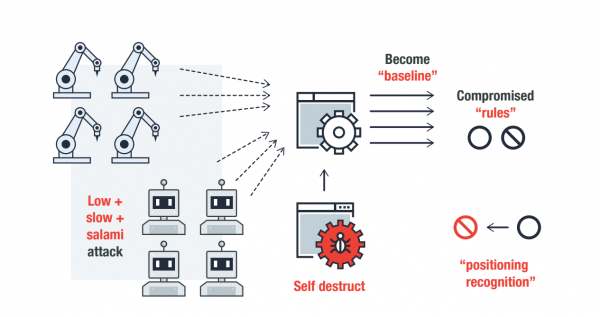
Gradvis integration i 5G-netværk ved hjælp af Low and Slow + Salami-angreb. Kilde: Trend Micro
Da 5G-netværk ikke har indbyggede kontrolmekanismer for SIM-kort, vil angriberne gradvist få mulighed for at etablere deres egne regler inden for 5G-kommunikationsdomænet ved at bruge fangede SIM-kort til at stjæle penge, autentificere på netværksniveau, installere malware og udføre anden ulovlig aktivitet.
Det vækker særlig bekymring, at der er dukket værktøjer op på hackerfora, der automatiserer opsnapning af SIM-kort ved hjælp af Simjaking, da brugen af sådanne midler til femte generations netværk giver angribere praktisk talt ubegrænsede muligheder for at skalere angreb og modificere betroet trafik.
Identifikationsanfald
SIM-kortet bruges til at identificere enheden i netværket. Hvis SIM-kortet er aktivt og har en positiv saldo, betragtes enheden automatisk som legitim og vækker ikke mistanke på det systemiske detektionsniveau. Imidlertid gør sårbarheden ved selve SIM-kortet hele identifikationssystemet sårbart. IT-sikkerhedssystemer vil simpelthen ikke være i stand til at spore en ulovligt tilsluttet enhed, hvis den registrerer sig i netværket med de stjålne identifikationsoplysninger via Simjaking.
Det viser sig, at en hacker, der tilslutter sig netværket via et hacket SIM-kort, får adgang på samme niveau som den rigtige ejer, da IT-systemer ikke længere verificerer enheder, der er blevet identificeret på netværksniveau.
Den garanterede identifikation mellem det programmatisk og netværksniveau tilføjer et yderligere problem: Kriminelle kan med vilje skabe "støj" for indtrængningsdetekteringssystemer ved konstant at udføre forskellige mistænkelige handlinger på vegne af fangede legitime enheder. Da driften af automatiske detectionssystemer er baseret på analyse af statistikker, vil tærskelværdierne for alarmovertrædelser gradvist stige, hvilket sikrer, at der ikke reageres på reelle angreb. En længerevarende påvirkning af denne art kan ændre hele netværkets funktion og skabe statistiske "blinde zoner" for detectionssystemer. Kriminelle, der kontrollerer sådanne zoner, kan udføre angreb på data internt i netværket samt på fysiske enheder, organisere tjenestenægtelse og påføre anden skade.
Løsning: Enhedlig identitetskontrol
Sårbarhederne i det undersøgte NPN 5G-netværk er en konsekvens af fragmenterede sikkerhedsprocedurer på kommunikationsniveauet, SIM-kortniveauet og enhedsniveauet samt på niveauet for roaminginteraktion mellem netværk. For at løse dette problem er det nødvendigt at sikre autentificering af de enheder, der tilslutter sig netværket på hvert trin, i overensstemmelse med nul tillidsprincippet () ved at implementere en føderativ model for identifikation og adgangsstyring ().
ZTA-princippet går ud på at opretholde sikkerheden, selv når enheden er ukontrolleret, bevæger sig eller er udenfor netværkets grænser. Den føderative identifikationsmodel er en tilgang til sikkerhed for 5G, der sikrer en ensartet arkitektur til autentificering, adgangsretter, dataintegritet og andre komponenter og teknologier i 5G-netværk.
Denne tilgang udelukker muligheden for at indsætte et "roaming" tårn i netværket og omdirigere fangede SIM-kort til det. IT-systemer vil være i stand til fuldt ud at identificere forbindelsen af fremmede enheder og blokere parasitisk trafik, der skaber statistisk støj.
For the protection of the SIM card against modification, additional integrity verification tools need to be implemented, possibly in the form of a SIM application based on blockchain. The application can be used for authenticating devices and users, as well as for verifying the integrity of the firmware and settings of the SIM card both in roaming and when operating in the home network.
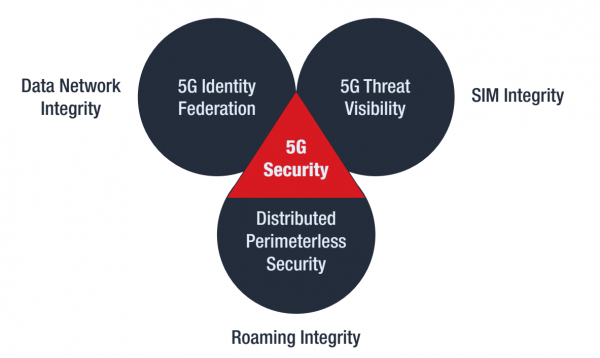
To summarize
The solution to the identified 5G security issues can be presented as a combination of three approaches:
- implementing a federated identity and access management model that ensures data integrity in the network;
- ensuring full visibility of threats through the implementation of a distributed ledger for verifying the legitimacy and integrity of SIM cards;
- forming a distributed borderless security system that addresses issues of interaction with devices in roaming.
The practical implementation of these measures requires time and significant costs; however, the deployment of 5G networks is happening everywhere, which means that work on addressing vulnerabilities needs to start right now.
Kilde: habr.com
