

Der er fortsat overraskende lidt materiale på den russiske internettet om en så gammel og simpel, men praktisk, sikker og især relevant i takt med udviklingen af Internet of Things teknologi som mobil VPN (virtual private network). I denne artikel vil jeg beskrive, hvordan og hvorfor du kan opsætte adgang til dit private netværk for enhver enhed med sim-kort uden behov for installation af specialiseret software.
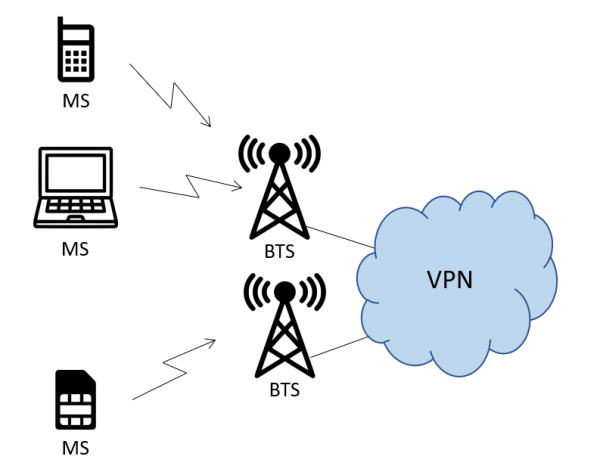
Opgaver og begrænsninger
For det første vil jeg svare på spørgsmålet 'hvorfor?'. VPN som teknologi bruges til at løse de mest forskellige netværksopgaver, der er forbundet med en fælles egenskab — isoleret dataoverførsel mellem to enheder gennem et stort antal mellemled. På baggrund af dette opbygges mere komplekse løsninger, der løser de mest forskellige opgaver. I den almindelige, velkendte situation anvendes mobiloperatørens netværk til at opbygge VPN (for dem, der ønsker detaljer, er der ) eller mange forskellige netværksprotokoller (GRE, IPSec, L2TP og andre — samme forfatter ) og softwareprodukter, der arbejder med dem (Cisco AnyConnect, OpenVPN, TOR — som du selv kender), men deres anvendelse på en given endenhed stiller straks en række krav til enheden, hvis ikke gjort rigtigt, kan føre til bestemte begrænsninger.
Det første alvorlige begrænsning er — enheden skal på hardware- og softwareniveau være i stand til at arbejde med mindst én af disse protokoller. Dette bestemmes ofte af den software, der let kan findes til bærbare computere eller smartphones, men der er tilfælde, hvor opgaven står over for en alt for simpel enhed i hardwareforstand, eller dens software har begrænsninger: vandtælleren ønsker at bruge VPN for at overføre sin lille byte af aflæsninger en gang om måneden, ikke mindre end du ønsker at bruge VPN til at redigere din LinkedIn-profil.
En anden vigtig begrænsning er behovet for opsætning. Det fungerer både for "dumme" enheder fra første punkt og for klassiske smartphones og computere, som ikke kender til den tidligere begrænsning. Og mens det med de første enheder er relativt simpelt og afhænger af den tid, der bruges på opsætning, er der muligheder med de sidste. Ofte bruger organisationer VPN af sikkerhedsmæssige årsager for at beskytte virksomhedens afsluttede enhed mod at komme ud på det offentlige netværk uden passende virksomhedssikkerhed eller overføre virksomhedsdata via offentlige kanaler. Slutbrugerne kan dog af deres egne grunde frakoble eller glemme at aktivere VPN, hvilket kan få mange af virksomhedens sikkerhedssystemer til at blive "udenfor".
Begge disse begrænsninger kan nemt fjernes, hvis adgangen til VPN sikres på netværksniveau. I tilfælde af mobilkommunikation kan dette implementeres ved hjælp af "mobil VPN". Enheder af enhver kompleksitet, der kan overføre data, vil overføre dem til det rette netværk. Det er ligegyldigt, hvilke indstillinger der er foretaget på enheden; med et korrekt konfigureret netværk vil den altid sende dem, hvor de skal hen, og intet andet.
Og som en yderligere fordel vil enheden modtage en adresse fra det interne netværk, som kan konfigureres eksternt, og adgangen til det vil kun være mulig fra indersiden af dette netværk (eller fysisk). Dette er meget vigtigt for en bestemt klasse af enheder.
Hvordan fungerer det
PS Core
Det kan synes, at VPN er en klassisk service fra alle telekommunikationsoperatører til B2B-segmentet, og hvorfor skulle man så fokusere på dette? Alt afhænger af, hvordan netværket til dataoverførsel er struktureret for enheder, der tilsluttes via GPRS, HSPA, LTE eller en anden teknologi for mobilkommunikation. Her er der ikke de VLAN, som alle netværksadministratorer kender, der er ikke switches, der er ikke engang routere i deres sædvanlige betydning. Men der er et radioadgangsnet (RAN) og et pakkerkerne (PS Core).
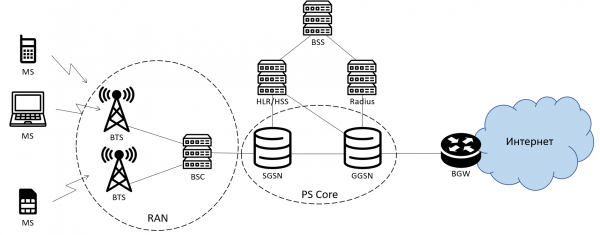
Et forsimplet diagram over operatørens mobilnetværk. Det adskiller sig lidt for LTE, men den overordnede mening forbliver den samme.
Generelt set skal enhver enhed med et SIM-kort, der er registreret i et pakke-netværk (der har gennemgået GPRS tilslutningsproceduren eller en tilsvarende proces), inden den kan begynde at overføre data, initierer oprettelsen af en datapakkesession (PDP-kontekst) på routeren i det centrale pakke-netværk, GGSN. Detaljerne og formålet med disse processer er beskrevet godt her . Hvad der er vigtigt for os: når der initieres en session, omfatter anmodningen til GGSN blandt andet parametre, som mange har set på deres telefoner eller endda har arbejdet med ved opsætning, for eksempel usb-modemer. Der er tre felter: APN, brugernavn og adgangskode. APN (adgangspunkt) er en meget vigtig enhed i GGSNs arbejdslogik: afhængigt af hvilken APN sessionen er initieret med, opfører GGSN sig forskelligt. Som resultat af en vellykket behandling af brugerens anmodning skal GGSN aktivere en datapakkesession og informere enheden om dens parametre, herunder IP-adressen tildelt enheden og DNS-adresserne. Her er der en række meget vigtige funktioner:
- I anmodningen om at initiere sessionen anmoder enheden aldrig om, hvilken IP-adresse den ønsker at modtage;
- Udover de felter "APN", "brugernavn" og "adgangskode" angivet i enhedens indstillinger overføres også abonnentens telefonnummer (MSISDN) til GGSN (her og fremover refererer "abonnent" til den endelige bruger, én enhed med SIM-kort, og "klient" til den organisation, der bestiller tjenesten, hvor abonnenterne indgår);
- Ved aktivering af sessionen opretter GGSN en post om den nye IP-adresse i sin routingtabel. Alle abonnenter på GGSN er angivet med poster i routingtabellen med præfikset /32, dvs. 1 abonnent — 1 post i tabellen. GGSN er en meget effektiv router;
- Operatørens netværk kan af forskellige årsager ændre APN-feltet i anmodningen om at initere sessionen på forskellige tidspunkter (både på SGSN og GGSN). Dette gør det i nogle tilfælde muligt at reducere, og i andre helt eliminere behovet for at konfigurere netværksparametre på enheder med SIM-kort.
Baseret på de første tre punkter rejser der sig straks et spørgsmål: hvilken IP-adresse tildeles abonnenten?
Dette bestemmes af indstillingerne for den APN, som anmodningen om session aktivering er kommet fra. Omtrent 99% af brugerne af datatjenester i mobilnetværk benytter almindelig adgang til internettet. Det er velkendte adgangspunkter som internet.mts.ru, internet.beeline.ru osv. I tilfælde af adgang til internettet tildeler GGSN adresser efter princippet om klassisk DHCP fra de definerede indstillinger i de grå undernet. Ved udgang til et offentligt netværk lukkes de med klassisk NAT (eller rettere den version, der kaldes PAT).
Men GGSN har større kapaciteter. For at vælge en IP-adresse kan den sende en AAA-anmodning til godkendelsesserveren (Radius, for eksempel). Denne logik konfigureres for bestemte APN'er afhængigt af deres formål. Den enkleste situation er tjenesten, der tilbyder en fast offentlig IP-adresse. Sådanne adresser tildeles typisk til abonnenterne i operatørens billing-system (BSS), og afhængigt af IT-arkitekturen ender de i en eller anden database, som GGSN anmoder om. Fordi den kender MSISDN (telefonnummeret) på abonnenten, som vil være indeholdt i anmodningen, vil denne database være ret enkel og kan indeholde blot en sammenkædning af nummer og adresse. Desuden, hvis kunden planlægger at bruge et SIM-kort til at tilslutte flere enheder (hvis SIM-kortet befinder sig i en Wi-Fi-router i et fjernt kontor, for eksempel), kan denne tabel også indeholde såkaldt «framed route» — netværkets præfiks, der er «bag» SIM-kortet, som vil blive annonceret til alle enheder i netværket via protokoller for dynamisk routing.
Ikke kun GGSN
Udover at tildele adresser kræves det også at levere trafik fra abonnenterne til kundens netværk, hver til sit. Her fungerer det allerede mere traditionelt. På GGSN bliver trafikken fra specialiserede VPN APN ruteret til en separat router i operatørens netværk (den kan hedde forskellige ting, nogle gange en VPN-router), som igen udfører funktionen af en klassisk PE i L3VPN-opsætningen. Den tilføjer de nødvendige mærker, overskrifter og alt det der, og sender hele denne trafikstrøm gennem transportnetværkets routere til forudindstillede stik eller tunneller til kundens netværk. Denne del er allerede meget mere traditionel og er blevet beskrevet mange gange andre steder, så jeg vil ikke gå ind på det i dette materiale.
Med hensyn til alle disse detaljer kan der være flere måder at organisere en mobil VPN på, og de vil adskille sig fra hinanden i kraft af en kombination af følgende træk:
- IP-adresser kan, som allerede beskrevet, tildeles dynamisk (hver gang en anden adresse fra det angivne subnet) og statisk (hver gang den samme adresse til en bestemt abonnent), hvilket bestemmes af og/eller indstillingerne for APN og/eller indstillingerne for Radius-serveren;
- IP-adresser kan tildeles af en Radius-server drevet af operatøren eller drevet af kunden;
- Enheder, der er tilsluttet den mobile VPN, kan interagere enten kun med hinanden eller have adgang til det almindelige L3VPN-netværk for kunden via et direkte stik (VPN-port) til operatøren eller gennem tunnellering over internettet;
- I nogle tilfælde kan brugen af login og adgangskode være obligatorisk for en vellykket aktivering af sessionen, og nogle gange er det ikke engang nødvendigt at udfylde feltet "APN".
Der findes flere dusin sådanne kombinationer med forskellige typer tunnellering, belastningsbalancering mellem adgangskanaler til kundens "primære" VPN og principperne for tildeling af adresser. For de fleste tilfælde ser den overordnede skema således ud:
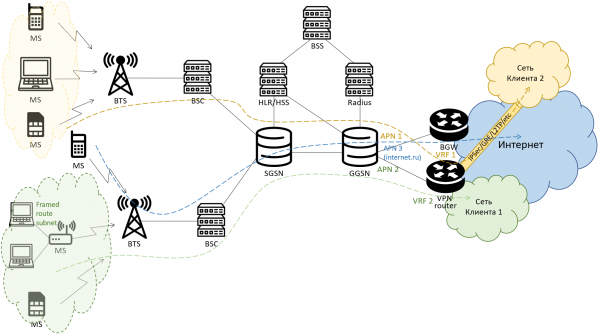
Som efter et ret hurtigt registreringsforløb online og modtagelse af en IP-adresse får enheden adgang til klientens netværk, mens klientens netværk får adgang til enheden. Her er abonnenten isoleret fra alle andre abonnenter hos operatøren, som ikke har noget at gøre med den specifikke klient. Der kræves ingen yderligere konfigurationer, og al trafik dirigeres uden alternativer til klientens netværk, hvor det behandles i overensstemmelse med klientens interne politikker.
Kilde: habr.com
