

Das Unternehmen Google hat die Version 104 des Web-Browsers Chrome veröffentlicht. Gleichzeitig ist eine stabile Version des freien Projekts Chromium verfügbar, das die Basis von Chrome bildet. Der Chrome-Browser unterscheidet sich von Chromium durch die Verwendung von Google-Logos, einem System zur Benachrichtigung bei Abstürzen, Modulen zur Wiedergabe von kopiergeschütztem Videoinhalt (DRM), einem System für automatische Updates, ständiger Sandbox-Isolation, der Bereitstellung von Schlüsseln für die Google API und der Übertragung von RLZ-Parametern bei der Suche. Für diejenigen, die mehr Zeit für ein Update benötigen, wird eine separate Extended Stable-Version unterstützt, die 8 Wochen lang verfügbar ist. Die nächste Version von Chrome 105 ist für den 30. August geplant.
Wesentliche Änderungen in Chrome 104:
- Eine maximale Lebensdauer für Cookies wurde eingeführt – alle neuen oder aktualisierten Cookies werden automatisch nach 400 Tagen gelöscht, selbst wenn die über die Attribute Expires und Max-Age festgelegte Ablaufzeit länger als 400 Tage beträgt (für solche Cookies wird die Lebenszeit auf 400 Tage reduziert). Cookies, die vor der Einführung der Einschränkung erstellt wurden, behalten ihre Lebensdauer, auch wenn diese 400 Tage überschreitet, jedoch wird bei einer Aktualisierung eine Begrenzung wirksam. Diese Änderung spiegelt die neuen Anforderungen wider, die im Entwurf der neuen Spezifikation vermerkt sind.
- Die Blockierung von Anfragen aus iframes an URLs, die auf das lokale Dateisystem verweisen („filesystem://“), wurde aktiviert.
- Um die Ladezeiten zu verkürzen, wurde eine neue Optimierung hinzugefügt, die die Verbindung zum Zielserver bereits beim Klicken auf den Link herstellt, ohne darauf zu warten, dass die Taste losgelassen oder der Finger vom Touchscreen entfernt wird.
- Einstellungen wurden hinzugefügt, um die API „Topics & Interest Group“ zu verwalten, die im Rahmen der Privacy Sandbox-Initiative beworben wird. Diese ermöglicht es, Interessensgruppen der Benutzer zu definieren und diese anstelle von Tracking-Cookies zu verwenden, um Gruppen von Nutzern mit ähnlichen Interessen zu bilden, ohne einzelne Benutzer zu identifizieren. Darüber hinaus wurden einmal angezeigte Informationsdialoge hinzugefügt, die dem Benutzer die Essenz der Technologie erklären und vorschlagen, deren Unterstützung in den Einstellungen zu aktivieren.
- Die Grenzwerte für die Begrenzung von verschachtelten Aufrufen von setTimeout- und setInterval-Timern, die mit einem Intervall von weniger als 4 ms gestartet wurden („setTimeout(…, <4ms)“), wurden erhöht. Das kumulierte Limit für solche Aufrufe wurde von 5 auf 100 erhöht, was es ermöglicht, einzelne Aufrufe aggressiver nicht zu beschneiden, jedoch Missbrauch zu verhindern, der die Leistung des Browsers beeinträchtigen könnte.
- Es wurde die Möglichkeit aktiviert, eine Anforderung zur Bestätigung der CORS-Berechtigungen (Cross-Origin Resource Sharing) an den Server der Hauptseite zu senden, mit dem Header „Access-Control-Request-Private-Network: true“, im Falle eines Zugriffs von einer Seite auf ein Subressource im internen Netzwerk (192.168.x.x, 10.x.x.x, 172.16-31.x.x) oder auf localhost (127.x.x.x). Bei Bestätigung der Operation muss der Server in der Antwort auf diese Anfrage den Header „Access-Control-Allow-Private-Network: true“ zurückgeben. In Chrome Version 104 hat das Ergebnis der Bestätigung derzeit noch keinen Einfluss auf die Verarbeitung der Anfrage – bei fehlender Bestätigung wird in der Web-Konsole eine Warnung angezeigt, die Anfrage der Subressource wird jedoch nicht blockiert. Die Einführung einer Blockade bei fehlender Bestätigung Server erwartet wird frühestens in der Version Chrome 107. Um die Blockierung in früheren Versionen zu aktivieren, kann die Einstellung „chrome://flags/#private-network-access-respect-preflight-results“ aktiviert werden.
Bestätigung der Berechtigungen Server wurde eingeführt, um den Schutz vor Angriffen zu verstärken, die sich auf den Zugriff auf Ressourcen im lokalen Netzwerk oder auf den Rechner des Nutzers (localhost) durch beim Öffnen der Webseite geladenen Skripten beziehen. Solche Anfragen werden von Angreifern genutzt, um CSRF-Angriffe auf Router, Zugangspunkte, Drucker, Unternehmens-Web-Schnittstellen und andere Geräte und Dienste, die Anfragen nur aus dem lokalen Netzwerk annehmen, durchzuführen. Um vor solchen Angriffen zu schützen, wird der Browser bei Anfragen an Subressourcen im internen Netzwerk eine explizite Anfrage zur Berechtigung des Zugriffs auf diese Subressourcen senden.
- Ein mechanischer Region Capture wurde hinzugefügt, der es ermöglicht, überflüssige Inhalte aus Videos zu entfernen, die auf Basis der Bildschirmaufnahme erstellt werden. Zum Beispiel kann eine Webanwendung mit der API getDisplayMedia die Übertragung von Video mit dem Inhalt des Tabs organisieren, und Region Capture ermöglicht es, Teile des Inhalts auszuschneiden, die Steuerelemente der Videokonferenz umfassen.
- Die Unterstützung für eine bestimmte Syntax von Media Queries Level 4 wurde hinzugefügt, die die minimale und maximale Größe des sichtbaren Bereichs (Viewport) definiert. Die neue Syntax ermöglicht die Verwendung gewöhnlicher mathematischer Vergleichsoperatoren und logischer Operatoren wie „not“, „or“ und „and“. Zum Beispiel kann anstelle von „@media (min-width: 400px) { … }“ jetzt „@media (width >= 400px) { … }“ angegeben werden.
- Im Modus der Origin Trials (experimentelle Funktionen, die eine separate Aktivierung erfordern) wurden mehrere neue APIs hinzugefügt. Origin Trial bedeutet die Möglichkeit, mit der angegebenen API aus Anwendungen zu arbeiten, die von localhost oder 127.0.0.1 geladen werden, oder nach erfolgreicher Registrierung und Erhalt eines speziellen Tokens, der für eine begrenzte Zeit für eine bestimmte Website gültig ist.
- Die CSS-Eigenschaft „focusgroup“ wurde hinzugefügt, um die Navigation zwischen den Elementen mit den Pfeiltasten der Tastatur zu verbessern.
- In der API Secure Payment Confirmation wurde die Möglichkeit für Benutzer bereitgestellt, den Speicher für Kreditkartenparameter zu deaktivieren. Um einen Dialog anzuzeigen, der es ermöglicht, das Speichern von Kreditkartenparametern abzulehnen, wurde im PaymentRequest()-Konstruktor das Flag „showOptOut: true“ vorgesehen.
- API für Shared Element Transitions hinzugefügt, die einen sanften Übergang zwischen verschiedenen Ansichten von Inhalten in einseitigen Webanwendungen ermöglicht.
- Unterstützung für spekulative Regeln (Speculation rules) stabilisiert, die es Website-Autoren ermöglichen, dem Browser Informationen über die wahrscheinlichsten Seiten bereitzustellen, auf die der Benutzer zugreifen könnte. Der Browser verwendet diese Informationen für das vorzeitige Laden und Rendern von Seiteninhalten.
- Mechanismus zum Verpacken von Subressourcen in Web Bundle-Formate wurde stabilisiert, um die Effizienz beim Laden vieler zugehöriger Dateien (CSS-Stile, JavaScript, Bilder, Iframes) zu erhöhen. Im Unterschied zu Bundles im Webpack-Format hat das Web Bundle-Format folgende Vorteile: Im HTTP-Cache wird nicht das Bundle selbst, sondern seine Bestandteile gespeichert; die Kompilierung und Ausführung von JavaScript beginnt, ohne auf das vollständige Laden des Bundles zu warten; zusätzliche Ressourcen wie CSS und Bilder, die im Webpack in Form von JavaScript-Strings kodiert sein mussten, dürfen einbezogen werden.
- CSS-Eigenschaft object-view-box hinzugefügt, die es ermöglicht, den Teil eines Bildes zu definieren, der im Bereich anstelle des angegebenen Elements angezeigt wird, was zum Beispiel für das Hinzufügen von Rahmen oder Schatten verwendet werden kann.
- API für die Vollbildfähigkeitsdelegation hinzugefügt, die es einem Window-Objekt ermöglicht, einem anderen Window-Objekt das Recht zum Aufruf von requestFullscreen() zu übertragen.
- Die API für das Vollbild-Begleitfenster wurde hinzugefügt, das es ermöglicht, Vollbildinhalte und Pop-ups auf einem anderen Bildschirm anzuzeigen, nachdem die Bestätigung des Benutzers eingeholt wurde.
- Im CSS-Eigenschaft overflow-clip-margin wurde das Attribut visual-box hinzugefügt, das definiert, ab welchem Punkt der Inhalt abgeschnitten werden soll, der über den Bereich hinausgeht (es kann Werte wie content-box, padding-box und border-box annehmen).
- In der API Async Clipboard wurde die Möglichkeit hinzugefügt, spezialisierte Formate für über die Zwischenablage übertragene Daten zu definieren, die sich von Text, Bildern und textbasierten Markup unterscheiden.
- In WebGL wurde die Unterstützung für die Angabe des Farbraums für den Renderbuffer und die Umwandlung beim Import aus einer Textur bereitgestellt.
- Die Unterstützung für die Plattformen OS X 10.11 und macOS 10.12 wurde eingestellt.
- Die Unterstützung für die API U2F (Cryptotoken), die zuvor als veraltet erklärt und standardmäßig deaktiviert wurde, wurde eingestellt. Die API U2F wurde durch die API Web Authentication ersetzt.
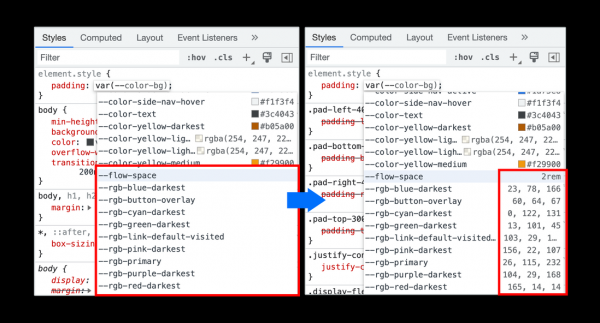
- Es wurden Verbesserungen an den Werkzeugen für Webentwickler vorgenommen. Der Debugger verfügt jetzt über die Möglichkeit, den Code ab dem Anfang der Funktion neu zu starten, nachdem ein Haltepunkt irgendwo im Funktionskörper ausgelöst wurde. Die Unterstützung für die Entwicklung von Add-ons für das Recorder-Panel wurde hinzugefügt. Das Panel für die Leistungsanalyse unterstützt jetzt die Visualisierung der im Webanwendung über den Aufruf der Methode performance.measure() gesetzten Marker. Die Empfehlungen für die automatische Vervollständigung von JavaScript-Objekteigenschaften wurden verbessert. Bei der automatischen Vervollständigung von CSS-Variablen wird eine Vorschau der nicht farblich verbundenen Werte bereitgestellt.

Neben den Neuerungen und Fehlerbehebungen wurden in dieser Version 27 Sicherheitsanfälligkeiten behoben. Viele der Sicherheitsanfälligkeiten wurden durch automatisierte Tests mit den Werkzeugen AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer und AFL entdeckt. Kritische Probleme, die es ermöglichen, alle Schutzschichten des Browsers zu umgehen und Code außerhalb der Sandbox-Umgebung im System auszuführen, wurden nicht gefunden. Im Rahmen des Programms zur Auszahlung von Belohnungen für die Entdeckung von Sicherheitsanfälligkeiten hat Google in diesem Release 22 Prämien in Höhe von insgesamt 84.000 US-Dollar ausgezahlt (eine Prämie von 15.000 USD, eine Prämie von 10.000 USD, eine Prämie von 8.000 USD, eine Prämie von 7.000 USD, vier Prämien von 5.000 USD, eine Prämie von 4.000 USD, drei Prämien von 3.000 USD, vier Prämien von 2.000 USD und drei Prämien von 1.000 USD). Die Höhe einer einzelnen Belohnung ist derzeit noch nicht festgelegt.
Quelle: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish