

Die Veröffentlichung der Distribution Kali Linux 2023.2 basiert auf der Debian-Paketbasis und ist für die Überprüfung von Systemen auf Schwachstellen, Durchführung von Audits, Analyse von Restinformationen und Identifizierung der Folgen von Angriffen durch Angreifer konzipiert. Alle originalen Entwicklungen, die im Rahmen der Distribution erstellt wurden, werden unter der GPL-Lizenz veröffentlicht und sind über ein öffentliches Git-Repository verfügbar. Es wurden mehrere Varianten von ISO-Images vorbereitet, mit Größen von 443 MB, 2,8 GB und 3,7 GB. Die Builds sind für die Architekturen i386, x86_64, ARM (armhf und armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid) verfügbar. Standardmäßig wird die Xfce-Desktop-Umgebung angeboten, optional werden KDE, GNOME, MATE, LXDE und Enlightenment e17 unterstützt.
Kali umfasst eine der umfassendsten Sammlungen von Tools für Fachleute im Bereich der Computersicherheit: von Tools zur Testung von Webanwendungen und dem Eindringen in drahtlose Netzwerke bis hin zu Programmen zum Auslesen von Daten von RFID-Chips. Im Lieferumfang enthalten sind eine Sammlung von Exploits und über 300 spezialisierte Sicherheitsüberprüfungs-Utilities wie Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Darüber hinaus enthält die Distribution Tools zur Beschleunigung des Passwort-Cracking (Multihash CUDA Brute Forcer) und WPA-Schlüssel (Pyrit) durch den Einsatz von Technologien wie CUDA und AMD Stream, die es ermöglichen, die GPUs von NVIDIA- und AMD-Grafikkarten für Berechnungsoperationen zu nutzen.
In der neuen Version:
- Ein separates Image für die Hyper-V-Virtual Machine wurde vorbereitet, das für den ESM-Modus (Enhanced Session Mode, xRDP über HvSocket) vorkonfiguriert ist und sofort ohne zusätzliche Einstellungen betrieben werden kann.
- In der standardmäßig gelieferten Build mit dem Xfce-Desktop wurde der Wechsel von der Sound- Server PulseAudio auf den Multimedia-Server PipeWire vollzogen (die GNOME-Edition wurde zuvor auf PipeWire umgestellt).
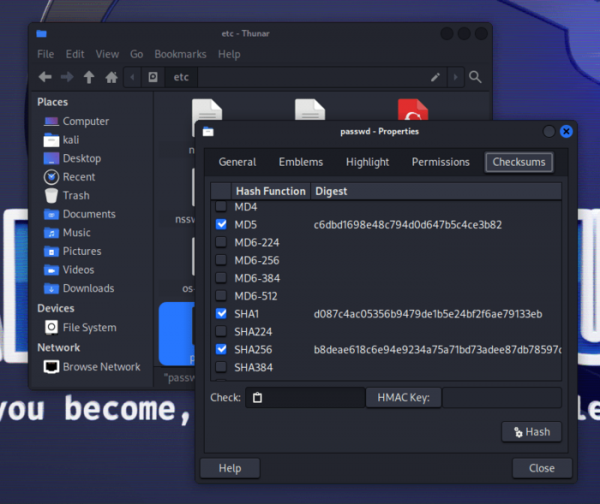
- In die Basiskonfiguration mit Xfce wurde eine Erweiterung für den Dateimanager GtkHash vorinstalliert, die es ermöglicht, schnell Prüfziffern im Eigenschaften-Dialog von Dateien zu berechnen.

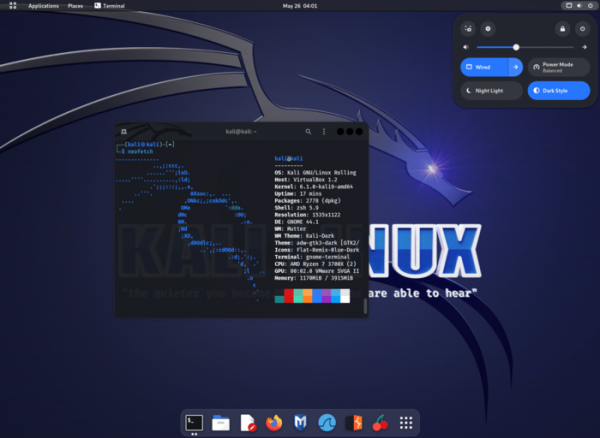
- Die GNOME-basierte Umgebung wurde auf die Version 44 aktualisiert, in der die Portierung von Anwendungen auf die Verwendung von GTK 4 und der Bibliothek libadwaita fortgesetzt wurde (unter GTK4 wurden unter anderem die Benutzeroberfläche GNOME Shell und der Kompositormanagement Mutter portiert). Im Dialog zur Dateiauswahl wurde ein Modus zur Anzeige des Inhalts in Form eines Rasterlayouts hinzugefügt. Es wurden zahlreiche Änderungen am Konfigurator vorgenommen. Im Schnellkonfigurationsmenü wurde ein Abschnitt zur Steuerung von Bluetooth hinzugefügt.

- Im GNOME-basierten Paket wurde die Erweiterung Tiling Assistant zur Arbeit mit Fenstern im Mosaikmodus hinzugefügt.
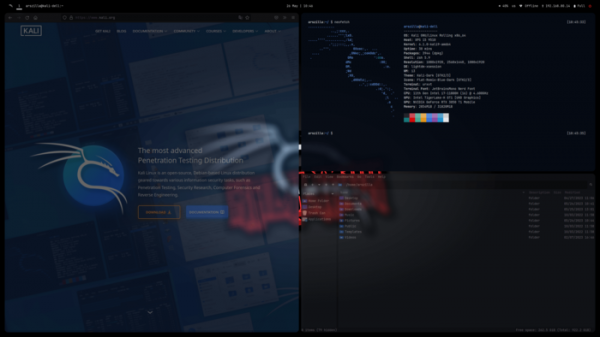
- Die Variante mit dem Mosaikfenster-Manager i3 (Meta-Paket kali-desktop-i3) wurde vollständig überarbeitet und hat das Aussehen einer vollständigen Benutzerumgebung angenommen.

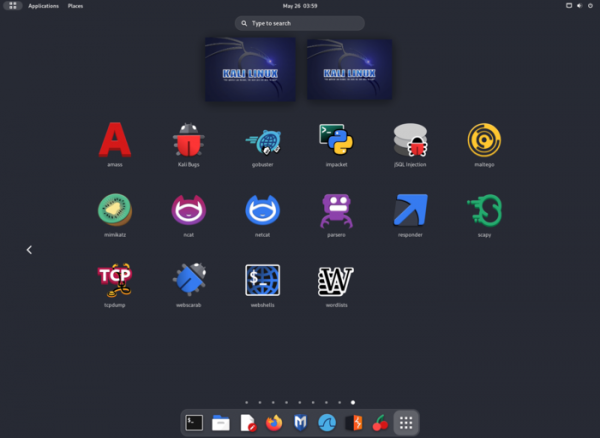
- Die Symbole wurden aktualisiert und das Anwendungsmenü neu strukturiert.
- Neue Dienstprogramme wurden hinzugefügt:
- Cilium-cli - Verwaltung von Kubernetes-Clustern.
- Cosign - Erzeugung digitaler Signaturen für Container.
- Eksctl - Befehlszeilen-Schnittstelle für Amazon EKS.
- Evilginx — ein MITM-Angreifer-Framework zur Erfassung von Anmeldedaten, Sitzungscookies und zum Umgehen der Zwei-Faktor-Authentifizierung.
- GoPhish — ein Toolkit für Phishing.
- Humble — ein HTTP-Header-Analyzer.
- Slim — ein Container Image Packager.
- Syft — ein SBoM-Generator (Software Bill of Materials), der die Softwarekomponenten definiert, die in einem Container-Image enthalten sind oder im Dateisystem vorhanden sind.
- Terraform — eine Plattform der Infrastruktur..
- Tetragon — ein eBPF-basierter Analyzer.
- TheHive — eine Plattform zur Reaktion auf Sicherheitsvorfälle.
- Trivy — ein Toolkit zur Erkennung von Schwachstellen und Konfigurationsproblemen in Containern, Repositories und Cloud-Umgebungen.
- Wsgidav — ein WebDAV-Server, der WSGI verwendet.
- Die Umgebung für mobile Geräte auf der Android-Plattform wurde aktualisiert — NetHunter, mit einer Sammlung von Werkzeugen zum Testen von Systemen auf Schwachstellen. Mit NetHunter ist es möglich, Angriffe durchzuführen, die spezifisch für mobile Geräte sind, wie z.B. durch die Emulation von USB-Geräten (BadUSB und HID Keyboard — die Emulation eines Netzwerk-USB-Adapters, der für MITM-Angriffe verwendet werden kann, oder einer USB-Tastatur, die die Ersetzung von Zeichen durchführt) und die Erstellung von gefälschten Zugriffspunkten (MANA Evil Access Point). NetHunter wird als chroot-Image in die Stock-Umgebung der Android-Plattform integriert, in dem eine speziell angepasste Version von Kali Linux ausgeführt wird.
Quelle: opennet.ru
