

Die Veröffentlichung des Webbrowsers Firefox 120 ist erfolgt und das Update für die Langzeit-Unterstützungsreihe — 115.5.0 — wurde erstellt. Der Beta-Test für die Version Firefox 121 hat begonnen, deren Veröffentlichung für den 19. Dezember geplant ist.
Wesentliche Neuerungen in Firefox 120:
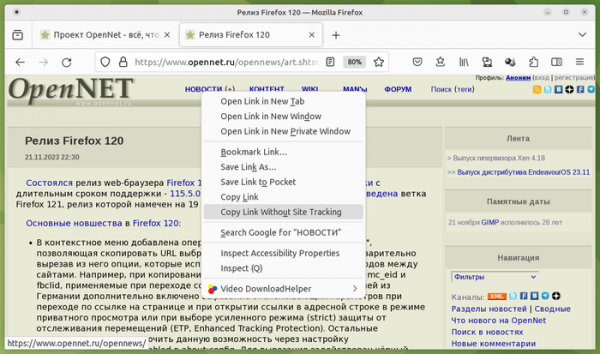
- Im Kontextmenü wurde die Funktion „Copy Link Without Site Tracking“ hinzugefügt, die es ermöglicht, die URL des gewählten Links in die Zwischenablage zu kopieren, wobei Optionen entfernt werden, die zur Verfolgung von Wechseln zwischen Websites genutzt werden. Beispielsweise werden beim Kopieren eines Links die Parameter mc_eid und fbclid, die beim Wechsel von Facebook-Seiten verwendet werden, entfernt. Für Nutzer aus Deutschland wurde zusätzlich das Entfernen von Tracking-Parametern beim Klicken auf Links auf der Seite und beim Öffnen von Links in der Adresszeile im privaten Modus oder im strengen Schutzmodus (strict) von Tracking (ETP, Enhanced Tracking Protection) aktiviert. Andere Nutzer können diese Möglichkeit über die Einstellung privacy.query_stripping.enabled in about:config aktivieren. Zum Entfernen wird eine schwarze Liste verwendet, die bekannte Tracking-Parameter für den Wechsel zwischen Websites umfasst.

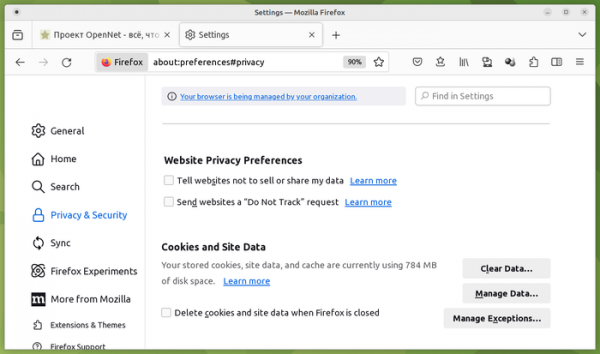
- In den Datenschutz- und Sicherheitsoptionen (Privacy & Security) wurde eine Option zur Aktivierung des Mechanismus GPC (Global Privacy Control) hinzugefügt, der die Überschrift „DNT“ (Do Not Track) ersetzt und es ermöglicht, Websites über das Verbot des Verkaufs persönlicher Daten und deren Nutzung zur Verfolgung von Präferenzen oder Bewegungen zwischen Websites zu informieren.
- Im strengen Schutzmodus (strict) von ETP (Enhanced Tracking Protection) und im privaten Modus wurde der Schutz vor passiver Benutzeridentifikation über die API Canvas verstärkt.
- Für Nutzer aus Deutschland wird standardmäßig die automatische Schließung von Popup-Dialogen (Cookie Banner Blocker) aktiviert, die auf Websites angezeigt werden, um eine Bestätigung für die Speicherung von Identifikatoren in Cookies gemäß den Datenschutzanforderungen der Europäischen Union (GDPR) einzuholen. Da solche Popup-Banner ablenken, Inhalte überdecken und Zeit des Nutzers für das Schließen erfordern, hielten es die Entwickler von Firefox für sinnvoll, solche Anfragen automatisch abzulehnen.
Die Blockierung kann in den Einstellungen im Abschnitt „Sicherheit und Datenschutz“ oder über den Parameter „cookiebanners.service.mode“ in about:config aktiviert werden (0 — deaktiviert das automatische Schließen von Cookie-Bannern; 1 — lehnt in allen Fällen die Erlaubnisanfragen ab und ignoriert Banner, die nur Zustimmung zulassen; 2 — lehnt, wenn möglich, die Erlaubnisanfragen ab und stimmt, wenn es nicht möglich ist, der Speicherung von Cookies zu.
- In Windows, macOS und Android ist der Import standardmäßig aktiviert. TLS-Zertifikate aus dem Speicher der Stammzertifikate des Betriebssystems. Bei Bedarf kann diese Funktion in den Einstellungen (Einstellungen → Datenschutz & Sicherheit → Zertifikate) deaktiviert werden.
- Für die Bearbeitung (Alt + Enter) und das Löschen (Alt + Backspace) ausgewählter Konten im Interface about:logins wurden Tastenkombinationen hinzugefügt.
- In den unter Ubuntu bereitgestellten Firefox-Bauten im Snap-Format wurde die Unterstützung für den Import von Daten aus dem Chromium-Browser implementiert, der ebenfalls im Snap-Format installiert ist.
- Auf den Plattformen Linux und Windows wurde die Möglichkeit implementiert, ein Video im „Bild-in-Bild“-Modus an den Bildschirmrändern auszurichten (automatisches Ausrichten in den Ecken), indem die Strg-Taste beim Verschieben des Fensters gedrückt gehalten wird.
- Die Integration einer neuen tragbaren Komponente zur Anzeige kontextabhängiger Tipps in der Adresszeile, die in der Programmiersprache Rust neu geschrieben wurde, hat begonnen.
- Die API zur Benutzeraktivierung (navigator.userActivation) wurde hinzugefügt, um festzustellen, ob der Benutzer zuvor mit der Seite interagiert hat (zum Beispiel durch Klicken mit der Maus), ob er derzeit interagiert oder ob er nichts auf der Seite gemacht hat (die Seite wurde nur geladen und bleibt unberührt).
- Die Unterstützung für den neuen HTTP-Antwortcode – 103 („Frühe Hinweise“) wurde hinzugefügt, der verwendet werden kann, um Header proaktiv auszugeben. Der Code 103 ermöglicht es, den Client sofort nach der Anfrage über den Inhalt einiger HTTP-Header zu informieren, ohne darauf zu warten, dass der Server alle mit der Anfrage verbundenen Operationen durchführt und mit der Bereitstellung des Inhalts beginnt. Auf ähnliche Weise können Hinweise zu Elementen, die mit der bereitgestellten Seite verbunden sind, die vorab geladen werden können (z.B. Links zu den auf der Seite verwendeten CSS- und JavaScript-Dateien), gegeben werden. Wenn der Browser Informationen über solche Ressourcen erhält, beginnt er mit deren Laden, ohne auf das Ende der Bereitstellung der Hauptseite zu warten, was die gesamte Bearbeitungszeit der Anfrage verkürzt.
- Im CSS wurden neue Maßeinheiten für Größe hinzugefügt: lh und rlh, die es ermöglichen, eine Größe anzugeben, die der linearen Höhe (CSS-Eigenschaft line-height) eines Elements oder des Wurzel-Elements entspricht.
- Im CSS wurde die Funktion light-dark() hinzugefügt, um Farben sofort für sowohl helle als auch dunkle Farbthemen festzulegen, ohne Medienabfragen für prefers-color-scheme zu verwenden.
- In die JavaScript-Funktion Date.parse() wurde die Unterstützung für zusätzliche Datumsformatvarianten aufgenommen, z.B. „01-12-1999“, „1999-1-5“, „10000-01-12“, „99-01-05“, „1999-01-05 10:00:00“.
- Die Unterstützung des Attributs media im Element , das in die Elemente ,
- Die Unterstützung für die WasmGC-Erweiterung, die das Portieren von Programmen, die in Programmiersprachen geschrieben sind, die Garbage Collection verwenden (wie Kotlin, Dart usw.), in WebAssembly vereinfacht, ist standardmäßig aktiviert. WasmGC fügt neue Strukturen und Array-Typen hinzu, die nichtlineare Speicherzuweisungen erhalten können.
- In die Entwicklertools wurde die Möglichkeit hinzugefügt, den Betrieb von Tabs im Offline-Modus zu simulieren.
- In die Style-Editing-Oberfläche wurde eine Schaltfläche „Pretty Print“ hinzugefügt, um eine minifizierte CSS-Datei zu formatieren und anschaulich darzustellen (zuvor wurden minifizierte Styles automatisch formatiert).
- In den Entwicklertools wurde die Leistung des Debuggers bei großen Quelltextmengen erheblich (um bis zu 70%) beschleunigt. Es wurde ein Refactoring des Debuggers durchgeführt, das auf das korrekte Auslösen von Haltepunkten abzielt, die an das Ereignis „unload“ gebunden sind.
- In der Android-Version wurde ein Fehler behoben, der dazu führte, dass Tabs beim Auswählen geschlossen wurden. Die Arbeit an der Schaffung eines offenen Ökosystems für Browsererweiterungen der mobilen Firefox-Version wurde fortgesetzt. Zu dem offiziell im Dezember geplanten Launch des Ökosystems werden im Katalog addons.mozilla.org (AMO) über 200 Erweiterungen verfügbar sein, die für die Installation in Firefox für Android geeignet sind.
Neben neuen Funktionen und Fehlerbehebungen wurden in Firefox 120 19 Sicherheitsanfälligkeiten behoben. 14 Sicherheitsanfälligkeiten (11 zusammengefasst unter CVE-2023-6212 und CVE-2023-6213), die als hochriskant gekennzeichnet sind, ergeben sich aus Speicherproblemen wie Pufferüberläufen und dem Zugriff auf bereits freigegebene Speicherbereiche. Potenziell können diese Probleme dazu führen, dass beim Öffnen speziell gestalteter Seiten Code eines Angreifers ausgeführt wird. Eine weitere gefährliche Sicherheitsanfälligkeit (CVE-2023-6206) ermöglicht es, durch Clickjacking eine Bestätigung von Autorisierungsanfragen zu erhalten.
Die Beta-Version von Firefox 121 zeichnet sich durch die Möglichkeit aus, Links unabhängig von den CSS-Einstellungen zwangsweise zu unterstreichen (dies kann für Personen, die Probleme mit der Farbwahrnehmung haben, nützlich sein). Unter Linux ist standardmäßig die Verwendung von Composite Server Wayland anstelle von XWayland aktiviert, was die Probleme mit dem Trackpad, der Unterstützung von Gesten auf Touchscreens und der DPI-Einstellung für jeden Monitor in Umgebungen auf Basis von Wayland beseitigt hat. Die Verwendung von Wayland zeigt auch eine Leistungssteigerung bei der Grafikverarbeitung. Aufgrund der Einschränkungen des Wayland-Protokolls gibt es jedoch Probleme mit dem Vorführen des „Bild-in-Bild“-Fensters im Vordergrund.
Quelle: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish