

Die Veröffentlichung des HTTP-Servers Apache 2.4.62 steht zur Verfügung, in der zwei Sicherheitsanfälligkeiten behoben und sechs Änderungen vorgenommen wurden. Die erste Sicherheitsanfälligkeit (CVE-2024-40898) ermöglicht einen SSRF (Server-side Request Forgery)-Angriff auf mod_rewrite. Das Problem tritt nur auf der Windows-Plattform auf und kann durch speziell gestaltete Anfragen zu einer Offenlegung von NTLM-Hashes an einen vom Angreifer kontrollierten Server führen.
Die zweite Sicherheitsanfälligkeit (CVE-2024-40725) ermöglicht das Einsehen von Skriptcodes, deren Verarbeitung über die Direktive AddType konfiguriert ist. Zum Beispiel kann eine speziell gestaltete Anfrage an ein PHP-Skript formuliert werden, die dessen Inhalt anzeigt, anstatt es auszuführen. Der Patch blockiert eine zusätzliche Ausnutzungsmöglichkeit der Sicherheitsanfälligkeit CVE-2024-39884, die in der Version 2.4.61 behoben wurde.
Unter den sicherheitsunabhängigen Änderungen wurde die Möglichkeit hinzugefügt, Zertifikate und Schlüssel aus Speichern, die den PKCS11-Standard unterstützen, in mod_ssl zu laden.
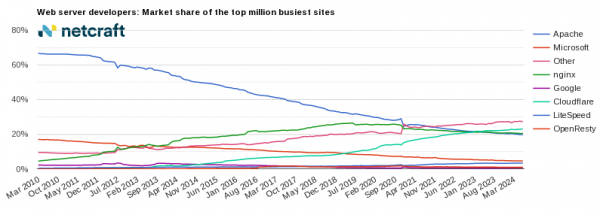
Laut dem Juni-Bericht von Netcraft laufen etwa 212 Millionen Websites unter dem HTTP-Server Apache (vor einem Jahr waren es 228 Millionen). Der Marktanteil von Apache httpd wird auf 19,28 % aller Websites geschätzt, was in dieser Kategorie den zweiten Platz hinsichtlich der Beliebtheit bedeutet (Anteil von Nginx — 21,35 %, Cloudflare — 11,05 %, OpenResty (Plattform basierend auf Nginx und LuaJIT) — 0,79 %). Betrachten wir nur die aktiven Websites, belegt Apache den ersten Platz im Ranking mit einem Anteil von 19,13 % (Anteil von Nginx — 18,09 %, Cloudflare — 14,80 %, Google — 10,01 %). Unter der Million der meistbesuchten Websites weltweit belegt Apache den dritten Platz mit einem Anteil von 19,69 % (führen die Liste an: Cloudflare — 23,10 % und Nginx — 20,50 %).
Quelle: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish