

Nach fast einem Jahr der Entwicklung wurde die neue stabile Version des Mailservers Postfix – 3.10.0 – veröffentlicht. Gleichzeitig wurde die Unterstützung für die Version Postfix 3.6 eingestellt, die Anfang 2021 veröffentlicht wurde. Der Code des Projekts ist in C geschrieben und wird unter den Lizenzen EPL 2.0 (Eclipse Public License) und IPL 1.0 (IBM Public License) verbreitet.
Postfix ist eines der wenigen Projekte, die hohe Sicherheit, Zuverlässigkeit und Leistung vereinen, was durch eine Mehrprozessarchitektur erreicht wird, die einzelne Handler isoliert, sowie durch eine strenge Richtlinie zur Codegestaltung und zur Prüfung von Patches. Zum Schutz vor Fehlern beim Umgang mit dem Speicher werden geschützte Varianten von Funktionen zum Zuweisen und Freigeben von Speicher verwendet, sowie ein Satz abstrakter Wrapper-Funktionen für die Arbeit mit Puffern (Überprüfung auf Pufferüberläufe und Zugriffe auf freigegebenen Speicher), Dateioperationen, der Formatierung von Ausgaben, gepuffertem Ein-/Ausgabe und der Bearbeitung von Zeichenfolgen (einschließlich Möglichkeiten für die Arbeit mit Zeichenfolgen beliebiger Größe und automatischer Größenänderung von Zeichenfolgen).
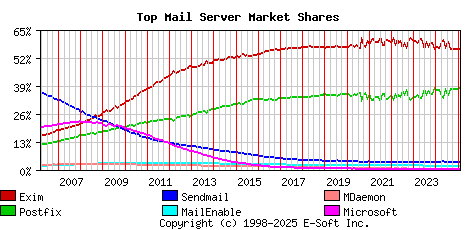
Gemäß einer automatisierten Umfrage im Februar wurden etwa 550.000 Mailserver registriert, ServerPostfix wird auf 37,64 % (vor einem Jahr 36,81 %) der Mailserver eingesetzt, der Anteil von Exim beträgt 56,03 % (vor einem Jahr 56,61 %), Sendmail – 3,39 % (3,60 %), MailEnable – 1,80 % (1,82 %), MDaemon – 0,39 % (0,40 %), Microsoft Exchange – 0,19 % (0,19 %), OpenSMTPD – 0,10 % (0,09 %).
Hauptneuheiten:
- Die Möglichkeit zur Verwendung von in TLS kryptografischen Algorithmen, die quantensicher sind, wurde hinzugefügt. Um diese Algorithmen nutzen zu können, ist die Verwendung der Entwicklungsversion der OpenSSL-Bibliothek 3.5 erforderlich, die noch in der Entwicklungsphase ist. Für die Auswahl von Post-Quanten-Algorithmen in Postfix wurde kein neuer Syntax für TLS-Gruppen eingeführt, sondern man verließ sich auf die OpenSSL-Einstellungen, die bei der Installation der Parameter „tls_eecdh_auto_curves“ und „tls_ffdhe_auto_groups“ auf leere Werte gesetzt werden.
- Unterstützung für den Nachrichtenheader „TLS-Required: no“ (RFC 8689) wurde hinzugefügt, der eine Zustellung auch dann ermöglicht, wenn die in den Sicherheitseinstellungen von TLS festgelegte Richtlinie nicht umgesetzt werden kann. Bei Vorhandensein dieses Headers arbeitet der SMTP-Client im Modus „smtp_tls_security_level = may“, d.h. das Zertifikat wird nicht überprüft. Server und kann auf die Verbindung mit Datenübertragung im Klartext zurückgesetzt werden. In der nächsten bedeutenden Version von Postfix beabsichtigt man, die SMTP-Erweiterung REQUIRETLS umzusetzen.
- Unterstützung des Protokolls TLS-RPT (Transport Layer Security Reporting) hinzugefügt, das es ermöglicht, Fehler bei der Zustellung von Nachrichten zu verfolgen, die auftreten, wenn eine verschlüsselte Verbindung, die durch die Verwendung von DANE (DNS-based Authentication of Named Entities) oder MTA-STS (MTA Strict Transport Security) vorgeschrieben ist, nicht hergestellt werden kann. Der Eigentümer der E-Mail-Domain legt in DNS Parameter für TLS-RPT fest, woraufhin die Mail-Server Berichte über erfolgreiche und fehlerhafte TLS-Verbindungen an die MX-Server, die die Domain bedienen, senden werden. Die Umsetzung basiert auf der Bibliothek libtlsrpt.
- Die Einstellung „smtpd_hide_client_session = yes“ wurde hinzugefügt, die das Einfügen von Informationen über die Client-Sitzung beim Setzen des SMTP-Server--Headers „Received:“ deaktiviert. Beispiel für einen gekürzten Header: „Received: by mail.example.com (Postfix) id postfix-queue-id für <user@example.com>; Tag, dd Mon yyyy hh:mm:ss tz-offset (zone)“.
- Die Möglichkeit zur MIME-Codierung (RFC 2047) von Namen in den generierten Postfix-Headers „From:“, die nicht-ASCII-Zeichen enthalten, wurde hinzugefügt. Das vorgeschlagene Codierungsschema ermöglicht es, ohne die Verwendung der SMTPUTF8-Erweiterung (RFC 6531) auszukommen, die nicht von allen Anwendungen unterstützt wird. Das Ergebnis der MIME-Codierung sieht so aus: „=?charset?Q?gibberish?=“. Um die ursprüngliche Codierung der Namen zu bestimmen, wurde der Parameter „full_name_encoding_charset“ hinzugefügt, der standardmäßig auf utf8 gesetzt ist.
- Die Logik zur Verarbeitung von fehlerhaften Verbindungen wurde geändert, wenn in den Einstellungen „mysql:“ oder „pgsql:“ nur ein Server angegeben ist. Ein solches Server wird jetzt als Lastverteiler angesehen, und im Falle eines einzelnen Fehlers wird die erneute Anfrage sofort ohne Verzögerung von 60 Sekunden gesendet.
- Im Milter wurde das Protokollieren von Informationen über den Grund für das Quarantäne von Nachrichten implementiert.
- Im SMTP-Server wurde das Ausgeben der Warteschlangen-ID oder der Werte „NOQUEUE“ im Log bei Verbindungsabbruch durch Timeout, Unterbrechung oder Überschreitung des Fehlerslimits sichergestellt. Der Cleanup-Prozess gibt dabei im Log „queueid: canceled“ für Nachrichten mit einer gestarteten, aber nicht abgeschlossenen Transaktion aus.
- Im Dovecot SASL-Client wird jetzt bei der Protokollierung von Nachrichten „Ungültiger Authentifizierungsmechanismus“ der Authentifizierungsmechanismus angezeigt, der nicht verwendet werden konnte. Der SMTP-Server zeigt bei der Protokollierung von „reject“-Einträgen jetzt die Werte der Einstellungen sasl_method, sasl_username und sasl_sender an.
- Aufgrund der Änderung des internen Protokolls, das vom Zustellagenten verwendet wird, ist nach dem Update der Postfix-Version ein Neustart über den Befehl „postfix reload“ oder die Befehle „postfix stop“ und „postfix start“ erforderlich. Andernfalls wird die Warnung „unerwartetes Attribut smtputf8 von xxx-Socket (erwartet: sendopts)“ im Protokoll ausgegeben.
Quelle: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish