

Eine Gruppe von Forschern aus vier amerikanischen Universitäten hat eine Pixnapping-Attacke (CVE-2025-48561) entwickelt, die es ermöglicht, den Inhalt, der von anderen Anwendungen auf dem Bildschirm angezeigt wird, aus nicht privilegierten Android-Anwendungen zu identifizieren, die keine zusätzlichen Berechtigungen anfordern. Als Beispiel für die praktische Anwendung des Angriffs wurde die Bestimmung von Codes für die Zwei-Faktor-Authentifizierung demonstriert, die von der Google Authenticator-Anwendung angezeigt werden. Es wurde auch gezeigt, wie der Angriff zum Extrahieren vertraulicher Daten eingesetzt werden kann, die beim Arbeiten mit Gmail, Signal, Venmo und Google Maps auf dem Bildschirm angezeigt werden.
Zur Bestimmung des Bildschirminhalts wird eine pixelgenaue Analyse verwendet, die 2023 vom selben Forscherteam im Angriff über die GPU.zip beschrieben wurde und erstmals 2013 dokumentiert wurde. Der Kern der Methode besteht darin, dass aufgrund der in der GPU vorhandenen Optimierungen die Darstellung eines Pixels mit einer Farbe, die bereits auf dem Bildschirm angezeigt wird, schneller erfolgt als die eines Pixels mit einer anderen Farbe. Durch die Bewertung der Zeitunterschiede bei der Darstellung von Pixeln kann der bereits vorhandene Bildschirminhalt rekonstruiert und eine Art Screenshot erstellt werden.
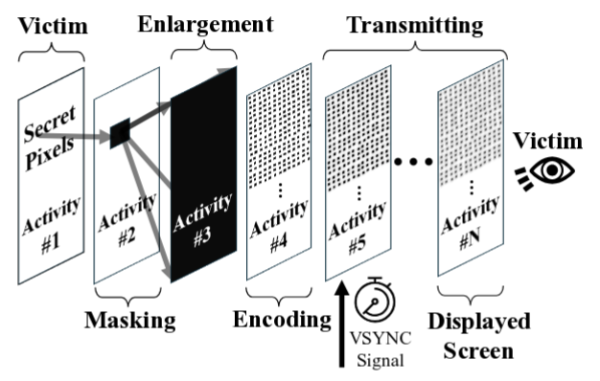
Die Pixnapping-Attacke besteht darin, die Zielanwendung aufzurufen, über ihr ein eigenes Fenster anzuzeigen und pixelgenau die Inhalte mit der Analyse der Ausführungszeit grafischer Operationen für jedes Pixel zu durchlaufen. Ein solcher Durchlauf ermöglicht es mit hoher Wahrscheinlichkeit zu bestimmen, welche Pixel die Hintergrundfarbe Weiß aufweisen und welche an der Darstellung von Zeichen beteiligt sind. Um die Manipulationen mit den Pixeln vor dem Benutzer zu verbergen, werden Schichten mit Masken übereinandergelegt — während des Angriffs wird visuell weiterhin der Inhalt des Anwendungsfensters angezeigt, von dem der Angriff ausgeführt wird.
Zur Aktivierung der angegriffenen Anwendung und zum Übertragen der Pixel aus ihrem Fenster in die Render-Pipeline erfolgt der Wechsel zwischen Android-Aktivitäten über Intent-Anfragen. Über dem Fenster der angegriffenen Anwendung werden halbtransparente Fenster angezeigt, die einzelne Pixel hervorheben und die Ausführung grafischer Operationen mit ihnen über die API Window Blurs initiieren. Um die genaue Zeit der Pixelanzeige zu messen, werden Callback-Aufrufe verwendet, die an VSync gebunden sind.
Die Einschränkung der zuvor vorgeschlagenen Methode GPU.zip war die niedrige Leistung – beim Angriff auf den Browser erforderte die Bestimmung des Namens, mit dem sich der Benutzer in einem anderen Tab bei Wikipedia angemeldet hatte, 30 Minuten auf der GPU AMD Ryzen 7 4800U und 215 Minuten auf der GPU Intel i7-8700 bei einer Genauigkeit von 97-98 %. Um innerhalb des 30-Sekunden-Intervalls zur Aktualisierung der Codes in Google Authenticator zu bleiben, wurde die Methode verbessert und optimiert. Die Anzahl der Überprüfungen jedes Pixels wurde von 64 auf 16 reduziert, und die Verzögerung zwischen der Verarbeitung der Pixel wurde von 1,5 Sekunden auf 70 Millisekunden verringert. Das Scannen erfolgte nicht über den gesamten Bildschirm, sondern nur über den Bereich, in dem Google Authenticator den Code anzeigt.
Die Methode wurde auf den Smartphones Pixel 6, 7, 8 und 9 mit den Android-Versionen 13-16 getestet, um 106-stelligen Codes zur Zwei-Faktor-Authentifizierung zu identifizieren, die in Google Authenticator generiert wurden. Die Genauigkeit der Codebestimmung auf den angegebenen Smartphones betrug 73 %, 53 %, 29 % und 53 %, während die Identifizierungszeit 14,3, 25,8, 24,9 und 25,3 Sekunden betrug, jeweils. Auf dem Smartphone Samsung Galaxy S25 konnten die Forscher das 30-Sekunden-Intervall aufgrund von Störgeräuschen, die durch die Nutzung anderer Anwendungen verursacht wurden, nicht einhalten, aber es wurden Angriffsvarianten auf andere Anwendungen angezeigt, für die es keine Zeitlimits gab. Die in den Angriffen verwendeten Mechanismen sind nicht spezifisch für bestimmte Smartphone-Modelle, und der Angriff betrifft potenziell alle Android-Geräte.
Google hat in den September-Patches zur Sicherheitsanfälligkeit eine anfängliche Abwehrmaßnahme gegen den Angriff, die darauf basiert, die Anwendung der Unschärfeoperation auf eine große Anzahl von Schichten zu verbieten. Als Reaktion darauf fanden die Forscher eine Möglichkeit, diese Einschränkung zu umgehen, weshalb Google plant, im Dezember-Update von Android einen umfassenderen Schutz zu implementieren. GPU-Hersteller haben bisher keine Absichten angekündigt, den Leckagekanal zu beheben, obwohl die Angriffsmethode seit über 12 Jahren bekannt ist.
Quelle: opennet.ru
