

Das Projekt MOS entwickelt eine leichtgewichtige, modulare Linux-Distribution auf Basis von Devuan Linux, die auf die Verwaltung von Heimservern ausgerichtet ist. Ursprünglich wurde das Projekt "für sich selbst" entwickelt, hat aber später die Grenzen eines systems für persönliche Zwecke überschritten und wurde der Öffentlichkeit zugänglich gemacht. Die aktuelle Version 0.1.9-beta unterstützt nur das Booten im UEFI-Modus. Installationsabbilder für USB-Laufwerke (354 MB) und den Einsatz in Virtualisierungssystemen (348 MB) sind vorbereitet.
MOS positioniert sich als serverbasierte, generalistische OS mit Weboberfläche. Die Architektur basiert auf dem API-first-Prinzip: Die Weboberfläche fungiert lediglich als Client für die REST-API des Backends, alle Operationen werden von serverseitigen Diensten ausgeführt. Für die Zustellung von Echtzeitbenachrichtigungen werden WebSockets eingesetzt. Die Entwicklungen werden unter der AGPLv3-Lizenz veröffentlicht. Das Projekt sammelt keine Telemetriedaten und sendet keine Informationen nach außen. Mindestanforderungen für den Betrieb in einer VM: 2 CPU-Kerne und 6 GB RAM.
Out of the box bietet MOS Unterstützung für mergerfs, um mehrere Festplatten zu einem einzigen Pool zu kombinieren, sowie SnapRAID zum Schutz von Daten durch Parity-Checksummen basierend auf Snapshots (eine beliebte Kombination für Heim-Medienserver, die kein klassisches RAID erfordert). Zusätzliche Speicher-Treiber sowie Gerätetreiber (GPU, DVB) werden über ein Plug-in-System eingebunden. Das Verzeichnis für Plug-ins und Vorlagen ist über die Komponente MOS Hub zugänglich.
Containerisierung erfolgt über Docker und LXC, Virtualisierung über QEMU (das Frontend für die VM ist in Entwicklung, die API ist bereits nahezu vollständig funktionsfähig). Dienste können separat aktiviert und deaktiviert werden, was die Minimalität der Grundinstallation ermöglicht. Für Benachrichtigungen wurde ein separater Dienst in Go (MOS Notify) entwickelt. Die Authentifizierung erfolgt token-basiert; für den Einsatz außerhalb isolierter Netzwerke wird TLS und ein Reverse Proxy empfohlen.
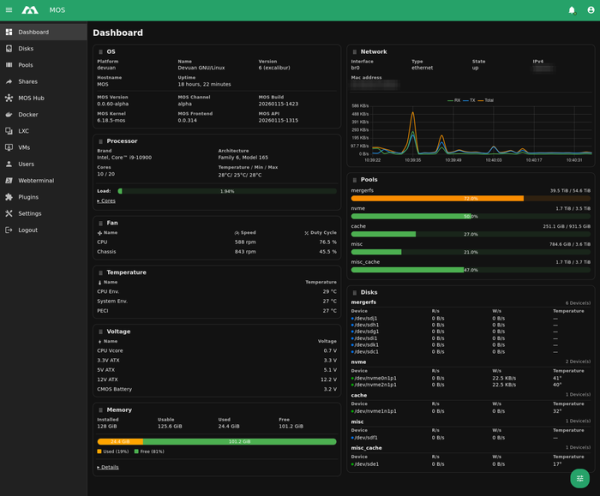
Quelle: opennet.ru
