

Im inoffiziellen Telegram-Client Nekogram wurde ein obfuskierter Code entdeckt, der heimlich Telefonnummern der Benutzer, die sich in die Anwendung eingeloggt haben, an den Bot „@nekonotificationbot“ sendet, verbunden mit der Benutzer-ID. Die Änderung zum Sammeln von Telefonnummern ist nur in den fertigen APK-Paketen vorhanden, die über Google Play, GitHub und den Telegram-Kanal des Projekts verbreitet werden. Im Quellcode auf GitHub und im APK-Paket aus dem Katalog F-Droid fehlt diese Änderung zum Sammeln von Telefonnummern.
Der Backdoor war in der Datei Extra.java vorhanden. Es wird vermutet, dass die Übertragung ab der Version Nekogram 11.2.3 stattfand, zunächst nur für Benutzer mit chinesischen Telefonnummern und später für alle. In dem Programm wurden auch osint-Bots „@tgdb_search_bot“ und „@usinfobot“ verwendet, um Benutzer anhand ihrer ID zu identifizieren, aber Telefonnummern wurden ihnen nicht gesendet. 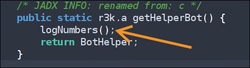
Die Forscher haben einen Java-Hook und einen Bot vorbereitet, die es jedem Benutzer ermöglichen, zu überprüfen, ob Telefonnummern von seiner Instanz der Anwendung gesendet werden. 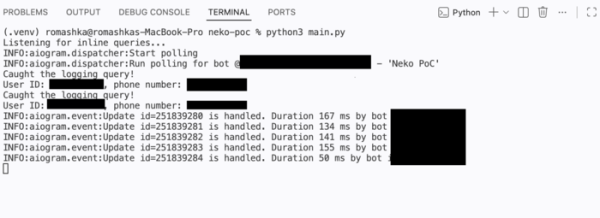
Laut den Forschern, die das Problem entdeckt haben, könnten die Autoren des Programms die erhaltenen Informationen zur Erstellung einer Datenbank verwendet haben, um sie später an die Schöpfer von OSINT-Bots zu verkaufen. Die Obfuskation der Änderung und die Verwendung von Inline-Anfragen zur Übertragung von Daten deutet auf eine absichtliche Verschleierung solcher Aktivitäten hin. Nach der Offenlegung des Problems im Fehlerverfolgungssystem des Projekts bestätigte der Autor von Nekogram das Versenden von Telefonnummern an seinen Bot, ohne die Gründe für diese Aktivität zu erläutern, erwähnte jedoch, dass die gesendeten Telefonnummern nicht gespeichert und nicht an Dritte weitergegeben wurden.
Zusätzlich sollte die Entdeckung einer Schwachstelle in der offiziellen Telegram-App erwähnt werden. Das Projekt Zero Day Initiative (ZDI), das finanzielle Belohnungen für Berichte über ungepatchte Sicherheitslücken anbietet, hat vorläufige Informationen über die Schwachstelle ZDI-CAN-30207 in Telegram veröffentlicht, die als kritisch eingestuft wurde (9.8 von 10) und als entfernte Angriffsform gilt, die keine Maßnahmen des Benutzers erfordert. Details sollen am 24. Juli offengelegt werden, um den Entwicklern von Telegram Zeit zu geben, die Korrektur an die Benutzer zu übermitteln.
Separat wurde berichtet, dass die Sicherheitsanfälligkeit beim Öffnen speziell gestalteter animierter Sticker in Telegram auftritt und dazu führen kann, dass der Code eines Angreifers ohne jegliche Aktionen des Nutzers ausgeführt wird. Offenbar wird die Sicherheitsanfälligkeit durch einen Fehler im Code der Bibliothek rlottie verursacht, die für die Anzeige von Vorschauen verantwortlich ist.
Vertreter von Telegram erklärten, dass sie das aufgedeckte Problem nicht für eine gefährliche Sicherheitsanfälligkeit halten, da alle hochgeladenen Sticker zuvor überprüft werden. Servern Telegram und eine derartige Überprüfung hätten die Anzeige eines schädlichen Stickers an die Nutzer verhindert. Nach der Erklärung von Telegram wurde das Gefährdungsniveau der Sicherheitsanfälligkeit von 9.8 auf 7.0 gesenkt.
Quelle: opennet.ru
