

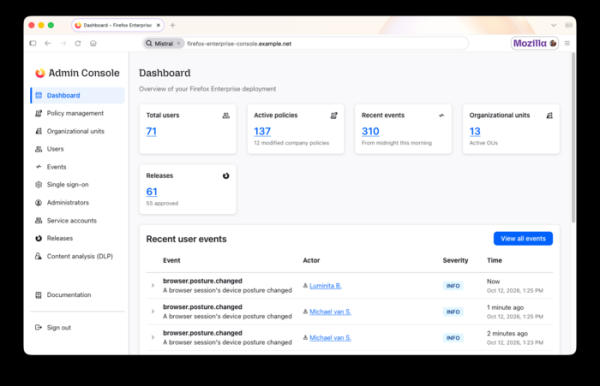
Die Firma Mozilla hat ein neues Produkt vorgestellt – Firefox Enterprise, eine spezielle Version von Firefox, die für die Nutzung in Unternehmen konzipiert ist und erweiterte Möglichkeiten für die zentrale Verwaltung und Kontrolle der Mitarbeiteraktivitäten bietet. Die Version Firefox Enterprise 158 basiert auf der Veröffentlichung von Firefox 158, dessen Release für heute Abend geplant ist. Die Verwaltung der Browser auf Arbeitsstationen erfolgt über die Admin-Webkonsole, die auf eigener Hardware ohne Bindung an externe Cloud-Dienste gestartet werden kann.
Die Übermittlung von Informationen über Ereignisse an im Unternehmen bereitgestellte Plattformen zur Analyse von Sicherheitsereignissen (SIEM – Security Information and Event Management) wird unterstützt, ebenso wie die Definition von Zugriffsregeln in Bezug auf Benutzer und Geräte, die Authentifizierung über Single Sign-On (SSO)-Systeme, die Einschränkung des Zugriffs auf der Ebene von Domains und Aktionen im Browser (z. B. das Deaktivieren von Funktionen, die mit KI verbunden sind), die Verwaltung der Installation von Erweiterungen und die Bereitstellung von Updates, das remote Ändern von Einstellungen und das Sammeln von Telemetriedaten.
Die Hauptmerkmale von Firefox Enterprise:
- Benutzer- und Sitzungsverwaltung über die Admin-Konsole. Gruppierung von Benutzern mit unterschiedlichen Zugriffslevels. Erstellung von Richtlinien zur Inhaltsanalyse und Überprüfung von Audit-Protokollen.
- Die Möglichkeit, im Browser nur nach Authentifizierung mit dem eigenen Unternehmensaccount zu arbeiten. Integration mit SSO und Authentifizierungsanbietern, die das Protokoll unterstützen.
OpenID Connect (OIDC). Die Verwendung von Zwei-Faktor-Authentifizierung ist möglich. Nach einem Neustart oder Schließen des Browsers wird die Sitzung beendet und ein erneuter Login ist erforderlich. Der Administrator kann die Sitzung remote beenden, z. B. im Falle eines gestohlenen Laptops.
- Ein separates Design-Thema und Branding-Elemente. Gestaltung des Layouts unter Berücksichtigung des Corporate Designs und Anzeige des Logos des Unternehmens im Browser.
- Deaktivierung der Anfragen an die Mozilla-Dienste zugunsten der eigenen Dienste des Unternehmens, die die Verwaltung des Browsers und der Updates gewährleisten.
- Übertragung von Daten über den Zustand des Geräts in die Administrationskonsole, einschließlich Daten zum Betriebssystem, zur Festplattenverschlüsselung, zu laufenden Programmen zur Gewährleistung der Sicherheit, zur Verbindung mit der Active Directory-Domäne, zu installierten Add-ons und zu Informationen über die Netzwerkverbindung. Der Administrator kann die Verwendung des Browsers an die Einstellungen der Systemumgebung binden.
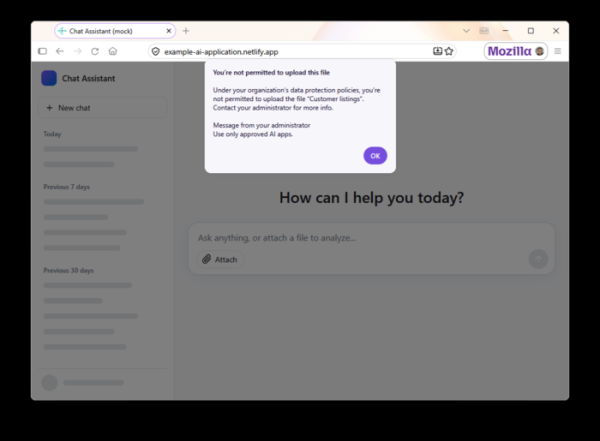
- Möglichkeiten zur Verhinderung von Datenlecks (DLP – Data Loss Prevention) – der Administrator kann das Blockieren oder das Anzeigen von Warnmeldungen bei Versuchen einstellen, Inhalte aus der Zwischenablage einzufügen, Dateien hoch- und herunterzuladen oder Seiten von bestimmten Websites auszudrucken. Zum Beispiel kann das Einfügen aus der Zwischenablage in unzulässige KI-Tools verboten werden. Eingebaute DLP-Prüfungen werden im Browser auf dem Benutzergerät durchgeführt, d. h. der Inhalt wird nicht zur Inspektion über das Netzwerk gesendet, es kann jedoch eine Übermittlung von Daten an externe DLP-Systeme angeschlossen werden. Festgestellte Regelverstöße werden in der Administrationskonsole angezeigt.

- Die Möglichkeit, auf wichtigen Seiten Wasserzeichen hinzuzufügen, die die E-Mail-Adresse des Mitarbeiters und den Zeitpunkt der Operation enthalten. Solche Markierungen können verwendet werden, um die Quelle eines Informationslecks zu untersuchen. Die Wasserzeichen-Parameter und die Websites, auf denen sie hinzugefügt werden, werden vom Administrator konfiguriert.
- Der Modus der verstärkten Sicherheit (Lockdown), bei dem bei Zugriff auf nicht vertrauenswürdige Websites die JIT-Kompilierung von JavaScript deaktiviert wird, die Ausführung von Workern blockiert wird, unverschlüsselte Zugriffe über HTTP verboten werden und die Interaktion mit der Website in einem separaten Container isoliert erfolgt.
- Verschlüsselung von Profildaten wie Browserverlauf, Webformularinformationen, Anmeldedaten und TLS-Sitzungstoken. Der Zugriff auf das kopierte, verschlüsselte Profil ist nur mit dem vom Administrator bereitgestellten Schlüssel möglich.
- Zugang zu internen Unternehmenswebseiten und Webanwendungen von persönlichen Benutzergeräten aus, ohne eine separate Installation zu erfordern VPN, wobei ein im Unternehmen bereitgestellter Proxy verwendet wird.
- Über 130 zentral verwaltete Richtlinien, von denen viele keine Neustarts des Browsers erfordern. Beispielsweise können über die Richtlinien Einstellungen zu Proxys, Website-Filterung, Cookies, nur HTTPS-Nutzung, Lockdown-Modus und Erweiterungsparameter geändert werden.
- Die Möglichkeit, die minimal zulässige Version des Browsers zu bestimmen und die Installation von Updates auf den Systemen der Mitarbeiter zu verfolgen.
- Unterstützung für die Übertragung von Informationen über Ereignisse wie Dateiuploads, Druckausgaben, Installation von Erweiterungen, das Öffnen unsicherer Websites und Versuche, blockierte Websites zu besuchen, die in der Safe Browsing-Datenbank markiert sind. Ein Bericht über solche Ereignisse wird im Administrationsinterface angezeigt.
- Der Administrator kann die Verwendung von Browsererweiterungen in Abhängigkeit von ihrem Typ, den Websites und den Benutzerrechten blockieren oder zulassen. Es kann auch das Deaktivieren von automatischen Erweiterungsupdates untersagt werden, und es kann eine separate Server Bereitstellung von neuen Versionen von Erweiterungen festgelegt werden, das Ändern von Erweiterungseinstellungen für bestimmte Websites untersagt und ausgewählt werden, mit welchen Websites bestimmte Erweiterungen angewendet werden sollen.
Quelle: opennet.ru
