

Im Jahr 2008 hatte ich die Möglichkeit, in einem IT-Unternehmen zu sein. In jedem Mitarbeiter war eine gewisse ungesunde Anspannung zu spüren. Der Grund war einfach: Handys – in die Schublade am Eingang des Büros, hinter dem Rücken – eine Kamera, 2 große zusätzliche Überwachungskameras im Büro und eine Überwachungssoftware mit Keylogger. Und ja, das ist nicht die Firma, die SORM oder Systeme zur Lebensunterstützung von Flugzeugen entwickelt hat, sondern einfach ein Entwickler von Business-Software, der inzwischen übernommen wurde, zerschlagen ist und nicht mehr existiert (was logisch scheint). Wenn Sie jetzt denken, dass in Ihrem Büro mit Hängematten und M&M in Vasen so etwas nicht vorkommt, könnten Sie sich schwer irren – einfach, weil die Kontrolle in 11 Jahren gelernt hat, unauffällig und korrekt zu sein, ohne Diskussionen über besuchte Websites und heruntergeladene Filme.
Kann man das also alles vermeiden? Was ist mit Vertrauen, Loyalität, Glauben an die Menschen? Sie werden es nicht glauben, aber es gibt auch Firmen ohne Sicherheitsmaßnahmen. Aber die Mitarbeiter schaffen es, auch dort Fehler zu machen, einfach weil der menschliche Faktor Welten zerstören kann, ganz zu schweigen von Ihrem Unternehmen. Wo können Ihre Mitarbeiter also Schwierigkeiten bereiten?
Das ist kein sehr ernsthafter Beitrag, der genau zwei Funktionen hat: die Arbeitswoche ein wenig zu verschönern und an grundlegende Sicherheitsaspekte zu erinnern, die oft vergessen werden. Ach ja, und um noch einmal zu erinnern an – ist solche Software nicht ein Sicherheitsfaktor? 🙂
Legen wir los im Zufallsmodus!
Passwörter, Passwörter, Passwörter…
Wenn man über sie spricht, steigt eine Welle des Unmuts auf: Wie kann das sein, wie oft haben wir die Welt schon darüber aufgeklärt, aber die Probleme bleiben bestehen! In Unternehmen jeder Größenordnung, von Kleinunternehmen bis hin zu multinationalen Konzernen, ist dies ein sehr schmerzhaftes Thema. Manchmal habe ich das Gefühl, wenn morgen tatsächlich ein echter Todesstern gebaut wird, wird im Admin-Bereich etwas wie admin/admin stehen. Was kann man von einfachen Nutzern erwarten, für die ihre eigene Seite bei VKontakte viel wertvoller ist als ein Unternehmensaccount? Hier sind die Punkte, die überprüft werden müssen:
- Das Aufschreiben von Passwörtern auf Papier, auf der Rückseite der Tastatur, auf dem Monitor, auf dem Tisch unter der Tastatur, auf dem Aufkleber unter der Maus (einfallsreich!) — das sollten Mitarbeiter niemals tun. Und nicht, weil ein furchtbarer Hacker kommt und während des Mittagessens die gesamte 1C auf einen USB-Stick herunterlädt, sondern weil im Büro ein beleidigter Sasha sein könnte, der beabsichtigt, zu kündigen und etwas durcheinander zu bringen oder Informationen als letzten Stich zu stehlen. Warum nicht während des nächsten Mittagessens damit anfangen?
Das hier? Dieses Ding speichert alle meine Passwörter.
- Einfache Passwörter für den Zugriff auf PCs und Arbeitsprogramme festlegen. Geburtsdaten, qwerty123 und sogar asdf — diese Kombinationen gehören in Witze und auf Bash.org, nicht in ein Unternehmenssicherheitssystem. Stellen Sie Anforderungen an Passwörter und deren Länge auf, und legen Sie regelmäßige Wechselintervalle fest.
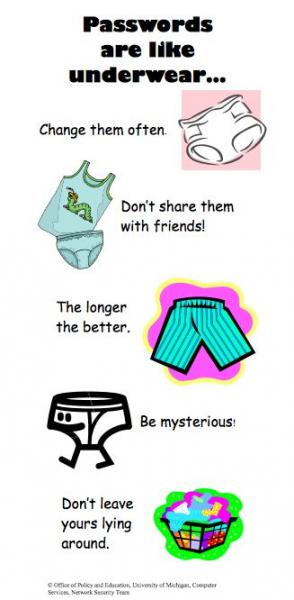
Ein Passwort ist wie Unterwäsche: Wechseln Sie es häufiger, teilen Sie es nicht mit Ihren Freunden, lange Passwörter sind besser, seien Sie geheimnisvoll und verstreuen Sie es nicht überall.
- Die Standardpasswörter des Anbieters für den Zugriff auf das Programm sind schon aus dem Grund problematisch, dass sie fast alle Mitarbeiter des Anbieters kennen, und wenn Sie es mit einem Cloud-Websystem zu tun haben, ist es für jeden leicht, die Daten zu beschaffen. Besonders, wenn Ihre Netzwerksicherheit auf dem Niveau "Stecker nicht herausziehen" ist.
- Erklären Sie den Mitarbeitern, dass der Hinweis für ein Passwort im Betriebssystem nicht wie "mein Geburtstag", "der Name meiner Tochter", "Gvozdika-78545-ap#1! auf Englisch" oder "qwerty und eine Eins mit einer Null" aussehen sollte.
Mein Kätzchen gibt mir großartige Passwörter! Es läuft über meine Tastatur.
Physischer Zugriff auf Akten.
Wie lässt Ihr Unternehmen den Zugang zu Buchhaltungs- und Personaldokumenten (z. B. zu den Personalakten) zu? Lassen Sie mich raten: wenn es ein kleines Unternehmen ist, dann in der Buchhaltung oder im Büro des Chefs in Ordnern auf Regalen oder im Schrank, wenn es ein großes ist — in der Personalabteilung auf Regalen. Wenn es aber sehr groß ist, dann ist es wahrscheinlich alles richtig: ein separates Büro oder Block mit einem Magnet-Schlüssel, wo nur bestimmte Mitarbeiter Zugang haben und um dorthin zu gelangen, müssen Sie jemandem von ihnen anrufen und in dieser Nähe sein. Es ist nicht schwer, einen solchen Schutz in jedem Unternehmen zu implementieren oder zumindest zu lernen, das Passwort für den Büroschreibtisch nicht mit Kreide an die Tür oder die Wand zu schreiben (alles basiert auf wahren Begebenheiten, lachen Sie nicht).
Warum ist das wichtig? Erstens haben die Mitarbeiter ein pathologisches Bedürfnis, die geheimsten Informationen über einander zu erfahren: Familienstand, Gehalt, medizinische Diagnosen, Ausbildung usw. Das ist eine Art Kompromittierung in der Bürokonkurrenz. Und solche Streitereien, die entstehen, wenn Designer Petja erfährt, dass er 20.000 weniger verdient als Designerin Alisa, sind Ihnen völlig nicht zuträglich. Zweitens können die Mitarbeiter auch Zugang zu den finanziellen Informationen des Unternehmens (Bilanzen, Jahresberichte, Verträge) erhalten. Drittens kann auch etwas Elementares verloren gehen, beschädigt oder gestohlen werden, um die Spuren in der eigenen Arbeitsbiografie zu verwischen.
Das Lager, wo für jemanden ein Verlust und für jemand anderen ein Schatz ist
Wenn Sie ein Lager haben, können Sie sicher sein, dass Sie früher oder später mit Gesetzesbrechern konfrontiert werden — so ist die Psyche eines Menschen beschaffen, der eine große Menge an Ware sieht und fest daran glaubt, dass es kein Diebstahl, sondern eine Verteilung ist, wenn man von vielem etwas nimmt. Und ein Stück Ware aus diesem Haufen kann 200.000, 300.000 oder mehrere Millionen kosten. Leider kann nichts außer pedantischer und rigoroser Kontrolle und Buchführung Diebstähle verhindern: Kameras, Annahme und Abrechnung anhand von Barcodes, Automatisierung der Lagerbuchhaltung (zum Beispiel in unserer die Lagerbuchhaltung ist so organisiert, dass Manager und Führungskräfte die Bewegungen der Ware im Lager in Echtzeit verfolgen können).
Deshalb wappnen Sie Ihr Lager bis an die Zähne, sichern Sie die physische Sicherheit vor externen Bedrohungen und vollständige Sicherheit — vor internen. Die Mitarbeiter im Transport, in der Logistik und im Lager müssen sich darüber im Klaren sein, dass es Kontrolle gibt, sie funktioniert und sie sich selbst bestrafen, wenn es nötig ist.
*Hände aus der Infrastruktur lassen
Wenn die Geschichte über den Serverraum und die Reinigungskraft schon lange überholt ist und längst in die Geschichten anderer Branchen gewandert ist (zum Beispiel gab es ähnliche Legenden über das mysteriöse Abschalten der Beatmungsgeräte im gleichen Zimmer), bleiben die anderen Realitäten. Die Netzwerk- und IT-Sicherheit des Unternehmens im kleinen und mittleren Geschäft lässt stark zu wünschen übrig, wobei dies oft nicht davon abhängt, ob Sie einen eigenen Administrator oder einen externen haben. Letzterer hat oft sogar bessere Ergebnisse.
Was sind also die Mitarbeiter hier in der Lage?
- Das Netteste und Harmloseste ist es, in den Serverraum zu gehen, an Kabeln zu zupfen, zu schauen, Tee zu verschütten, Dreck zu hinterlassen oder selbst etwas einzustellen. Besonders betroffen sind oft "sichere und fortgeschrittene Benutzer", die heldenhaft ihre Kollegen daran gewöhnen, die Antivirus-Software abzuschalten und den Schutz am PC zu umgehen und überzeugt sind, dass sie von Natur aus die Götter des Serverraums sind. Zusammengefasst: Autorisierter begrenzter Zugang – das ist alles, was Sie brauchen.
- Diebstahl von Geräten und Austausch von Komponenten. Lieben Sie Ihr Unternehmen und haben Sie allen starke Grafikkarten gegeben, damit das Abrechnungssystem, die CRM und alles andere hervorragend funktioniert? Großartig! Nur dass einige schlaue Jungs (und manchmal auch Mädels) sie einfach gegen ihre eigenen austauschen, während sie zu Hause mit einem neuen Büro-Modell Spiele spielen – die halbe Welt weiß es ja nicht. Die gleiche Geschichte gilt für Tastaturen, Mäuse, Kühler, USVs und alles andere, was man in der Hardware-Konfiguration austauschen kann. Am Ende tragen Sie das Risiko von Beschädigung oder vollständigem Verlust des Eigentums und erhalten gleichzeitig nicht die gewünschte Geschwindigkeit und Qualität bei der Arbeit mit Informationssystemen und Anwendungen. Ein Monitoring-System (ITSM-System), das mit einer unbestechlichen und principienfesten SysAdmin geliefert wird, kann helfen.
Möchten Sie vielleicht nach einem besseren Sicherheitssystem suchen? Ich bin mir nicht sicher, ob dieses Zeichen ausreicht.
- Die Verwendung eigener Modems, Zugangspunkte oder eines gemeinsamen Wi-Fi macht den Zugang zu Dateien weniger sicher und praktisch unkontrollierbar, was von Angreifern (auch in Absprache mit Mitarbeitern) ausgenutzt werden kann. Außerdem ist die Wahrscheinlichkeit, dass Mitarbeiter mit "ihrem Internet" während der Arbeitszeit auf YouTube, humoristischen Websites und in sozialen Medien surfen, deutlich höher.
- Einheitliche Passwörter und Logins für den Zugriff auf die Admin-Oberfläche der Website, CMS, Anwendungen – das sind beängstigende Dinge, die einen ungeschickten oder böswilligen Mitarbeiter in einen unentdeckten Rächer verwandeln können. Wenn 5 Personen aus demselben Subnetz unter demselben Login/Passwort sich anmelden, um ein Banner zu hängen, Werbelinks und Metriken zu überprüfen, das Layout zu korrigieren und ein Update hochzuladen, werden Sie niemals erraten, wer von ihnen zufällig CSS in einen Kürbis verwandelt hat. Daher: verschiedene Logins, unterschiedliche Passwörter, Protokollierung der Aktionen und Rechteverteilung.
- Sollte man über nicht lizenzierte Software sprechen, die Mitarbeiter auf ihre PCs ziehen, um während der Arbeitszeit ein paar Fotos zu bearbeiten oder etwas stark Hobbymäßiges zu gestalten? Hast du schon von der Überprüfung der Abteilung "K" des Innenministeriums gehört? Dann kommt sie zu dir!
- Antivirus-Software sollte funktionieren. Ja, einige davon können den PC verlangsamen, nerven und im Allgemeinen als Zeichen von Feigheit erscheinen, aber es ist besser, vorbeugend zu handeln, als später mit Ausfallzeiten oder, schlimmer noch, gestohlenen Daten zu zahlen.
- Die Warnungen des Betriebssystems bezüglich der Gefahren bei der Installation von Anwendungen sollten nicht ignoriert werden. Heutzutage ist es eine Angelegenheit von wenigen Sekunden und Minuten, etwas für die Arbeit herunterzuladen. Zum Beispiel Direct Commander oder den AdWords-Editor, einen SEO-Parser usw. Wenn zu den Produkten von Yandex und Google alles mehr oder weniger klar ist, können solche Programme wie ein weiterer Picasa-Resizer, ein kostenloser Virusreiniger, ein Videobearbeitungsprogramm mit drei Effekten, Screenshot-Tools, Skype-Recorder und andere "kleine Programme" schädlich für einen einzelnen PC und das gesamte Firmennetzwerk sein. Gewöhne die Nutzer daran, zu lesen, was der Computer von ihnen möchte, bevor sie den Administrator anrufen und sagen, dass "alles tot ist". In einigen Unternehmen wird das Problem einfach gelöst: Viele nützliche Tools sind auf einem Netzlaufwerk gespeichert, dort wird auch eine Liste mit brauchbaren Online-Lösungen bereitgestellt.
- Die BYOD-Politik oder, umgekehrt, die Politik zur Nutzung von Bürotechnik außerhalb des Büros ist eine sehr schadhafte Seite der Sicherheit. In diesem Fall haben Angehörige, Bekannte, Kinder, öffentliche ungeschützte Netzwerke usw. Zugang zu den Geräten. Das ist rein russisches Roulette – man kann fünf Jahre lang gut gehen, aber man kann auch alle Dokumente und wertvollen Dateien verlieren oder beschädigen. Darüber hinaus, wenn ein Mitarbeiter böse Absichten hat, kann man mit "mobiler" Hardware Daten wirklich genauso schnell abziehen wie zwei Bytes zu verschicken. Auch sollte man daran denken, dass Mitarbeiter häufig Dateien zwischen ihren persönlichen Computern austauschen, was wiederum Sicherheitslücken schaffen kann.
- Das Sperren von Geräten während Abwesenheit ist eine gute Gewohnheit sowohl in der Unternehmens- als auch in der Privatphäre. Es schützt vor neugierigen Kollegen, Bekannten und Kriminellen an öffentlichen Orten. Es ist schwer, sich daran zu gewöhnen, aber an einem meiner Arbeitsplätze gab es eine tolle Erfahrung: Kollegen näherten sich einem ungesperrten PC, und auf dem gesamten Bildschirm öffnete sich Paint mit der Aufschrift „Sperr den Computer!“ und es wurde etwas an der Arbeit geändert, zum Beispiel wurde die letzte installierte Version gelöscht oder der letzte eingetragene Bug entfernt (das war eine Testgruppe). Hart, aber 1-2 Mal reichte es sogar für die ungeschicktesten. Dabei vermute ich, dass Nicht-ITler solchen Humor vielleicht nicht verstehen.
- Die größte Sünde liegt natürlich beim Systemadministrator und der Leitung – falls sie kategorisch keine Systeme zur Überwachung von Verkehr, Hardware, Lizenzen usw. verwenden.
Das ist natürlich das A und O, denn die IT-Infrastruktur ist der Ort, wo es umso mehr Schwierigkeiten gibt, je weiter man hineingeht. Diese Basis sollte jeder haben und nicht mit Worten wie ‚Bei uns vertrauen sich alle gegenseitig‘, ‚Wir sind eine Familie‘ oder ‚Wer braucht das schon‘ ersetzt werden – leider ist das nur eine Frage der Zeit.
Das ist das Internet, Baby, hier kann man viel über dich wissen.
Ein sicherer Umgang mit dem Internet sollte in den Unterricht für Sicherheitserziehung in der Schule eingeführt werden – und dabei geht es nicht um die Maßnahmen, die uns von außen aufgezwungen werden. Es geht darum, Links zu unterscheiden, zu verstehen, wo Phishing und wo Betrug ist, keine Anhänge von E-Mails mit dem Betreff ‚Abgleichsakt‘ von unbekannten Absendern zu öffnen, ohne nachzusehen usw. Auch wenn es scheint, dass Schüler das alles schon beherrschen, so scheint es bei den Mitarbeitern nicht der Fall zu sein. Es gibt viele Tricks und Fehler, die die gesamte Firma auf einmal gefährden können.
- Soziale Netzwerke sind ein Bereich des Internets, der am Arbeitsplatz nichts zu suchen hat, aber sie 2019 auf Unternehmensebene zu sperren, ist eine unpopuläre und demotivierende Maßnahme. Daher ist es notwendig, allen Mitarbeitern einfach zu schreiben, wie man die Illegalität von Links überprüft, über Arten von Betrug aufzuklären und sie zu bitten, bei der Arbeit zu arbeiten.
- E-Mails sind ein zweischneidiges Schwert und mit Sicherheit die beliebteste Methode, um Informationen zu stehlen, Schadsoftware einzuschleusen, PCs und ganze Netzwerke zu infizieren. Leider betrachten viele Arbeitgeber E-Mail-Clients als einen Posten, bei dem man sparen kann, und nutzen kostenlose Dienste, die täglich 200 Spam-E-Mails erhalten, die durch die Filter schlüpfen usw. Manche unvorsichtigen Personen öffnen solche E-Mails sowie die Anhänge, Links und Bilder – scheinbar in der Hoffnung, dass ein afrikanischer Prinz gerade ihnen ein Erbe hinterlassen hat. Danach hat der Administrator eine Menge Arbeit. Oder war das so geplant? Übrigens eine andere grausame Geschichte: In einer Firma wurde die KPI des Systemadministrators für jede Spam-E-Mail gesenkt. Letztendlich gab es nach einem Monat keinen Spam mehr – die Praxis wurde von der Hauptorganisation übernommen, und bis heute gibt es keinen Spam mehr. Wir haben dieses Problem elegant gelöst – wir haben unseren eigenen E-Mail-Client entwickelt und in unser eigenes Produkt integriert. , daher erhalten auch alle unsere Kunden diese praktische Funktion.
Das nächste Mal, wenn du eine merkwürdige E-Mail mit einer Büroklammer erhältst, klicke nicht darauf!
- Messenger sind ebenfalls eine Quelle für alle möglichen unsicheren Links, aber das ist weitaus das geringere Übel als E-Mails (abgesehen von der Zeit, die mit dem Geschwätz in Chats vergeudet wird).
Das scheint alles unwichtig zu sein. Doch jede dieser Kleinigkeiten kann katastrophale Folgen haben, besonders wenn deine Firma ein Ziel für Angriffe von Wettbewerbern ist. Das kann buchstäblich jedem passieren.
Plaudertaschen
Das ist der menschliche Faktor, von dem es schwer sein wird, sich zu befreien. Mitarbeiter können über die Arbeit im Flur, im Café, auf der Straße, laut über einen anderen Kunden am Kunden sprechen, ihre beruflichen Erfolge und Projekte zu Hause erzählen. Natürlich ist die Wahrscheinlichkeit, dass ein Wettbewerber hinter ihnen steht, verschwindend gering (es sei denn, ihr seid in einem gleichen Business Center – so etwas ist schon vorgekommen), aber die Wahrscheinlichkeit, dass ein gut artikulierter Geschäftsmann mit dem Smartphone gefilmt und auf YouTube veröffentlicht wird, ist überraschend höher. Aber das ist noch nicht das Schlimmste. Schlimm wird es, wenn deine Mitarbeiter bereitwillig Informationen über das Produkt oder die Firma in Schulungen, Konferenzen, Meetups, Fachforen oder sogar auf Habr weitergeben. Zumal es nicht selten vorkommt, dass Leute absichtlich einen Gegner zu solchen Gesprächen provozieren, um Wettbewerbsanalyse zu betreiben.
Eine exemplarische Geschichte. Auf einer IT-Konferenz galaktischen Maßstabs stellte der Sprecher der Sektion ein vollständiges Schema der IT-Infrastruktur eines großen Unternehmens (Top-20) auf einer Folie vor. Das Schema war mega beeindruckend, einfach spektakulär, es wurde von fast allen fotografiert und verbreitete sich sofort in den sozialen Medien mit begeisterten Kommentaren. Doch dann schnappte der Sprecher dank Geotags, Ständen und sozialen Netzwerken die Poster ein und bat sie, es zu löschen, weil er ziemlich schnell einen Anruf erhielt und ihm gesagt wurde, dass das nicht in Ordnung sei. Ein Schwätzer ist ein gefundenes Fressen für einen Spion.
Unwissenheit… befreit von Strafe
Laut dem globalen Bericht von Kaspersky Lab für das Jahr 2017 betraf unter den Unternehmen, die innerhalb von 12 Monaten mit Sicherheitsvorfällen konfrontiert wurden, einer von zehn (11%) der schwerwiegendsten Vorfälle nachlässige und uninformierte Mitarbeiter.
Gehen Sie nicht davon aus, dass Mitarbeiter alles über Unternehmenssicherheit wissen. Informieren Sie sie unbedingt, schulen Sie sie, machen Sie interessante regelmäßige Newsletter über Sicherheitsprobleme, veranstalten Sie Pizzagespräche und erklären Sie die Fragen erneut. Und ja, ein toller Tipp – kennzeichnen Sie alle gedruckten und elektronischen Informationen mit Farben, Zeichen, Beschriftungen: Betriebsgeheimnis, geheim, nur für den internen Gebrauch, allgemeiner Zugriff. Das funktioniert wirklich.
Die moderne Welt hat Unternehmen in eine sehr heikle Situation gebracht: Es gilt, ein Gleichgewicht zwischen dem Streben der Mitarbeiter nach Unterhaltung während der Arbeit und strengen Regeln der Unternehmenssicherheit zu finden. Wenn Sie Hyperkontrolle und absurde Überwachungsprogramme aktivieren (ja, kein Schreibfehler – das ist keine Sicherheit, das ist Paranoia) und Kameras im Rücken haben, wird das Vertrauen der Mitarbeiter in das Unternehmen sinken, denn Vertrauen zu bewahren ist ebenfalls ein Instrument der Unternehmenssicherheit.
Deshalb kennen Sie Ihre Grenzen, respektieren Sie die Mitarbeiter, erstellen Sie Backups. Und vor allem – stellen Sie die Sicherheit an erste Stelle und nicht persönliche Paranoia.
Wenn Sie und vergleichen Sie deren Möglichkeiten mit Ihren Zielen und Aufgaben. Bei Fragen und Schwierigkeiten – schreiben Sie uns, rufen Sie an, wir organisieren für Sie eine individuelle Online-Präsentation – ohne Rankings und Vergleiche.
 , in dem wir ohne Werbung nicht ganz formelle Dinge über CRM und Business schreiben.
Quelle: habr.com
