

Wir haben bereits VLAN-LANs in den Video-Tutorials Tag 11, 12 und 13 behandelt und werden heute mit deren Studium entsprechend dem Thema ICND2 fortfahren. Ich habe vor einigen Monaten das vorherige Video aufgenommen, das das Ende der Vorbereitung auf die ICND1-Prüfung markierte, und war seitdem sehr beschäftigt. Ich denke, viele von Ihnen haben diese Prüfung erfolgreich abgelegt, und die, die die Prüfung aufgeschoben haben, können auf das Ende des zweiten Teils des Kurses warten und versuchen, die umfassende Prüfung CCNA 200-125 abzulegen.
Mit dem heutigen Video-Tutorial "Tag 34" beginnen wir das Thema des Kurses ICND2. Viele fragen mich, warum wir OSPF und EIGRP nicht behandelt haben. Der Grund ist, dass diese Protokolle nicht im Thema des Kurses ICND1 enthalten sind und bei der Vorbereitung auf die ICND2-Prüfung studiert werden. Ab heute werden wir die Themen des zweiten Teils des Kurses behandeln und natürlich die Protokolle OSPF und EIGRP lernen. Bevor wir mit dem heutigen Thema beginnen, möchte ich über die Strukturierung unserer Video-Tutorials sprechen. Bei der Darstellung der Themen des ICND1 habe ich mich nicht an die üblichen Vorlagen gehalten, sondern das Material einfach logisch erklärt, da ich der Meinung war, dass dieser Ansatz leichter zu verstehen ist. Nun, beim Studium von ICND2 werde ich auf Wunsch der Zuhörer die Lernmaterialien gemäß dem Lehrplan und dem Programm des Cisco Kurses präsentieren.
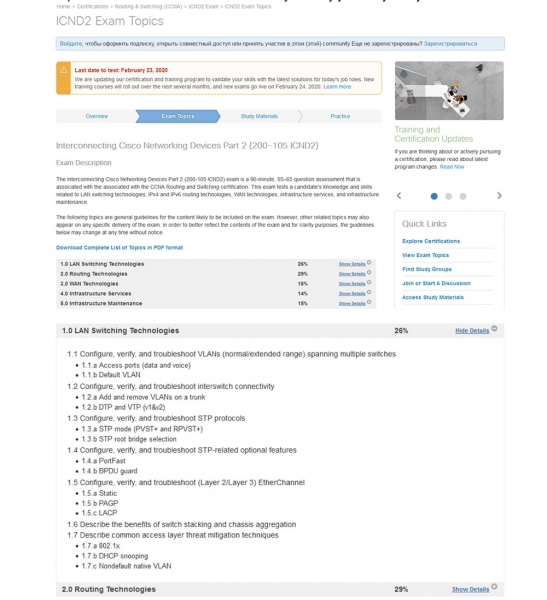
Wenn Sie die Website des Unternehmens besuchen, werden Sie diesen Plan sehen und feststellen, dass der gesamte Kurs in 5 Hauptteile unterteilt ist:
— Technologien der LAN-Switching (26% des Lernmaterials);
— Routing-Technologien (29%);
— Technologien der WANs (16%);
— Infrastruktur-Dienste (14%);
— Infrastruktur-Wartung (15%).
Ich beginne mit dem ersten Teil. Wenn Sie auf das Dropdown-Menü rechts klicken, können Sie das detaillierte Thema dieses Abschnitts sehen. Das heutige Video-Tutorial behandelt die Themen des Abschnitts 1.1: „Konfiguration, Prüfung und Fehlersuche von VLAN-Netzen (Standard / erweiterter Bereich), die mehrere Switches umfassen“ sowie die Unterabschnitte 1.1a „Zugangspunkte (Daten und Sprachmeldungen)“ und 1.1.b „Standard-VLAN“.
Ich werde weiterhin diesem Prinzip der Darstellung folgen, das heißt, jede Videolektion wird einem Abschnitt mit Unterabschnitten gewidmet sein. Wenn jedoch nicht genügend Material vorhanden ist, werde ich thematische Inhalte mehrerer Abschnitte, wie z. B. 1.2 und 1.3, in einer Lektion zusammenfassen. Sollte es jedoch viele Informationen zu einem Abschnitt geben, werde ich ihn in zwei Videos aufteilen. In jedem Fall werden wir dem Lehrplan des Kurses folgen, und Sie können Ihre Aufzeichnungen leicht mit dem aktuellen Lehrplan von Cisco vergleichen.
Auf dem Bildschirm sehen Sie meinen neuen Desktop, es ist Windows 10. Wenn Sie Ihren Desktop mit verschiedenen Widgets aufwerten möchten, können Sie mein Video mit dem Titel „Pimp Your Desktop“ ansehen, in dem ich erkläre, wie Sie den Desktop Ihres Computers nach Ihren Bedürfnissen anpassen können. Solche Videos lade ich auf einem anderen Kanal, ExplainWorld, hoch, also können Sie den Link in der rechten oberen Ecke nutzen und sich mit dessen Inhalt vertraut machen.
Vor Beginn der Lektion bitte ich Sie, meine Videos zu teilen und Likes zu setzen. Ich möchte auch an unsere Kontakte in sozialen Netzwerken und an meine persönlichen Seiten verweisen. Sie können mir eine E-Mail schreiben, und wie ich bereits gesagt habe, haben diejenigen, die eine Spende auf unserer Website getätigt haben, Priorität bei der Beantwortung meiner persönlichen Nachrichten.
Wenn Sie keine Spende getätigt haben, ist das nicht schlimm; Sie können Ihre Kommentare unter den Video-Lektionen auf dem YouTube-Kanal hinterlassen, und ich werde sie nach Möglichkeit beantworten.
Heute werden wir gemäß dem Stundenplan von Cisco drei Fragen behandeln: Wir vergleichen Default VLAN, oder VLAN nach dem Standard, mit Native VLAN, oder „heimischem“ VLAN, lernen die Unterschiede zwischen Normal VLAN (normaler VLAN-Bereich) und Extended VLAN (erweiterter VLAN-Bereich) kennen und besprechen die Unterschiede zwischen Data VLAN (Daten-VLAN) und Voice VLAN (Sprach-VLAN). Wie ich bereits sagte, haben wir dieses Thema in früheren Folgen schon behandelt, aber eher oberflächlich, weshalb viele Schüler immer noch Schwierigkeiten haben, die Unterschiede zwischen den VLAN-Typen zu erkennen. Heute werde ich es so erklären, dass es für alle verständlich wird.
Betrachten wir den Unterschied zwischen Default VLAN und Native VLAN. Wenn Sie einen völlig neuen Cisco-Switch mit Werkseinstellungen nehmen, wird er 5 VLANs haben – VLAN1, VLAN1002, VLAN1003, VLAN1004 und VLAN1005.
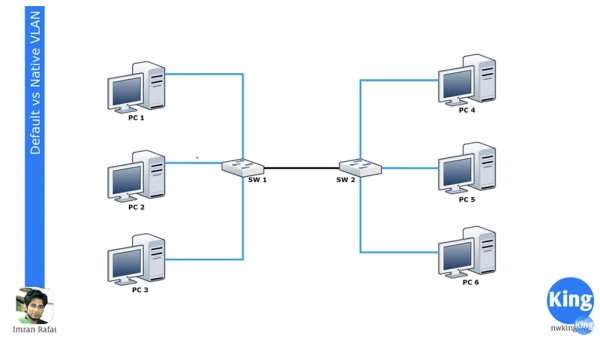
VLAN1 ist VLAN der Standardkonfiguration für alle Cisco-Geräte, während VLAN 1002-1005 für Token Ring und FDDI reserviert sind. Das Netzwerk VLAN1 kann nicht gelöscht oder umbenannt werden, es können keine Schnittstellen hinzugefügt werden, und alle Switch-Ports gehören standardmäßig zu diesem Netzwerk, bis sie anderweitig konfiguriert werden. Standardmäßig können alle Switches miteinander kommunizieren, da sie alle Teil von VLAN1 sind. Das ist es, was "Standard VLAN" bedeutet.
Wenn Sie in die Einstellungen des Switches SW1 gehen und zwei Schnittstellen für das Netzwerk VLAN20 zuweisen, werden sie Teil des Netzwerks VLAN20. Bevor wir mit der heutigen Lektion beginnen, empfehle ich Ihnen dringend, die oben genannten Folgen 11, 12 und 13 zu überprüfen, da ich nicht wiederholen werde, was ein VLAN ist und wie sie funktionieren.
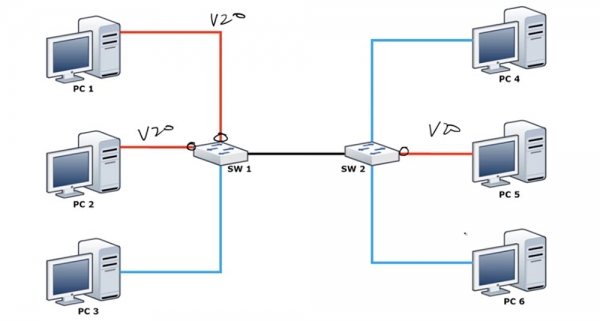
Ich möchte nur daran erinnern, dass Schnittstellen nicht automatisch dem Netzwerk VLAN20 zugewiesen werden können, solange es nicht erstellt wurde, also müssen Sie zuerst in den globalen Konfigurationsmodus des Switches gehen und VLAN20 erstellen. Sie können auf die CLI-Konsole zugreifen und sehen, was ich meine. Nachdem Sie diese 2 Ports für VLAN20 zugewiesen haben, können die Computer PC1 und PC2 miteinander kommunizieren, da sie beide zum selben Netzwerk VLAN20 gehören. Aber der Computer PC3 bleibt Teil von VLAN1 und kann daher nicht mit den Rechnern im Netzwerk VLAN20 kommunizieren.
Wir haben einen zweiten Switch SW2, dessen eine Schnittstelle für VLAN20 konfiguriert wurde, und an diesen Port ist der Computer PC5 angeschlossen. Mit dieser Konfiguration kann PC5 nicht mit PC4 und PC6 kommunizieren, aber diese beiden Computer können miteinander kommunizieren, da sie Teil desselben Netzwerks VLAN1 sind.
Beide Switches sind über entsprechend konfigurierte Ports mit einem Trunk verbunden. Ich werde mich nicht wiederholen, ich sage nur, dass alle Switch-Ports standardmäßig auf Trunkmodus mit dem DTP-Protokoll konfiguriert sind. Wenn ein Computer an einen Port angeschlossen wird, verwendet dieser Port den Access-Modus. Wenn Sie den Port, an den PC3 angeschlossen ist, in diesen Modus versetzen möchten, müssen Sie den Befehl switchport mode access eingeben.
Wenn Sie also zwei Switches miteinander verbinden, bilden sie einen Trunk. Die beiden oberen Ports von SW1 leiten nur den Verkehr von VLAN20 weiter, der untere Port nur den Verkehr von VLAN1, aber die Trunk-Verbindung wird den gesamten Verkehr weiterleiten, der durch den Switch läuft. Somit wird der Verkehr sowohl von VLAN1 als auch von VLAN20 zu SW2 geleitet.
Wie Sie sich erinnern, haben VLAN-Netzwerke eine lokale Bedeutung. Daher weiß SW2, dass der Verkehr, der über den VLAN1-Port von PC4 ankommt, nur über einen Port, der ebenfalls zu VLAN1 gehört, an PC6 gesendet werden kann. Wenn jedoch ein Switch Verkehr an einen anderen Switch über einen Trunk sendet, muss er einen Mechanismus verwenden, der dem zweiten Switch erklärt, um welchen Verkehr es sich handelt. Als solcher Mechanismus wird das Native VLAN verwendet, das mit dem Trunk-Port verbunden ist und getaggten Verkehr durchlässt.
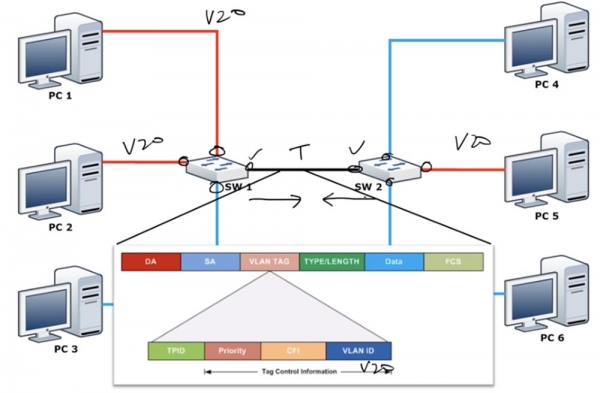
Wie ich bereits sagte, hat der Switch nur ein Netzwerk, das sich nicht ändert - es ist das Standardnetzwerk VLAN1. Aber standardmäßig ist das Native VLAN auch VLAN1. Was ist das Native VLAN? Dieses Netzwerk lässt ungetaggten Verkehr von VLAN1 durch, aber sobald Verkehr von einem anderen Netzwerk, in unserem Fall VLAN20, auf den Trunk-Port gelangt, wird er mit einem Tag versehen. Jedes Frame hat eine Zieladresse DA, eine Quelladresse SA und ein VLAN-Tag, das die VLAN-ID des Netzwerks enthält. In unserem Fall zeigt diese ID an, dass dieser Verkehr zu VLAN20 gehört, daher kann er nur über den Port VLAN20 gesendet werden und ist für PC5 bestimmt. Man kann sagen, dass das Native VLAN entscheidet, ob der Verkehr getaggt oder ungetaggt sein soll.
Denken Sie daran, dass VLAN1 standardmäßig das Native VLAN ist, weil standardmäßig alle Ports VLAN1 als Native VLAN zur Übertragung ungetaggten Verkehrs verwenden. Das Default VLAN ist jedoch nur VLAN1, das einzige Netzwerk, das nicht geändert werden kann. Wenn der Switch ungetaggte Frames an einem Trunk-Port empfängt, ordnet er sie automatisch dem Native VLAN zu.
Einfacher ausgedrückt, kann in Cisco-Switches jede VLAN, zum Beispiel VLAN20, als Native VLAN verwendet werden, während als Default VLAN nur VLAN1 genutzt werden kann.
Dabei können wir auf ein Problem stoßen. Wenn wir den Native VLAN für den Trunk-Port des ersten Switches auf VLAN20 ändern, wird der Port denken: „Da dies die Native VLAN ist, muss der Verkehr nicht mit einem Tag versehen werden“ und ungetaggten Verkehr des VLAN20 über den Trunk an den zweiten Switch senden. Der Switch SW2, der diesen Verkehr empfängt, sagt: „Super, dieser Verkehr hat keinen Tag. Laut meinen Einstellungen ist meine Native VLAN VLAN1, also muss ich diesen ungetaggten Verkehr über das VLAN1-Netz senden.“ Somit wird SW2 den empfangenen Verkehr nur an PC4 und PC6 weiterleiten, obwohl er für PC5 bestimmt ist. Das wird ein großes Sicherheitsproblem verursachen, da es den Verkehr der VLANs vermischt. Deshalb muss an beiden Trunk-Ports immer die gleiche Native VLAN konfiguriert werden, das heißt, wenn die Native VLAN für den Trunk-Port SW1 VLAN20 ist, dann muss dasselbe VLAN20 auch als Native VLAN am Trunk-Port SW2 festgelegt werden.
Das ist der Unterschied zwischen Native VLAN und Default VLAN, und Sie müssen sich daran erinnern, dass alle Native VLANs in einem Trunk übereinstimmen müssen (Anmerkung des Übersetzers: Daher ist es besser, ein anderes Netzwerk als VLAN1 als Native VLAN zu verwenden).
Schauen wir uns das aus der Sicht des Switches an. Sie können in den Switch eingeben und den Befehl show vlan brief eingeben, wonach Sie sehen werden, dass alle Ports des Switches mit dem Default VLAN1 verbunden sind.
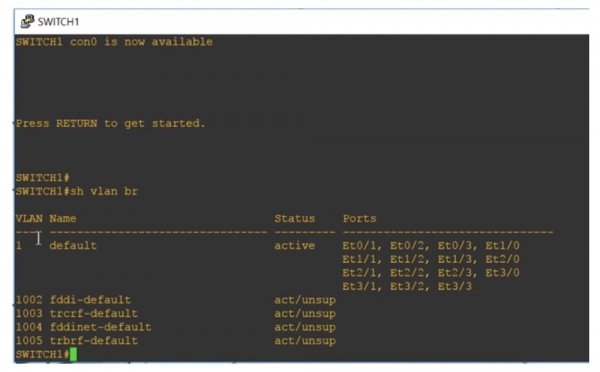
Unten sind noch 4 VLAN-Netzwerke aufgeführt: 1002, 1003, 1004 und 1005. Auch dies sind Default VLANs, was Sie aus ihrer Bezeichnung erkennen können. Sie sind Standardnetzwerke, weil sie für bestimmte Netzwerke – Token Ring und FDDI – reserviert sind. Wie Sie sehen können, sind sie aktiv, werden aber nicht unterstützt, da keine Netzwerke der genannten Standards an den Switch angeschlossen sind.
Die Bezeichnung „default“ für das VLAN-Netzwerk 1 kann nicht geändert werden, da dies das Standardnetzwerk ist. Da standardmäßig alle Ports des Switches zu diesem Netzwerk gehören, können sich alle Switches standardmäßig miteinander verbinden, das heißt, ohne dass eine zusätzliche Portkonfiguration erforderlich ist. Wenn Sie einen Switch mit einem anderen Netzwerk verbinden möchten, gehen Sie in den globalen Einstellungsmodus und erstellen dieses Netzwerk, zum Beispiel VLAN20. Mit der Eingabetaste gelangen Sie zu den Einstellungen für das erstellte Netzwerk und können ihm einen Namen geben, zum Beispiel Management, und dann die Einstellungen verlassen.
Wenn Sie jetzt den Befehl show vlan brief verwenden, werden Sie feststellen, dass wir ein neues VLAN20-Netzwerk haben, dem kein Port des Switches zugeordnet ist. Um diesem Netzwerk einen bestimmten Port zuzuweisen, müssen Sie die Schnittstelle auswählen, zum Beispiel int e0/1, die Einstellungen dieses Ports aufrufen und die Befehle switchport mode access und switchport access vlan20 eingeben.
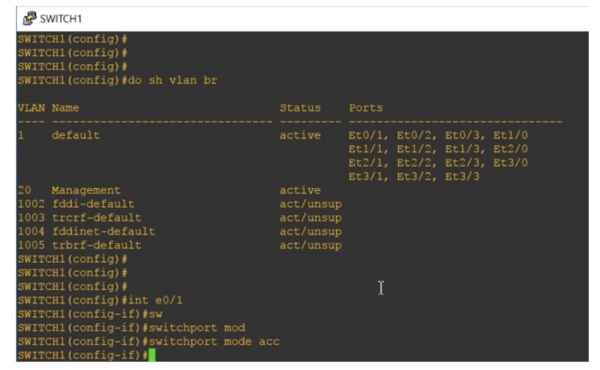
Wenn Sie das System bitten, den Status der VLAN-Netzwerke anzuzeigen, werden wir sehen, dass der Port Ethernet 0/1 jetzt für das Management-Netz vorgesehen ist, das heißt, er wurde automatisch aus dem Bereich der Ports, die standardmäßig für VLAN1 vorgesehen sind, hierher verschoben.
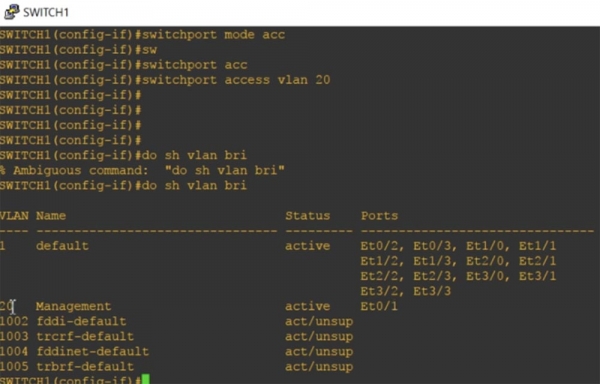
Denken Sie daran, dass jeder Access-Port nur ein Data VLAN haben kann, weshalb er nicht gleichzeitig zwei VLAN-Netzwerke bedienen kann.
Nun schauen wir uns das Native VLAN an. Ich verwende den Befehl show int trunk und sehe, dass der Port Ethernet0/0 für ein Trunk vorgesehen ist.
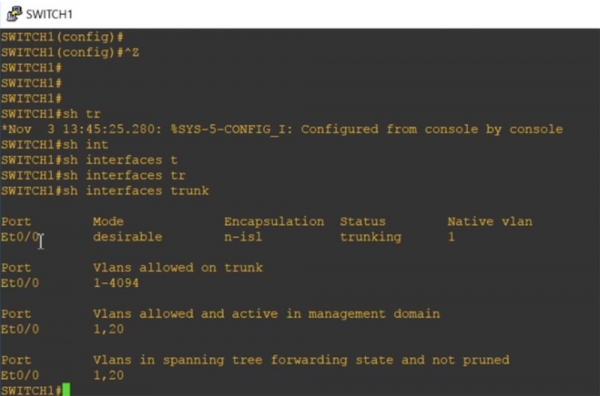
Ich musste dies nicht speziell tun, da das DTP-Protokoll automatisch diese Schnittstelle für das Trunking zugewiesen hat. Der Port befindet sich im Modus desirable, die Kapselung ist vom Typ n-isl, der Zustand des Ports ist Trunking, das Netzwerk ist Native VLAN1.
Hier ist der zulässige Bereich der VLAN-Netzwerknummern für Trunking 1-4094 und es wird angegeben, dass die VLANs 1 und 20 aktiv sind. Jetzt gehe ich in den globalen Konfigurationsmodus und gebe den Befehl int e0/0 ein, wodurch ich zu den Einstellungen dieser Schnittstelle wechsle. Ich versuche, diesen Port manuell für den Trunk-Betrieb mit dem Befehl switchport mode trunk zu konfigurieren, jedoch akzeptiert das System den Befehl nicht und antwortet, dass: "Eine Schnittstelle mit automatischem Trunking-Modus kann nicht in den Trunk-Modus versetzt werden."
Deshalb muss ich zuerst den Typ der Trunk-Kapselung einstellen, wozu ich den Befehl switchport trunk encapsulation verwende. Das System hat Hinweise zu den möglichen Parametern dieses Befehls vorgeschlagen:
dot1q — während des Trunkings verwendet der Port die Kapselung nach dem Standard 802.1q;
isl — während des Trunkings verwendet der Port die Trunk-Kapselung nur des proprietären Cisco ISL-Protokolls;
negotiate – das Gerät führt die Trunk-Kapselung mit jedem Gerät durch, das an diesen Port angeschlossen ist.
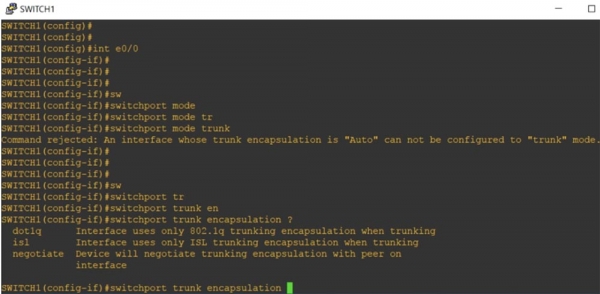
An jedem Ende des Trunks muss derselbe Typ der Kapselung ausgewählt werden. Standardmäßig unterstützt der Switch "out of the box" nur das Trunking vom Typ dot1q, da dieser Standard von praktisch allen Netzwerkgeräten unterstützt wird. Ich werde unser Interface auf Kapselung des Trunkings nach diesem Standard mit dem Befehl switchport trunk encapsulation dot1q programmieren, bevor ich den zuvor abgelehnten Befehl switchport mode trunk verwende. Nun ist unser Port im Trunk-Modus programmiert.
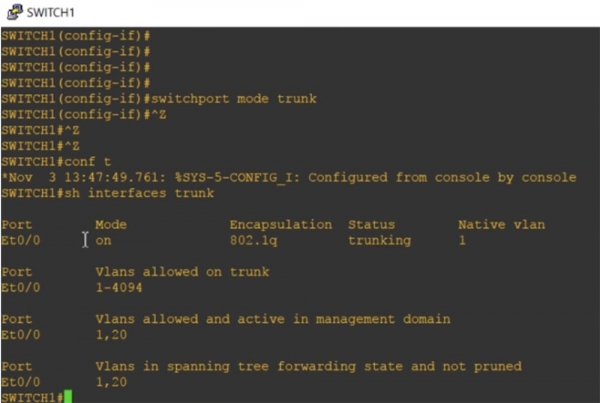
Wenn der Trunk aus zwei Cisco-Switches besteht, wird standardmäßig das proprietäre Protokoll ISL verwendet. Wenn jedoch ein Switch sowohl dot1q als auch ISL unterstützt und der andere nur dot1q, wird der Trunk automatisch in den Modus der Kapselung dot1q umgeschaltet. Wenn wir die Trunking-Parameter erneut betrachten, sehen wir, dass sich der Kapselungsmodus des Interfaces Et0/0 von n-isl auf 802.1q geändert hat.
Wenn Sie den Befehl show int e0/0 switchport eingeben, sehen wir alle Statusparameter dieses Ports.
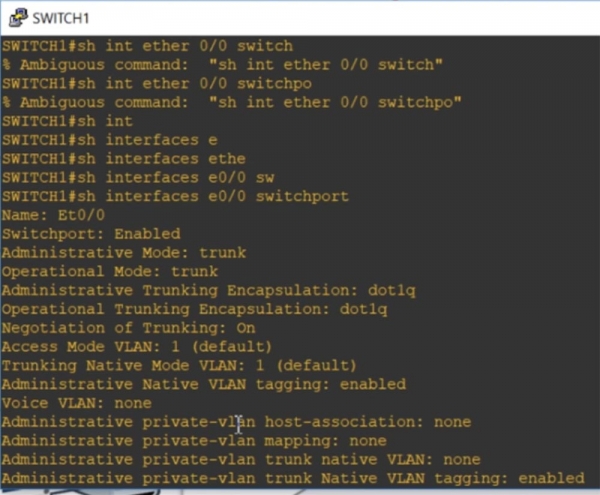
Sie sehen, dass standardmäßig VLAN1 für das Trunking das "Native VLAN" ist und der Modus der Tagging für den Datenverkehr des Native VLAN möglich ist. Danach verwende ich den Befehl int e0/0, gehe in die Einstellungen dieses Interfaces und gebe switchport trunk ein, woraufhin das System Hinweise zu möglichen Parametern dieses Befehls gibt.
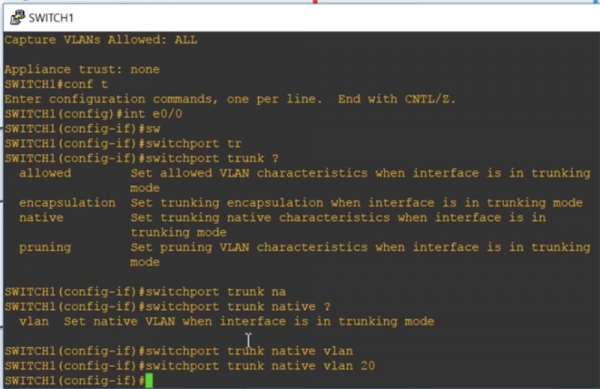
Allowed bedeutet, dass wenn der Port im Trunk-Modus ist, die zulässigen VLAN-Eigenschaften festgelegt werden. Encapsulation aktiviert die Trunking-Kapselung, wenn der Port sich im Trunk-Modus befindet. Ich verwende die native-Eigenschaft, die bedeutet, dass im Trunk-Modus für den Port die nativen Eigenschaften festgelegt werden, und gebe den Befehl switchport trunk native VLAN20 ein. Somit wird VLAN20 im Trunk-Modus das Native VLAN für diesen Port des ersten Switches SW1 sein.
Wir haben einen anderen Switch, SW2, dessen Trunk-Port VLAN1 als Native VLAN verwendet. Momentan sehen Sie, dass das Protokoll CDP eine Nachricht ausgibt, dass eine Nichtübereinstimmung des Native VLAN an beiden Enden des Trunks festgestellt wurde: Der Trunk-Port des ersten Switches Ethernet0/0 verwendet Native VLAN20, während der Trunk-Port des zweiten Native VLAN1 verwendet. Dies verdeutlicht den Unterschied zwischen Native VLAN und Default VLAN.
Lassen Sie uns mit der Betrachtung des normalen und erweiterten Bereichs von VLAN-Netzen beginnen.
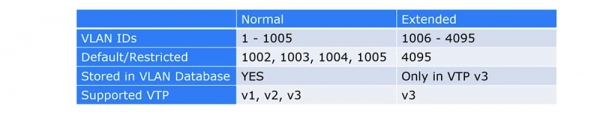
Lange Zeit unterstützte Cisco nur den VLAN-Nummernbereich von 1 bis 1005, wobei der Bereich von 1002 bis 1005 standardmäßig für Token Ring und FDDI VLAN reserviert war. Diese Netzwerke wurden als normale VLAN bezeichnet. Wie Sie sich erinnern, stellt die VLAN-ID ein 12-Bit-Tag dar, das es ermöglicht, eine Nummer von bis zu 4096 festzulegen. Aus Kompatibilitätsgründen verwendete Cisco jedoch nur Nummern bis 1005.
Der erweiterte VLAN-Bereich umfasst Nummern von 1006 bis 4095. Auf älteren Geräten kann er nur verwendet werden, wenn diese VTP v3 unterstützen. Wenn Sie VTP v3 und den erweiterten VLAN-Bereich verwenden, müssen Sie die Unterstützung von VTP v1 und v2 deaktivieren, da die ersten beiden Versionen nicht mit VLAN arbeiten können, wenn diese eine Nummer größer als 1005 haben.
Wenn Sie also Extended VLAN für ältere Switches verwenden, muss VTP im Status 'desable' sein, und Sie müssen es manuell für VLAN konfigurieren, sonst kann die VLAN-Datenbank nicht aktualisiert werden. Wenn Sie jedoch Extended VLAN mit VTP verwenden möchten, benötigen Sie die dritte Version von VTP.
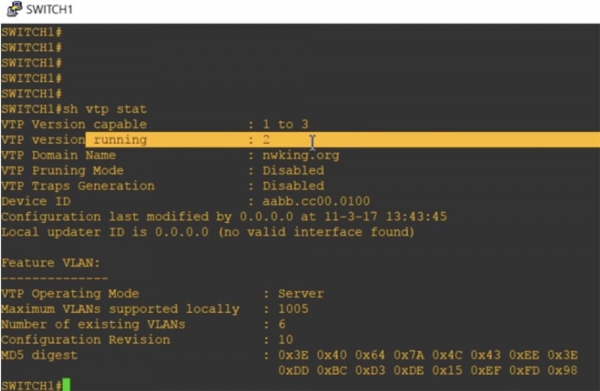
Schauen wir uns den Status von VTP mit dem Befehl show vtp status an. Sie sehen, dass der Switch im VTP v2-Modus arbeitet, wobei die Unterstützung von Versionen 1 und 3 möglich ist. Ich habe ihm den Domänennamen nwking.org zugewiesen.
Hier ist der VTP-Betriebsmodus wichtig – Server. Sie sehen, dass die maximale Anzahl unterstützter VLANs 1005 beträgt. Somit lässt sich erkennen, dass dieser Switch standardmäßig nur den normalen VLAN-Bereich unterstützt.
Jetzt gebe ich den Befehl show vlan brief ein, und Sie werden VLAN20 Management sehen, das hier erwähnt wird, weil es Teil der VLAN-Datenbank ist.
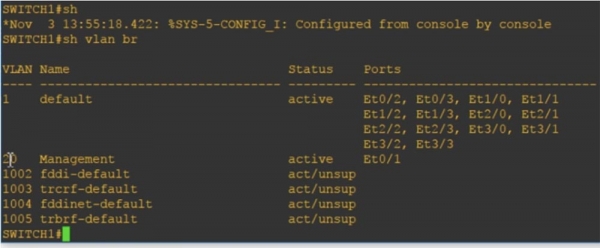
Wenn ich jetzt die aktuelle Konfiguration des Geräts mit dem Befehl show run anfordere, werden wir keine Erwähnung von VLAN sehen, da sie nur in der VLAN-Datenbank enthalten sind.
Als Nächstes verwende ich den Befehl vtp mode, um den VTP-Betriebsmodus zu konfigurieren. Ältere Switch-Modelle hatten nur drei Parameter für diesen Befehl: client, der den Switch in den Client-Modus versetzt, server, der den Server-Modus aktiviert, und transparent, der den Switch in den 'transparenten' Modus versetzt. Da es bei älteren Switches nicht möglich war, VTP vollständig abzuschalten, hörte der Switch in diesem Modus, während er Teil der VTP-Domäne blieb, einfach auf, Updates der VLAN-Datenbank, die über das VTP-Protokoll an seine Ports gesendet wurden, zu empfangen.
In den neuen Switches ist der Parameter off hinzugekommen, der es ermöglicht, den VTP-Modus vollständig zu deaktivieren. Lassen Sie uns das Gerät mit dem Befehl vtp mode transparent in den transparenten Modus versetzen und erneut die aktuelle Konfiguration ansehen. Wie Sie sehen, wurde jetzt ein Eintrag für VLAN20 hinzugefügt. Wenn wir also ein Netzwerk VLAN hinzufügen, dessen Nummer im normalen VLAN-Bereich von 1 bis 1005 liegt und gleichzeitig VTP im transparenten oder off-Modus ist, dann wird dieses Netzwerk gemäß den internen VLAN-Richtlinien in die aktuelle Konfiguration und in die Datenbank der virtuellen LANs aufgenommen.
Lassen Sie uns versuchen, VLAN 3000 hinzuzufügen, und Sie werden sehen, dass es im transparenten Modus auch in der aktuellen Konfiguration erschienen ist. Normalerweise, wenn wir ein Netzwerk aus dem erweiterten VLAN-Bereich hinzufügen möchten, müssen wir den Befehl vtp version 3 verwenden. Wie Sie sehen, werden beide Netzwerke VLAN20 und VLAN3000 in der aktuellen Konfiguration angezeigt.
Wenn wir den transparenten Modus verlassen und mit dem Befehl vtp mode server den Servermodus aktivieren und dann erneut die aktuelle Konfiguration ansehen, sieht man, dass die Einträge für VLAN vollständig verschwunden sind. Das liegt daran, dass alle Informationen über VLANs nur in der VLAN-Datenbank gespeichert sind und sie nur im transparenten VTP-Modus eingesehen werden können. Da ich den VTP-Modus v3 aktiviert habe, kann man nach Ausführung des Befehls show vtp status sehen, dass die maximale Anzahl unterstützter VLANs auf 4096 erhöht wurde.
Die VTP-Datenbank v1 und v2 unterstützt also nur die normalen VLANs mit Nummern von 1 bis 1005, während die VTP-Datenbank v3 auch die Einträge für erweiterte VLANs mit Nummern von 1 bis 4096 umfasst. Wenn Sie den VTP transparent oder VTP off-Modus verwenden, wird die Information über VLAN in die aktuelle Konfiguration aufgenommen. Um den erweiterten VLAN-Bereich zu nutzen, muss das Gerät im VTP v3-Modus sein. Das ist der entscheidende Unterschied zwischen normalen und erweiterten VLANs.
Jetzt vergleichen wir VLAN für Daten und VLAN für Sprachübertragung. Wenn Sie sich erinnern, habe ich gesagt, dass jeder Port gleichzeitig nur zu einem VLAN gehören kann.
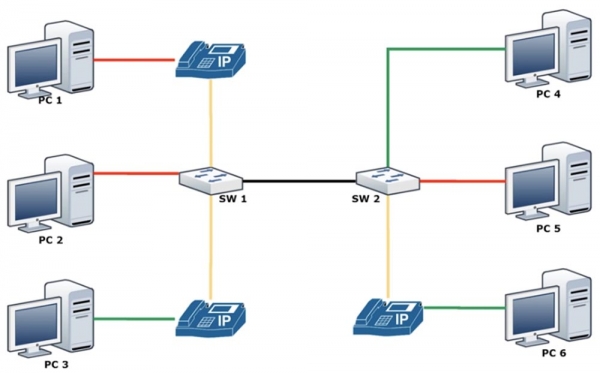
In vielen Fällen müssen wir jedoch den Port für die Verwendung mit IP-Telefonen konfigurieren. Moderne Cisco-IP-Telefone verfügen über einen integrierten Switch, sodass Sie das Telefon einfach mit einem Kabel an die Wandsteckdose und mit einem Patchkabel an Ihren Computer anschließen können. Das Problem war, dass die Wandsteckdose, an die der Telefonport angeschlossen wird, zwei verschiedene VLAN haben musste. Wir haben bereits in den Video-Lektionen 11 und 12 besprochen, was zu tun ist, um Schleifen im Datenverkehr zu vermeiden, wie man das Konzept des „eingeborenen“ VLANs verwendet, das nicht-tagged Traffic passieren lässt, aber das waren alles Umgehungsmethoden. Die endgültige Lösung des Problems war das Konzept der Trennung der VLAN in Netzwerke für Datenverkehr und Netzwerke für Sprachdatenverkehr.
In diesem Fall kombinieren Sie alle Telefonleitungen in einem Sprach-VLAN. Die Abbildung zeigt, dass die Computer PC1 und PC2 zum roten VLAN20-Netzwerk gehören, der Computer PC3 zum grünen VLAN30-Netzwerk, aber alle damit verbundenen IP-Telefone gehören zum selben gelben Sprachnetzwerk VLAN50.
Tatsächlich hat jeder Port des Switches SW1 gleichzeitig 2 VLAN-Netzwerke – eines für Daten und eines für Sprache.
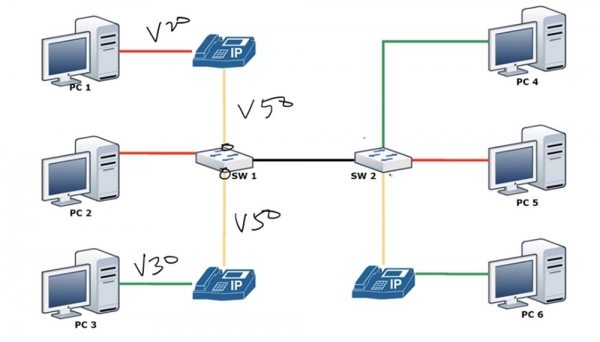
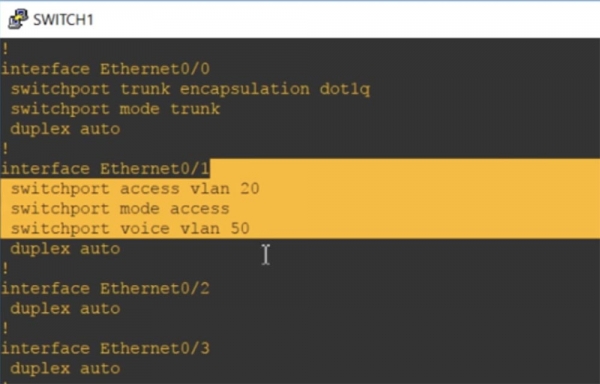
Wie ich sagte, hat ein Access-VLAN immer nur ein VLAN; Sie können nicht zwei VLANs an einem Port haben. Sie können nicht gleichzeitig die Befehle switchport access vlan 10, switchport access vlan 20 und switchport access vlan 50 auf dasselbe Interface anwenden. Aber Sie können für dasselbe Interface zwei Befehle verwenden: den Befehl switchport access vlan 10 und den Befehl switchport voice vlan 50. Da das IP-Telefon einen Switch integriert hat, kann es den Sprachdatenverkehr VLAN50 kapseln und senden und gleichzeitig im switchport access-Modus Datenverkehr des VLAN20-Netzwerks an den Switch SW1 empfangen und senden. Lassen Sie uns sehen, wie dieser Modus konfiguriert wird.
Zuerst erstellen wir das VLAN50, und dann gehen wir zu den Einstellungen des Ethernet-Interfaces 0/1 und konfigurieren es im switchport mode access. Danach gebe ich nacheinander die Befehle switchport access vlan 10 und switchport voice vlan 50 ein.
Ich habe vergessen, den VLAN-Modus für den Trunk gleichzustellen, also gehe ich zu den Einstellungen des Ports Ethernet 0/0 und gebe den Befehl switchport trunk native vlan 1 ein. Jetzt bitte ich darum, die VLAN-Parameter anzuzeigen, und Sie sehen, dass wir nun an dem Port Ethernet 0/1 beide Netzwerke haben – VLAN 50 und VLAN20.
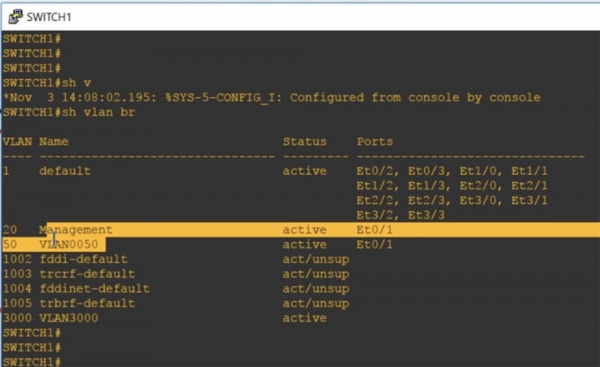
Wenn Sie also sehen, dass an einem Port zwei VLANs konfiguriert sind, bedeutet das, dass eines von ihnen ein Voice VLAN ist. Das kann kein Trunk sein, denn wenn Sie die Trunk-Parameter mit dem Befehl show int trunk anzeigen, sieht man, dass der Trunk-Port alle VLANs, einschließlich des Standard VLAN1, enthält.
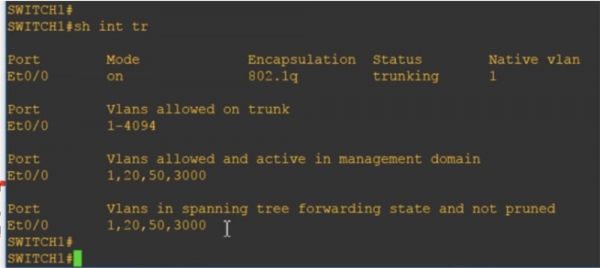
Man kann sagen, dass technisch gesehen, wenn Sie ein Datennetzwerk und ein Sprachnetzwerk erstellen, sich jeder dieser Ports wie ein Halb-Trust verhält: Für ein Netzwerk funktioniert es als Trunk, für das andere als Access-Port.
Wenn Sie den Befehl show int e0/1 switchport eingeben, können Sie sehen, dass einige Eigenschaften zwei Betriebsmodi entsprechen: wir haben sowohl statisches Access als auch Trunk-Inkapselung. Zum Access-Modus gehört das Daten-VLAN 20 Management und gleichzeitig ist das Sprach-VLAN 50 vorhanden.
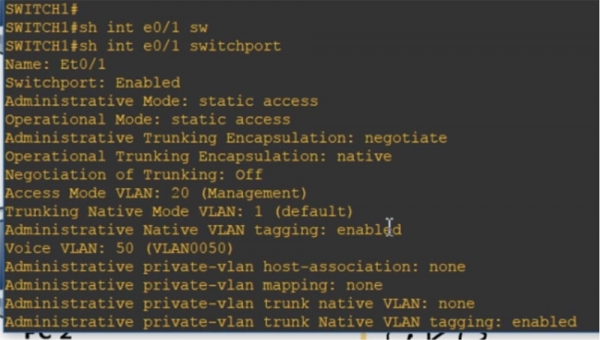
Man kann die aktuelle Konfiguration überprüfen, die ebenfalls zeigt, dass an diesem Port die VLANs access vlan 20 und voice vlan 50 konfiguriert sind.
Darum geht es beim Unterschied zwischen den Data VLANs und Voice VLANs. Ich hoffe, Sie haben alles verstanden, was ich erklärt habe. Falls nicht, schauen Sie sich einfach dieses Video-Tutorial noch einmal an.
Danke, dass Sie bei uns sind. Gefallen Ihnen unsere Artikel? Möchten Sie mehr interessante Inhalte sehen? Unterstützen Sie uns, indem Sie einen Auftrag erteilen oder uns Ihren Freunden empfehlen. 30% Rabatt für Habr-Nutzer auf ein einzigartiges Entry-Level Server-Äquivalent, das wir für Sie entwickelt haben: (es sind Optionen mit RAID1 und RAID10 bis zu 24 Kernen und bis zu 40GB DDR4 verfügbar).
Dell R730xd zum halben Preis? Nur bei uns in den Niederlanden! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — ab $99! Lesen Sie, wie
Quelle: habr.com
