

Benutzern kann nicht vertraut werden. In den meisten Fällen sind sie faul und wählen Komfort anstelle von Sicherheit. Laut Statistik notieren 21 % ihre Passwörter für Arbeitskonten auf Papier, 50 % verwenden die gleichen Passwörter für berufliche und persönliche Dienstleistungen.
Die Umgebung ist ebenfalls feindlich. 74 % der Organisationen erlauben es, persönliche Geräte zur Arbeit mitzubringen und sich mit dem Unternehmensnetzwerk zu verbinden. 94 % der Benutzer können eine echte E-Mail nicht von einer Phishing-E-Mail unterscheiden, 11 % haben auf Anhänge geklickt.
All diese Probleme löst die Unternehmensinfrastruktur der öffentlichen Schlüssel (PKI), die E-Mail-Verschlüsselung und -Authentifizierung bietet und Passwörter durch digitale Zertifikate ersetzt. Diese Infrastruktur kann auf Windows Server implementiert werden. Laut , ist der Dienst Active Directory-Zertifikatsdienste (AD CS) ein Server, der es ermöglicht, in Ihrer Organisation eine PKI zu erstellen und die Kryptografie mit öffentlichen Schlüsseln, digitale Zertifikate und digitale Signaturen zu verwenden.
Aber die Lösung von Microsoft ist recht kostspielig.
Die Gesamtkosten für den Betrieb eines privaten Zertifizierungszentrums von Microsoft
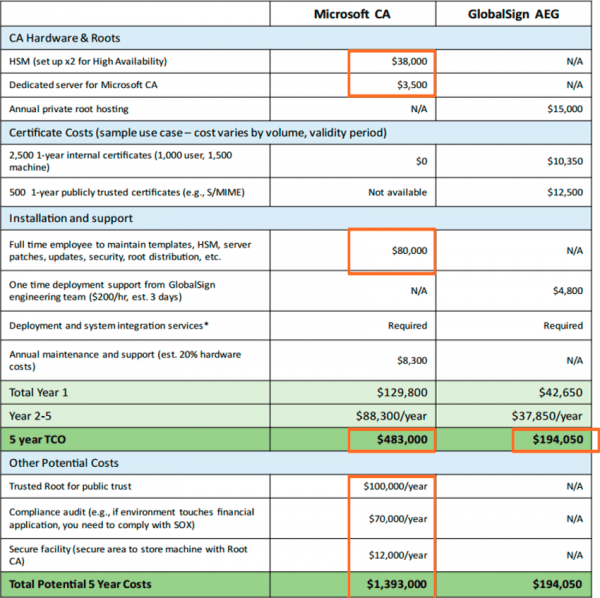
Vergleich der Betriebskosten von Microsoft CA und GlobalSign AEG.
In vielen Situationen ist es bequemer und günstiger, ein ähnliches privates Zertifizierungszentrum mit externer Verwaltung zu erstellen. Genau dieses Problem löst der GlobalSign Auto Enrollment Gateway (AEG). Von den Gesamtkosten für den Betrieb entfallen sofort mehrere Ausgabezeilen (Anschaffung von Hardware, Supportkosten, Schulung des Personals usw.). Die Einsparungen können übersteigen .
Was ist AEG?
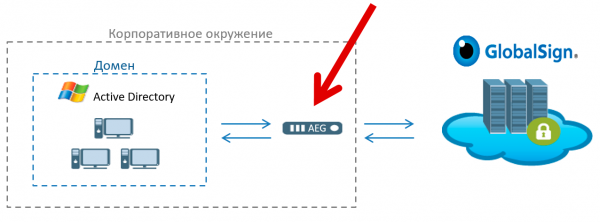
(AEG) ist ein Softwaredienst, der als Gateway zwischen den SaaS-Zertifizierungsdiensten von GlobalSign und der Windows-Umgebung fungiert.
AEG integriert sich in Active Directory und ermöglicht es Organisationen, die Registrierung, Vorbereitung und Verwaltung digitaler Zertifikate von GlobalSign in einer Windows-Umgebung zu automatisieren. Durch den Austausch interner Zertifizierungsstellen gegen die Dienste von GlobalSign erhöhen Unternehmen die Sicherheit und senken die Kosten für das Management eines komplexen und teuren internen Microsoft-Zertifizierungszentrums.
Die Zertifizierungsdienste von GlobalSign SaaS sind eine zuverlässigere Wahl im Vergleich zu schwachen und unverwaltbaren Zertifikaten in eigener Infrastruktur. Die Beseitigung der Notwendigkeit, ein ressourcenintensives internes CA zu verwalten, senkt die Gesamtkosten für den Betrieb einer PKI sowie das Risiko von Systemausfällen.
Die Unterstützung der SCEP- und ACME-Protokolle erweitert die Supportmöglichkeiten über Windows hinaus und ermöglicht die automatisierte Ausstellung von Zertifikaten für Linux-Server, mobile Geräte, Netzwerktechnologie und andere Geräte sowie für Apple OSX-Computer, die im Active Directory registriert sind.
Erhöhte Sicherheit
Neben der Budgeteinsparung verbessert das externe Management der PKI die Sicherheit des Systems. Laut einer Studie der Aberdeen Group werden Zertifikate zunehmend Ziel von Angreifern: Diese nutzen erfolgreich bekannte Schwachstellen aus, wie unsichere selbstsignierte Zertifikate, schwache Verschlüsselung und umständliche Widerrufsmechanismen. Darüber hinaus haben es Angreifer geschafft, komplexere Exploits zu erlernen, wie betrügerische Zertifikatausstellungen von vertrauenswürdigen Zertifizierungsstellen und die Fälschung von Zertifikaten zur Codeunterzeichnung.
„Die meisten Unternehmen verwalten die Risiken, die mit diesen Angriffen verbunden sind, nicht aktiv genug und sind nicht in der Lage, schnell auf einen Kompromiss zu reagieren“, Derek E. Brink, Vizepräsident und Forschungsmitarbeiter für IT-Sicherheit bei Aberdeen Group. „Indem wir Unternehmen die Möglichkeit bieten, die operativen Aspekte des Zertifikatsmanagements in die Hände von Experten zu legen, während sie gleichzeitig die Unternehmensrichtlinien im Active Directory unter Kontrolle behalten, bemüht sich GlobalSign, zukünftiges Wachstum in der Nutzung von Zertifikaten zu gewährleisten, indem es praktische Sicherheits- und Vertrauensfragen in einem effektiven, kosteneffizienten Bereitstellungsmodell löst.“
Wie AEG funktioniert
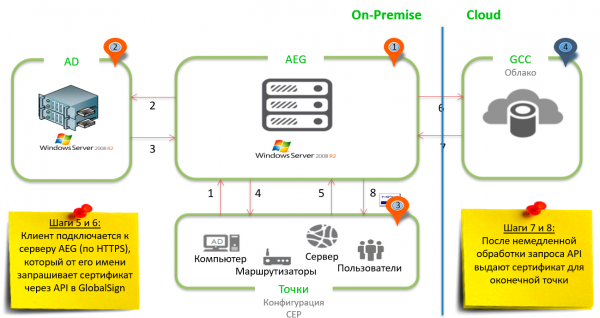
Ein typisches AEG-System umfasst vier Hauptkomponenten, um sicherzustellen, dass die richtigen Zertifikate an die richtigen Zugangspunkte übermittelt werden:
- Software AEG auf einem Windows-Server.
- Active Directory-Server oder Domänencontroller, die es Administratoren ermöglichen, Informationen über Ressourcen zu verwalten und zu speichern.
- Endpunkte: Benutzer, Geräte, Server und Workstations - praktisch jedes Objekt, das „Verbraucher“ von digitalen Zertifikaten ist.
- Das GlobalSign-Zertifizierungszentrum oder GCC, das an der Spitze einer zuverlässigen Zertifikatsausgabe- und Verwaltungsplattform steht. Hier werden Zertifikate generiert.
Drei von vier gezeigten Komponenten befinden sich in der lokalen Umgebung des Kunden, die vierte in der Cloud.
Zunächst werden die Endpunkte mithilfe von Gruppenrichtlinien vordefiniert: beispielsweise durch die Überprüfung des Zertifikats zur Benutzerauthentifizierung, die S/MIME-Anfrage für das Zertifikat und so weiter – für die anschließende Verbindung zum AEG-Server. Die Verbindung erfolgt sicher über HTTPS.
Der AEG-Server sendet eine Anfrage an das Active Directory über LDAP, um eine Liste von Zertifikatvorlagen für diese Endpunkte zu erhalten, und sendet den Clients diese Liste zusammen mit dem Standort der Zertifizierungsstelle. Nach dem Erhalt dieser Regeln verbinden sich die Endpunkte erneut mit dem AEG-Server, diesmal um die tatsächlichen Zertifikate anzufordern. AEG generiert seinerseits einen API-Aufruf mit den angegebenen Parametern und sendet ihn zur Verarbeitung an die GlobalSign- oder GCC-Zertifizierungsstelle.
Schließlich verarbeitet die Server-Seite von GCC die Anfragen normalerweise innerhalb weniger Sekunden und sendet die API-Antwort zusammen mit dem Zertifikat zurück, das auf den Endpunkten auf Anfrage installiert werden kann.
Der gesamte Prozess dauert nur wenige Sekunden und kann durch die Konfiguration der Endpunkte zur automatischen Zertifikatsanfrage über Gruppenrichtlinien vollständig automatisiert werden.
Einzigartige Merkmale von AEG
- Eine Registrierung über die MDM-Plattform ist möglich.
- Entwickelt von ehemaligen Mitarbeitern des Microsoft Crypto-Teams.
- Clientloses Lösung.
- Vereinfachte Implementierung und Verwaltung des Lebenszyklus.
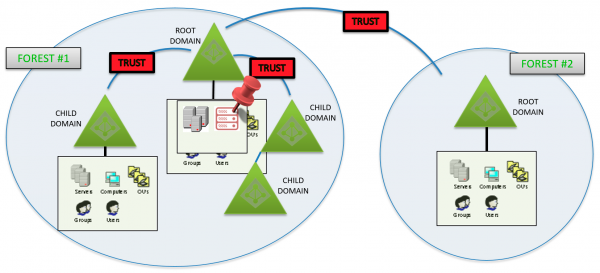
Beispiele für Architekturen
Somit bedeutet das externe Management der PKI über das GlobalSign AEG-Gateway erhöhte Sicherheit, Kosteneinsparungen und Risikominderung. Ein weiterer Vorteil ist die einfache Skalierbarkeit und erhöhte Leistung. Eine ordnungsgemäße Verwaltung der PKI gewährleistet eine hohe Verfügbarkeit, vermeidet Unterbrechungen kritischer Operationen aufgrund abgelaufener Zertifikate und bietet den Mitarbeitern sicheren, Remote-Zugang zu den Unternehmensnetzwerken.
unterstützt ein breites Spektrum von Anwendungen, die eine Zwei-Faktor-Authentifizierung erfordern: von Remote-Client-Arbeitsgruppen, die über VPN und Wi-Fi auf das Netzwerk zugreifen, bis hin zu privilegierten Zugriffen auf hochsensible Ressourcen über Smartcards.
GlobalSign - ein weltweit führender Anbieter von Cloud- und Netzwerk-PKI-Lösungen für Identitäts- und Zugriffsmanagement. Detaillierte Informationen zu den Produkten erhalten Sie bei .
Quelle: habr.com
