

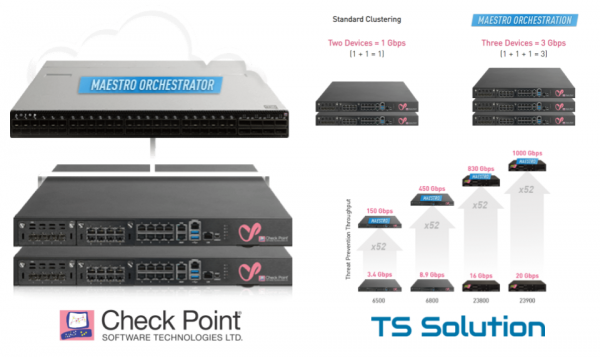
Die Firma Check Point hat das Jahr 2019 recht flott begonnen, indem sie mehrere Ankündigungen gemacht hat. Alles in einem Artikel zu erzählen, ist nicht möglich, deshalb fangen wir mit dem Wichtigsten an — . Maestro ist eine neue skalierbare Plattform, die es ermöglicht, die "Leistung" des Sicherheitsgateways auf "unverschämte" Zahlen praktisch linear zu steigern. Dies wird natürlich durch die Lastverteilung zwischen den einzelnen Gateways erreicht, die in einem Cluster wie eine einzige Einheit arbeiten. Jemand könnte sagen — „Es gibt sie! Es gibt bereits Blade-Plattformen 44000/64000„. Aber Maestro ist etwas völlig anderes. In diesem Artikel werde ich kurz erläutern, was es ist, wie es funktioniert und wie diese Technologie helfen kann. bei der Einsparung im Schutz des Netzwerkperimeters.
Früher — Jetzt
Am einfachsten lässt sich der Unterschied zwischen der neuen skalierbaren Plattform und den guten alten 44000/64000 verstehen, wenn man sich das Bild unten ansieht:
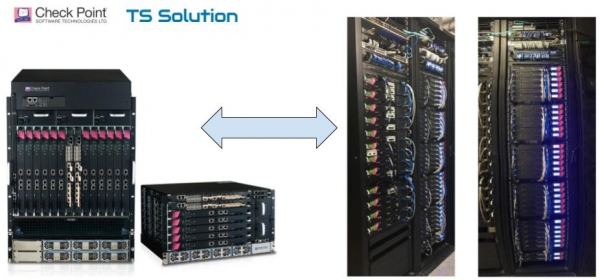
Der Unterschied ist offensichtlich.
Die alte Plattform Check Point 44000/64000
Wie aus dem obigen Bild ersichtlich, stellvertretend für die erste Variante eine feste Plattform (Chassis), in die eine begrenzte Anzahl von speziellen "Blade-Modulen" eingesetzt werden kann (Check Point SGM). All dies wird mit dem Security Switch Module (SSM) verbunden, das den Datenverkehr zwischen den Gateways ausbalanciert. Auf dem folgenden Bild sind die Komponenten dieser Plattform detaillierter dargestellt:
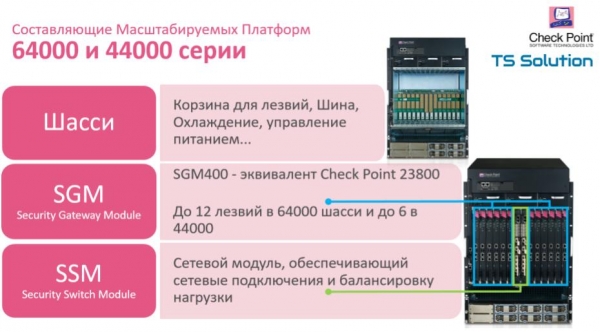
Dies ist eine ausgezeichnete Plattform, wenn Sie genau wissen, welche Leistung Sie jetzt benötigen und in welchen Rahmen sie wachsen kann. Aufgrund des festen Formfaktors (12 oder 6 Blades) sind Sie jedoch beim weiteren Skalieren eingeschränkt. Außerdem sind Sie gezwungen, ausschließlich SGM-Blades zu verwenden, ohne die Möglichkeit, Standard-Appliances anzuschließen, deren Modellreihe deutlich breiter ist. Mit der Einführung von Maestro Hyperscale Network Security ändert sich die Situation grundlegend.
Die neue Plattform Check Point Maestro Hyperscale Network Security
Check Point Maestro wurde am 22. Januar auf der CPX-Konferenz in Bangkok erstmals vorgestellt. Die Hauptmerkmale sind im folgenden Bild zu sehen:
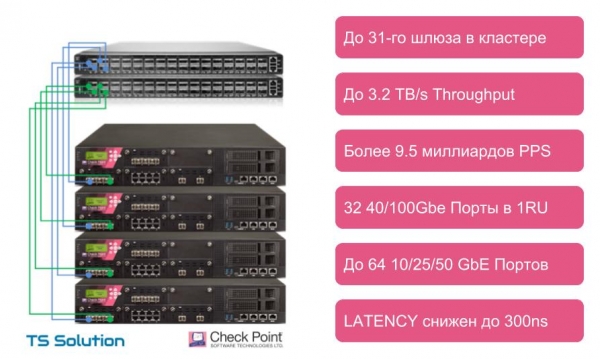
Wie man sieht, ist der Hauptvorteil von Check Point Maestro die Möglichkeit, normale Gateways (appliance) für das Load Balancing zu verwenden. Das heißt, wir sind nicht mehr auf SGM-Blades beschränkt. Die Last kann auf beliebige Geräte verteilt werden, beginnend mit dem Modell 5600 (SMB-Modelle und Chassis 44000/64000 werden nicht unterstützt). Auf dem obigen Bild sind die wichtigsten Kennzahlen aufgeführt, die mit der Verwendung der neuen Plattform erreicht werden können. Wir können zu einer einzigen Rechenressource zusammenfassen. bis zu 31! Gateways. Jetzt kann Ihre "Firewall" folgendermaßen aussehen:
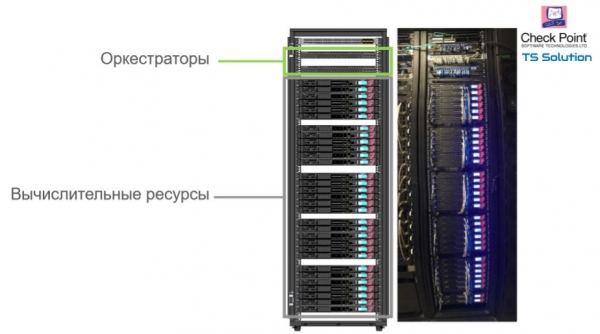
Maestro Hyperscale Orchestrator
Ich bin mir sicher, viele haben sich bereits gefragt: „Was ist dieser Orchestrator?“ Nun, lernen Sie ihn kennen. Maestro Hyperscale Orchestrator – genau dieses Gerät ist für das Load Balancing verantwortlich. Auf diesem Gerät ist das Betriebssystem Gaia R80.20 SP. Derzeit gibt es zwei Modelle von Orchestratoren – MHO-140 und MHO-170. Die Eigenschaften sind im Bild unten dargestellt:
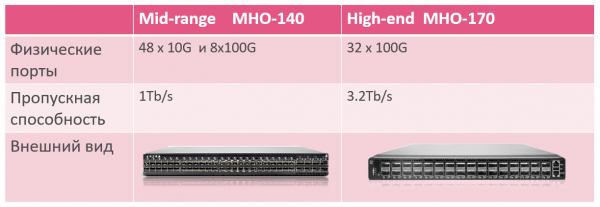
Auf den ersten Blick könnte es wie ein gewöhnlicher Switch aussehen. In Wirklichkeit handelt es sich jedoch um einen „Switch + Load Balancer + Ressourcenmanagementsystem“. Alles in einer Box.
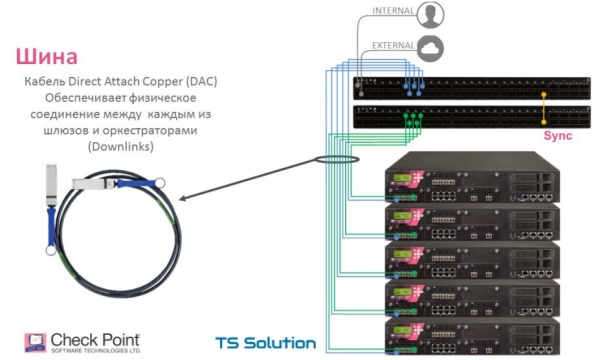
An diese Orchestratoren werden die Gateways angeschlossen. Falls die Load Balancer in einer fehlertoleranten Ausführung vorliegen, wird jedes Gateway mit jedem Orchestrator verbunden. Für den Anschluss können „Optik“ (sfp+ / qsfp+ / qsfp28+) oder ein DAC-Kabel (Direct Attach Copper) verwendet werden. Dabei muss zwischen den Orchestratoren natürlich ein Synchronisierungslink bestehen:
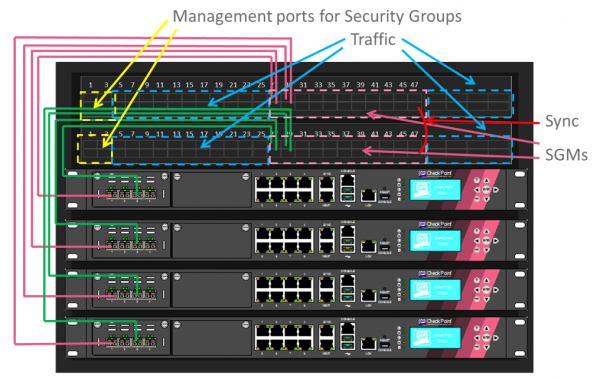
Im Bild unten ist zu sehen, wie die Ports dieser Orchestratoren verteilt sind:
Security Groups
Damit die Last zwischen den Gateways verteilt werden kann, müssen diese Gateways in derselben Security Group sein. Security Group ist eine logische Gruppe von Geräten, die wie ein Cluster active/active funktioniert. Diese Gruppe funktioniert unabhängig von anderen Security Groups. Aus der Perspektive des Managementservers sieht die Security Group wie ein einzelnes Gerät mit einer IP-Adresse aus.
Falls nötig, können wir eines oder mehrere Gateways in eine separate Security Group verschieben und diese Gruppe für andere Zwecke als separate Firewall aus Sicht des Managements verwenden. Ein Beispiel für die Verwendung ist im Bild unten dargestellt:
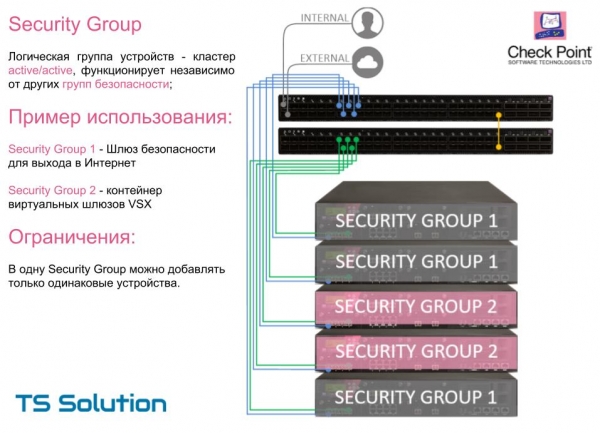
Eine wichtige Einschränkung, in einer Security Group können ausschließlich identische Gateways (Modelle) verwendet werden. Das bedeutet, dass, wenn Sie die Kapazität Ihres Sicherheitsschalters (der aus mehreren Geräten besteht) linear erhöhen möchten, Sie genau die gleichen Gateways hinzufügen müssen. In den kommenden Software-Releases sollte diese Einschränkung verschwinden.
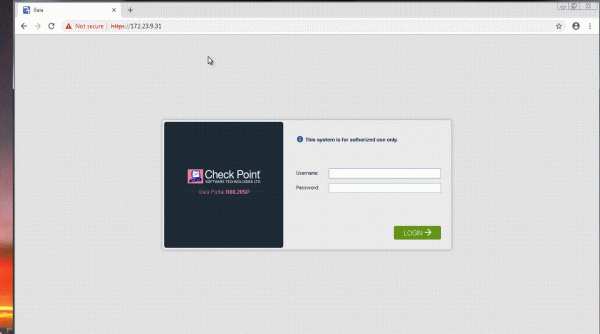
Im folgenden Video können Sie den Prozess der Erstellung einer Security Group sehen. Das Verfahren ist intuitiv verständlich.
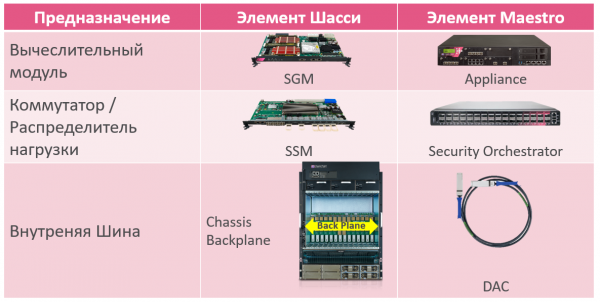
Wenn man die Komponenten von Maestro mit einer Chassis-Plattform vergleicht, ergibt sich ungefähr folgendes Bild "was war – was ist":
Was sind die Vorteile der neuen Plattform?
Es gibt tatsächlich viele Vorteile, sowohl aus technischer als auch aus wirtschaftlicher Sicht. Ich skizziere kurz die wichtigsten:
- Wir sind nahezu unbegrenzt in der Skalierung. Bis zu 31 Gateways innerhalb einer Security Group.
- Wir können Gateways nach Bedarf hinzufügen. Das Mindestmaß bei der Anschaffung – ein Orchestrator + zwei Gateways. Es ist nicht notwendig, Modelle "für Wachstum" einzuplanen.
- Aus dem vorherigen Punkt folgt ein weiterer Vorteil. Wir müssen die Gateways, die mit der Last nicht mehr zurechtkommen, nicht mehr austauschen. Früher wurde dieses Problem durch ein Trade-in-Verfahren gelöst – wir haben alte Hardware abgegeben und dafür neue mit Rabatt erhalten. Bei diesem Ansatz sind unvermeidliche finanzielle "Verluste" eingetreten. Das neue Verfahren zur Skalierung beseitigt diesen Faktor. Es ist nicht erforderlich, etwas abzugeben, wir können einfach die Leistung mit zusätzlicher Hardware weiter steigern.
- Die Möglichkeit, bereits vorhandene Ressourcen zur Lastverteilung zu bündeln. Zum Beispiel können Sie all Ihre Cluster auf die Maestro-Plattform "umziehen" und mehrere Security Groups je nach Last bilden.
Maestro Hyperscale Network Security Bundles
Derzeit gibt es mehrere Optionen zum Erwerb sogenannter Bundles mit der Maestro-Plattform. Lösung basierend auf den Gateways 23800, 6800 und 6500:
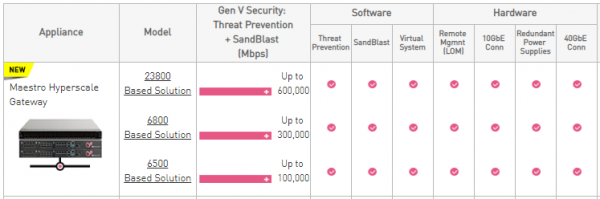
Dabei kann man aus zwei Standardkonfigurationen wählen:
- Ein Orchestrator und zwei Gateways;
- Ein Orchestrator und drei Gateways.
Man kann die ungefähren Preise einsehen. Selbstverständlich kann zusätzlich ein weiterer Orchestrator und beliebig viele Gateways eingeplant werden. Weitere Informationen zu den Spezifikationen können angefordert werden. .
Geräte 6500 und 6800 Dies sind die neuesten Modelle, die ebenfalls zu Beginn dieses Jahres vorgestellt wurden. Aber darüber werden wir in der nächsten Artikel ausführlicher sprechen.
Wann kann man kaufen?
Es gibt keine eindeutige Antwort. Momentan gibt es keine Benachrichtigung zum Import dieser Lösungen in unser Land. Sobald Informationen zu den Fristen verfügbar sind, werden wir sofort eine Ankündigung in unseren öffentlichen Kanälen machen (, , ). Darüber hinaus ist in naher Zukunft ein Webinar geplant, das sich mit der Check Point Maestro-Lösung befasst, in dem alle technischen Besonderheiten behandelt werden. Natürlich wird es auch möglich sein, interessante Fragen zu stellen. Bleiben Sie auf dem Laufenden!
Fazit
Natürlich ist die neue Plattform eine hervorragende Ergänzung zu den Hardware-Lösungen von Check Point. Im Grunde eröffnet dieses Produkt ein neues Segment, für das nicht jeder IB-Anbieter eine ähnliche Lösung hat. Darüber hinaus gibt es derzeit für Check Point Maestro praktisch keine Alternativen, wenn es um die Bereitstellung einer so beispiellosen „Sicherheitsleistung“ geht. Allerdings wird die Maestro Hyperscale Network Security nicht nur für Rechenzentrumbesitzer von Interesse sein, sondern auch für gewöhnliche Unternehmen. Man kann sich bereits die Maestro-Lösungen anschauen, wenn man Geräte ab Modell 5600 besitzt oder plant, solche zu erwerben. In einigen Fällen könnte die Verwendung von Maestro Hyperscale Network Security eine sehr vorteilhafte Lösung sein, sowohl aus wirtschaftlicher als auch aus technischer Sicht.
P.S. Der Artikel wurde unter Beteiligung von Anatolij Masover — Experte für skalierbare Plattformen, Check Point Software Technologies.
Quelle: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish