

Während große Unternehmen mehrschichtige Verteidigungen gegen potenzielle interne Bedrohungen und Hacker aufbauen, bleibt für kleinere Firmen das größte Problem Phishing und Spam. Wäre Marty McFly bewusst gewesen, dass im Jahr 2015 (geschweige denn 2020) Menschen nicht nur keine Hoverboards erfinden würden, sondern auch nicht in der Lage sind, unerwünschte E-Mails vollständig loszuwerden, hätte er wahrscheinlich den Glauben an die Menschheit verloren. Darüber hinaus ist Spam heute nicht nur lästig, sondern oft auch schädlich. In etwa 70 % der Fälle dringen Cyberkriminelle im Rahmen der Killchain mit Malware, die in Anhängen enthalten ist, oder über Phishing-Links in E-Mails in die Infrastruktur ein.
In letzter Zeit ist ein klarer Trend zur Verbreitung von Social Engineering als Methode zum Eindringen in die Infrastruktur von Organisationen zu beobachten. Im Vergleich der Statistiken von 2017 und 2018 sehen wir einen Anstieg der Fälle, in denen Malware genau über Anhänge oder Phishing-Links in E-Mails auf die Computer der Mitarbeiter gelangt, von nahezu 50 %.
Insgesamt lässt sich die gesamte Bandbreite an Bedrohungen, die über E-Mail realisiert werden können, in mehrere Kategorien unterteilen:
- eingehender Spam
- Integration von Computersystemen der Organisation in ein Botnetz, das ausgehenden Spam versendet
- schadhafte Anhänge und Viren im Text der E-Mail (kleinere Unternehmen sind häufig von massiven Angriffen der Art Petya betroffen).
Um sich gegen alle Formen von Angriffen zu schützen, kann entweder mehrere Sicherheitslösungen implementiert oder ein serviceorientiertes Modell gewählt werden. Wir haben bereits über die integrierte Plattform für Cybersecurity-Services gesprochen – das Kernstück des Managed Services Cybersecurity-Ökosystems Solar MSS. Unter anderem umfasst dies auch die virtualisierte Technologie Secure Email Gateway (SEG). In der Regel abonnieren kleine Unternehmen diesen Service, bei denen alle IT- und Informationssicherheitsfunktionen auf einer Person – dem Systemadministrator – lasten. Spam ist ein Problem, das für Benutzer und Management stets im Blickfeld steht und nicht ignoriert werden kann. Mit der Zeit wird jedoch selbst dem Management klar, dass es nicht ausreicht, einfach nur den Administrator damit zu beauftragen – es kostet zu viel Zeit.
2 Stunden für die Bearbeitung von E-Mails — das ist ziemlich viel.
Ein Einzelhändler wandte sich mit einer ähnlichen Situation an uns. Die System zur Arbeitszeiterfassung zeigten, dass seine Mitarbeiter täglich etwa 25 % ihrer Arbeitszeit (2 Stunden!) mit der Durchsicht des Postfachs verbrachten.
Durch die Anbindung des E-Mail-Servers des Kunden richteten wir die SEG-Instanz als bidirektionales Gateway sowohl für eingehende als auch für ausgehende E-Mails ein. Wir starteten die Filterung gemäß zuvor festgelegter Richtlinien. Die Blacklist erstellten wir auf Basis der Analyse der vom Kunden bereitgestellten Daten und unserer eigenen Listen potenziell gefährlicher Adressen, die von den Experten von Solar JSOC im Rahmen anderer Dienste — wie etwa dem Monitoring von IT-Sicherheitsvorfällen — erhalten wurden. Danach wurde jede E-Mail nur nach einer Bereinigung an die Empfänger zugestellt, und die verschiedenen Spam-Mails über „große Rabatte“ hörten auf, in Mengen auf die E-Mail-Server des Kunden einzuströmen, wodurch Platz für andere Bedürfnisse geschaffen wurde.
Es gab jedoch Situationen, in denen eine legitime E-Mail fälschlicherweise als Spam eingestuft wurde, beispielsweise wenn sie von einem nicht vertrauenswürdigen Absender kam. In diesem Fall überließen wir die Entscheidung dem Kunden. Die Möglichkeiten, was zu tun ist, sind nicht viele: entweder sofort löschen oder in Quarantäne senden. Wir wählten den zweiten Weg, bei dem solche unerwünschten E-Mails auf dem SEG aufbewahrt werden. Dem Systemadministrator gaben wir Zugang zur Web-Konsole, in der er jederzeit wichtige E-Mails, beispielsweise von Geschäftspartnern, finden und sie an den Benutzer weiterleiten konnte.
Wir werden die Parasiten los.
Das E-Mail-Schutzsystem umfasst analytische Berichte, deren Ziel es ist, die Sicherheit der Infrastruktur und die Effektivität der eingesetzten Einstellungen zu überwachen. Außerdem ermöglichen diese Berichte, Trends vorherzusagen. Zum Beispiel finden wir im Bericht den entsprechenden Abschnitt „Spam nach Empfänger“ oder „Spam nach Absender“ und sehen nach, an welche Adresse die größte Anzahl blockierter Nachrichten gelangt.
Gerade bei der Analyse eines solchen Berichts erschien uns die plötzlich stark gestiegene Gesamtanzahl der E-Mails eines der Kunden verdächtig. Die Infrastruktur war recht klein, die Anzahl der E-Mails verhältnismäßig gering. Und plötzlich nach einem Arbeitstag verdoppelte sich die Anzahl des blockierten Spams. Wir beschlossen, genauer hinzusehen.
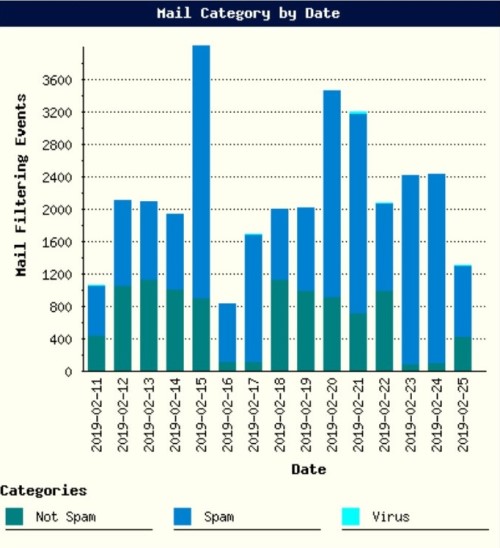
Wir sehen, dass die Anzahl der ausgehenden E-Mails gestiegen ist, und in allen steht im Feld «Absender» Adressen aus der Domain, die gerade mit dem E-Mail-Schutzdienst verbunden ist. Aber es gibt einen Wermutstropfen: Unter den durchaus plausiblen, möglicherweise sogar existierenden, Adressen finden sich eindeutig merkwürdige. Wir schauten uns die IP-Adressen an, von denen die E-Mails gesendet wurden, und es stellte sich, wie erwartet, heraus, dass sie nicht zum geschützten Adressraum gehören. Offensichtlich hat der Angreifer Spam im Namen des Auftraggebers versendet.
In diesem Fall haben wir dem Auftraggeber Empfehlungen zur richtigen Konfiguration der DNS-Einträge gegeben, insbesondere von SPF. Unser Spezialist empfahl, einen TXT-Eintrag zu erstellen, der die Regel «v=spf1 mx ip:1.2.3.4/23 -all» enthält, die eine umfassende Liste von Adressen enthält, die berechtigt sind, E-Mails im Namen der geschützten Domain zu senden.
Warum das wichtig ist: Spam im Namen einer unbekannten kleinen Firma ist unangenehm, aber nicht kritisch. Ganz anders sieht es beispielsweise in der Bankenbranche aus. Nach unseren Beobachtungen steigt das Vertrauen des Opfers in eine Phishing-E-Mail erheblich, wenn sie angeblich von der Domain einer anderen Bank oder eines dem Opfer bekannten Geschäftspartners gesendet wurde. Und das unterscheidet nicht nur Bankmitarbeiter; auch in anderen Branchen – beispielsweise in der Energieversorgung – stoßen wir auf den gleichen Trend.
Virusbekämpfung
Aber Spoofing ist nicht so häufig ein Problem wie beispielsweise Virusinfektionen. Und wie bekämpft man Virusausbrüche am häufigsten? Man installiert ein Antivirenprogramm und hofft, dass der «Feind nicht durchkommt». Aber wenn es so einfach wäre, hätten wir bei den relativ niedrigen Kosten für Antivirenprogramme die Probleme mit Malware längst vergessen. Dennoch erhalten wir ständig Anfragen wie «Helfen Sie uns, die Dateien wiederherzustellen, alles ist verschlüsselt, die Arbeit steht still, die Daten sind verloren». Wir betonen immer wieder, dass auch Antiviren nicht das Allheilmittel sind. Neben der Tatsache, dass Antiviren-Datenbanken möglicherweise nicht schnell genug aktualisiert werden, stoßen wir häufig auf schadhafte Programme, die nicht nur Antivirenprogramme, sondern auch Sandboxes umgehen können.
Leider sind nur wenige Mitarbeiter von Organisationen über Phishing- und Malware-E-Mails informiert und können diese von gewöhnlicher Korrespondenz unterscheiden. Im Durchschnitt fällt jeder siebte Nutzer, der keine regelmäßige Sensibilisierung bekommt, auf Social Engineering herein: Er öffnet eine infizierte Datei oder gibt seine Daten an Betrüger weiter.
Obwohl der soziale Angriffswinkel im Allgemeinen stetig zugenommen hat, wurde dieser Trend im letzten Jahr besonders deutlich. Phishing-E-Mails wurden immer ähnlicher den gewohnten Werbeaktionen, bevorstehenden Veranstaltungen usw. Ein Beispiel hierfür ist der Angriff von Silence auf den Finanzsektor – Bankmitarbeiter erhielten eine E-Mail, angeblich mit einem Promo-Code für die Teilnahme an der beliebten Branchenkonferenz iFin, und der Prozentsatz der darauf hereingefallenen war sehr hoch, obwohl, wie bereits erwähnt, es sich um den Bankensektor handelt – den fortschrittlichsten in Fragen der Informationssicherheit.
Vor dem letzten Neujahr beobachteten wir auch mehrere recht kuriose Situationen, in denen Mitarbeiter aus Industrieunternehmen sehr qualitativ hochwertige Phishing-E-Mails mit einer „Liste“ von Neujahrsaktionen in beliebten Online-Shops und mit Promo-Codes für Rabatte erhielten. Die Mitarbeiter versuchten nicht nur selbst, dem Link zu folgen, sondern leiteten die E-Mail auch an Kollegen aus benachbarten Organisationen weiter. Da die Ressource, auf die der Link in der Phishing-E-Mail verwies, gesperrt war, begannen die Mitarbeiter massenhaft, die IT-Abteilung um Zugang zu bitten. Insgesamt muss der Erfolg der Kampagne die Erwartungen der Betrüger übertroffen haben.
Vor kurzem wandte sich ein Unternehmen an uns, das „verschlüsselt“ wurde. Alles begann damit, dass die Buchhaltungsmitarbeiter eine E-Mail, angeblich vom Zentralbank der Russischen Föderation, erhielten. Ein Buchhalter klickte auf den Link in der E-Mail und lud sich den Miner WannaMine herunter, der, wie der bekannte WannaCry, die Schwachstelle EternalBlue ausnutzte. Am interessantesten ist, dass die meisten Antivirenprogramme seine Signaturen bereits seit Anfang 2018 erkennen können. Aber vielleicht war das Antivirus deaktiviert, vielleicht waren die Datenbanken nicht aktualisiert, oder vielleicht war es überhaupt nicht vorhanden – auf jeden Fall war der Miner bereits auf dem Computer, und nichts hindert ihn daran, sich weiter im Netzwerk auszubreiten und die CPU Server und das ARM auf 100% zu belasten.
Dieser Auftraggeber sah, nachdem er den Bericht unserer Forensikgruppe erhalten hatte, dass der Virus ursprünglich über E-Mail in sein System gelangte, und startete ein Pilotprojekt zur Anbindung eines E-Mail-Schutzdienstes. Das erste, was wir einrichteten, war ein E-Mail-Antivirus. Dabei erfolgt die Malware-Scans kontinuierlich, und die Signaturupdates wurden zunächst stündlich durchgeführt, bevor der Auftraggeber auf einen Modus mit zwei Updates pro Tag umschaltete.
Ein umfassender Schutz vor Virusinfektionen sollte geschichtet sein. Wenn es um die Übertragung von Viren über E-Mail geht, müssen solche Nachrichten am Eingang gefiltert, die Benutzer für die Erkennung sozialer Ingenieurkunst geschult und anschließend auf Antivirus- und Sandbox-Lösungen gesetzt werden.
vSEGda auf der Hut
Natürlich behaupten wir nicht, dass Lösungen der Klasse Secure Email Gateway eine Alleskönnerlösung sind. Zielgerichtete Angriffe, einschließlich gezieltem Phishing, sind extrem schwer zu verhindern, da jeder dieser Angriffe auf einen bestimmten Empfänger (Organisation oder Person) zugeschnitten ist. Aber für ein Unternehmen, das versucht, ein grundlegendes Sicherheitsniveau zu gewährleisten, ist das bedeutend, insbesondere wenn die erforderliche Erfahrung und Expertise sinnvoll angewendet werden.
Häufig enthalten beim Ziel-Phishing E-Mails keine schädlichen Anhänge, da sonst das Antispam-System solche Nachrichten sofort auf dem Weg zum Empfänger blockiert. Stattdessen enthalten sie Links zu einem zuvor vorbereiteten Web-Ressource, und dann geschieht das Wesentliche. Der Benutzer klickt auf den Link und gelangt nach wenigen Umleitungen in Sekundenschnelle auf das letzte Glied in der Kette, dessen Öffnung Malware auf seinen Computer lädt.
Noch raffinierter: Beim Empfang der E-Mail kann der Link harmlos sein, beginnt jedoch nach einiger Zeit, wenn er bereits gescannt und zugelassen wurde, auf Malware umzuleiten. Leider können die Spezialisten von Solar JSOC, selbst unter Berücksichtigung ihrer Kompetenzen, das E-Mail-Gateway nicht so einstellen, dass es Malware durch die gesamte Kette „sehen“ kann (obwohl als Schutz die automatische Umwandlung aller Links in E-Mails auf SEG genutzt werden kann, damit dieser die Links nicht nur beim Zustellen der E-Mail, sondern bei jedem Zugriff scannt).
In der Zwischenzeit hilft die Aggregation verschiedener Arten von Gutachten, einschließlich der Daten, die unser JSOC CERT und OSINT erhält, selbst bei typischen Weiterleitungen. Dadurch können erweiterte Blacklists erstellt werden, auf deren Grundlage selbst eine E-Mail mit mehrfacher Weiterleitung blockiert wird.
Die Nutzung von SEG ist nur ein kleiner Baustein in der Mauer, die jede Organisation zum Schutz ihrer Vermögenswerte errichten möchte. Doch auch dieses Glied muss richtig in das Gesamtbild eingebaut werden, denn selbst SEG kann bei richtiger Konfiguration zu einem vollwertigen Schutzmittel werden.
Ksenia Sadunina, Beraterin in der Abteilung Vertriebsvorbereitung für Produkte und Dienstleistungen von Solar JSOC
Quelle: habr.com
