

Willkommen! Herzlichen Glückwunsch zur Teilnahme an der achten Lektion des Kurses . Auf der und In den vorherigen Lektionen haben wir uns mit den grundlegenden Sicherheitsprofilen vertraut gemacht. Jetzt können wir Benutzer ins Internet entlassen und sie vor Viren schützen, indem wir den Zugriff auf Webressourcen und Anwendungen einschränken. Nun stellt sich die Frage, wie man Benutzerkonten verwaltet. Wie können wir den Internetzugang nur bestimmten Benutzergruppen ermöglichen? Wie können wir einer Benutzergruppe den Zugriff auf bestimmte Webseiten verweigern, während wir einer anderen den Zugang erlauben? Wie kann man bestehende Lösungen zur Benutzerkontrolle mit der FortiGate-Firewall integrieren? Heute werden wir diese Fragen besprechen und alles praxisnah umsetzen.
Zunächst werden wir die Authentifizierungsmethoden betrachten, die FortiGate unterstützt. Es gibt im Grunde zwei – lokal und remote.
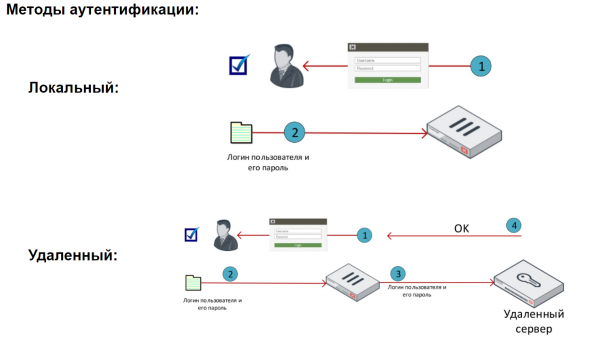
Die lokale Methode ist die einfachste Art der Authentifizierung. In diesem Fall werden die Benutzerdaten lokal auf der FortiGate gespeichert. Lokale Benutzer können in Gruppen organisiert werden. Auf Grundlage von Benutzern oder Gruppen kann der Zugriff auf verschiedene Ressourcen eingeschränkt werden.
Bei der Verwendung der Remote-Authentifizierung werden die Benutzer von externen Servern authentifiziert. Diese Methode ist nützlich, wenn mehrere FortiGate-Geräte dieselben Benutzer authentifizieren müssen oder wenn bereits ein Authentifizierungsserver im Netzwerk vorhanden ist.
Wenn der Remote-Server die Benutzer authentifiziert, sendet FortiGate die vom Benutzer eingegebenen Anmeldedaten an diesen Server. Der Server überprüft dann, ob diese Anmeldedaten in seiner Datenbank vorhanden sind. Wenn ja, wird der Benutzer erfolgreich im System authentifiziert.
Es ist zu beachten, dass in diesem Fall die Benutzerdaten nicht auf der FortiGate gespeichert werden und der Authentifizierungsprozess auf dem Remote-Server stattfindet.
Außerdem sollte das Fortinet Single Sign-On-Mechanismus erwähnt werden. Dieser ermöglicht eine nahtlose Authentifizierung der Domänenbenutzer auf FortiGate mit Daten von den Domänencontrollern. Leider liegt die Betrachtung dieses Mechanismus außerhalb des Rahmens unseres Kurses.
FortiGate unterstützt zahlreiche Arten von Authentifizierungsservern, wie POP3, RADIUS, LDAP, TACAS+. Wir werden jedoch die Arbeit mit dem LDAP-Server betrachten.
Im Video wird die grundlegende Theorie sowie die Arbeit mit lokalen Benutzern und dem LDAP-Server behandelt.
Im nächsten Unterricht werden wir die Arbeit mit Protokollen betrachten, insbesondere die Möglichkeiten der FortiAnalyzer-Lösung. Um nichts zu verpassen, folgen Sie den Updates auf den folgenden Kanälen:
Quelle: habr.com
