

Der Entwickler von Antivirenlösungen «Doctor Web» über die Entdeckung eines gefährlichen Backdoors, das von Cyberkriminellen in Form eines Updates für den beliebten Browser Google Chrome verbreitet wird. Es wird berichtet, dass bereits über 2.000 Personen Opfer der Cyberkriminellen geworden sind und die Zahl weiter steigt.
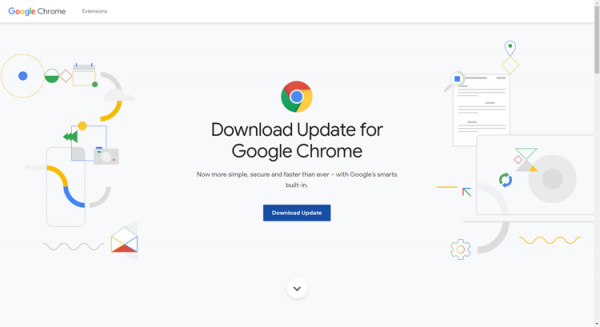
Laut dem Virenlabor «Doctor Web» haben die Täter zur maximalen Reichweite ihrer Angriffe Ressourcen auf Basis von CMS WordPress genutzt – von Nachrichtenblogs bis hin zu Unternehmensportalen, zu denen die Hacker administrativen Zugang erlangten. In den Quellcodes der kompromittierten Seiten wurde ein JavaScript-Skript eingebettet, das die Benutzer auf eine Phishing-Website umleitet, die sich als offizielle Ressource des Unternehmens Google ausgibt (siehe Screenshot oben).
Durch das Backdoor erhalten die Täter die Möglichkeit, auf infizierte Geräte nützliche Payloads in Form von Schadsoftware zu liefern. Zu diesen zählen: der Keylogger X-Key Keylogger, der Stealer Predator The Thief und ein Trojaner für die Fernsteuerung über das RDP-Protokoll.
Um unangenehme Vorfälle zu vermeiden, empfehlen Experten des Unternehmens «Doctor Web», beim Surfen im Internet äußerste Vorsicht walten zu lassen, und raten, den in vielen modernen Browsern vorgesehenen Phishing-Filter nicht zu ignorieren.
Quelle: 3dnews.ru
