

, dass 80 % der elektronischen Nachrichten weltweit Spam sind. Das heißt, E-Mails, die dem Empfänger völlig unnötig sind (und das ist traurig). Aber als wäre das nicht genug, befinden sich unter dem Spam häufig auch Nachrichten, die mit böswilligen Zielen versendet wurden: zum Beispiel, um Daten zu stehlen oder zu löschen, oder um Erpressung.
KDPW:
Wie wir wissen, reicht es für eine E-Mail, um tatsächlich Computer-Systemen zu schaden, in den meisten Fällen nicht aus, einfach nur die E-Mail an den Empfänger zuzustellen. Es wird ein "Gegner, der zur Kooperation geneigt ist", benötigt, d.h. der Benutzer muss selbst die Handlungen ausführen, die zum Erfolg des Planes des Angreifers führen.
In der Regel besteht diese Handlung darin, die Datei des E-Mail-Anhangs "zu öffnen", das heißt, die Datei manuell mit dem entsprechenden Programm zur Verarbeitung innerhalb des Betriebssystems des Benutzers zu starten.
Was noch trauriger ist, der Gegner-Helfer ist alles andere als selten, und unser Spam-Angreifer kann durchaus mit ihm rechnen.
Und das führt zu
Kurz gesagt, unsere Buchhalterin öffnet ein Konto, und dort ist gar kein Konto, sondern ein Virus.
Böswillige E-Mails haben natürlich wichtige Unterschiede. Aber zu hoffen, dass die Benutzer aufmerksam und bewusst sind, ist eine schlechte Idee. Selbst ausladende Konzerte zum Thema "Öffnen Sie so etwas nicht" mit einem Feuerwerk und einem Soloauftritt des Geschäftsführers (Stück "Polymere") verblassen mit der Zeit aus dem Gedächtnis des Büroarbeiters.
Natürlich werden gut konfigurierte Systeme uns vor den meisten dieser Angriffe schützen. Aber das Schlüsselwort bleibt "vor den meisten". Eine hundertprozentige Garantie gibt es nicht; und wenn es einmal beim Benutzer ankommt, dann ist es eine gute Sache, ihn zu stärken, da er einer der schwächsten Punkte der Systeme ist.
Im Bereich des Computerverbrechens gehen Technologie und soziale Ingenieurskunst Hand in Hand. Der Angreifer ahnt, dass es schwierig ist, sich als jemand auszugeben, dem der Benutzer bedingungslos vertraut, und daher gezwungen ist, andere Taktiken zu verwenden: Einschüchterung, Zwang, das Imitieren von anerkannten Autoritäten und/oder die Verwendung entsprechender falscher Bezeichnungen – zum Beispiel, um E-Mails im Namen staatlicher Organe und großer Unternehmen zu versenden.
Und wie es die Alten uns lehren: Wenn wir nicht siegen können, müssen wir die Führung übernehmen. Wirklich, was macht uns schlechter als Spammer? Wir sind viel besser! Und wir haben auch mehr Möglichkeiten. Die Aufgabe selbst erfordert nur minimale Programmierkenntnisse und wird die bestehenden Systeme praktisch nicht berühren.
Haftungsausschluss: Der Autor ist kein Spammer, der Spammer ist nicht der Autor. Der Autor steht ausschließlich auf der Seite des Guten.
Die Aufgabe ist sehr einfach:
Wir werden selbst E-Mails an unsere Nutzer senden, die wie bösartige aussehen. In den Anhängen dieser E-Mails werden wir Dokumente beifügen, auf denen in großen Buchstaben steht: 'ÖFFNEN SIE DIE DOKUMENTE AUS SOLCHEN E-MAILS NICHT. Seien Sie vorsichtiger und achtsamer.'
Damit stellt sich für unsere Aufgabe folgendes Bedingungen:
Bedingung 1. Die E-Mails müssen unterschiedlich sein. Wenn wir allen die gleiche E-Mail senden, wird das nicht anders sein als gewöhnliche Erinnerungen bei Besprechungen, gegen die die Nutzer eine starke Immunität entwickelt haben. Wir müssen beim Nutzer das System anregen, das für das Lernen verantwortlich ist. Daraus ergeben sich folgende Bedingungen:
Bedingung 2. Die E-Mails müssen wie echte aussehen. E-Mails von der TOV 'Fleischgesellschaft' oder von Barack Obama zu senden, ist möglich, aber ineffektiv. Es macht Sinn, wirklich existierende (und unterschiedliche!) Namen von Organisationen und Behörden zu verwenden;
Bedingung 3. Auch Es ist wichtig, dass die E-Mails etwas seltsam aussehen. Sie sollten ein wenig fraglich sein, um beim Nutzer Verdacht zu erregen und das Lernsystem im Gehirn zu aktivieren;
Bedingung 4. Und dabei müssen die E-Mails Aufmerksamkeit erregen und provozieren. Nun, hier ist alles einfach, wir müssen uns nicht einmal etwas einfallen lassen: Die Spammer haben bereits alles für uns getan. 'Strafen', 'Gerichtsurteile' und sogar einfach 'Dokumente' in den Anhängen, 'Vertragsstrafen', 'Neuberechnungen', 'Zinsen' im Betreff und eine Menge der Worte 'Dringend', 'Sofort', 'Wir sind verpflichtet', 'Bezahle' im Text – und das Geschäft ist erledigt.
Für die Umsetzung dieses magischen Sets sind minimale Programmierkenntnisse und ein langweiliger Abend erforderlich. Der Autor hat Python 3 verwendet (weil er praktische Übungen machen musste) und JS (zum Sammeln von Daten direkt aus der Browser-Konsole). Aber der größte Teil des Codes lässt sich leicht mit nativen Betriebssystem-Tools (bash, cmd) umsetzen, nur bei den Kodierungen werden Sie sich abmühen.
Um der Wahrheit die Ehre zu geben, muss erwähnt werden, dass die Idee nicht vom Autor stammt, sondern von einer großen internationalen Firma abgekupfert wurde. Nichtsdestotrotz ist die Idee so offensichtlich, dass der Autor, kaum davon gehört, mit den Worten „Warum habe ich das nicht früher gemacht?“ sofort mit der Umsetzung begann.
Zunächst benötigen wir die Teile, aus denen wir das Schreiben zusammensetzen. Fangen wir mit dem Absenderfeld an – wer unseren ängstlichen Nutzern drohen wird. Nun, wer: natürlich Banken, Steuerbehörden, Gerichte und diverse merkwürdige GmbHs. Außerdem können wir Vorlagen für zukünftige Autovervollständigungen hinzufügen, wie zum Beispiel PАО CmpNmF. Siehe from.txt
Jetzt brauchen wir eigentlich die Namen. Die GmbH „Kamille“ und „Vektor“ sowie das endlos wiederholte „Moskauer Gericht“ werden kaum Resonanz bei den Seelen hervorrufen.
Zum Glück bietet das Internet wunderbar großartige Möglichkeiten, Informationen zu gewinnen. Zum Beispiel, , kann man mit einem einfachen Befehl in JavaScript direkt in der Browser-Konsole erhalten, wie:
for (let el of document.getElementById("mw-content-text").querySelectorAll("li")) {console.log(el.innerText;)}So können wir sehr schnell eine ausgezeichnete Basis für unsere Aufgaben aufbauen (zumal der Autor das bereits für Sie erledigt hat 🙂 ). Wir werden im Klartext speichern, eine Datenbank für diese Aufgabe ist übertrieben. Im Projekt wird die Kodierung UTF-8 mit BOM verwendet, für den Fall, dass die spezifischsten Zeichen zum Einsatz kommen. Siehe in den txt-Dateien mit den entsprechenden Bezeichnungen.
Als nächstes müssen wir eine korrekte (aus Standardsicht, aber nicht unbedingt existente) E-Mail-Adresse des Absenders generieren, damit unser Schreiben korrekt angezeigt und weitergeleitet wird. Für einige Bezeichnungen hat der Autor feste Domains verwendet, für andere – eine Autogenerierung aus dem Namen mithilfe einer Transliterationsbibliothek, wie etwa GmbH „Vektor“ -> warning@ooovektor.ru. Der Name des Postfaches stammt aus einer Liste im Code und soll ebenfalls Respekt einflößen: „vzyskanie“, „shtraf“, „dolg“, „alarm“ und andere „zapros“.
Jetzt – das Thema des Schreibens.
Das Thema muss auf jeden Fall Aufmerksamkeit erregen, sonst wird das Schreiben unbemerkt bleiben. Lassen Sie Ihrer inneren Angst vor den Buchhaltern freien Lauf, und es wird alles klappen: „Schließung des Kontos (der Konten) (CmpNm)CmpNm„, „An den Hauptbuchhalter ( CmpNm)
„, „Forderung (für [*] )“ „Zahlen Sie sofort (!!!)“ und andere Scherze. Siehe subj.txt. Fügen Sie nach Belieben hinzu, mischen Sie, aber nicht schütteln.
Der Text der E-Mail soll etwas merkwürdig sein. Wir haben bereits die Aufmerksamkeit des Benutzers erregt, jetzt besteht unsere Aufgabe darin, Verdacht zu erregen. Daher ist es hier völlig unnötig, sich anzustrengen. Lassen Sie uns drohende Phrasen von Spammern nehmen und willkürlich kombinieren; hundertprozentige Genauigkeit würde uns nur behindern. Es wird Unsinn herauskommen wie:
(wichtige) Informationen (GmbH "TEST") Zu dem Konto im Rahmen eines Gerichtsverfahrens
 Öffnen Sie die Dokumente im Anhang
 Beschluss im Anhang
Siehe msg.txt. Ergänzungen sind willkommen.
Und schließlich der Anhang. Im Projekt sind derzeit 3 Arten von Anhängen vorgesehen: pdf, doc, docx. Die Dateien werden unverändert von den Mustern kopiert, der Anhang erhält einen Namen aus der Liste (»Beschluss«, »Gerichtsentscheidung« usw., siehe flnms.txt). Für die ersten beiden Typen wird die Größe zufällig generiert, indem Nullen an das Ende der Datei angehängt werden. Bei docx funktioniert das nicht (obwohl die Datei nach dem Wiederherstellungsverfahren in Word geöffnet wird; LibreOffice öffnet dagegen Dateien im docx-Format, in die über Archivierungsoberflächen andere Dateien eingefügt wurden, problemlos).
Und wir werden so ein Wunder erhalten:
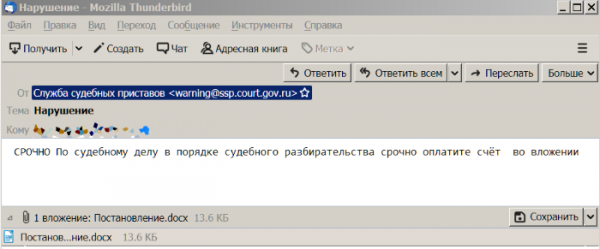
Kann gesendet werden:
gen_msg.py buh@oootest.ru
Das ist eigentlich alles. Es dauert eine Stunde, und der Nutzen... Der Nutzen wird kommen. Denn die Theorie ist trocken, aber der Lebensbaum erblüht – Erklärungen kommen nicht an, Erinnerungen werden vergessen, und die Menschen lernen Fähigkeiten nur in der Praxis. Und es ist besser, wenn wir als Lehrer fungieren, als später alles aus Backups wiederherstellen zu müssen, oder?
Nur registrierte Benutzer können an der Umfrage teilnehmen. .
Haben Sie es mit Ihren Benutzern ausprobiert? Wie sind die Ergebnisse?
0,0%Niemand ist darauf eingegangen, sie wurden ohne Fragen gelöscht.
0,0%Einige berichteten von verdächtigen E-Mails, Anhänge wurden nicht geöffnet.
50,0%Einige haben die Anhänge geöffnet (ich erzähle in den Kommentaren, wie es weiterging).
50,0%Ich habe eine Rüge von der Führung bekommen.
Sechs Benutzer haben abgestimmt. 21 Benutzer haben sich enthalten.
Quelle: habr.com
