

Früher reichte eine einfache Firewall und Antivirenprogramme aus, um ein lokales Netzwerk zu schützen. Doch gegen die Angriffe moderner Hacker und die in letzter Zeit vermehrt aufgetretene Malware ist dieses Set nicht mehr ausreichend effektiv. Die altehrwürdige Firewall analysiert nur die Paketheader und lässt sie gemäß einer Reihe formaler Regeln passieren oder blockiert sie. Über den Inhalt der Pakete weiß sie nichts und kann daher legitime Aktivitäten von Angreifern nicht erkennen. Antivirenprogramme erfassen nicht immer schadhafte Software, daher steht der Administrator vor der Aufgabe, anomale Aktivitäten zu überwachen und infizierte Hosts rechtzeitig zu isolieren.
Es gibt viele fortgeschrittene Mittel, die die IT-Infrastruktur eines Unternehmens schützen können. Heute sprechen wir über Intrusion Detection and Prevention Systeme mit offenem Quellcode, die ohne den Kauf teurer Hardware und Softwarelizenzen implementiert werden können.
Klassifikation von IDS/IPS
IDS (Intrusion Detection System) ist ein System, das darauf ausgelegt ist, verdächtige Aktivitäten im Netzwerk oder auf einem einzelnen Computer zu registrieren. Es führt Protokolle über Ereignisse und informiert den für die Informationssicherheit zuständigen Mitarbeiter darüber. Innerhalb von IDS können folgende Elemente unterschieden werden:
- Sensoren zur Überwachung des Netzwerkverkehrs, verschiedener Protokolle usw.
- eine Analyseeinheit, die in den erhaltenen Daten Anzeichen für schädliche Einwirkungen identifiziert;
- ein Speicher zur Ansammlung primärer Ereignisse und Analyseergebnisse;
- eine Verwaltungsconsole.
Ursprünglich wurden IDS nach ihrem Standort kategorisiert: Sie konnten entweder zum Schutz einzelner Knoten (host-basierte oder Host Intrusion Detection System – HIDS) oder zum Schutz des gesamten Unternehmensnetzwerks (netzwerkbasierte oder Network Intrusion Detection System – NIDS) eingesetzt werden. Es sei auf die sogenannten APIDS (Application protocol-based IDS) hingewiesen: Diese überwachen eine begrenzte Auswahl an Anwendungsschichtprotokollen, um spezifische Angriffe zu erkennen, und führen keine tiefgehende Analyse von Netzwerkpaketen durch. Solche Produkte ähneln häufig Proxys und werden zum Schutz bestimmter Dienste eingesetzt: Webserver und Webanwendungen (zum Beispiel solche, die in PHP geschrieben sind), Datenbankserver usw. Ein typisches Beispiel aus dieser Klasse ist mod_security für den Apache-Webserver.
Unser Interesse liegt mehr bei universellen NIDS, die eine breite Palette von Kommunikationsprotokollen und Technologien zur tiefen Paketinspektion (DPI – Deep Packet Inspection) unterstützen. Sie überwachen den gesamten einströmenden Datenverkehr, beginnend auf der Leitungsschicht, und erkennen ein breites Spektrum von Netzwerkangriffen sowie Versuche, unbefugt auf Informationen zuzugreifen. Solche Systeme zeichnen sich häufig durch eine verteilte Architektur aus und können mit verschiedenen aktiven Netzwerktechnologien interagieren. Es ist zu beachten, dass viele moderne NIDS hybrid sind und mehrere Ansätze kombinieren. Abhängig von der Konfiguration und den Einstellungen können sie verschiedene Aufgaben erfüllen – zum Beispiel den Schutz eines einzelnen Knotens oder des gesamten Netzwerks. Darüber hinaus haben Antivirenpakete die IDS-Funktionen für Arbeitsstationen übernommen, die aufgrund der Verbreitung von Trojanern, die auf Datendiebstahl abzielen, zu multifunktionalen Firewalls geworden sind, die auch Aufgaben zur Erkennung und Blockierung verdächtigen Datenverkehrs übernehmen.
Ursprünglich konnten IDS nur die Aktivitäten von Schadsoftware, den Betrieb von Portscannern oder beispielsweise Verstöße gegen die Unternehmenssicherheitsrichtlinien durch Benutzer entdecken. Bei bestimmten Ereignissen informierten sie den Administrator, aber schnell wurde klar, dass es nicht ausreicht, einen Angriff nur zu erkennen – er muss auch blockiert werden. So entwickelten sich IDS zu IPS (Intrusion Prevention Systems) – Systemen zur Verhinderung von Eindringlingen, die mit Netzwerkschutzvorrichtungen interagieren können.
Erkennungsmethoden
Moderne Lösungen zur Erkennung und Verhinderung von Eindringlingen verwenden verschiedene Methoden zur Bestimmung bösartiger Aktivitäten, die in drei Kategorien unterteilt werden können. Dies gibt uns eine weitere Möglichkeit zur Klassifizierung von Systemen:
- Signaturbasierte IDS/IPS erkennen Muster im Datenverkehr oder verfolgen Änderungen im Zustand von Systemen, um Netzwerkangriffe oder Infektionsversuche zu identifizieren. Sie erzeugen praktisch keine Fehlalarme und falschen Positiven, sind jedoch nicht in der Lage, unbekannte Bedrohungen zu erkennen;
- Anomalieerkennende IDS verwenden keine Angriffs-Signaturen. Sie erkennen Verhaltensweisen, die von normalen Informationen abweichen (einschließlich Anomalien im Netzwerkverkehr), und können sogar unbekannte Angriffe identifizieren. Solche Systeme produzieren recht viele Fehlalarme und können bei unsachgemäßer Nutzung die Funktionalität des lokalen Netzwerks lahmlegen;
- Regelbasierte IDS arbeiten nach dem Prinzip: if FAKT then HANDLUNG. Im Grunde sind dies Expertensysteme mit Wissensdatenbanken – einer Sammlung von Fakten und logischen Schlussfolgerungen. Solche Lösungen sind aufwändig einzurichten und erfordern vom Administrator ein detailliertes Verständnis der Netzwerkstruktur.
Die Entwicklungsgeschichte von IDS
Die Ära des rasanten Wachstums des Internets und unternehmenseigener Netzwerke begann in den 90er Jahren des letzten Jahrhunderts, jedoch begannen Fachleute etwas früher, sich mit fortschrittlichen Netzwerksicherheitstechnologien auseinanderzusetzen. 1986 veröffentlichten Dorothy Denning und Peter Neumann das Modell IDES (Intrusion Detection Expert System), das die Grundlage für die meisten modernen Systeme zur Erkennung von Eindringlingen bildete. Es verwendete ein Expertensystem zur Identifizierung bekannter Angriffsarten sowie statistische Methoden und Benutzersystemprofile. IDES lief auf Sun-Workstations und überprüfte den Netzwerkverkehr und Anwendungsdaten. 1993 wurde NIDES (Next-generation Intrusion Detection Expert System) veröffentlicht – ein Expertensystem zur Erkennung von Eindringlingen der nächsten Generation.
Basierend auf den Arbeiten von Denning und Neumann wurde 1988 das Expertensystem MIDAS (Multics intrusion detection and alerting system) entwickelt, das P-BEST und LISP verwendet. Zur gleichen Zeit wurde das auf statistischen Methoden basierende System Haystack geschaffen. Ein weiteres statistisches Anomaliedetektor W&S (Wisdom & Sense) wurde ein Jahr später im Los Alamos National Laboratory entwickelt. Die Entwicklung der Branche ging schnell voran. Zum Beispiel wurde 1990 im System TIM (Time-based inductive machine) bereits die Erkennung von Anomalien durch induktives Lernen auf der Grundlage aufeinanderfolgender Nutzerpatterns (Sprache Common LISP) implementiert. NSM (Network Security Monitor) verglich zur Erkennung von Anomalien Zugriffsmatrizen, während ISOA (Information Security Officer’s Assistant) verschiedene Erkennungsstrategien unterstützte: statistische Methoden, Profilüberprüfung und ein Expertensystem. Das von AT&T Bell Labs entwickelte System ComputerWatch verwendete sowohl statistische Methoden als auch Regeln zur Überprüfung, und der erste Prototyp eines verteilten IDS wurde 1991 von Entwicklern der University of California geschaffen – DIDS (Distributed intrusion detection system) war gleichzeitig auch ein Expertensystem.
Zunächst waren IDS proprietär, aber bereits 1998 veröffentlichte das Lawrence Berkeley National Laboratory Bro (im Jahr 2018 in Zeek umbenannt) – ein Open-Source-System, das eine eigene Regel-Sprache zur Datenanalyse von libpcap nutzt. Im November desselben Jahres erschien der libpcap-basierte Paket-Sniffer APE, der einen Monat später in Snort umbenannt wurde und später ein vollständiges IDS/IPS wurde. Zu diesem Zeitpunkt begannen auch zahlreiche proprietäre Lösungen zu erscheinen.
Snort und Suricata
In vielen Unternehmen werden kostenlose IDS/IPS mit offenem Quellcode bevorzugt. Lange Zeit galt Snort, das wir bereits erwähnt haben, als Standardlösung, aber mittlerweile hat es das System Suricata abgelöst. Lassen Sie uns ihre Vor- und Nachteile etwas ausführlicher betrachten. Snort kombiniert die Vorteile von Signaturmethoden mit der Möglichkeit zur Erkennung von Anomalien in Echtzeit. Suricata ermöglicht ebenfalls die Nutzung anderer Methoden neben der Angriffsidentifikation über Signaturen. Das System wurde von einer Gruppe von Entwicklern, die sich vom Snort-Projekt abspalteten, erstellt und unterstützt IPS-Funktionen seit Version 1.4, während die Möglichkeit zur Verhinderung von Eindringlingen in Snort später hinzugefügt wurde.
Der Hauptunterschied zwischen den beiden beliebten Produkten liegt darin, dass Suricata die Möglichkeit bietet, GPU für Berechnungen im IDS-Modus zu nutzen, sowie ein fortschrittlicheres IPS hat. Das System ist von Grund auf für Multithreading ausgelegt, während Snort ein Einzel-Thread-Produkt ist. Aufgrund seiner langen Geschichte und des vererbudten Codes nutzt er Mehrkern- / Mehrprozesssysteme nicht optimal, während Suricata auf normalen allgemeinen Computern eine Verarbeitung von bis zu 10 Gbit/s ermöglicht. Über die Ähnlichkeiten und Unterschiede der beiden Systeme kann man lange diskutieren, aber obwohl die Suricata-Engine schneller arbeitet, ist dies für nicht zu breite Kanäle von entscheidender Bedeutung.
Bereitstellungsoptionen
IPS muss so platziert werden, dass das System die von ihm überwachten Netzwerksegmente beobachten kann. Oftmals handelt es sich dabei um einen dedizierten Computer, dessen eine Schnittstelle nach den Grenzgeräten angeschlossen wird und "durch" diese in ungeschützte öffentliche Netzwerke (Internet) blickt. Die andere IPS-Schnittstelle wird am Eingang des zu schützenden Segments angeschlossen, damit der gesamte Datenverkehr das System durchläuft und analysiert wird. In komplexeren Fällen kann es mehrere zu schützende Segmente geben: In Unternehmensnetzwerken wird häufig eine Demilitarisierte Zone (DMZ) mit aus dem Internet erreichbaren Diensten eingerichtet.
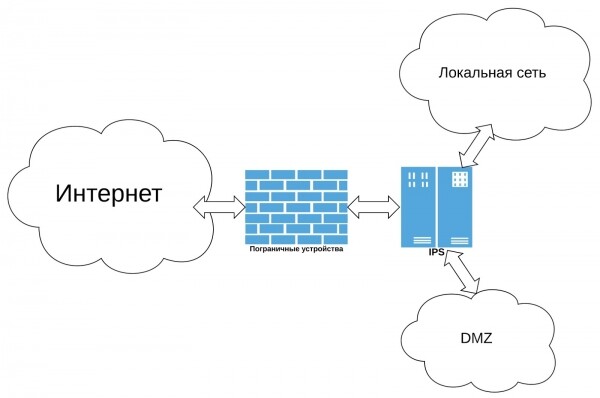
Ein solches IPS kann Versuche zur Port-Scanner oder Passwort-Guessing-Attacken verhindern, die Ausnutzung von Schwachstellen in Mail-Servern, Web-Servern oder Skripten sowie andere Arten externer Angriffe. Sollte die Computer im lokalen Netzwerk mit Malware infiziert werden, kann das IDS nicht zulassen, dass sie sich mit externen Botnet-Servern verbinden. Für einen ernsthafteren Schutz des internen Netzwerks ist wahrscheinlich eine komplexe Konfiguration mit einem verteilten System und teuren Managed Switches erforderlich, die den Datenverkehr für die an einen der Ports des IDS-Anschlusses angeschlossene Schnittstelle spiegeln können.
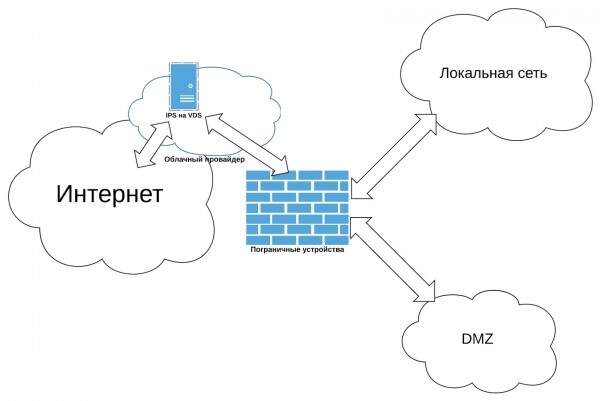
Häufig sind Unternehmensnetzwerke verteilten Angriffen ausgesetzt, die auf eine Dienstverweigerung (DDoS) abzielen. Obwohl moderne IDS in der Lage sind, dagegen anzukämpfen, wird das zuvor beschriebene Bereitstellungsmodell hier kaum hilfreich sein. Das System erkennt bösartige Aktivitäten und blockiert parasitären Datenverkehr, aber dazu müssen die Pakete durch die externe Internetverbindung geleitet werden und ihren Netzwerk-Interface erreichen. Je nach Intensität des Angriffs kann der Datenkanal mit der Last überfordert sein und das Ziel der Angreifer wird erreicht werden. Für solche Fälle empfehlen wir, IDS auf einem virtuellen Server mit einem bewusst leistungsstärkeren Internetanschluss bereitzustellen. Eine VPS kann über ein VPN mit dem lokalen Netzwerk verbunden werden, und anschließend muss die Routing-Konfiguration für den gesamten externen Datenverkehr über diese Verbindung vorgenommen werden. Dann muss bei einem DDoS-Angriff der Datenverkehr nicht über die Verbindung zum Anbieter geleitet werden, sondern wird am externen Knoten blockiert.
Das Problem der Auswahl
Es ist sehr schwierig, einen Führer unter den kostenlosen Systemen zu bestimmen. Die Wahl des IDS/IPS hängt von der Netzwerktopologie, den benötigten Schutzfunktionen sowie von den persönlichen Vorlieben des Administrators und seinem Wunsch ab, sich mit den Einstellungen zu beschäftigen. Snort hat eine längere Geschichte und ist besser dokumentiert, obwohl auch Informationen über Suricata im Netz leicht zu finden sind. In jedem Fall erfordert das Verständnis des Systems beträchtliche Anstrengungen, die sich letztlich auszahlen – kommerzielle Hardware- und Hardware-Software-IDS/IPS sind recht teuer und passen nicht immer ins Budget. Bedauere die aufgewendete Zeit nicht, denn ein guter Administrator verbessert stets seine Qualifikationen auf Kosten des Arbeitgebers. In dieser Situation profitieren alle. Im nächsten Artikel werden wir einige Bereitstellungsoptionen für Suricata betrachten und moderne Systeme praktisch mit dem klassischen IDS/IPS Snort vergleichen.
Quelle: habr.com
