

Seit Mai 2020 sind in Russland offiziell externe WD My Book-Festplatten erhältlich, die über eine hardwareseitige AES-Verschlüsselung mit einem 256-Bit-Schlüssel verfügen. Aufgrund gesetzlicher Beschränkungen konnten solche Geräte zuvor nur in ausländischen Online-Elektronikgeschäften oder auf dem „grauen“ Markt gekauft werden. Doch jetzt kann sich jeder, der möchte, einen geschützten Speicher mit einer dreijährigen Garantie von Western Digital zulegen. Anlässlich dieses denkwürdigen Ereignisses haben wir beschlossen, einen kleinen Ausflug in die Geschichte zu machen und zu untersuchen, wie der Advanced Encryption Standard entstanden ist und was ihn im Vergleich zu konkurrierenden Lösungen so gut macht.
In den USA war lange Zeit der DES (Data Encryption Standard – Standard für die Datenverschlüsselung) der offizielle Standard für symmetrische Verschlüsselung. Dieser wurde von IBM entwickelt und 1977 in die Liste der Bundesstandards zur Informationsverarbeitung (FIPS 46-3) aufgenommen. Der Algorithmus basierte auf Erkenntnissen, die im Rahmen eines Forschungsprojekts mit dem Codenamen Lucifer gewonnen wurden. Als das National Institute of Standards and Technology der USA am 15. Mai 1973 einen Wettbewerb zur Schaffung eines Verschlüsselungsstandards für Regierungsbehörden ankündigte, trat das amerikanische Unternehmen mit der dritten Version von Lucifer, die ein aktualisiertes Feistel-Netz verwendete, in das Rennen ein. Wie auch andere Teilnehmer musste es jedoch ein Fiasko erleben: Keiner der beim ersten Wettbewerb vorgestellten Algorithmen entsprach den strengen Anforderungen, die von den Experten des NIST aufgestellt wurden.
Natürlich konnte IBM sich nicht einfach mit der Niederlage abfinden: Als der Wettbewerb am 27. August 1974 neu gestartet wurde, reichte das amerikanische Unternehmen erneut einen Antrag ein und präsentierte eine verbesserte Version von Lucifer. Dieses Mal hatte die Jury keinerlei Beanstandungen: Durch eine gründliche Analyse der Fehler konnte IBM alle Mängel erfolgreich beheben, sodass es nichts zu beanstanden gab. Nach einem überzeugenden Sieg änderte Lucifer seinen Namen in DES und wurde bereits am 17. März 1975 im Bundesverzeichnis veröffentlicht.
Während offener Symposien, die 1976 zum Zweck der Diskussion eines neuen kryptografischen Standards organisiert wurden, wurde DES von der Expertengemeinschaft scharf kritisiert. Grund dafür waren die Änderungen, die von Spezialisten des NSA am Algorithmus vorgenommen wurden: die Schlüsselänge wurde auf 56 Bit reduziert (ursprünglich unterstützte Lucifer 64- und 128-Bit-Schlüssel), und die Logik der Permutationsblöcke wurde ebenfalls geändert. Nach Auffassung der Kryptografen hatten die "Verbesserungen" keinen Sinn, und das einzige, was die National Security Agency mit diesen Änderungen anstrebte, war die Möglichkeit, verschlüsselte Dokumente ungehindert einzusehen.
Infolge dieser Vorwürfe wurde im US-Senat eine spezielle Kommission gegründet, deren Ziel es war, die Rechtfertigung der Handlungen des NSA zu überprüfen. 1978 wurde am Ende der Untersuchung ein Bericht veröffentlicht, in dem Folgendes mitgeteilt wurde:
- Vertreter des NSA waren nur indirekt an der Überarbeitung von DES beteiligt, wobei ihr Beitrag sich ausschließlich auf die Änderung der Funktionsweise der Permutationsblöcke bezog;
- Die endgültige Version von DES erwies sich als widerstandsfähiger gegen Hacks und kryptografische Analysen als die ursprüngliche, sodass die vorgenommenen Änderungen gerechtfertigt waren;
- Eine Schlüsselänge von 56 Bit reicht für die überwiegende Mehrheit der Anwendungen mehr als aus, denn um einen solchen Schlüssel zu knacken, würde ein Supercomputer erforderlich sein, der mindestens mehrere zehn Millionen Dollar kostet. Da normale Kriminelle und selbst professionelle Hacker über solche Ressourcen nicht verfügen, gibt es also keinen Grund zur Sorge.
Die Schlussfolgerungen der Kommission wurden 1990 teilweise bestätigt, als die israelischen Kryptografen Eli Biham und Adi Shamir, die an dem Konzept der differentiellen Kryptoanalyse arbeiteten, eine umfangreiche Untersuchung blockbasierter Algorithmen durchführten, darunter auch DES. Die Wissenschaftler kamen zu dem Schluss, dass das neue Permutationsmodell viel widerstandsfähiger gegen Angriffe war als das ursprüngliche, und daher hat der NSA tatsächlich geholfen, mehrere Sicherheitslücken im Algorithmus zu schließen.
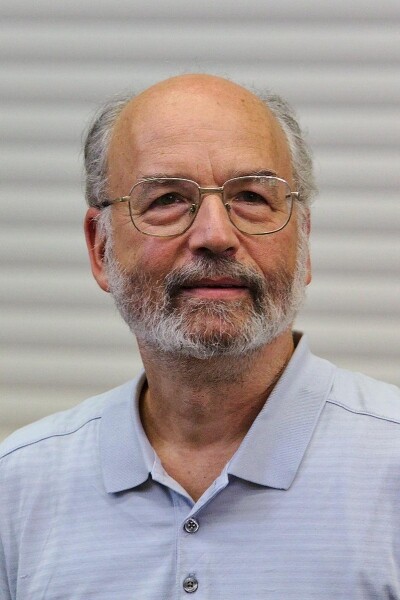
Adi Shamir
Gleichzeitig stellte die Begrenzung der Schlüssellänge ein Problem dar, und zwar ein sehr ernstes, wie die gemeinnützige Organisation Electronic Frontier Foundation (EFF) 1998 im Rahmen des Experiments DES Challenge II unter der Schirmherrschaft des RSA Labors eindrucksvoll bewies. Ein spezieller Supercomputer wurde entwickelt, der den Codenamen EFF DES Cracker erhielt, an dessen Erstellung John Gilmore, Mitbegründer der EFF und Leiter des Projekts DES Challenge, und Paul Kocher, Gründer des Unternehmens Cryptography Research, gearbeitet haben.
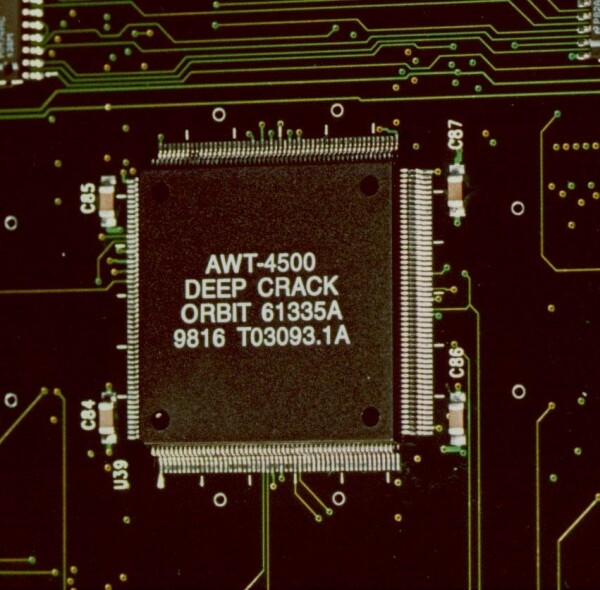
Prozessor EFF DES Cracker
Das von ihnen entwickelte System konnte erfolgreich den Schlüssel zu einem verschlüsselten Muster mittels einfacher Brute-Force-Methode in nur 56 Stunden finden, also in weniger als drei Tagen. Dafür musste der DES Cracker etwa ein Viertel aller möglichen Kombinationen überprüfen, was bedeutet, dass selbst im schlimmsten Fall die Entschlüsselung etwa 224 Stunden in Anspruch nehmen würde, also nicht mehr als 10 Tage. Der Kostenpunkt des Supercomputers, unter Berücksichtigung der für seine Entwicklung aufgewendeten Mittel, betrug gerade einmal 250.000 Dollar. Es ist nicht schwer zu erraten, dass es heute sogar einfacher und günstiger ist, einen solchen Code zu knacken: Nicht nur, dass die Hardware wesentlich leistungsstärker geworden ist, sondern auch aufgrund der Entwicklung der Internettechnologien muss ein Hacker keineswegs mehr die benötigte Ausrüstung kaufen oder mieten — es reicht völlig aus, ein Botnet aus mit Viren infizierten PCs zu erstellen.
Dieses Experiment hat anschaulich demonstriert, wie moralisch veraltet DES ist. Und da der Algorithmus zu diesem Zeitpunkt in etwa 50 % der Lösungen im Bereich der Datenverschlüsselung verwendet wurde (nach Schätzungen der EFF), stellte sich die Frage nach der Suche nach Alternativen dringlicher denn je.
Neue Herausforderungen — neuer Wettbewerb
Gerechtigkeitshalber sollte angemerkt werden, dass die Suche nach einem Ersatz für den Data Encryption Standard fast gleichzeitig mit der Vorbereitung des EFF DES Crackers begann: Das National Institute of Standards and Technology (NIST) der USA kündigte bereits 1997 die Auslobung eines Wettbewerbs für Verschlüsselungsalgorithmen an, der darauf abzielte, einen neuen "Goldstandard" für Kryptographiesicherheit zu finden. Während ähnliche Veranstaltungen in der Vergangenheit ausschließlich „für Insider“ durchgeführt wurden, entschied man sich im NIST, diesen Wettbewerb vollständig offen zu gestalten: Jede Firma und jede Privatperson, unabhängig vom Standort oder der Staatsangehörigkeit, konnte teilnehmen.
Dieser Ansatz bewährte sich bereits in der Auswahlphase der Bewerber: Unter den Autoren, die sich für den Wettbewerb um den Advanced Encryption Standard beworben hatten, fanden sich weltweit bekannte Kryptologen (Ross Anderson, Eli Biham, Lars Knudsen), kleine IT-Unternehmen, die auf Cybersicherheit spezialisiert sind (Counterpane), große Konzerne (die deutsche Deutsche Telekom), Bildungseinrichtungen (Katholische Universität Löwen, Belgien) sowie Start-ups und kleine Firmen, von denen nur wenige außerhalb ihrer Länder gehört hatten (zum Beispiel Tecnologia Apropriada Internacional aus Costa Rica).
Interessanterweise genehmigte das NIST diesmal nur zwei grundlegende Anforderungen an die teilnehmenden Algorithmen:
- Die Dateneinheit muss eine feste Größe von 128 Bit haben;
- Der Algorithmus muss mindestens drei Schlüsselgrößen unterstützen: 128, 192 und 256 Bit.
Es war vergleichsweise einfach, ein solches Ergebnis zu erzielen, aber wie so oft liegt der Teufel im Detail: Es gab weitaus mehr sekundäre Anforderungen, und es war weitaus schwieriger, ihnen zu entsprechen. Dennoch waren es genau diese, auf deren Grundlage die Gutachter des NIST die Teilnehmer auswählten. Folgenden Kriterien mussten die Gewinnerkandidaten genügen:
- Die Fähigkeit, allen zum Zeitpunkt des Wettbewerbs bekannten kryptanalytischen Angriffen, einschließlich Angriffen über Seitenkanäle, zu widerstehen;
- Das Fehlen schwacher und äquivalenter Verschlüsselungsschlüssel (unter äquivalenten versteht man solche Schlüssel, die, obwohl sie erhebliche Unterschiede aufweisen, zu identischen Chiffren führen);
- Die Geschwindigkeit der Verschlüsselung ist stabil und ungefähr gleich auf allen aktuellen Plattformen (von 8 bis 64 Bit);
- Optimierung für Mehrprozessorsysteme, Unterstützung der Parallelisierung von Operationen;
- Mindestanforderungen an den Speicherbedarf;
- keine Einschränkungen bei der Verwendung in Standard-Szenarien (als Grundlage für die Erstellung von Hash-Funktionen, Pseudozufallszahlengeneratoren usw.);
- Die Struktur des Algorithmus sollte durchdacht und einfach zu verstehen sein.
Der letzte Punkt mag seltsam erscheinen, ist jedoch sinnvoll, denn ein gut strukturierter Algorithmus ist viel einfacher zu analysieren. Es ist auch viel schwieriger, darin ein "Backdoor" zu verstecken, mit dem der Entwickler unbegrenzten Zugang zu verschlüsselten Daten erhalten könnte.
Die Bewerbungsfrist für den Wettbewerb um den Advanced Encryption Standard dauerte anderthalb Jahre. Insgesamt nahmen 15 Algorithmen daran teil:
- CAST-256, entwickelt von dem kanadischen Unternehmen Entrust Technologies auf der Basis von CAST-128, das von Carlile Adams und Stafford Tavares erstellt wurde;
- Crypton, entwickelt von dem Kryptologen Che Hong Lim aus dem südkoreanischen Unternehmen Future Systems, das im Bereich Cybersicherheit tätig ist;
- DEAL, dessen Konzept ursprünglich von dem dänischen Mathematiker Lars Knudsen vorgeschlagen wurde und dessen Ideen später von Richard Outerbridge weiterentwickelt wurden, der die Bewerbung für den Wettbewerb einreichte;
- DFC, ein Gemeinschaftsprojekt der École Normale Supérieure in Paris, des Nationalen Zentrums für wissenschaftliche Forschung Frankreichs (CNRS) und der Telekommunikationsgesellschaft France Telecom;
- E2, entwickelt unter dem Schirm der größten Telekommunikationsgesellschaft Japans, Nippon Telegraph and Telephone;
- FROG, ein Produkt des costaricanischen Unternehmens Tecnologia Apropriada Internacional;
- HPC, erfunden von dem amerikanischen Kryptologen und Mathematiker Richard Schroeppel von der Universität Arizona;
- LOKI97, erstellt von den australischen Kryptografen Lawrence Brown und Jennifer Seberry;
- Magenta, entwickelt von Michael Jacobson und Klaus Huber für die deutsche Telekommunikationsgesellschaft Deutsche Telekom AG;
- MARS von IBM, an dessen Entwicklung Don Coppersmith — einer der Autoren von Lucifer — beteiligt war;
- RC6, geschrieben von Ron Rivest, Matt Robshaw und Ray Sidney speziell für den AES-Wettbewerb;
- Rijndael, entwickelt von Vincent Rijmen und Joan Daemen von der Katholischen Universität Löwen;
- SAFER+, entwickelt von der kalifornischen Firma Cylink in Zusammenarbeit mit der National Academy of Sciences der Republik Armenien;
- Serpent, entwickelt von Ross Anderson, Eli Biham und Lars Knudsen;
- Twofish, entwickelt von der Forschungsgruppe von Bruce Schneier auf der Grundlage des kryptografischen Algorithmus Blowfish, der 1993 von Bruce vorgestellt wurde.
Nach der ersten Runde wurden fünf Finalisten bestimmt, darunter Serpent, Twofish, MARS, RC6 und Rijndael. Die Jurymitglieder fanden nahezu bei jedem der genannten Algorithmen Mängel – mit einer Ausnahme. Wer wurde also der Sieger? Lassen Sie uns die Spannung etwas verlängern und zunächst die wichtigsten Vorzüge und Nachteile jedes dieser Lösungen betrachten.
MARS
Im Fall von „God of War“ stellten die Experten die Identität des Verfahrens zur Datenverschlüsselung und -entschlüsselung fest, jedoch endeten damit auch seine Vorteile. Der IBM-Algorithmus erwies sich als überraschend ressourcenhungrig, was ihn für den Einsatz unter eingeschränkten Ressourcen ungeeignet machte. Es traten Probleme bei der Parallelisierung der Berechnungen auf. Für eine effektive Nutzung benötigte MARS Hardwareunterstützung für 32-Bit-Multiplikationen und Rotationen mit variabler Bitanzahl, was wiederum die Liste der unterstützten Plattformen einschränkte.
MARS war auch anfällig für Zeit- und Energiemangel-Angriffe, hatte Probleme mit der „On-the-fly“-Erweiterung von Schlüsseln, und seine übermäßige Komplexität erschwerte die Analyse der Architektur und schuf zusätzliche Probleme bei der praktischen Umsetzung. Mit anderen Worten, im Vergleich zu anderen Finalisten wirkte MARS wie ein echter Außenseiter.
RC6
Der Algorithmus übernahm einige Transformationen von seinem Vorgänger, RC5, der zuvor gründlich untersucht wurde, was in Kombination mit einer einfachen und klaren Struktur ihn für Experten vollständig transparent machte und das Vorhandensein von „Hintertüren“ ausschloss. Darüber hinaus zeigte RC6 rekordverdächtige Datenverarbeitungsgeschwindigkeiten auf 32-Bit-Plattformen, und die Verfahren zur Verschlüsselung und Entschlüsselung waren identisch implementiert.
Jedoch hatte der Algorithmus dieselben Probleme wie das zuvor erwähnte MARS: Er war anfällig für Angriffe über Seitenkanäle, seine Leistung hing von der Unterstützung für 32-Bit-Operationen ab, und es traten Probleme bei parallelen Berechnungen, der Schlüsselerweiterung und dem Bedarf an Hardware-Ressourcen auf. Daher war er für die Rolle des Siegers nicht geeignet.
Twofish
Twofish stellte sich als ziemlich schnell und gut optimiert für den Betrieb auf leistungsschwachen Geräten heraus, bewältigte die Schlüsselerweiterung hervorragend und bot mehrere Implementierungsvarianten, wodurch er sich fein auf spezifische Aufgaben anpassen ließ. Gleichzeitig war "zwei Fische" anfällig für Angriffe über Seitenkanäle (insbesondere Zeit- und Energieverbrauchsangriffe), hatte Schwierigkeiten mit Mehrprozessorsystemen und wies übermäßige Komplexität auf, was sich übrigens auch negativ auf die Geschwindigkeit der Schlüsselerweiterung auswirkte.
Serpent
Der Algorithmus hatte eine einfache und klare Struktur, was seine Überprüfung erheblich erleichterte, war nicht besonders anspruchsvoll hinsichtlich der Leistungsfähigkeit der Plattform und bot Unterstützung für die "on-the-fly"-Schlüsselerweiterung, die vergleichsweise leicht modifiziert werden konnte, wodurch er sich vorteilhaft von seinen Gegnern abhob. Dennoch war Serpent im Prinzip der langsamste der Finalisten; zudem unterschieden sich die Verfahren zur Verschlüsselung und Entschlüsselung von Informationen grundlegend und erforderten prinzipiell unterschiedliche Ansätze zur Implementierung.
Rijndael
Rijndael erwies sich als äußerst nahe am Ideal: Der Algorithmus erfüllte in vollem Umfang die Anforderungen von NIST, zugleich war er den Konkurrenten nicht nur ebenbürtig, sondern übertraf sie bezüglich der Gesamteigenschaften deutlich. Schwächen wies Rijndael lediglich zwei auf: Anfälligkeit gegenüber Energieverbrauchsangriffen während der Schlüsselerweiterung, was ein ziemlich spezifisches Szenario darstellt, und bestimmte Probleme mit der "on-the-fly"-Schlüsselerweiterung (der Mechanismus funktionierte ohne Einschränkungen nur bei zwei der Teilnehmer – Serpent und Twofish). Darüber hinaus schätzten Experten, dass Rijndael eine etwas geringere Krypto-Stabilität hatte als Serpent, Twofish und MARS, was jedoch durch die Widerstandsfähigkeit gegen die überwiegende Mehrheit der Arten von Seitenkanalangriffen und die breite Palette von Implementierungsvarianten mehr als ausgeglichen wurde.
Kategorie
Serpent
Twofish
MARS
RC6
Rijndael
Krypto-Stabilität
+
+
+
+
+
Vorrat an Krypto-Stabilität
++
++
++
+
+
Verschlüsselungsgeschwindigkeit bei softwarebasierter Implementierung
—
±
±
+
+
Schlüsselerweiterungsgeschwindigkeit bei softwarebasierter Implementierung
±
—
±
±
+
Smartcards mit großen Ressourcen
+
+
—
±
++
Smartcards mit begrenzten Ressourcen
±
+
—
±
++
Hardware-Implementierung (FPGA)
+
+
—
±
+
Hardware-Implementierung (spezialisierter Chip)
+
±
—
—
+
Schutz vor Angriffen basierend auf Ausführungszeit und Energieverbrauch
+
±
—
—
+
Schutz vor Angriffen auf den Stromverbrauch während des Schlüsselvervielfältigungsprozesses
±
±
±
±
—
Schutz vor Angriffen auf den Stromverbrauch bei Implementierungen in Smartcards
±
+
—
±
+
Möglichkeit zur „on-the-fly“ Schlüsselverlängerung
+
+
±
±
±
Verfügbarkeit von Implementierungsvarianten (ohne Kompatibilitätsverluste)
+
+
±
±
+
Möglichkeit der parallelen Berechnungen
±
±
±
±
+
Insgesamt übertraf Rijndael in der Kombination seiner Eigenschaften die Konkurrenz deutlich, sodass das Ergebnis der finalen Abstimmung durchaus nachvollziehbar war: Der Algorithmus gewann souverän mit 86 Stimmen „dafür“ und lediglich 10 „dagegen“. Serpent belegte den ehrenvollen zweiten Platz mit 59 Stimmen, während Twofish den dritten Platz einnahm: 31 Jurymitglieder sprachen sich für ihn aus. Es folgte RC6 mit 23 Stimmen, während MARS folgerichtig am Ende landete und nur 13 Stimmen „dafür“ und 83 „dagegen“ erhielt.
Am 2. Oktober 2000 wurde Rijndael zum Gewinner des AES-Wettbewerbs erklärt und erhielt traditionell den Namen Advanced Encryption Standard, unter dem er heute bekannt ist. Der Standardisierungsprozess dauerte etwa ein Jahr: Am 26. November 2001 wurde AES in die Liste der Federal Information Processing Standards aufgenommen und erhielt die Indexnummer FIPS 197. Der neue Algorithmus wurde auch vom NSA hoch geschätzt, und seit Juni 2003 erkannte die US-amerikanische National Security Agency AES mit einem 256-Bit-Schlüssel sogar als ausreichend sicher an, um Dokumente der Kategorie „vertraulich“ zu schützen.
Externe WD My Book-Laufwerke mit Unterstützung für hardwarebasiertes AES-256-Verschlüsselung.
Dank der Kombination aus hoher Zuverlässigkeit und Leistung erlangte der Advanced Encryption Standard schnell weltweites Ansehen und wurde zu einem der beliebtesten symmetrischen Verschlüsselungsalgorithmen weltweit, der in viele kryptografische Bibliotheken (OpenSSL, GnuTLS, Linux's Crypto API usw.) integriert wurde. Derzeit wird AES in zahlreichen Unternehmens- und Endbenutzeranwendungen weit verbreitet, und die Unterstützung ist in verschiedenen Geräten implementiert. Insbesondere wird hardwarebasierte AES-256-Verschlüsselung in externen Speicherlösungen der Western Digital My Book-Serie zur Sicherung der gespeicherten Daten eingesetzt. Lassen Sie uns diese Geräte näher kennenlernen.
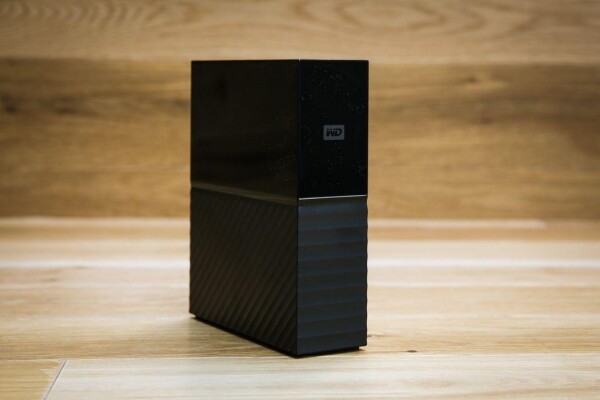
Die WD My Book Desktop-Festplattenreihe umfasst sechs Modelle mit unterschiedlichen Kapazitäten: 4, 6, 8, 10, 12 und 14 Terabyte, die es Ihnen ermöglichen, ein Gerät zu wählen, das optimal zu Ihren Bedürfnissen passt. Standardmäßig verwenden externe HDDs das exFAT-Dateisystem, das die Kompatibilität mit einer Vielzahl von Betriebssystemen gewährleistet, einschließlich Microsoft Windows 7, 8, 8.1 und 10 sowie Apple macOS Version 10.13 (High Sierra) und höher. Linux-Benutzer haben die Möglichkeit, die Festplatte mithilfe des exfat-nofuse-Treibers zu mounten.
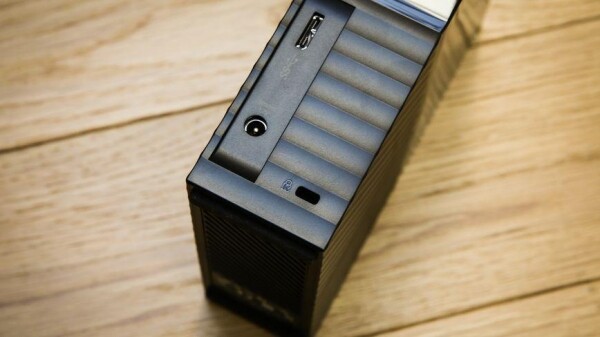
Die Verbindung von My Book mit dem Computer erfolgt über eine Hochgeschwindigkeits-USB 3.0-Schnittstelle, die abwärtskompatibel zu USB 2.0 ist. Einerseits ermöglicht dies, Dateien mit maximal möglicher Geschwindigkeit zu übertragen, da die Bandbreite von USB SuperSpeed 5 Gbit/s (also 640 MB/s) beträgt, was mehr als ausreichend ist. Gleichzeitig sorgt die Abwärtskompatibilität dafür, dass praktisch alle Geräte, die in den letzten 10 Jahren hergestellt wurden, unterstützt werden.
Obwohl My Book dank der Plug-and-Play-Technologie keine zusätzliche Softwareinstallation erfordert, empfehlen wir dennoch die Nutzung des hauseigenen Softwarepakets WD Discovery, das mit jedem Gerät geliefert wird.
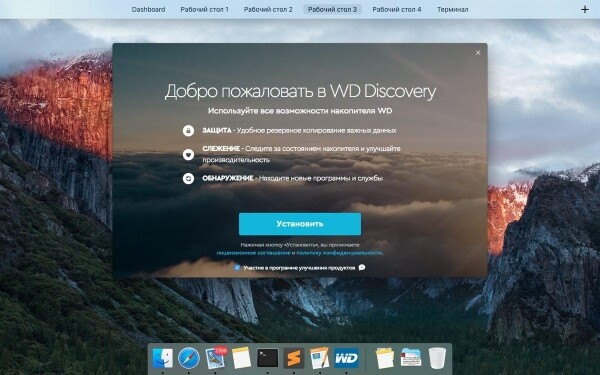
Das Paket enthält die folgenden Anwendungen:
WD Drive Utilities
Das Programm ermöglicht es, aktuelle Informationen über den Zustand des Speichermediums basierend auf S.M.A.R.T.-Daten zu erhalten und die Festplatte auf defekte Sektoren zu überprüfen. Darüber hinaus können mit Drive Utilities alle auf Ihrem My Book gespeicherten Daten schnell gelöscht werden: Dabei werden die Dateien nicht nur gelöscht, sondern mehrfach überschrieben, sodass eine Wiederherstellung nach Abschluss des Verfahrens nicht mehr möglich ist.
WD Backup
Mit diesem Tool können Sie Backups nach einem festgelegten Zeitplan einrichten. Es ist wichtig zu erwähnen, dass WD Backup die Arbeit mit Google Drive und Dropbox unterstützt und es Ihnen ermöglicht, beim Erstellen eines Backups jede mögliche Kombination aus „Quelle-Ziel“ auszuwählen. So können Sie beispielsweise eine automatische Datenübertragung von My Book in die Cloud einrichten oder benötigte Dateien und Ordner aus den genannten Diensten sowohl auf eine externe Festplatte als auch auf den lokalen Computer importieren. Darüber hinaus gibt es die Möglichkeit, mit einem Facebook-Konto zu synchronisieren, was es ermöglicht, automatisch Sicherungskopien von Fotos und Videos aus Ihrem Profil zu erstellen.
WD Security
Mit diesem Tool können Sie den Zugriff auf das Laufwerk mit einem Passwort beschränken und die Datenverschlüsselung verwalten. Alles, was Sie dafür benötigen, ist die Angabe eines Passworts (dessen maximale Länge kann bis zu 25 Zeichen betragen). Danach wird alle Informationen auf der Festplatte verschlüsselt, und nur diejenigen, die den Code kennen, können auf die gespeicherten Dateien zugreifen. Zur größeren Benutzerfreundlichkeit ermöglicht WD Security die Erstellung einer Liste vertrauenswürdiger Geräte, bei deren Anschluss My Book automatisch entsperrt wird.
Es ist wichtig zu betonen, dass WD Security lediglich eine benutzerfreundliche grafische Oberfläche zur Verwaltung der kryptografischen Sicherheit bereitstellt, während die Datenverschlüsselung vom externen Speicher auf Hardware-Ebene durchgeführt wird. Dieser Ansatz bietet eine Reihe wichtiger Vorteile, nämlich:
- Für die Erstellung von Verschlüsselungsschlüsseln ist ein Hardware-Zufallszahlengenerator verantwortlich, nicht ein Pseudozufallszahlengenerator. Dies hilft, eine hohe Entropie zu erreichen und ihre kryptografische Stabilität zu erhöhen;
- Während des Verschlüsselungs- und Entschlüsselungsverfahrens werden die kryptografischen Schlüssel nicht im Arbeitsspeicher des Computers geladen, noch werden temporäre Kopien der bearbeiteten Dateien in versteckten Ordnern auf der Systemfestplatte erstellt, was das Risiko ihres Abfangens minimiert;
- Die Verarbeitungsgeschwindigkeit der Dateien hängt nicht von der Leistung des Client-Geräts ab;
- Nach der Aktivierung des Schutzes erfolgt die Verschlüsselung der Dateien automatisch, „im Hintergrund“, ohne dass zusätzliche Maßnahmen des Benutzers erforderlich sind.
All das oben Genannte garantiert die Datensicherheit und eliminiert nahezu vollständig die Wahrscheinlichkeit des Diebstahls vertraulicher Informationen. In Anbetracht der zusätzlichen Funktionen des Speichers macht dies My Book zu einem der besten geschützten Speicherlösungen auf dem russischen Markt.
Quelle: habr.com
