

Willkommen zu der dritten Lektion des Kurses . Auf der wir haben das Layout bereitgestellt, das für die Durchführung der Laborarbeiten erforderlich ist. In dieser Lektion werden wir die grundlegenden Prinzipien der Arbeit mit Protokollen auf , uns mit Ereignis-Handlern vertrautmachen und auch die Schutzmechanismen für Protokolle betrachten. Der theoretische Teil sowie die vollständige Aufzeichnung des Videounterrichts sind unter dem Link zu finden.
Um Protokolle von Geräten zu sammeln, müssen diese bei FortiAnalyzer registriert werden. Es gibt zwei Registrierungsmöglichkeiten.
- Die erste Möglichkeit besteht darin, dass auf dem registrierenden Gerät die Option „Protokolle an FortiAnalyzer senden“ aktiviert wird und die IP-Adresse angegeben wird. Danach wird an FortiAnalyzer eine Anfrage zur Registrierung dieses Geräts gesendet. Der Administrator muss die eingegangene Anfrage bestätigen oder ablehnen. Falls die Technologie der administrativen Domänen aktiviert ist, kann FortiGate sowohl im Haupt-ADOM (das als root bezeichnet wird und mit dem wir in der letzten Lektion gearbeitet haben) als auch in einem selbst erstellten ADOM hinzugefügt werden, der für FortiGate-Geräte bestimmt ist.
- Die zweite Möglichkeit ist der sogenannte Device Registration Wizard. Die Registrierung des Geräts erfolgt direkt auf dem FortiAnalyzer. Für die Registrierung sind Informationen über das registrierende Gerät erforderlich – Seriennummer, IP-Adresse, Gerätetyp und Version des Betriebssystems. Wenn die Datenverifizierung erfolgreich verläuft, wird das Gerät der Liste des FortiAnalyzer hinzugefügt. Wenn die Technologie der administrativen Domänen aktiviert ist, wird das Gerät automatisch im passenden administrativen Domänen registriert. Falls Sie mehrere solche administrativen Domänen erstellt haben, müssen Sie das Gerät in dem administrativen Domänen registrieren, in das Sie es hinzufügen möchten.
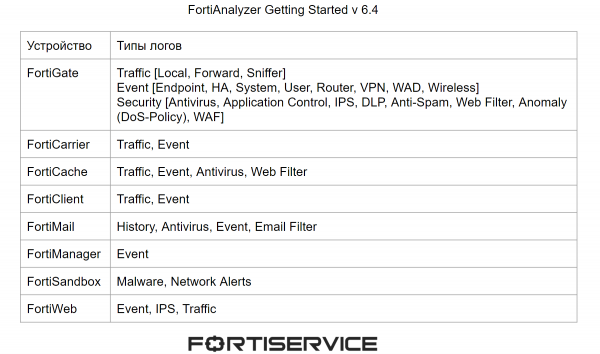
Jedes Gerät erzeugt Protokolle verschiedener Typen. Die Haupttypen von Protokollen, die von Geräten des Unternehmens Fortinet generiert werden können, sind im Bild unten dargestellt.
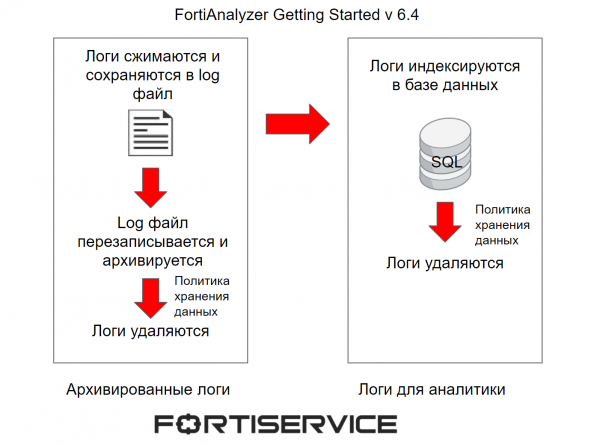
Über die initiale Verarbeitung von Logs haben wir bereits im letzten Unterricht gesprochen, aber ich denke, es ist ratsam, das Gedächtnis aufzufrischen. Die Logs, die auf den FortiAnalyzer gelangen, werden komprimiert und in eine Log-Datei gespeichert. Wenn diese Datei eine bestimmte Größe erreicht, wird sie überschrieben und archiviert. Solche Logs werden als archivierte Logs bezeichnet. Sie gelten als Offline-Logs, da sie nicht in Echtzeit analysiert werden können. Zur Ansicht sind sie nur im RAW-Format verfügbar. Die Datenaufbewahrungsrichtlinie im administrativen Bereich bestimmt, wie lange solche Logs im Speicher des FortiAnalyzers aufbewahrt werden.
Zur gleichen Zeit werden die Logs in der SQL-Datenbank indiziert, um Analysen zu unterstützen. Diese Logs werden in FortiAnalyzer in Echtzeit mit Hilfe der Mechanismen Log View, FortiView und Reports analysiert. Die Datenaufbewahrungsrichtlinie im administrativen Bereich bestimmt, wie lange solche Logs im Speicher des FortiAnalyzers aufbewahrt werden. Nachdem diese Logs aus dem Speicher des FortiAnalyzers gelöscht wurden, können sie als archivierte Logs verbleiben, aber das hängt von der Datenaufbewahrungsrichtlinie im administrativen Bereich ab.
Schematisch ist der Prozess der Log-Verarbeitung im folgenden Bild dargestellt.
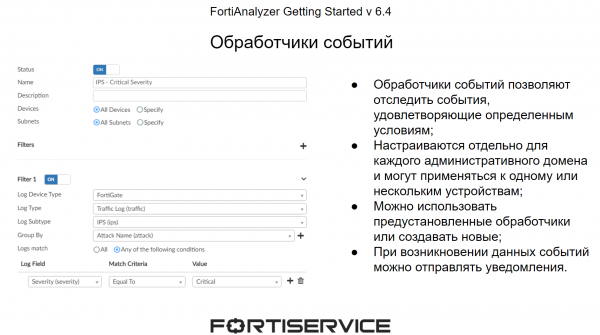
Wenn die Logs auf das Gerät gelangen, werden sie von den Ereignis-Handlern überprüft. Diese ermöglichen es, interessante Ereignisse anhand vordefinierter Bedingungen nachzuvollziehen. Die Bedingungen werden auf die Parameter angewendet, die in den RAW-Logs enthalten sind. Im System gibt es für jeden administrativen Bereich eine Reihe vordefinierter Ereignisse, jedoch können bei Bedarf auch eigene Ereignis-Handler erstellt werden. Der Hauptvorteil der Ereignis-Handler besteht darin, dass das System bei Auftreten interessanter Ereignisse Benachrichtigungen senden kann – per E-Mail oder an Syslog-Server auch über SNMP. Dies ermöglicht eine relativ schnelle Reaktion auf Ereignisse im Netzwerk.
Lassen Sie uns nun über den Schutz von Protokollen sprechen. Da in Protokollen wichtige Informationen über das Geschehene im Netzwerk gespeichert sind, müssen sie sowohl vor möglichem Verlust durch verschiedene Störungen als auch vor externer Kompromittierung geschützt werden. Die erste Technologie, die dabei hilft, Protokolle im Falle verschiedener Störungen zu schützen, ist RAID. Sie ermöglicht es, den Speicherplatz auf verfügbaren Festplatten in mehrere logische Segmente aufzuteilen, sodass bei einem Ausfall einer oder mehrerer Festplatten (je nach Art des RAID) keine Daten verloren gehen. Die wichtigsten RAID-Typen, die im FortiAnalyzer verwendet werden können, sind im folgenden Bild dargestellt.
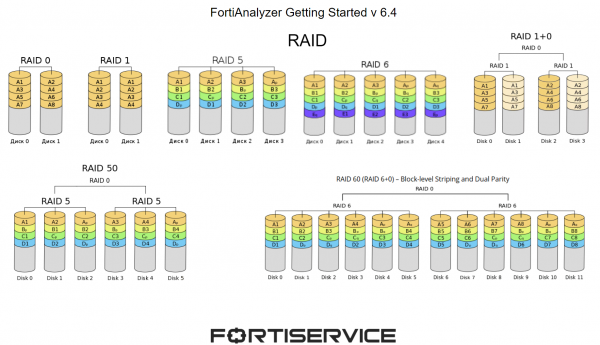
- RAID 0 verteilt Informationen auf 2 oder mehr Festplatten. Das Hauptziel ist Geschwindigkeit und Leistung. Bei einem Ausfall einer oder mehrerer Festplatten wird das gesamte Festplattensystem beeinträchtigt;
- RAID 1 verteilt Kopien von Informationen auf 2 oder mehr Festplatten. Wenn eine Festplatte ausfällt, funktioniert das Festplattensystem weiterhin normal;
- RAID 5 verteilt Informationen auf mehrere Festplatten und reserviert in jeder sogenannten "Informationskette" eine Festplatte zur Wiederherstellung der Daten. Wenn eine Festplatte ausfällt, funktioniert das Festplattensystem weiterhin normal;
- RAID 6 funktioniert ähnlich, jedoch sind bereits zwei Festplatten für die Wiederherstellung reserviert;
- RAID 10 kombiniert die Optionen RAID 0 und RAID 1. Damit kann mit Informationen weitergearbeitet werden, wenn 2 Festplatten ausfallen (je eine aus jedem RAID, andernfalls wäre eine Informationsauswertung unmöglich);
- RAID 50 kombiniert die Funktionen von RAID 0 und RAID 5. In diesem Fall wird die stabile Arbeit mit den Informationen auch fortgesetzt, wenn in jedem RAID 5 eine Festplatte ausfällt;
- RAID 60 kombiniert die Funktionen von RAID 0 und RAID 6. In diesem Fall wird die stabile Arbeit mit den Informationen auch fortgesetzt, wenn in jedem RAID 6 2 Festplatten ausfallen.
Der nächste Mechanismus sind Log-Backups. Es gibt verschiedene Backup-Optionen – im Menü Log View, wo ein bestimmter Filter zur Speicherung der benötigten Protokolle verwendet werden kann, oder Log Browse, von wo aus heruntergeladene Log-Dateien verfügbar sind. Es gibt auch die Möglichkeit, Protokolle mittels CLI-Schnittstelle auf externe Server zu sichern.
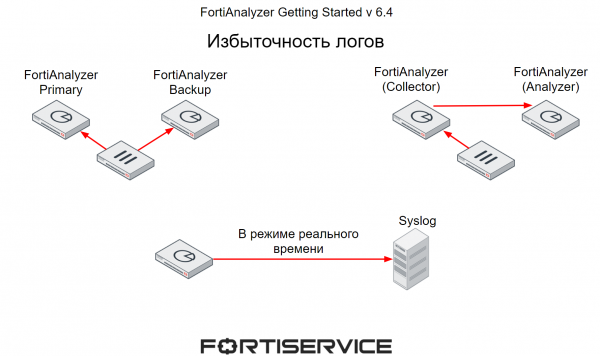
Ein weiterer Mechanismus, der den Schutz wichtiger Informationen in den Protokollen ermöglicht, ist die Redundanz. Auch hier gibt es mehrere Optionen.
- Die erste Methode, bei der Geräte Protokolle sofort an zwei FortiAnalyzer senden – einer davon ist der Haupt-, der andere der Backup-FortiAnalyzer.
- Die zweite Methode haben wir bereits in der letzten Stunde besprochen – ein FortiAnalyzer arbeitet im Collector-Modus und sammelt Protokolle von verschiedenen Geräten. Geplant werden die gesammelten Protokolle dann an einen FortiAnalyzer gesendet, der im Analyzer-Modus arbeitet. Sollte der zweite ausfallen, kann der Collector die Protokolle an einen anderen FortiAnalyzer weiterleiten.
- Und die dritte Variante besteht darin, Protokolle von FortiAnalyzer an externe Server, beispielsweise an Syslog, zu übermitteln. In diesem Fall erfolgt die Übertragung der Protokolle in Echtzeit.
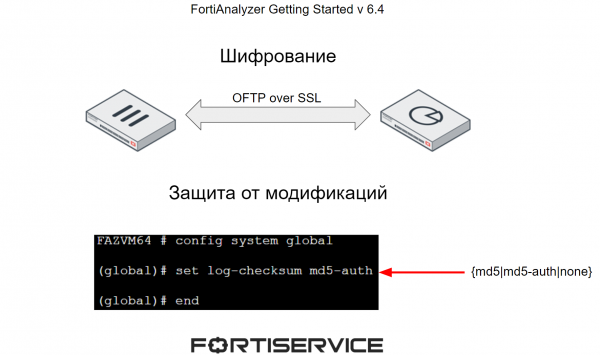
Zum Schutz der Protokolle vor Kompromittierung kommen zwei Hauptmechanismen zum Einsatz:
- Die Verschlüsselung des Datenübertragungskanals zwischen FortiAnalyzer und den anderen Geräten;
- Der Schutz der Protokolle vor Modifikation durch Hinzufügen einer Prüfziffer.
Im Video Tutorial wird das oben besprochene theoretische Material präsentiert und die praktischen Aspekte der Arbeit mit Protokollen behandelt – deren Filterung, Anzeige in verschiedenen Modi und die Einrichtung von Ereignisverarbeitern. Viel Spaß beim Zuschauen!
In der nächsten Stunde werden wir die Aspekte der Arbeit mit Berichten ausführlich behandeln. Um sie nicht zu verpassen, abonnieren Sie unseren .
Sie können auch den Updates auf folgenden Ressourcen folgen:
Quelle: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish