

Willkommen! Willkommen zur siebten Lektion des Kurses . Auf der haben wir uns mit Sicherheitsprofilen wie Web Filtering, Application Control und HTTPS-Inspektion vertraut gemacht. In dieser Lektion werden wir unser Wissen über Sicherheitsprofile vertiefen. Zuerst beschäftigen wir uns mit den theoretischen Aspekten der Funktionsweise von Antivirenprogrammen und Intrusion Prevention Systemen, bevor wir die praktische Anwendung dieser Sicherheitsprofile betrachten.
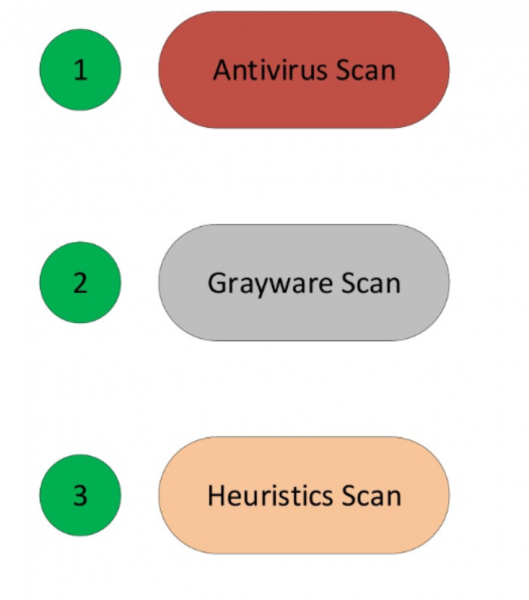
Lassen Sie uns mit dem Antivirenprogramm beginnen. Zuerst besprechen wir die Technologien, die FortiGate zur Erkennung von Viren verwendet:
Die Antivirus-Überprüfung ist die einfachste und schnellste Methode zur Erkennung von Viren. Sie identifiziert Viren, die genau mit den Signaturen in der Antiviren-Datenbank übereinstimmen.
Grayware-Scan oder das Scannen unerwünschter Programme – diese Technologie identifiziert Programme, die ohne Wissen oder Zustimmung des Benutzers installiert werden. Technisch gesehen sind diese Programme keine Viren. Sie kommen oft im Paket mit anderen Programmen, beeinträchtigen jedoch die Systemleistung negativ, weshalb sie als schädliche Software klassifiziert werden. Solche Programme können häufig mit einfachen Grayware-Signaturen aus der Forschungsdatenbank von FortiGuard erkannt werden.
Heuristische Überprüfung – diese Technologie basiert auf Wahrscheinlichkeiten, daher können bei der Nutzung Fehlalarme auftreten. Sie ermöglicht jedoch auch die Erkennung von Zero-Day-Viren. Zero-Day-Viren sind neuartige Viren, die noch nicht untersucht wurden, und für die es bisher keine Signaturen gibt, die sie erkennen können. Die heuristische Überprüfung wird nicht standardmäßig angewendet; sie muss in der Kommandozeile aktiviert werden.
Wenn alle Funktionen des Antivirenprogramms aktiviert sind, wendet FortiGate sie in folgender Reihenfolge an: Antivirus-Überprüfung, Grayware-Überprüfung, heuristische Überprüfung.
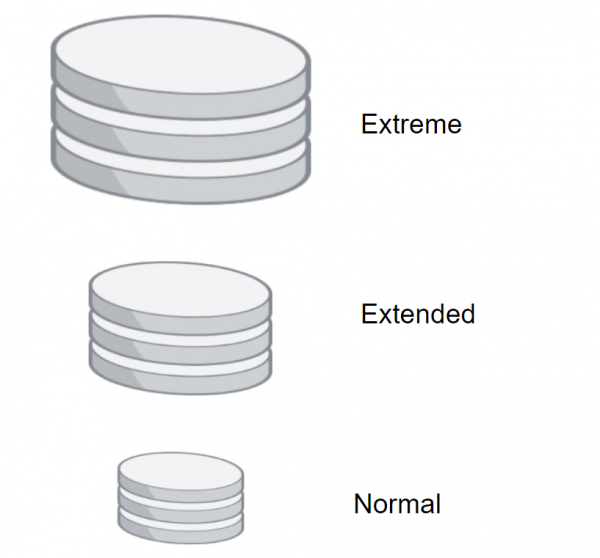
FortiGate kann je nach Aufgabe mehrere Antiviren-Datenbanken verwenden:
- Die normale Antiviren-Datenbank (Normal) ist in allen FortiGate-Modellen enthalten. Sie umfasst Signaturen für Viren, die in den letzten Monaten entdeckt wurden. Dies ist die kleinste Antiviren-Datenbank, weshalb die Überprüfung beim Einsatz am schnellsten erfolgt. Allerdings kann diese Datenbank nicht alle bekannten Viren erkennen.
- Erweiterte (Extend) – diese Datenbank wird von den meisten FortiGate-Modellen unterstützt. Mit ihr können Viren entdeckt werden, die bereits nicht mehr aktiv sind. Viele Plattformen sind weiterhin für diese Viren anfällig. Diese Viren können zudem in der Zukunft Probleme verursachen.
- Und schließlich die extreme Datenbank (Extreme) – sie wird in Infrastrukturen verwendet, in denen ein hohes Sicherheitsniveau erforderlich ist. Damit können alle bekannten Viren entdeckt werden, einschließlich solcher, die auf veraltete Betriebssysteme abzielen, die derzeit nicht weit verbreitet sind. Dieser Typ der Signaturdatenbank wird ebenfalls nicht von allen FortiGate-Modellen unterstützt.
Es gibt auch eine kompakte Signaturdatenbank, die für schnelle Scans vorgesehen ist. Darüber werden wir später sprechen.
Antivirus-Datenbanken können auf verschiedene Arten aktualisiert werden.
Die erste Methode – Push Update – ermöglicht es, die Datenbanken sofort zu aktualisieren, sobald das Forschungszentrum FortiGuard ein Update veröffentlicht. Dies ist nützlich für Infrastrukturen, die ein hohes Sicherheitsniveau benötigen, da FortiGate dringende Updates sofort nach deren Erscheinen erhält.
Die zweite Methode – einen Zeitplan festlegen. So können die Updates jede Stunde, täglich oder wöchentlich überprüft werden. Hierbei liegt der zeitliche Rahmen in Ihrem Ermessen.
Diese Methoden können zusammen verwendet werden.
Es ist jedoch zu beachten, dass die Aktualisierungen nur durchgeführt werden können, wenn das Antivirus-Profil mindestens für eine Firewall-Politik aktiviert ist. Andernfalls werden keine Aktualisierungen vorgenommen.
Updates können auch von der Fortinet-Supportwebsite heruntergeladen und anschließend manuell auf FortiGate hochgeladen werden.
Betrachten wir die Scan-Modi. Es gibt insgesamt drei – Full Mode im Flow Based Modus, Quick Mode im Flow Based Modus und Full Mode im Proxy-Modus. Beginnen wir mit dem Full Mode im Flow-Modus.
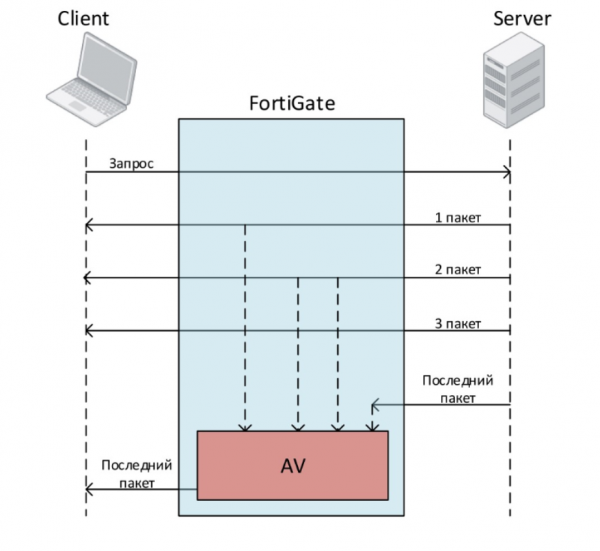
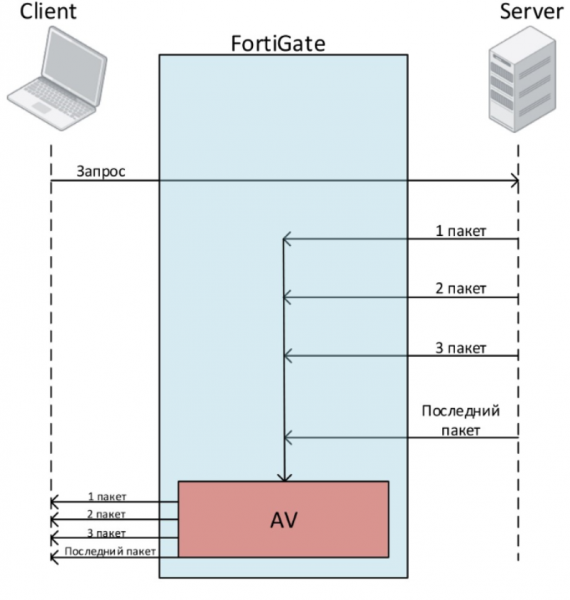
Angenommen, der Benutzer möchte eine Datei herunterladen. Er sendet eine Anfrage. Der Server beginnt, ihm die Pakete zu senden, aus denen die Datei besteht. Der Benutzer erhält diese Pakete sofort. Bevor jedoch diese Pakete an den Benutzer übermittelt werden, cached FortiGate sie. Nachdem FortiGate das letzte Paket erhalten hat, beginnt es mit dem Scannen der Datei. In dieser Zeit wird das letzte Paket in die Warteschlange gestellt und nicht an den Benutzer übermittelt. Wenn die Datei keine Viren enthält, wird das letzte Paket an den Benutzer gesendet. Wird jedoch ein Virus gefunden, trennt FortiGate die Verbindung zum Benutzer.
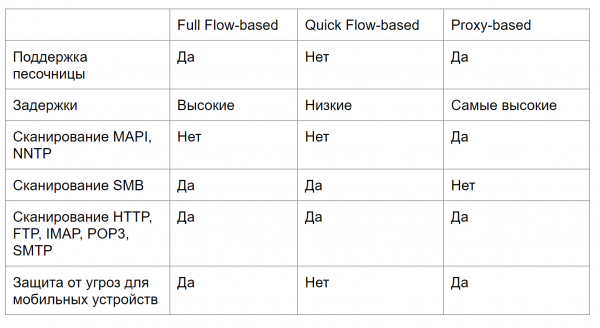
Der zweite Scan-Modus, der im Flow Based verfügbar ist, ist der Quick Mode. Er verwendet eine kompakte Signaturdatenbank, die weniger Signaturen enthält als die reguläre Datenbank. Außerdem hat er einige Einschränkungen im Vergleich zum Full Mode:
- Er kann keine Dateien in die Sandbox senden.
- Er kann keine heuristische Analyse verwenden.
- Außerdem kann er keine Pakete verwenden, die mit mobilen Malware-Programmen verbunden sind.
- Einige Modelle der Einstiegsklasse unterstützen diesen Modus nicht.
Der Quick Mode überprüft auch den Datenverkehr auf Viren, Würmer, Trojaner und Malware, jedoch ohne Pufferung. Dies sorgt für eine bessere Leistung, verringert jedoch gleichzeitig die Wahrscheinlichkeit, ein Virus zu erkennen.
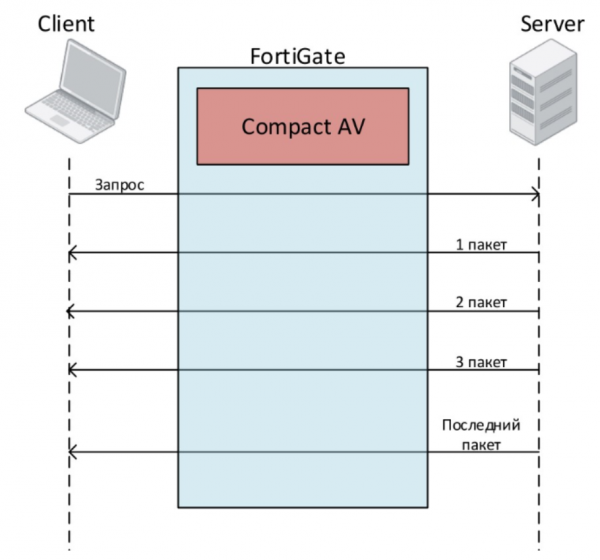
Im Proxy-Modus ist nur ein Scan-Modus verfügbar - der Full Mode. Bei diesem Scan speichert FortiGate zunächst die gesamte Datei lokal (es sei denn, die zulässige Dateigröße zum Scannen wird überschritten). Der Client muss warten, bis der Scan abgeschlossen ist. Wenn während des Scans ein Virus gefunden wird, wird der Benutzer sofort benachrichtigt. Da FortiGate die gesamte Datei zuerst speichert und sie dann scannt, kann dies ziemlich viel Zeit in Anspruch nehmen. Aufgrund dieser Verzögerung kann es seitens des Clients zu einer Unterbrechung der Verbindung kommen, bevor die Datei empfangen wird.
Im Folgenden ist eine Vergleichstabelle der Scan-Modi dargestellt - sie hilft Ihnen zu bestimmen, welcher Scan-Typ für Ihre Anforderungen geeignet ist. Die Konfiguration und Überprüfung der Funktionsweise des Antivirenprogramms wird praktisch im Video am Ende des Artikels behandelt.
Lassen Sie uns zum zweiten Teil der Lektion über das Intrusion Prevention System (IPS) übergehen. Aber bevor wir mit dem Studium des IPS beginnen, ist es notwendig, den Unterschied zwischen Exploits und Anomalien zu verstehen und zu begreifen, welche Mechanismen FortiGate zum Schutz vor ihnen einsetzt.
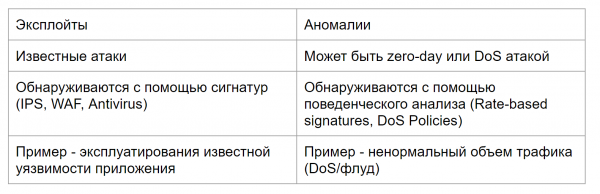
Exploits sind bekannte Angriffe mit spezifischen Mustern, die durch IPS, WAF oder Antivirensignaturen erkannt werden können.
Anomalien sind ungewöhnliches Verhalten im Netzwerk, wie z.B. ein untypisch hohes Verkehrsaufkommen oder ein überdurchschnittlicher CPU-Verbrauch. Es ist wichtig, Anomalien zu überwachen, da sie Anzeichen eines neuen, noch unerforschten Angriffs sein können. Anomalien werden normalerweise durch verhaltensbasierte Analysen erkannt – sogenannte rate-based Signaturen und DoS-Richtlinien.
Zusammenfassend lässt sich sagen, dass das IPS auf FortiGate Signaturdatenbanken zur Erkennung bekannter Angriffe sowie Rate-Based Signaturen und DoS-Richtlinien zur Erkennung verschiedener Anomalien verwendet.
Standardmäßig ist der anfängliche Satz von IPS-Signaturen in jeder Version des FortiGate-Betriebssystems aktiviert. Durch Updates erhält FortiGate neue Signaturen. So bleibt das IPS gegen neue Exploits effektiv. Der FortiGuard-Service aktualisiert die IPS-Signaturen ziemlich häufig.
Ein wichtiger Punkt, der sowohl für IPS als auch für Antivirenprogramme gilt: Wenn Ihre Lizenzen abgelaufen sind, können Sie dennoch die zuletzt erhaltenen Signaturen verwenden. Neue Signaturen können jedoch ohne Lizenzen nicht erhalten werden. Daher ist das Fehlen von Lizenzen äußerst unerwünscht – wenn neue Angriffe auftreten, können Sie sich nicht mit alten Signaturen schützen.
Die IPS-Signaturdatenbanken sind in eine Standard- und eine erweiterte Datenbank unterteilt. Die Standarddatenbank enthält Signaturen für verbreitete Angriffe, die sehr selten oder überhaupt keine Fehlalarme auslösen. Die voreingestellte Aktion für die meisten dieser Signaturen ist "Blockieren".
Die erweiterte Datenbank enthält zusätzliche Signaturen für Angriffe, die die Systemleistung erheblich beeinflussen oder aufgrund ihrer besonderen Natur nicht blockiert werden können. Aufgrund der Größe dieser Datenbank ist sie für FortiGate-Modelle mit begrenztem Speicher oder RAM nicht verfügbar. In hochgeschützten Umgebungen kann jedoch die Verwendung der erweiterten Datenbank erforderlich sein.
Die Konfiguration und Überprüfung der Funktionsweise des IPS wird ebenfalls im untenstehenden Video behandelt.
Im nächsten Unterricht werden wir die Arbeit mit Benutzern behandeln. Um nichts zu verpassen, folgen Sie den Updates auf den folgenden Kanälen:
Quelle: habr.com
