

Hallo, Freunde! Endlich sind wir beim letzten, abschließenden Unterricht des Check Point Getting Started. Heute werden wir über ein sehr wichtiges Thema sprechen — Lizenzierung. Ich möchte Sie darauf hinweisen, dass dieser Unterricht kein umfassendes Handbuch zur Auswahl von Hardware oder Lizenzen ist. Es ist nur eine kurze Zusammenfassung der wichtigsten Punkte, die jeder Check Point-Administrator wissen sollte. Wenn Sie wirklich unsicher sind, welche Lizenz oder welches Gerät Sie wählen sollen, ist es besser, sich an Fachleute zu wenden, d.h. an uns :). Es gibt viele Fallstricke, die in einem Kurs schwer zu erklären sind, und es ist auch nicht möglich, sie sofort zu merken.
Der Unterricht wird vollständig theoretisch sein, also können Sie Ihre Testserver ausschalten und entspannen. Am Ende des Artikels finden Sie ein Video, in dem ich alles ausführlicher erkläre.
Lizenzierung des Gateways
Lassen Sie uns mit der Beschreibung der Lizenzierungsmerkmale von Sicherheits-Gateways beginnen. Dies betrifft sowohl physische Appliances als auch virtuelle Maschinen. Nehmen wir an, Sie haben sich entschieden, ein Gateway zu kaufen. Es ist unmöglich, einfach nur einen physikalischen Server oder eine virtuelle Maschine ohne 'Abonnements' zu kaufen! Es gibt jedoch drei Abonnementvarianten:
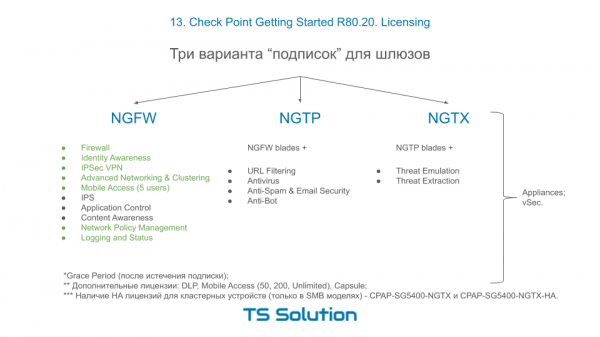
Und jetzt das erste interessante Merkmal! Sie können ein Gerät oder eine virtuelle Maschine nur mit den Abonnements NGTP oder NGTX erwerben. Bei der Verlängerung Ihres Abonnements können Sie jedoch das Paket NGFW wählen, falls Sie keine Blades AV, AB, URL, AS, TE und TX benötigen. Das ist der Punkt. Die Abonnements können für ein, zwei oder drei Jahre erworben werden.
Ich kann Ihre erste Frage vorhersagen! “Was passiert, wenn das Abonnement nicht verlängert wird?” Ich habe die Blades, die IMMER funktionieren und KEINE Verlängerungen benötigen, in grün hervorgehoben. So genannte perpetual Blades. Die anderen Blades, die eine ständige Aktualisierung erfordern, hören einfach auf zu funktionieren. Nur bei IPS bleiben einige Schlüsselsignaturen aktiv (aber es sind sehr wenige). Das gilt sowohl für physische als auch für virtuelle Maschinen, d.h. vSec.
Ich habe drei Blades als separate Punkte hervorgehoben, die in kein Paket integriert sind: DLP, MAB und Capsule.
Denken Sie auch daran, dass Sie, wenn Sie eine Clusterlösung kaufen, als zweites Gerät ein Modell mit dem Suffix HA (d.h. High Availability) wählen sollten. Auf dem Bild finden Sie ein Beispiel für das Gateway 5400. Das war's zu den Gateways. Jetzt zur Management-Server.
Lizenzierung des Verwaltungsservers
Wie bereits in den ersten Lektionen erwähnt, gibt es zwei Szenarien für die Einführung von Check Point: Standalone (wenn Gateway und Management auf einem Gerät sind) und Distributed (wenn der Management-Server auf ein separates Gerät ausgelagert wird). Doch die Möglichkeiten enden damit nicht. Lassen Sie uns drei typische Szenarien für die Bereitstellung von Management-Servern betrachten:
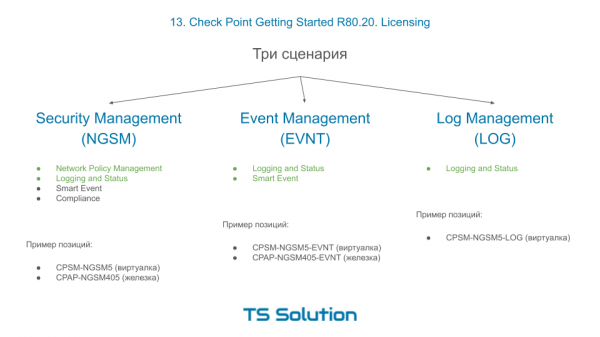
- Kauf eines dedizierten NGSM. Die beliebteste Option. Sie wählen entweder die Hardware Smart-1 oder die virtuelle Maschine. Die Wahl hängt natürlich davon ab, wie viele Gateways Sie verwalten möchten, 5, 10, 25 usw. Nachdem Sie dieses Gerät bereitgestellt haben, können Sie vier Schlüssel-Blades des Management-Servers nutzen: NPM (d.h. Policy-Management), Logging and Status (d.h. Protokollierung), Smart Event (SIEM von Check Point, das uns alle Berichte liefert) und Compliance (d.h. die Bewertung der Qualität der Einstellungen, entweder in Bezug auf regulatorische Anforderungen wie PCI DSS oder einfach Best Practices). Es ist zu erkennen, dass die Blades NPM und LS permanente Blades sind, d.h. sie funktionieren auch ohne Verlängerung der Abonnements, während die Blades Smart Event und Compliance nur im ersten Jahr im Paket enthalten sind! Danach müssen sie für zusätzliche Kosten verlängert werden. Das ist ein wichtiger Punkt, vergessen Sie das nicht. Und auch wenn man ohne das Compliance-Blade noch leben kann, braucht jeder unbedingt das Smart Event.
- Kauf eines dedizierten Event-Management-Servers ZUSÄTZLICH zum bereits vorhandenen zu einem Server Management von NGSM. Warum ist das nötig? Das liegt daran, dass die Protokollierungsfunktionen und insbesondere Smart Event eine beträchtliche Menge an Systemressourcen verbrauchen. Und wenn es viele Logs gibt, kann das zu Verzögerungen im Server Management führen. Daher wird oft praktiziert, diese Funktionalität auf ein separates Gerät, die Hardware Smart-1 oder erneut eine virtuelle Maschine, auszulagern. Große Integrationen mit einer Vielzahl von Logs erfordern praktisch immer einen dedizierten Server für Smart Event. Er kann auch Logs empfangen. So erfüllt Ihr Management-Server nur die Management-Funktionen. Dies erhöht erheblich die Stabilität und Reaktionsfähigkeit des Systems. Wie zu bemerken ist, erhalten Sie beim Kauf eines dedizierten Smart Event-Servers diese beiden Blades zur ständigen Nutzung, sogar ohne Verlängerung. Im Zeitraum von 3-4 Jahren wird das wirtschaftlich sogar vorteilhafter sein, als jedes Jahr Verlängerungen für Smart Event für einen normalen NGSM-Server zu kaufen.
- Dedizierter Log-Management-Server, der als Ergänzung zu den NGSM- und Smart Event-Servern dient. Der Sinn ist, denke ich, klar. Bei SEHR großen Log-Mengen können wir die Logging-Funktion auf einen separaten Server auslagern. Ein dedizierter Log-Server hat ebenfalls eine permanente Lizenz und erfordert keine Verlängerung.
Videounterricht
Hier finden Sie weitere Informationen zur Lizenzverwaltung und technischen Unterstützung von Check Point:

Quelle: habr.com
