

Wir setzen unseren Artikelzyklus über NGFW für kleine Unternehmen fort. Ich erinnere daran, dass wir die neue Modellreihe 1500 Serie betrachten. In diesem Zyklus erwähnte ich eine der nützlichsten Optionen beim Kauf eines SMB-Geräts – die Bereitstellung von Gateways mit integrierten Lizenzen für Mobile Access (von 100 bis 200 Benutzer, je nach Modell). In diesem Artikel werden wir die VPN-Konfiguration für die 1500er Serie Gateways betrachten, die mit dem vorinstallierten Gaia 80.20 Embedded geliefert werden. Hier ist eine kurze Zusammenfassung:
- VPN-Funktionen für SMB.
- Remote Access für kleine Büros einrichten.
- Verfügbare Clients für die Verbindung.
1. VPN-Funktionen für SMB
Um das heutige Material vorzubereiten, wurde das offizielle der Version R80.20.05 (zum Zeitpunkt der Veröffentlichung des Artikels aktuell) verwendet. Folglich unterstützt der Teil VPN bei Gaia 80.20 Embedded:
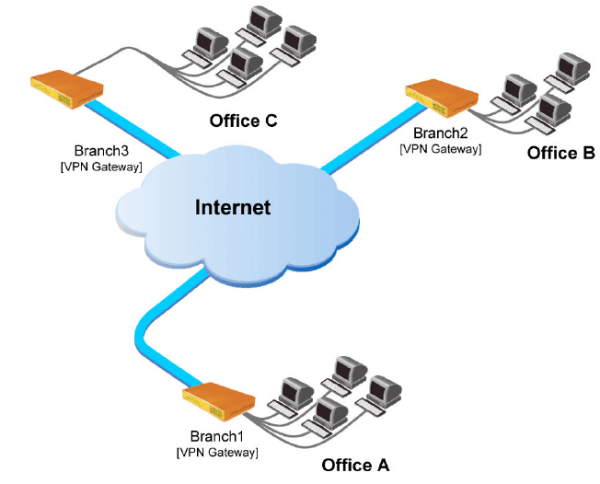
- Site-to-Site. Erstellung von VPN-Tunneln zwischen Ihren Büros, in denen die Benutzer wie in einem einzigen 'lokalen' Netzwerk arbeiten können.

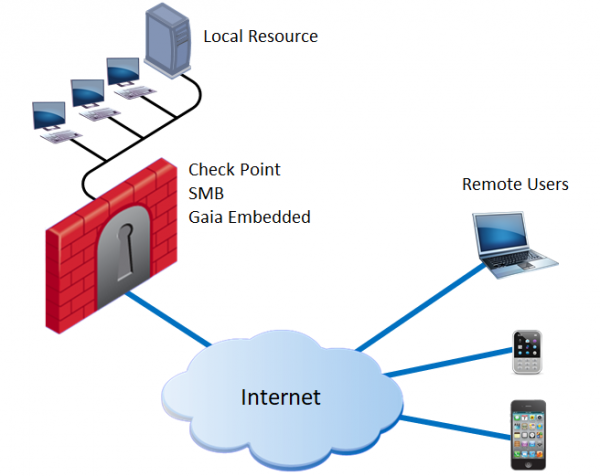
- Remote Access. Fernzugriff auf die Ressourcen Ihres Büros über Benutzer-Endgeräte (PCs, Mobiltelefone usw.). Zusätzlich gibt es den SSL Network Extender, der es ermöglicht, bestimmte Anwendungen zu veröffentlichen und diese über ein Java-Applet zu starten, indem man sich über SSL verbindet. Hinweis: nicht zu verwechseln mit dem Mobile Access Portal (Unterstützung auf Gaia Embedded nicht vorhanden).

Zusätzlich Ich empfehle dringend den Autorenkurs TS Solution – er vermittelt die Technologien von Check Point im Bereich VPN, behandelt Lizenzierungsfragen und enthält ausführliche Anleitungen zur Konfiguration.
2. Remote Access für kleine Büros
Wir werden mit der Einrichtung des Remote Zugriffs auf Ihr Büro beginnen:
- Damit Benutzer einen VPN-Tunnel mit dem Gateway herstellen können, benötigen Sie eine öffentliche IP-Adresse. Wenn Sie die Erstkonfiguration bereits durchlaufen haben ( aus dem Zyklus), ist der External Link in der Regel bereits aktiviert. Informationen können auf dem Gaia Portal eingeholt werden: Gerät → Netzwerk → Internet

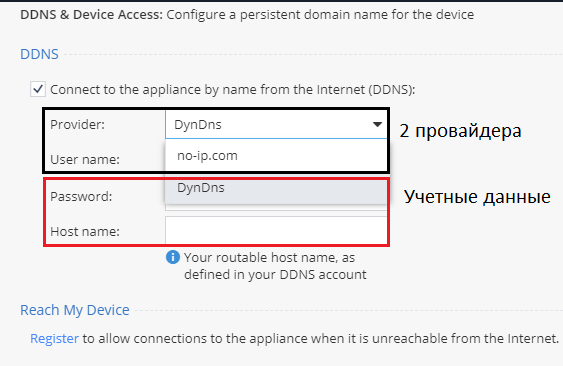
Falls Ihr Unternehmen eine dynamische öffentliche IP-Adresse verwendet, können Sie Dynamic DNS einrichten. Gehen Sie zu Gerät → DDNS & Gerätezugriff

Aktuell wird die Unterstützung von zwei Anbietern angeboten: DynDns und no-ip.com. Um die Option zu aktivieren, müssen Sie Ihre Zugangsdaten (Benutzername, Passwort) eingeben.
- Erstellen wir nun ein Benutzerkonto, das für die Testkonfiguration nützlich sein wird: VPN → Remote Access → Remote Access Users

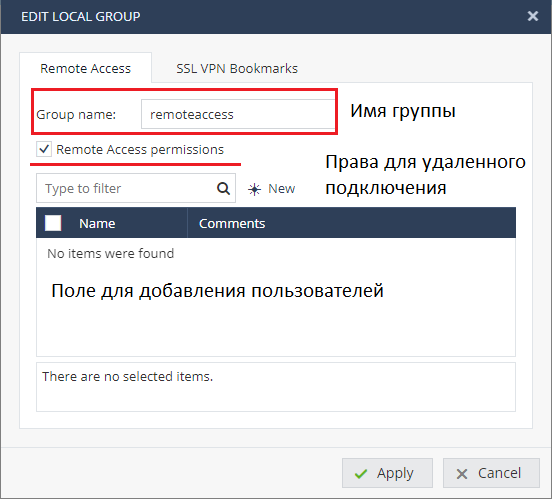
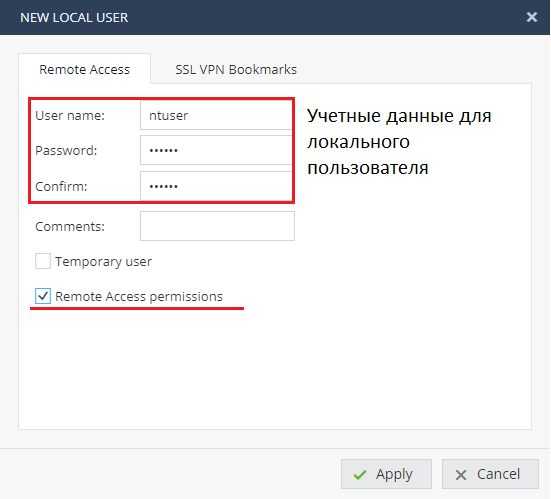
In der Gruppe (am Beispiel: remoteaccess) erstellen wir einen Benutzer, indem wir den Anweisungen im Screenshot folgen. Die Kontoeinrichtung ist standardmäßig, wir setzen einen Benutzernamen und ein Passwort und aktivieren zusätzlich die Option Remote Access permissions.

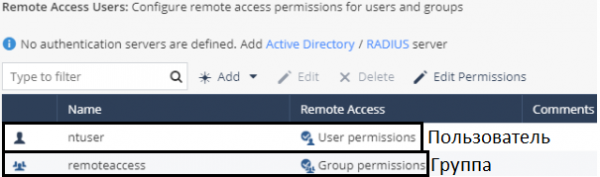
Wenn Sie die Einstellungen erfolgreich angewendet haben, sollten zwei Objekte erscheinen: ein lokaler Benutzer und eine lokale Benutzergruppe.

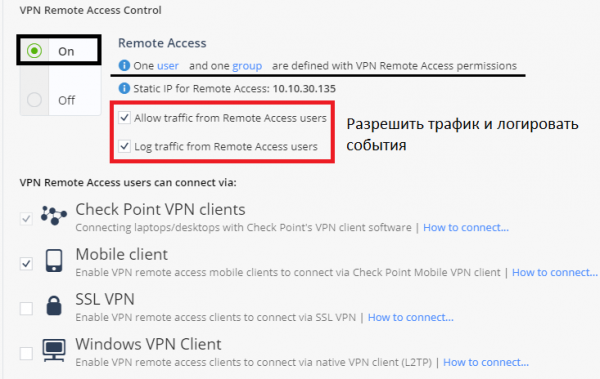
- Als nächster Schritt gehen wir zu VPN → Remote Access → Blade Control. Stellen Sie sicher, dass Ihr Blade aktiviert ist und der Verkehr von entfernten Benutzern erlaubt ist.

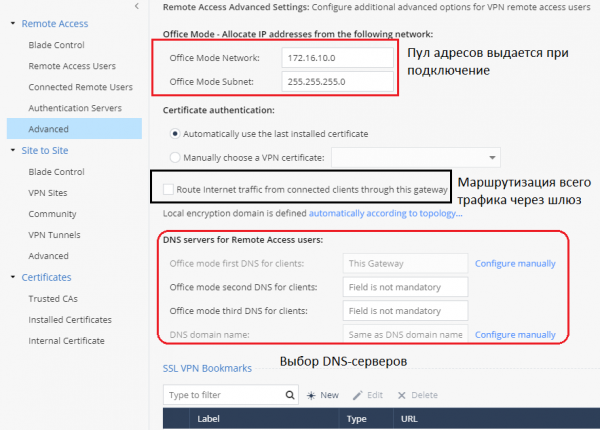
- *Oben wurde die minimale Menge an Schritten aufgeführt, um Remote Access einzurichten. Bevor wir jedoch die Verbindung testen, lassen Sie uns die zusätzlichen Einstellungen untersuchen, indem wir zur Registerkarte wechseln VPN → Remote Access → Advanced

Basierend auf den aktuellen Einstellungen sehen wir, dass entfernte Benutzer beim Verbindungsaufbau eine IP-Adresse aus dem Netzwerk 172.16.11.0/24 erhalten, dank der Option Office Mode. Dies reicht großzügig aus, um 200 gleichzeitige Lizenzen zu nutzen (angegeben für 1590 NGFW Check Point).
Option „Leiten Sie den Internetverkehr von verbundenen Clients über dieses Gateway“ ist optional und verantwortlich für die Weiterleitung des gesamten Verkehrs von entfernten Benutzern über das Gateway (einschließlich Internetverbindungen). Dadurch kann der Benutzerverkehr inspiziert und seine Arbeitsstation vor verschiedenen Bedrohungen und Malware geschützt werden.
- *Arbeiten mit Zugriffspolitiken für Remote Access
Nachdem wir Remote Access eingerichtet haben, wurde eine automatische Zugriffspolitik auf Firewall-Ebene erstellt. Um diese einzusehen, wechseln Sie zur Registerkarte: Access Policy → Firewall → Policy

In diesem Fall können die entfernten Benutzer, die zur zuvor erstellten Gruppe gehören, auf alle internen Ressourcen des Unternehmens zugreifen. Ich möchte beachten, dass die Regel im allgemeinen Abschnitt liegt „Eingehender, interner und VPN-Verkehr“. Um den Verkehr von VPN-Benutzern ins Internet zu erlauben, muss eine separate Regel im allgemeinen Abschnitt „Ausgehender Zugriff auf das Internet”.
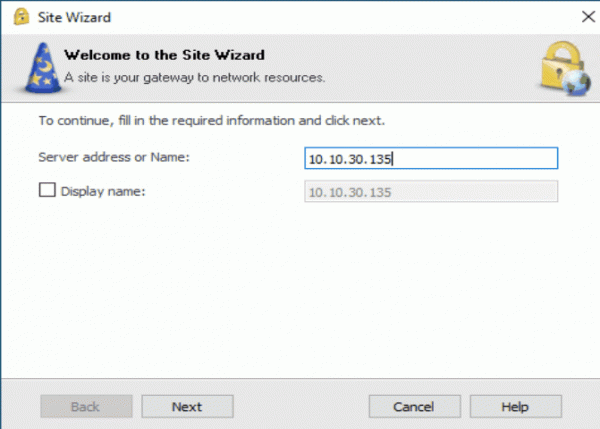
Schließlich müssen wir sicherstellen, dass der Benutzer erfolgreich einen VPN-Tunnel zu unserem NGFW-Gateway erstellen kann und Zugriff auf die internen Ressourcen des Unternehmens erhält. Dazu muss der VPN-Client auf dem Test-Host installiert werden, zur Hilfe liegt bereit zum Download. Nach der Installation muss das Standardverfahren zur Hinzufügung eines neuen Standorts durchgeführt werden (der öffentliche IP-Adresse Ihres Gateways wird angegeben). Zur Vereinfachung ist der Prozess als GIF dargestellt.

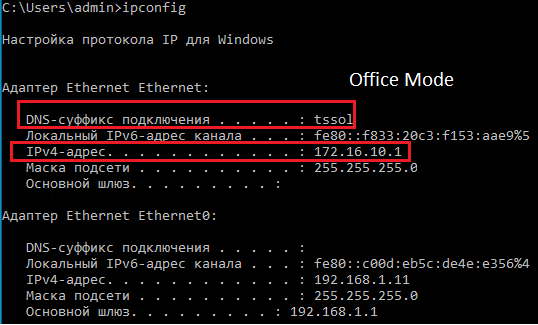
Sobald die Verbindung hergestellt ist, überprüfen wir die erhaltene IP-Adresse auf dem Host-Rechner mit dem Befehl in CMD: ipconfig
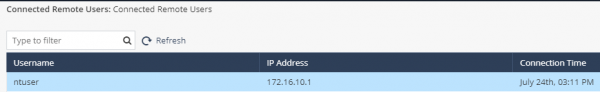
Wir haben festgestellt, dass der virtuelle Netzwerkadapter eine IP-Adresse im Office Mode unserer NGFW erhalten hat und die Pakete erfolgreich gesendet werden. Um abzuschließen, können wir zum Gaia Portal wechseln: VPN → Remotezugang → Verbundene externe Benutzer

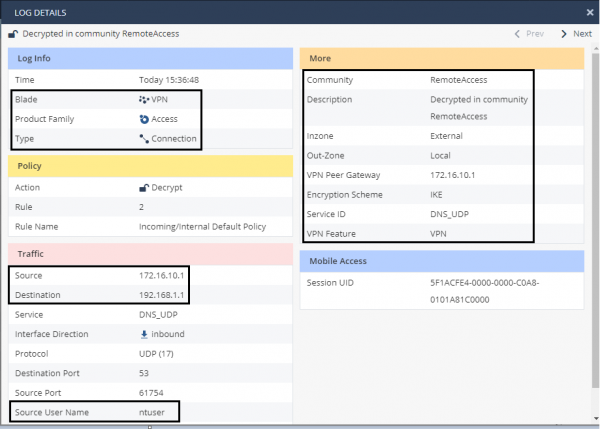
Der Benutzer „ntuser“ wird als verbunden angezeigt, wir überprüfen die Ereignisprotokollierung, indem wir zu Protokolle & Überwachung → Sicherheitsprotokolle
Die Verbindungsprotokollierung erfolgt, wobei die Quelle die IP-Adresse ist: 172.16.10.1 — dies ist die Adresse, die unser Benutzer über den Office Mode erhalten hat.
3. Unterstützte Clients für den Remotezugang
Nachdem wir das Verfahren zur Einrichtung eines Remotezugangs zu Ihrem Büro mit der NGFW Check Point SMB-Serie betrachtet haben, möchten wir die unterstützten Clients für verschiedene Geräte auflisten:
- Mobiler Client ( / )
- L2TP-Nativclient ( Check Point gibt die Unterstützung der nativen VPN-App von Microsoft an).
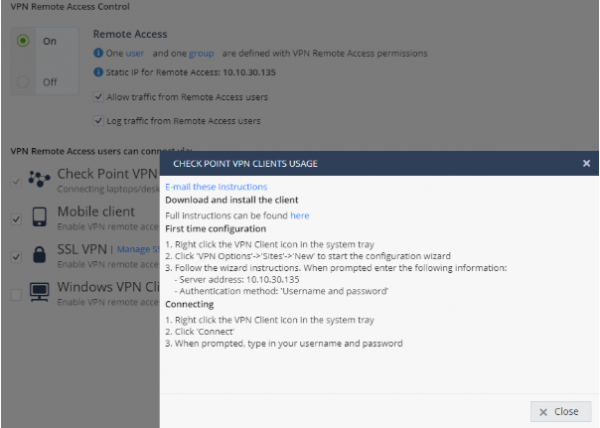
Die Vielfalt der unterstützten Betriebssysteme und Geräte ermöglicht es Ihnen, Ihre Lizenz, die mit der NGFW geliefert wird, vollständig zu nutzen. Um ein einzelnes Gerät einzurichten, gibt es die praktische Option „Wie man sich verbindet“

Dort werden automatisch Schritte basierend auf Ihren Einstellungen erstellt, was es Administratoren erleichtert, neue Clients zu installieren.
Ausgabe: Zusammenfassend haben wir in diesem Artikel die VPN-Funktionen für die NGFW Check Point SMB-Serie betrachtet. Anschließend wurden die Schritte zur Einrichtung des Remotezugangs beschrieben, falls Benutzer aus der Ferne auf das Büro zugreifen, und die Überwachungsmöglichkeiten untersucht. Abschließend haben wir über die verfügbaren Clients und Optionen für den Zugang beim Remotezugang gesprochen. So kann Ihr Filialbüro die Kontinuität und Sicherheit der Arbeit der Mitarbeiter durch VPN-Technologien gewährleisten, trotz verschiedener externer Bedrohungen und Faktoren.
. Bleiben Sie auf dem Laufenden (, , , , ).

Quelle: habr.com
