

Willkommen! Willkommen zur fünften Lektion des Kurses . Auf der haben wir uns mit der Funktionsweise von Sicherheitsrichtlinien beschäftigt. Jetzt ist es an der Zeit, lokale Benutzer ins Internet zu lassen. In dieser Lektion werden wir uns mit dem Mechanismus NAT befassen.
Neben der Veröffentlichung von Benutzern im Internet werden wir auch die Methode der Veröffentlichung interner Dienste betrachten. Im Folgenden finden Sie eine kurze Theorie aus dem Video sowie die Video-Lektion selbst.
Die NAT-Technologie (Network Address Translation) ist ein Mechanismus zur Umwandlung von IP-Adressen in Netzwerkpaketen. In den Begriffen von Fortinet wird NAT in zwei Typen unterteilt: Source NAT und Destination NAT.
Die Namen sprechen für sich — bei der Verwendung von Source NAT wird die Quelladresse geändert, bei der Verwendung von Destination NAT die Zieladresse.
Darüber hinaus gibt es mehrere Möglichkeiten, NAT zu konfigurieren — Firewall Policy NAT und Central NAT.
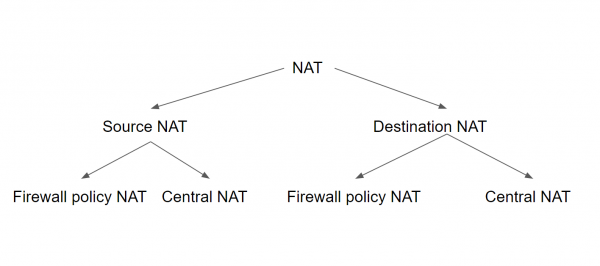
Beim ersten Ansatz müssen Source und Destination NAT für jede Sicherheitsrichtlinie konfiguriert werden. In diesem Fall verwendet Source NAT entweder die IP-Adresse des ausgehenden Interfaces oder einen vorab konfigurierten IP-Pool. Destination NAT verwendet ein vordefiniertes Objekt (das sogenannte VIP — Virtual IP) als Zieladresse.
Beim Central NAT erfolgt die Konfiguration von Source und Destination NAT sofort für das gesamte Gerät (oder die virtuelle Domäne). In diesem Fall werden die NAT-Parameter auf alle Richtlinien angewendet, abhängig von den Regeln für Source NAT und Destination NAT.
Die Regeln für Source NAT werden in der zentralen Regelung für Source NAT konfiguriert. Destination NAT wird über das Menü DNAT unter Verwendung von IP-Adressen konfiguriert.
In dieser Lektion werden wir uns ausschließlich mit Firewall Policy NAT befassen — wie die Praxis zeigt, tritt diese Konfigurationsvariante wesentlich häufiger auf als Central NAT.
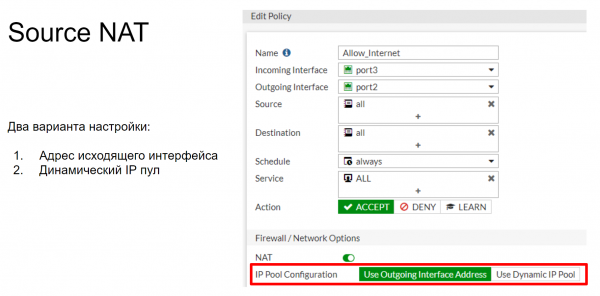
Wie bereits erwähnt, gibt es bei der Konfiguration von Firewall Policy Source NAT zwei Möglichkeiten: Ersetzen der IP-Adresse durch die Adresse des ausgehenden Interfaces oder durch eine IP-Adresse aus einem vordefinierten IP-Pool. Das sieht ungefähr so aus, wie im folgenden Bild dargestellt. Danach werde ich kurz über mögliche Pools sprechen, aber in der Praxis werden wir nur die Variante mit der Adresse des ausgehenden Interfaces betrachten — auf unserem Modell benötigen wir keine IP-Pools.
Der IP-Pool definiert eine oder mehrere IP-Adressen, die während der Sitzung als Quelladresse verwendet werden. Diese IP-Adressen werden anstelle der IP-Adresse des ausgehenden FortiGate-Interfaces verwendet.
Es gibt 4 Arten von IP-Pools, die auf FortiGate konfiguriert werden können:
- Überlastung
- Eins-zu-eins
- Fester Portbereich
- Portblockzuweisung
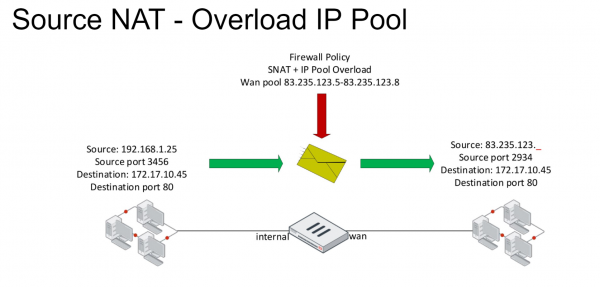
Überlastung ist der Haupt-IP-Pool. Hier werden IP-Adressen nach dem Muster von viele zu eins oder viele zu mehreren umgewandelt. Außerdem wird Portübersetzung verwendet. Betrachten wir das Diagramm unten. Wir haben ein Paket mit bestimmten Feldern für Quelle und Ziel. Wenn es unter eine Firewall-Richtlinie fällt, die diesem Paket den Zugang zum externen Netzwerk erlaubt, wird eine NAT-Regel darauf angewendet. Ergebnis ist, dass das Feld Quelle in diesem Paket durch eine der in dem IP-Pool angegebenen IP-Adressen ersetzt wird.
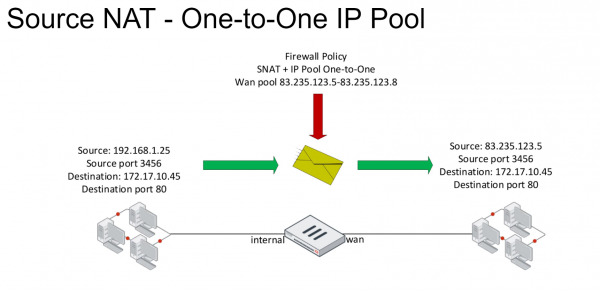
Im Eins-zu-eins-Pool wird ebenfalls eine Vielzahl von externen IP-Adressen definiert. Wenn ein Paket unter die Firewall-Richtlinie mit aktivierter NAT-Regel fällt, wird die IP-Adresse im Feld Quelle auf eine der Adressen geändert, die zu diesem Pool gehören. Der Austausch erfolgt nach dem Prinzip 'wer zuerst kommt, mahlt zuerst'. Um es verständlicher zu machen, betrachten wir ein Beispiel.
Ein Computer aus dem lokalen Netzwerk mit der IP-Adresse 192.168.1.25 sendet ein Paket ins externe Netzwerk. Es fällt unter die NAT-Regel, und das Feld Quelle wird auf die erste IP-Adresse aus dem Pool geändert, in diesem Fall 83.235.123.5. Es ist erwähnenswert, dass bei Verwendung dieses IP-Pools keine Portübersetzung verwendet wird. Wenn danach ein weiterer Computer aus demselben lokalen Netzwerk, sagen wir mit der Adresse 192.168.1.35, ein Paket ins externe Netzwerk sendet und ebenfalls unter diese NAT-Regel fällt, wird die IP-Adresse im Feld Quelle dieses Pakets auf 83.235.123.6 geändert. Wenn keine Adressen mehr im Pool vorhanden sind, werden nachfolgende Verbindungen abgelehnt. Das heißt, in diesem Fall können gleichzeitig 4 Computer unter unsere NAT-Regel fallen.
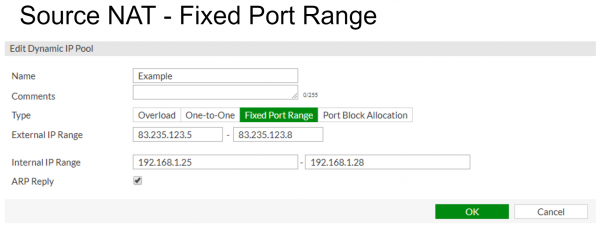
Der feste Portbereich verbindet interne und externe IP-Adressbereiche miteinander. Die Portübersetzung ist ebenfalls deaktiviert. Dies ermöglicht es, den Anfang oder das Ende des Pools interner IP-Adressen fest mit dem Anfang oder dem Ende des Pools externer IP-Adressen zu verknüpfen. Im folgenden Beispiel wird der interne Pool der Adressen 192.168.1.25 – 192.168.1.28 dem externen Pool der Adressen 83.235.123.5 – 83.235.125.8 zugeordnet.
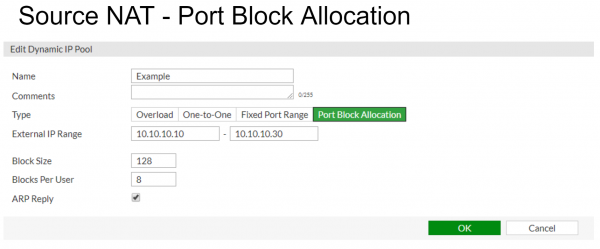
Portblock-Zuweisung — dieser IP-Pool wird verwendet, um einen Block von Ports für Benutzer des IP-Pools zuzuweisen. Neben dem IP-Pool müssen hier auch zwei Parameter angegeben werden — die Blockgröße und die Anzahl der Blöcke, die jedem Benutzer zugewiesen werden.
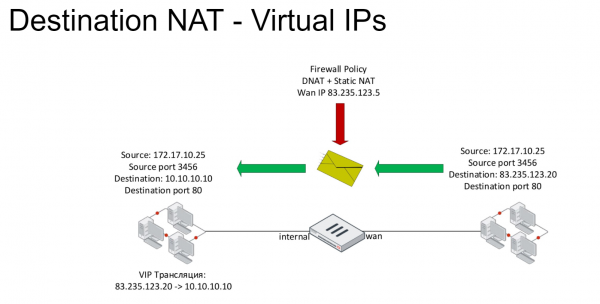
Jetzt schauen wir uns die Technologie Destination NAT an. Sie basiert auf virtuellen IP-Adressen (VIP). Bei Paketen, die unter die Regeln von Destination NAT fallen, wird die IP-Adresse im Zielbereich geändert: normalerweise wird die öffentliche Internetadresse in die private Adresse des Servers umgewandelt. Virtuelle IP-Adressen werden in Firewall-Richtlinien als Zielbereich verwendet.
Der Standardtyp virtueller IP-Adressen ist Static NAT. Es handelt sich um eine Eins-zu-eins-Zuordnung zwischen äußeren und inneren Adressen.
Anstelle von Static NAT können virtuelle Adressen durch die Weiterleitung bestimmter Ports eingeschränkt werden. Zum Beispiel kann eine Verbindung zu einer externen Adresse über Port 8080 mit einer Verbindung zu einer internen IP-Adresse über Port 80 assoziiert werden.
Im folgenden Beispiel versucht ein Computer mit der Adresse 172.17.10.25, auf die Adresse 83.235.123.20 über Port 80 zuzugreifen. Diese Verbindung fällt unter die Regel DNAT, daher wird die Ziel-IP-Adresse in 10.10.10.10 geändert.
Im Video werden die Theorie sowie praktische Beispiele zur Einrichtung von Source und Destination NAT behandelt.
In den folgenden Lektionen werden wir uns mit der Sicherheit der Benutzer im Internet befassen. Im nächsten Lehrgang werden wir die Funktionalität der Webfilterung und Anwendungsüberwachung behandeln. Verpassen Sie es nicht, indem Sie die Updates auf folgenden Kanälen verfolgen:
Quelle: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish