

Wodurch unterscheidet sich ein guter IT-Sicherheitsexperte von einem gewöhnlichen? Nein, nicht dadurch, dass er jederzeit aus dem Gedächtnis die Anzahl der Nachrichten weiß, die Manager Igor gestern an Kollegin Maria gesendet hat. Ein guter Sicherheitsexperte versucht, mögliche Verstöße frühzeitig zu erkennen und diese in Echtzeit abzufangen, um alle Anstrengungen zu unternehmen, damit der Vorfall nicht weitergeht. Sicherheitsinformations- und Ereignisverwaltungs-Systeme (SIEM) erleichtern erheblich die schnelle Erfassung und Blockierung aller Versuche von Verstößen.
Traditionell vereinen SIEM-Systeme die Verwaltung von Informationssicherheit und die Verwaltung von Sicherheitsereignissen. Eine wichtige Eigenschaft dieser Systeme ist die Analyse von Sicherheitsereignissen in Echtzeit, was es ermöglicht, auf diese zu reagieren, bevor ein bestehender Schaden entsteht.
Die Hauptaufgaben von SIEM-Systemen:
- Datensammlung und -normalisierung
- Datenkorrelation
- Benachrichtigungen
- Visualisierungspaneele
- Datenverwaltung
- Datenrecherche und -analyse
- Berichterstattung
Gründe für die hohe Nachfrage nach SIEM-Systemen
In letzter Zeit haben die Komplexität und Koordination von Angriffen auf Informationssysteme erheblich zugenommen. Gleichzeitig wird auch der eingesetzte Schutzkomplex schwieriger — Netz- und Host-Systeme zur Erkennung von Eindringlingen, DLP-Systeme, Antivirensysteme und Firewalls, Schwachstellenscanner und weiteres. Jedes Schutzmittel erzeugt einen Strom von Ereignissen mit unterschiedlicher Detaillierung und häufig kann ein Angriff nur durch das Überlagern von Ereignissen verschiedener Systeme erkannt werden.
Über die verschiedenen kommerziellen SIEM-Systeme gibt es viel zu sagen, , aber wir bieten einen kurzen Überblick über kostenlose, voll funktionsfähige Open-Source-SIEM-Systeme, die keine künstlichen Begrenzungen bei der Anzahl der Benutzer oder dem Umfang der gespeicherten Daten haben und zudem leicht skalierbar und wartbar sind. Wir hoffen, dass dies hilft, das Potenzial solcher Systeme zu bewerten und zu entscheiden, ob es sinnvoll ist, solche Lösungen in die Geschäftsprozesse des Unternehmens zu integrieren.
AlienVault OSSIM
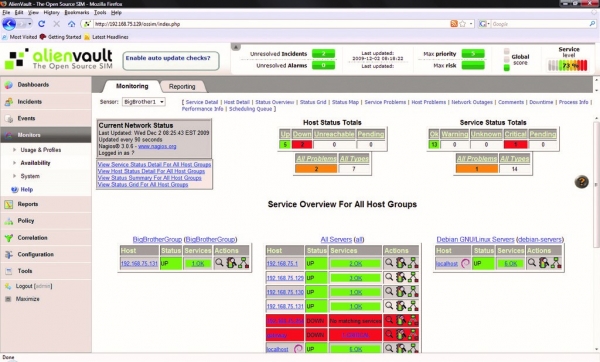
AlienVault OSSIM ist die Open-Source-Version von AlienVault USM, einem der führenden kommerziellen SIEM-Systeme. OSSIM ist ein Framework, das aus mehreren Open-Source-Projekten besteht, darunter das Netzwerk-Intrusion-Detection-System Snort, das Netzwerk- und Hostmonitoring-System Nagios, das Host-Intrusion-Detection-System OSSEC und der Schwachstellenscanner OpenVAS.
Zur Überwachung von Geräten wird der AlienVault-Agent verwendet, der Logs im Syslog-Format vom Host an die GELF-Plattform sendet oder ein Plugin zur Integration mit Drittanbieterdiensten wie dem Reverse-Proxy-Dienst Cloudflare oder dem System für multifactorielle Authentifizierung Okta verwenden kann.
Die Version USM unterscheidet sich von OSSIM durch erweiterte Funktionen für das Log-Management, das Monitoring von Cloud-Infrastrukturen, die Automatisierung sowie aktualisierte Bedrohungsinformationen und Visualisierung.
Vorteile
- Auf bewährten Open-Source-Projekten basierend;
- Eine große Gemeinschaft von Nutzern und Entwicklern.
Nachteile
- Unterstützt kein Monitoring von Cloud-Plattformen (z. B. AWS oder Azure);
- Fehlendes Management von Logs, Visualisierung, Automatisierung und Integration mit Drittanbieterdiensten.
MozDef (Mozilla Defense Platform)
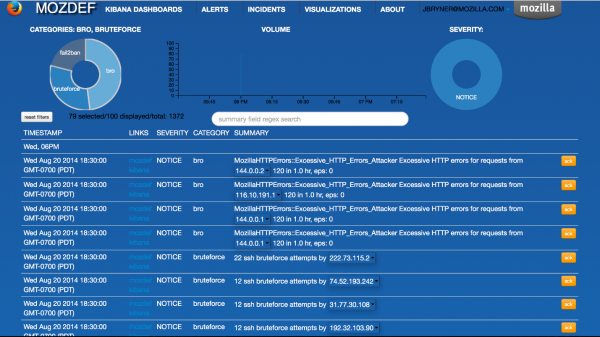
Das von Mozilla entwickelte SIEM-System MozDef wird zur Automatisierung von Sicherheitsvorfallbearbeitungsprozessen eingesetzt. Das System wurde von Grund auf für maximale Geschwindigkeit, Skalierbarkeit und Fehlertoleranz mit einer Microservices-Architektur entwickelt – jeder Dienst läuft in einem Docker-Container.
Wie OSSIM ist MozDef auf bewährten Open-Source-Projekten aufgebaut, einschließlich eines Log-Indexierungs- und Suchmoduls Elasticsearch, der Meteor-Plattform für einen flexiblen Web-Interface und dem Kibana-Plugin zur Visualisierung und Diagrammerstellung.
Die Ereigniskorrelation und Benachrichtigung erfolgt über Elasticsearch-Abfragen, was die Erstellung eigener Regeln zur Ereignisverarbeitung und Benachrichtigung mit Python ermöglicht. Laut Mozilla kann MozDef mehr als 300 Millionen Ereignisse pro Tag verarbeiten. MozDef akzeptiert Ereignisse nur im JSON-Format, bietet jedoch Integrationen mit Drittanbieterdiensten.
Vorteile
- Verwendet keine Agenten – arbeitet mit Standard-JSON-Logs;
- Lässt sich dank der Microservices-Architektur leicht skalieren;
- Unterstützt Datenquellen von Cloud-Diensten, einschließlich AWS CloudTrail und GuardDuty.
Nachteile
- Ein neues und weniger etabliertes System.
Wazuh
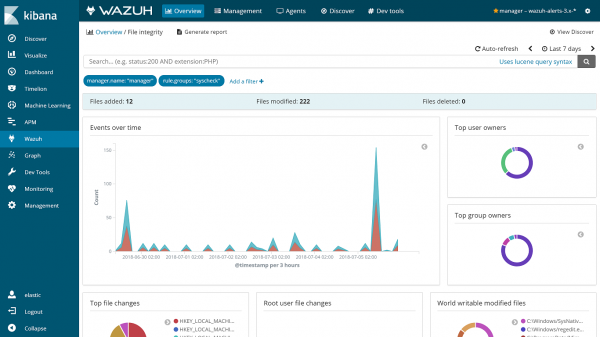
Wazuh begann sich als Fork von OSSEC zu entwickeln, einer der beliebtesten Open-Source-SIEMs. Es ist jetzt eine eigene, einzigartige Lösung mit neuen Funktionen, behobenen Fehlern und einer optimierten Architektur.
Das System basiert auf dem ElasticStack (Elasticsearch, Logstash, Kibana) und unterstützt sowohl agentenbasierte Datenerfassung als auch den Empfang von Systemprotokollen. Das macht es effektiv für die Überwachung von Geräten, die Protokolle generieren, aber keinen Agenten unterstützen – Netzwerkanlagen, Drucker und Peripheriegeräte.
Wazuh unterstützt bestehende OSSEC-Agenten und bietet sogar eine Anleitung zur Migration von OSSEC zu Wazuh. Obwohl OSSEC weiterhin aktiv unterstützt wird, wird Wazuh als Fortsetzung von OSSEC betrachtet, da es eine neue Weboberfläche, REST API, ein umfassenderes Regelset und viele weitere Verbesserungen hinzufügt.
Vorteile
- Gegründet und kompatibel mit dem beliebten SIEM OSSEC;
- Unterstützt verschiedene Installationsoptionen: Docker, Puppet, Chef, Ansible;
- Unterstützt die Überwachung von Cloud-Diensten, einschließlich AWS und Azure;
- Enthält ein umfassendes Regelwerk zur Erkennung vieler Arten von Angriffen und ermöglicht die Einhaltung von PCI DSS v3.1 und CIS.
- Integriert sich mit dem Splunk-Protokollspeicher- und Analyse-System zur Visualisierung von Ereignissen und der Unterstützung von APIs.
Nachteile
- Komplexe Architektur — erfordert den vollständigen Einsatz des Elastic Stack zusätzlich zu den Serverkomponenten von Wazuh.
Prelude OSS
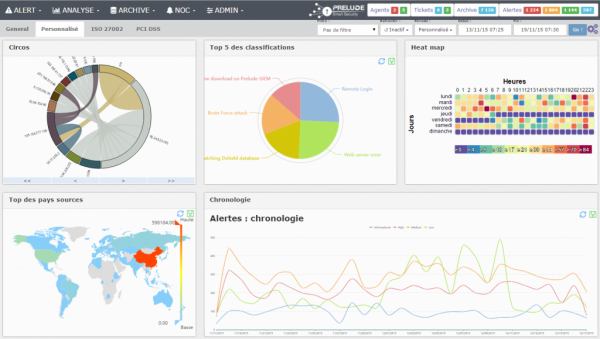
Prelude OSS ist die Open-Source-Version des kommerziellen Prelude SIEM, entwickelt von dem französischen Unternehmen CS. Die Lösung stellt ein flexibles, modulares SIEM-System dar, das viele Protokollformate unterstützt und die Integration mit Tools von Drittanbietern wie OSSEC, Snort und dem Netzwerk-Erkennungssystem Suricata ermöglicht.
Jedes Ereignis wird in eine Nachricht im IDMEF-Format normalisiert, was den Datenaustausch mit anderen Systemen erleichtert. Doch es gibt auch einen Wermutstropfen: Prelude OSS ist in Bezug auf Leistung und Funktionalität im Vergleich zur kommerziellen Version von Prelude SIEM stark eingeschränkt und eher für kleine Projekte oder zur Erkundung von SIEM-Lösungen und zur Bewertung von Prelude SIEM gedacht.
Vorteile
- Ein bewährtes System, das seit 1998 entwickelt wird;
- Unterstützt viele verschiedene Protokollformate;
- Normalisiert Daten in das IMDEF-Format, was die einfache Übertragung von Daten in andere Sicherheitssysteme ermöglicht.
Nachteile
- Deutlich eingeschränkt in Funktionalität und Leistung im Vergleich zu anderen Open-Source-SIEM-Systemen.
Sagan
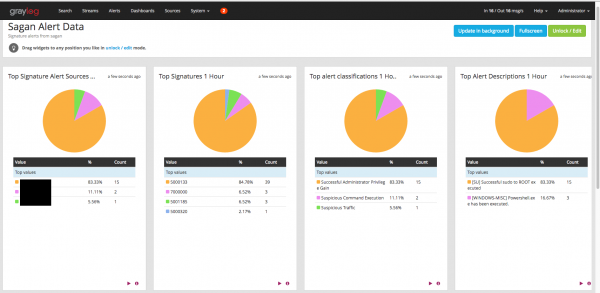
Sagan ist ein leistungsstarkes SIEM, das die Kompatibilität mit Snort betont. Neben der Unterstützung von Regeln, die für Snort geschrieben wurden, kann Sagan auch in die Snort-Datenbank schreiben und kann sogar mit der Shuil-Schnittstelle verwendet werden. Im Wesentlichen handelt es sich um eine leichte, mehrfädige Lösung, die neue Funktionen bietet und dabei benutzerfreundlich für Snort-Nutzer bleibt.
Vorteile
- Vollständig kompatibel mit der Snort-Datenbank, -regeln und der Benutzeroberfläche;
- Die mehrfädige Architektur sorgt für hohe Leistung.
Nachteile
- Relativ junges Projekt mit einer kleinen Community;
- Aufwendiger Installationsprozess, der den Aufbau des gesamten SIEM aus den Quellcodes umfasst.
Fazit
Jedes der beschriebenen SIEM-Systeme hat seine eigenen Eigenschaften und Einschränkungen, weshalb sie nicht als universelle Lösung für jede Organisation angesehen werden können. Diese Lösungen haben jedoch einen offenen Code, der es ermöglicht, sie ohne übermäßige Kosten bereitzustellen, zu testen und zu bewerten.
Was gibt es sonst noch Interessantes im Blog zu lesen?
→
→
→
→
→
Abonnieren Sie unseren -Kanal, um keinen Artikel zu verpassen! Wir schreiben nicht öfter als zweimal pro Woche und nur relevante Inhalte.
Quelle: habr.com
