

Im Falle einer strategisch wichtigen Entscheidung für das Unternehmen durchlaufen die Mitarbeiter einen grundlegenden Schutzmechanismus, der unter dem Namen 5 Phasen der Reaktion auf Veränderungen (Autoren E. Kübler-Ross) wohlbekannt ist. Eine herausragende Psychologin beschrieb einst die emotionalen Reaktionen und hob 5 Schlüsselphasen emotionaler Reaktion hervor: Ablehnung, Wut, Verhandlung, Depression und schließlich Akzeptanz. Wir haben eine Reihe von Artikeln zur ISO 27001-Zertifizierung vorbereitet, in denen wir jede der Phasen behandeln werden. Heute werden wir über die erste von ihnen sprechen – die Ablehnung.
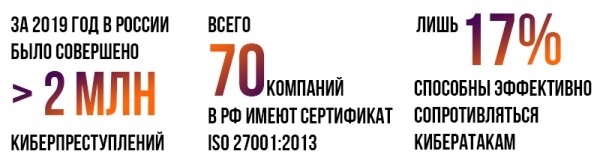
Die Erlangung der ISO 27001-Zertifizierung „nur zum Schein“ ist ein eher fragwürdiges Vergnügen, da sie eine lange und kostspielige Vorbereitung erfordert. Darüber hinaus zeigt , dass dieser Standard in der RF äußerst unpopulär ist: Bis heute haben nur 70 Unternehmen die Zertifizierung auf Konformität bestanden. Im Ausland ist dies jedoch einer der gefragtesten Standards, der den wachsenden Anforderungen der Unternehmen im Bereich der Informationssicherheit gerecht wird.
Unser Unternehmen bietet ein umfassendes Spektrum an Outsourcing-Services für Buchhaltungsfunktionen: Buchhaltung und Steuerbuchhaltung, Lohnabrechnung und Personalverwaltung. Wir nehmen eine der führenden Positionen auf dem Markt ein, insbesondere weil uns ausländische Unternehmen, die Niederlassungen in Russland haben, ihre vertraulichen Informationen anvertrauen. Dies betrifft nicht nur die finanziellen Prozesse unserer Kunden, sondern auch die personenbezogenen Daten, mit denen wir täglich arbeiten. Vor diesem Hintergrund ist das Thema Informationssicherheit eines der vorrangigen für uns.
In vielen Fällen werden alle Geschäftsprozesse der russischen Tochtergesellschaften von den Hauptbüros ausländischer Unternehmen kontrolliert und deklariert, weshalb sie den internen allgemeinen Gruppenstandards entsprechen müssen. In letzter Zeit haben einige unserer wichtigsten Kunden begonnen, ihre Sicherheitsrichtlinien zu überprüfen und zu verschärfen. Dies steht zweifellos im Zusammenhang mit den weltweiten Trends zu steigenden Cyberangriffen und Verlusten, die mit Vorfällen im Bereich der Informationssicherheit verbunden sind. Im Falle der Notwendigkeit, Schutzmaßnahmen, Richtlinien und Verfahren zur Verbesserung der Informationssicherheit des Unternehmens einzuführen, kann man auch ohne ISO/IEC 27001-Zertifizierung auskommen und sich damit eine Menge Geld, Zeit und Nerven sparen.
Heute tauchen in den Ausschreibungen ausländischer Auftraggeber zunehmend Anforderungen an die bestehende Informationssicherheit in Unternehmen auf. Einige, um die Überprüfung zu vereinfachen und einen einheitlichen Ansatz zu schaffen, machen die ISO/IEC 27001-Zertifizierung zu einem verbindlichen Bewertungskriterium.
Bei uns war es so: Einer unserer wichtigsten internationalen Kunden, der nach diesem Standard zertifiziert ist, hat offenbar sein globales Team für Informationssicherheit erheblich verstärkt. Wie haben wir davon erfahren? Sie haben sich entschieden, ein Audit unseres Informationsmanagementsystems durchzuführen, da wir ihnen Buchhaltungs- und Personaladministrationsdienstleistungen anbieten – und daher ist der Schutz unserer Informationssysteme für sie von entscheidender Bedeutung. Das letzte Audit fand vor drei Jahren statt – damals verlief alles relativ schmerzlos.
Bei diesem Mal wurde unser Team von einer engagierten Gruppe Inder angegriffen, die geschickt mehrere Dutzend Mängel in unserem Sicherheitsmanagementsystem aufdeckten. Der Auditprozess erinnerte an das Rad der Wiedergeburt – es schien, als hätten sie grundsätzlich kein Ziel, um zu einem Abschluss in der Prüfung zu kommen. Es war eine endlose Vielzahl von Fragen, Anmerkungen, unseren Kommentaren und Nachweisen ihrer Realität, Konferenzgesprächen und langen philosophischen Diskussionen, in dem Versuch, den Akzent des IT-Sicherheitsteams des Kunden zu verstehen. Übrigens dauert das Audit bis heute mit unterschiedlicher Intensität an – im Laufe der Zeit haben wir uns damit abgefunden. Somit war die Notwendigkeit einer Zertifizierung von selbst entstanden.
Vielleicht kommen wir mit ISO 9001 aus?
Alle, die sich mehr oder weniger mit der Zertifizierung nach einem der ISO-Standards auskennen, wissen, dass die Grundlage für jeden von ihnen das Zertifikat ISO 9001 "Qualitätsmanagementsystem" ist. Dies ist wohl das derzeit beliebteste Zertifikat aus der gesamten Palette der ISO-Standards. Wir hatten es nicht – und entschieden uns, es nicht zu beantragen. Dafür gab es mehrere Gründe:
- zweifelhafte wirtschaftliche Effizienz des Vorhandenseins dieses Zertifikats für das Unternehmen;
- unsere internen Prozesse waren größtenteils bereits diesem Standard nahe genug;
- der Erwerb dieses Zertifikats würde zusätzliche Zeit und Geld erfordern.
Daher entschieden wir uns, sofort ISO 27001 einzuführen, ohne mit dem "einfacheren" 9001 zu beginnen.
Oder vielleicht doch nicht?
Um vorzugreifen, wir sind immer wieder auf die Frage zurückgekommen, ob dessen Erwerb sinnvoll ist. Wir begannen, das Thema von allen Seiten zu beleuchten, weil wir überhaupt keine Expertise hatten. Und hier sind die Missverständnisse, die uns dazu brachten, noch einmal über dieses Thema nachzudenken.
Missverständnis Nr. 1.
Wir hatten gehofft, dass der Standard uns eine detaillierte Checkliste, eine Liste von Richtlinien und anderen satzungsgemäßen Dokumenten bereitstellt. In Wirklichkeit stellte sich heraus, dass ISO/IEC 27001 ein Anforderungskatalog an das Managementsystem für Informationssicherheit und den darauf aufzubauenden Prozess ist. Basierend darauf musste man selbst entscheiden, was man in unserem Unternehmen schreiben/einführen sollte, um die Anforderungen des Standards zu erfüllen.
Missverständnis Nr. 2.
Wir glaubten aufrichtig, dass es genug sein würde, ein Dokument zu studieren und es in relativ kurzer Zeit selbst umzusetzen. In Wirklichkeit erkannten wir beim Lesen des Dokuments, an wie vielen angrenzenden Standards unser Standard „hängt“ und mit wie vielen Standards wir uns (wenigstens oberflächlich) vertrautmachen mussten. Das „Kirschchen“ auf der Torte war das Fehlen aktueller Textversionen der Standards im offenen Zugang – sie mussten auf der offiziellen ISO-Website gekauft werden.
Irrtum Nr. 3.
Wir waren überzeugt, dass wir alles Notwendige zur Vorbereitung auf die Zertifizierung in offenen Quellen finden würden. Tatsächlich gab es im Internet viele Materialien zu ISO 27001, jedoch waren sie oft wenig konkret. Praktisch fehlten verständliche Schritt-für-Schritt-Anleitungen zur Vorbereitung auf die Zertifizierung sowie echte Fallstudien von Unternehmen, die diesen Standard implementiert hatten.
Irrtum Nr. 4.
Wir werden Richtlinien schreiben, aber sie werden nicht funktionieren! Ehrlich gesagt gibt es in unserem Unternehmen bereits zu viele Regeln, niemand wird sich noch an 30 neue Richtlinien halten. In der Realität haben unsere Mitarbeiter jedoch glücklicherweise die Aufgabe, die neuen Regeln zu lernen, ernst genommen und erfolgreich den Wissens-Test über die Dokumente des Informationssicherheitsmanagementsystems bestanden.
Irrtum Nr. 5.
Zu diesem Zeitpunkt konnten wir nicht klar einschätzen, welchen Nutzen wir aus unserer Arbeitszeit ziehen würden. Damals war die Anzahl der Anfragen nach diesem Zertifikat nicht sehr groß, und der wichtigste und anspruchsvollste Kunde war bei uns lange vor der Zertifizierung erschienen. Die Erfahrung zeigte, dass wir auch ohne den Standard zurechtkamen.
Irgendwann erkannten wir, dass wir in chaotischer Reihenfolge jede auftretende Lücke aufgrund der Anforderungen des Kunden schlossen. Jedes Mal erdachten wir neue Richtlinien oder Lösungen. Schließlich kamen wir selbst zu dem Schluss, dass es viel einfacher wäre, den Prozess zu systematisieren, was uns letztendlich auch viel Arbeitsaufwand sparen würde. Der Standard sollte diese Aufgabe vereinfachen.
Nun, zwei Jahre später, sehen wir einen Trend zu einer Zunahme der Anfragen und des Interesses an diesem Thema seitens der größten internationalen Kunden.
Endgültige Entscheidung.
Abschließend möchten wir sagen, dass die Marktführer unserer Branche das Zertifikat ISO/IEC 27001 erhalten haben, was alle anderen großen Anbieter (einschließlich uns) dazu gebracht hat, über diese Thematik nachzudenken. Unbestreitbar kann eine schöne Zeile in den Marketingmaterialien eines Unternehmens – auf der Webseite, in sozialen Medien, in Werbebroschüren usw. – als angenehmer Bonus betrachtet werden, aber ist es das wert, so viele Ressourcen dafür aufzuwenden? Für uns haben wir festgestellt, dass es für uns mehr ist als nur eine schöne Zeile, und wir haben uns auf dieses Projekt eingelassen.
Quelle: habr.com
