

Willkommen! Willkommen zur sechsten Lektion des Kurses . Auf der wir haben die Grundlagen der Arbeit mit der NAT-Technologie auf , und unser Testbenutzer wurde ins Internet entlassen. Jetzt ist es an der Zeit, sich um die Sicherheit des Benutzers in diesen Räumen zu kümmern. In dieser Lektion werden wir die folgenden Sicherheitsprofile betrachten: Webfilterung, Anwendungssteuerung und HTTPS-Inspektion.
Um mit den Sicherheitsprofilen vertraut zu werden, müssen wir noch eine weitere Sache klären – die Inspektionsmodi.
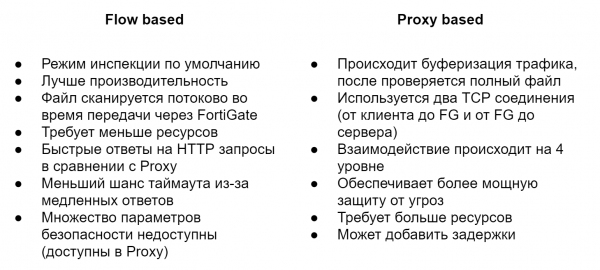
Standardmäßig wird der Flow-Mode verwendet. Er prüft Dateien, während sie durch FortiGate ohne Pufferung gehen. Sobald das Paket eintrifft, wird es verarbeitet und weitergeleitet, ohne auf den Erhalt der gesamten Datei oder der Webseite zu warten. Er benötigt weniger Ressourcen und bietet eine höhere Leistung als der Proxy-Modus, jedoch steht nicht die gesamte Sicherheitsfunktionalität zur Verfügung. Zum Beispiel kann das System zur Verhinderung von Datenverlust (DLP) nur im Proxy-Modus verwendet werden.
Der Proxy-Modus funktioniert anders. Er erstellt zwei TCP-Verbindungen, eine zwischen dem Client und FortiGate und die andere zwischen FortiGate und dem Server. Dadurch kann er den Verkehr puffern, d.h. die gesamte Datei oder Webseite empfangen. Das Scannen von Dateien auf verschiedene Bedrohungen beginnt erst, nachdem die gesamte Datei gepuffert wurde. Dies ermöglicht es, zusätzliche Funktionen anzuwenden, die im Flow-Modus nicht verfügbar sind. Wie Sie sehen, steht dieser Modus fast im Gegensatz zum Flow-Mode – hier spielt die Sicherheit eine Hauptrolle, während die Leistung in den Hintergrund tritt.
Es wird oft gefragt – welcher Modus ist besser? Aber es gibt kein allgemeines Rezept. Alles ist immer individuell und hängt von Ihren Bedürfnissen und Zielen ab. Ich werde im weiteren Verlauf des Kurses versuchen, die Unterschiede der Sicherheitsprofile in den Flow- und Proxy-Modi aufzuzeigen. Das wird helfen, die Funktionalität zu vergleichen und zu entscheiden, was am besten zu Ihnen passt.
Lassen Sie uns direkt zu den Sicherheitsprofilen übergehen und zunächst die Webfilterung betrachten. Sie hilft, zu überwachen oder zu kontrollieren, welche Webseiten die Benutzer besuchen. Ich denke, es ist nicht notwendig, die Notwendigkeit eines solchen Profils in der heutigen Realität zu erläutern. Lassen Sie uns besser herausfinden, wie es funktioniert.
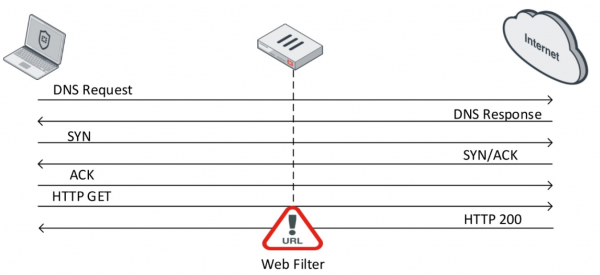
Nachdem die TCP-Verbindung hergestellt ist, fordert der Benutzer mit einer GET-Anfrage den Inhalt einer bestimmten Webseite an.
Wenn der Webserver positiv antwortet, sendet er Informationen über die Webseite als Antwort zurück. An diesem Punkt kommt der Webfilter ins Spiel. Er überprüft den Inhalt dieser Antwort. Während der Überprüfung sendet FortiGate in Echtzeit eine Anfrage an das FortiGuard Distribution Network (FDN), um die Kategorie der betreffenden Webseite zu bestimmen. Nach der Kategorisierung der spezifischen Webseite führt der Webfilter je nach Einstellungen eine bestimmte Aktion aus.
Im Flow-Modus stehen drei Aktionen zur Verfügung:
- Allow — Zugriff auf die Webseite erlauben
- Block — Zugriff auf die Webseite verweigern
- Monitor — Zugriff auf die Webseite erlauben und dies in den Protokollen festhalten
Im Proxy-Modus kommen zwei weitere Aktionen hinzu:
- Warning — dem Benutzer eine Warnung anzeigen, dass er versucht, eine bestimmte Ressource zu besuchen, und dem Benutzer die Wahl geben — fortzufahren oder die Webseite zu verlassen
- Authenticate — Benutzerdaten anfordern — damit können bestimmten Gruppen der Zugriff auf gesperrte Webseitenkategorien ermöglicht werden.
Auf der Website Sie können sich über alle Kategorien und Unterkategorien des Webfilters informieren und herausfinden, welcher Kategorie eine bestimmte Webseite angehört. Für Benutzer von Fortinet-Lösungen ist dies eine recht nützliche Webseite, die ich empfehle, in Ihrer Freizeit näher zu erkunden.
Über Application Control lässt sich nicht viel sagen. Aus dem Namen geht hervor, dass es die Nutzung von Anwendungen überwacht. Dies geschieht anhand von Mustern verschiedener Anwendungen, den sogenannten Signaturen. Anhand dieser Signaturen kann es die spezifische Anwendung identifizieren und eine bestimmte Aktion darauf anwenden:
- Allow — erlauben
- Monitor — erlauben und dies in den Protokollen festhalten
- Block — verweigern
- Quarantine — das Ereignis in den Protokollen festhalten und die IP-Adresse für eine bestimmte Zeit blockieren
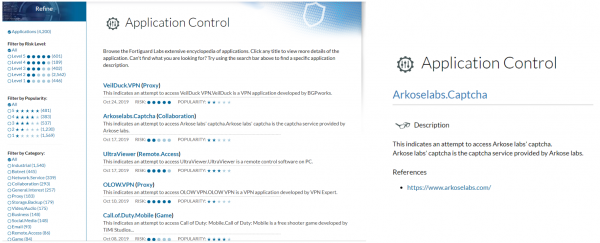
Existierende Signaturen können auch auf der Webseite eingesehen werden .
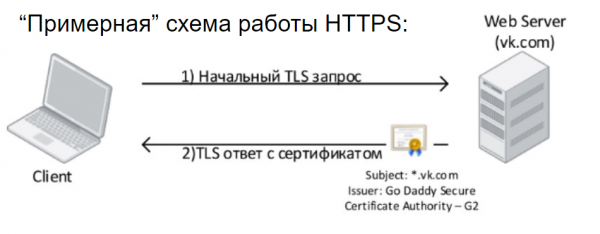
Nun betrachten wir den Mechanismus der HTTPS-Inspektion. Laut Statistiken vom Ende 2018 überstieg der Anteil des HTTPS-Traffics 70 %. Das bedeutet, dass wir ohne Einsatz der HTTPS-Inspektion nur etwa 30 % des ein- und ausgehenden Netzverkehrs analysieren können. Lassen Sie uns zunächst die Funktionsweise von HTTPS grob betrachten.
Der Client initiiert eine TLS-Anfrage an den Webserver und erhält eine TLS-Antwort, sieht außerdem das digitale Zertifikat, das für diesen Benutzer vertrauenswürdig sein muss. Das ist das notwendige Minimum, das wir über die Funktionsweise von HTTPS wissen müssen, tatsächlich ist das Schema viel komplizierter. Nach einem erfolgreichen TLS-Handschlag beginnt die Übertragung von Daten in verschlüsselter Form. Und das ist gut so. Niemand kann auf die Daten zugreifen, die Sie mit dem Webserver austauschen.
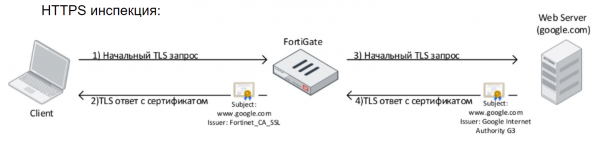
Für die Sicherheitsbeauftragten der Unternehmen ist dies jedoch eine echte Kopfschmerzquelle, da sie diesen Verkehr nicht sehen und seinen Inhalt weder mit Antivirenprogrammen, noch mit Intrusion Prevention Systemen oder DLP-Systemen überprüfen können, mit nichts. Dies schlägt sich auch negativ auf die Qualität der Erkennung der innerhalb des Netzwerks verwendeten Anwendungen und Web-Ressourcen nieder – genau das ist das Thema unseres Unterrichts. Um dieses Problem zu lösen, wurde die Technologie der HTTPS-Inspektion eingeführt. Ihre Essenz ist ziemlich einfach – faktisch organisiert ein Gerät, das die HTTPS-Inspektion durchführt, einen Man-in-the-Middle-Angriff. Es sieht ungefähr so aus: FortiGate fängt die Anfrage des Benutzers ab, stellt eine HTTPS-Verbindung mit ihm her und initiiert bereits von sich aus eine HTTPS-Sitzung mit der Ressource, an die der Benutzer sich gewandt hat. Gleichzeitig wird auf dem Computer des Benutzers das Zertifikat angezeigt, das von FortiGate ausgestellt wurde. Es muss vertrauenswürdig sein, damit der Browser die Verbindung zulässt.
In Wirklichkeit ist die HTTPS-Inspektion eine ziemlich komplexe Angelegenheit und hat viele Einschränkungen, aber im Rahmen dieses Kurses werden wir dies nicht behandeln. Ich füge nur hinzu, dass die Implementierung der HTTPS-Inspektion keine Sache von Minuten ist; normalerweise dauert dies etwa einen Monat. Es ist notwendig, Informationen über notwendige Ausnahmen zu sammeln, entsprechende Einstellungen vorzunehmen, Rückmeldungen von Benutzern zu sammeln und die Einstellungen anzupassen.
Die gegebene Theorie sowie der praktische Teil werden in diesem Video-Unterricht vorgestellt:
Im nächsten Unterricht werden wir andere Sicherheitsprofile betrachten: Antivirenprogramme und Intrusion Prevention Systeme. Um nichts zu verpassen, verfolgen Sie die Aktualisierungen auf den folgenden Kanälen:
Quelle: habr.com
