

Willkommen zur 9. Lektion! Nach einer kurzen Pause während der Mai-Feiertage setzen wir unsere Publikationen fort. Heute werden wir ein nicht weniger interessantes Thema besprechen, und zwar — Anwendungskontrolle und URL-Filterung. Der Grund, warum Check Point manchmal gekauft wird. Muss man Telegram, TeamViewer oder Tor blockieren? Dafür benötigt man die Anwendungskontrolle. Außerdem werden wir noch einen weiteren interessanten Blade ansprechen — Content Awareness, und die Bedeutung von HTTPS-Inspektion. Aber zuerst die Reihe nach!
Wie ihr euch erinnert, haben wir in Lektion 7 die Access-Control-Richtlinie zu besprechen begonnen, jedoch haben wir bisher nur den Blade Firewall angesprochen und ein wenig mit NAT gespielt. Jetzt fügen wir noch drei Blades hinzu — Anwendungskontrolle, URL-Filterung und Content Awareness.
Anwendungskontrolle & URL-Filterung
Warum bespreche ich Anwendungskontrolle und URL-Filterung in einer einzigen Lektion? Das ist nicht zufällig. Tatsächlich ist es mittlerweile ziemlich schwierig klar zu unterscheiden, wo eine Anwendung ist und wo lediglich eine Webseite ist. Was ist zum Beispiel Facebook? Eine Webseite? Ja. Aber es enthält viele Mikroanwendungen. Spiele, Videos, Nachrichten, Widgets usw. Und all das muss idealerweise verwaltet werden. Deshalb aktivieren man Anwendungskontrolle und URL-Filterung immer zusammen.
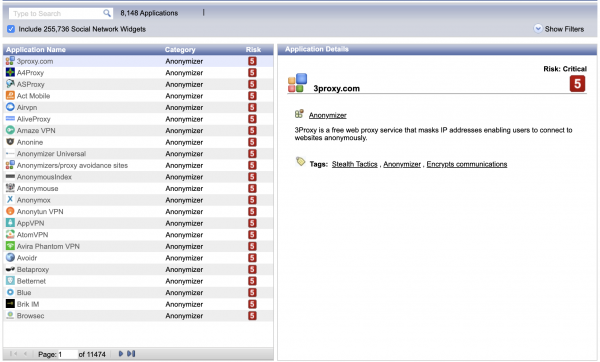
Was die Datenbank der Anwendungen und Webseiten betrifft, kann man sie in der SmartConsole über den Objekt-Explorer einsehen. Dort gibt es dafür einen speziellen Filter Anwendungen/Kategorien. Außerdem gibt es eine spezielle Ressource — . Dort kann man immer überprüfen, ob die Checkpoint-Datenbank die jeweilige Anwendung (oder Ressource) enthält.
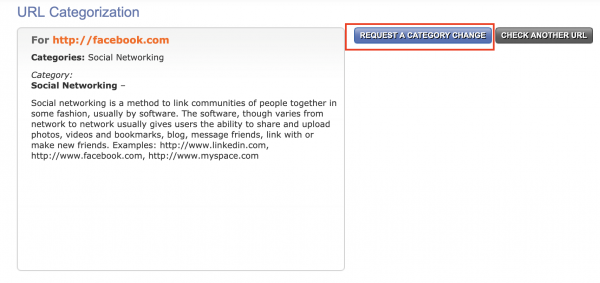
Es gibt auch den Service , wo man immer überprüfen kann, zu welcher „Checkpoint“-Kategorie die jeweilige Ressource gehört. Man kann sogar eine Änderung der Kategorie beantragen, wenn man der Meinung ist, dass sie falsch bestimmt wird.
Ansonsten ist bei diesen Blades alles ziemlich offensichtlich. Man erstellt eine Zugriffsliste, gibt die Ressource/Anwendung an, die blockiert oder umgekehrt zugelassen werden soll. Das war's. Später werden wir das in der Praxis sehen.
Content Awareness
Es macht keinen Sinn, zu diesem Thema im Rahmen unseres Kurses zu wiederholen. Ich habe diesen Blade im vorherigen Kurs sehr ausführlich dokumentiert und gezeigt — .
HTTPS-Inspektion
Ähnlich ist es bei der HTTPS-Inspektion. Ich habe sowohl den theoretischen als auch den praktischen Teil dieses Mechanismus hier ziemlich gut beschrieben — . Allerdings ist die HTTPS-Inspektion nicht nur für die Sicherheit wichtig, sondern auch für die präzise Identifizierung von Anwendungen und Websites. Darüber wird im folgenden Videounterricht berichtet.
Videounterricht
In diesem Unterricht werde ich ausführlich über das neue Konzept der Layer sprechen, eine einfache Blockierungsrichtlinie für Facebook erstellen, den Download von ausführbaren Dateien (mit Hilfe von Content Awareness) verbieten und zeigen, wie man die HTTPS-Inspektion aktiviert.
Bleiben Sie dran für weitere Informationen und treten Sie unserem 🙂
Quelle: habr.com
