

Willkommen! Willkommen zur neunten Lektion des Kurses . Auf der Wir haben die grundlegenden Mechanismen zur Kontrolle des Zugriffs von Benutzern auf verschiedene Ressourcen betrachtet. Jetzt steht uns eine andere Aufgabe bevor – wir müssen das Verhalten der Benutzer im Netzwerk analysieren und die Datenerfassung einrichten, die bei der Untersuchung verschiedener Sicherheitsvorfälle helfen kann. Daher werden wir in dieser Lektion den Mechanismus des Loggings und der Berichterstattung betrachten. Dafür werden wir FortiAnalyzer verwenden, den wir zu Beginn des Kurses bereitgestellt haben. Die benötigte Theorie sowie die Video-Lektionen sind unter dem Cut verfügbar.
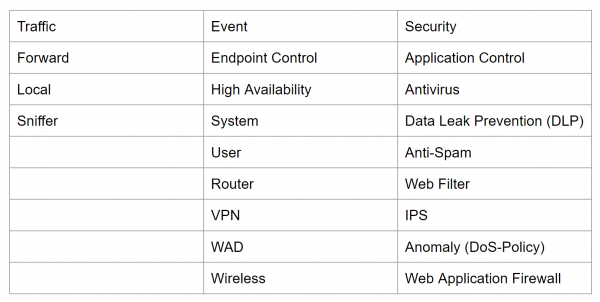
In FortiGate werden die Protokolle in drei Typen eingeteilt: Verkehr Protokolle, Ereignis Protokolle und Sicherheitsprotokolle. Diese unterteilen sich wiederum in Subtypen.
Verkehrsprotokolle zeichnen Informationen über den Datenverkehr auf, wie Anfragen und Antworten, falls vorhanden. Dieser Typ enthält die Subtypen Forward, Local und Sniffer.
Der Subtyp Forward enthält Informationen über den Datenverkehr, den FortiGate entweder akzeptiert oder abgelehnt hat, basierend auf den Firewall-Richtlinien.
Der Subtyp Local enthält Informationen über den Verkehr direkt von der IP-Adresse von FortiGate sowie von den IP-Adressen, von denen die Verwaltung erfolgt. Zum Beispiel – Verbindungen zur Web-Oberfläche von FortiGate.
Der Subtyp Sniffer enthält Protokolle des Verkehrs, der durch Traffic-Mirroring empfangen wurde.
Ereignisprotokolle enthalten systemische oder administrative Ereignisse, wie - Hinzufügen oder Ändern von Parametern, Herstellung und Trennung von VPN-Tunneln, Ereignisse der dynamischen Weiterleitung usw. Alle Subtypen sind im untenstehenden Bild dargestellt.
Der dritte Typ ist die Sicherheitsprotokolle. In diese Protokolle werden Ereignisse aufgezeichnet, die mit Virenangriffen, dem Besuch verbotener Ressourcen, der Nutzung verbotener Anwendungen usw. in Zusammenhang stehen. Eine vollständige Liste ist ebenfalls im untenstehenden Bild dargestellt.
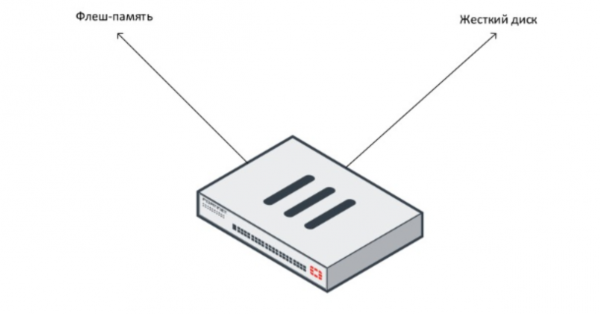
Protokolle können an verschiedenen Orten gespeichert werden – sowohl auf FortiGate selbst als auch außerhalb davon. Das Speichern von Protokollen auf FortiGate gilt als lokale Protokollierung. Je nach Gerät können die Protokolle entweder im Flash-Speicher des Geräts oder auf der Festplatte gespeichert werden. Modelle der Mittelklasse haben in der Regel eine Festplatte. Modelle mit einer Festplatte lassen sich relativ einfach unterscheiden – sie enden mit der Ziffer eins. Zum Beispiel – FortiGate 100E kommt ohne Festplatte, während FortiGate 101E mit einer Festplatte ausgestattet ist.
Bei den älteren und einfacheren Modellen gibt es normalerweise keine Festplatte. In diesem Fall wird für die Protokollierung Flash-Speicher verwendet. Man sollte jedoch bedenken, dass kontinuierliches Protokollieren auf Flash-Speicher dessen Effizienz und Lebensdauer verringern kann. Daher ist die Protokollierung auf Flash-Speicher standardmäßig deaktiviert. Es wird empfohlen, sie nur zur Protokollierung von Ereignissen bei der Behebung konkreter Probleme zu aktivieren.
Bei intensiver Protokollierung, egal ob auf Festplatte oder Flash-Speicher, wird die Leistung des Geräts sinken.
Es ist recht verbreitet, Protokolle auf entfernten Servern zu speichern. FortiGate kann Protokolle auf Syslog-Servern, auf FortiAnalyzer oder FortiManager speichern. Auch der Cloud-Service FortiCloud kann zur Speicherung von Protokollen verwendet werden.
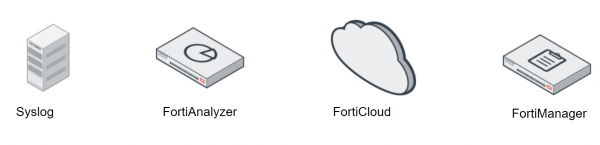
Syslog ist ein Server zur zentralen Speicherung von Protokollen von Netzwerkgeräten.
FortiCloud ist ein abonnementsbasierter Sicherheitsverwaltungs- und Protokolldienst. Damit können Protokolle remote gespeichert und entsprechende Berichte erstellt werden. Wenn Sie ein eher kleines Netzwerk haben, könnte die Nutzung dieses Cloud-Dienstes die bessere Lösung sein, anstatt zusätzliche Hardware zu kaufen. Es gibt eine kostenlose Version von FortiCloud, die eine wöchentliche Speicherung der Protokolle ermöglicht. Nach dem Erwerb eines Abonnements können Protokolle ein Jahr lang gespeichert werden.
FortiAnalyzer und FortiManager sind externe Protokollspeichergeräte. Da sie alle dasselbe Betriebssystem – FortiOS – verwenden, stellt die Integration von FortiGate mit diesen Geräten keine großen Schwierigkeiten dar.
Es ist jedoch wichtig, die Unterschiede zwischen FortiAnalyzer und FortiManager zu beachten. Das Hauptziel von FortiManager ist das zentrale Management mehrerer FortiGate-Geräte – deshalb ist der Speicherplatz für die Protokolle auf FortiManager erheblich geringer als auf FortiAnalyzer (sofern man Modelle aus demselben Preissegment vergleicht).
Das Hauptziel von FortiAnalyzer ist das Sammeln und Analysieren von Protokollen. Daher werden wir uns als Nächstes in der Praxis damit beschäftigen.
Die gesamte Theorie sowie der praktische Teil sind in diesem Video-Tutorial dargestellt:
Im nächsten Tutorial werden wir die wichtigsten Aspekte der Verwaltung des FortiGate-Geräts betrachten. Um es nicht zu verpassen, folgen Sie den Updates auf den folgenden Kanälen:
Quelle: habr.com
