

Niederländischer Sicherheitsforscher gab an, dass er ein Hand des Kremls in der administrativen E-Mail-Adresse Admin@kremlin.ru in mehr als 2000 offenen MongoDB-Datenbanken, die russischen und sogar ukrainischen Organisationen gehören, entdeckt hat.
Unter den entdeckten offenen MongoDB-Datenbanken befanden sich Datenbanken von Walt Disney Russland, Stoloto, TTK-Nordwest und sogar dem Innenministerium der Ukraine.
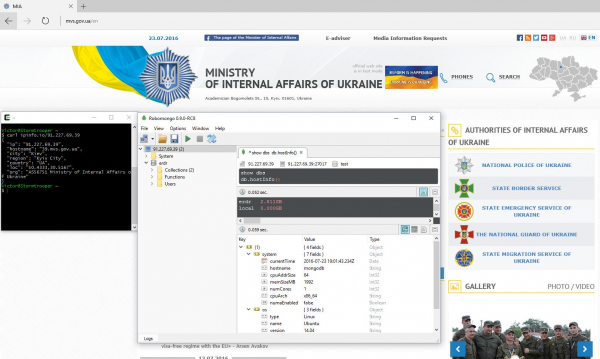
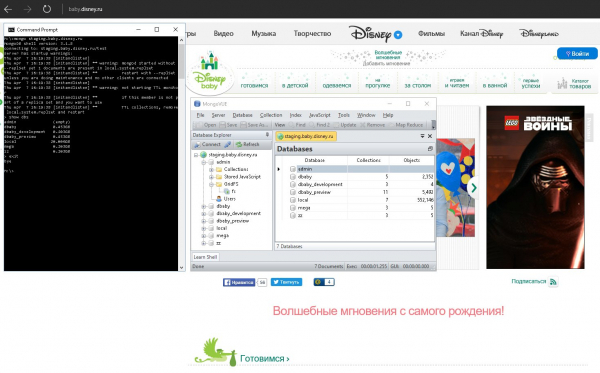
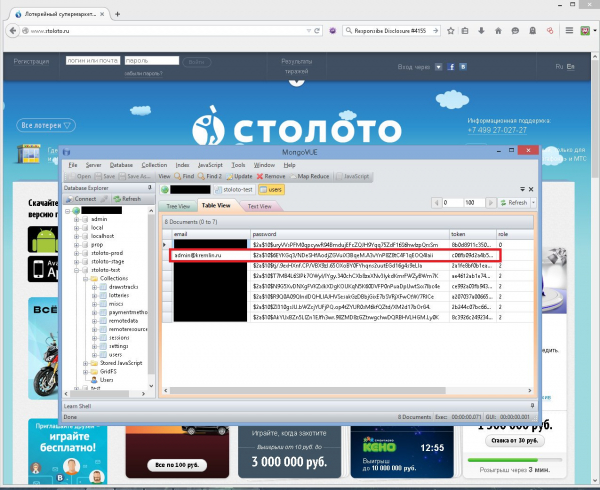
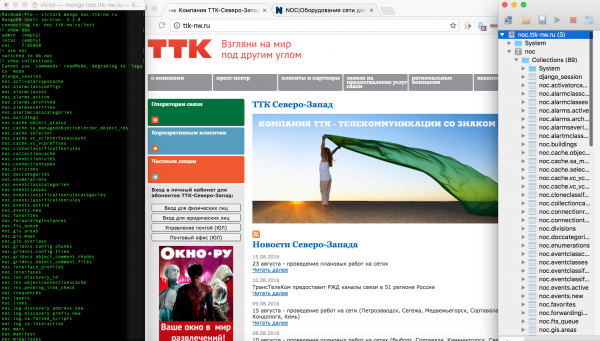
Der Forscher zog sofort die einzige mögliche Schlussfolgerung [sarcasm] – der Kreml kontrolliert über dieses Konto die Finanzen der russischen Wirtschaft.
Tatsächlich waren alle diese entdeckten MongoDB-Datenbanken mit Standardeinstellungen eingerichtet, und jeder hatte Rechte auf Lese- und Schreibzugriff (Erstellen, Lesen, Aktualisieren und Löschen).
Regelmäßige Neuigkeiten über einzelne Datenpannen werden umgehend auf dem Kanal veröffentlicht .
Quelle: habr.com
