

In den letzten Jahren hat Cisco aktiv eine neue Architektur für den Aufbau von Datennetzen in Rechenzentren vorangetrieben - Application Centric Infrastructure (oder ACI). Einige sind bereits damit vertraut. Andere haben sie sogar in ihren Unternehmen implementiert, auch in Russland. Für die meisten IT-Fachleute und IT-Leiter bleibt ACI jedoch entweder ein unverständliches Akronym oder lediglich eine Diskussion über die Zukunft.
In diesem Artikel werden wir versuchen, die Zukunft näher zu bringen. Dazu werden wir über die wichtigsten architektonischen Komponenten von ACI sprechen und deren Anwendung in der Praxis veranschaulichen. Darüber hinaus werden wir in naher Zukunft eine anschauliche Demonstration der Funktionsweise von ACI organisieren, für die sich jeder interessierte IT-Fachmann anmelden kann.
Mehr über die neue Architektur des Netzaufbaus erfahren Sie im Mai 2019 in Sankt Petersburg. Alle Details - unter . Melden Sie sich an!
Vorgeschichte
Das traditionelle und beliebteste Netzwerkmodell ist das dreistufige hierarchische Modell: Kern -> Verteilung (Aggregation) -> Zugriff. Dieses Modell war über viele Jahre das Maß aller Dinge, und die Hersteller brachten verschiedene Netzwerkgeräte mit entsprechender Funktionalität auf den Markt.
Früher, als IT eine Art notwendiges (und, um ehrlich zu sein, nicht immer gewünschtes) Anhängsel des Geschäfts war, war dieses Modell bequem, sehr statisch und zuverlässig. Doch heutzutage, wo IT einer der Treiber für die Geschäftsentwicklung ist und in vielen Fällen selbst das Geschäft darstellt, hat die Statischtheit dieses Modells große Probleme verursacht.
Moderne Unternehmen erzeugen eine Vielzahl komplexer Anforderungen an die Netzwerkstruktur. Der Erfolg des Unternehmens hängt direkt von der Umsetzung dieser Anforderungen ab. Verzögerungen sind in solchen Situationen unzulässig, und das klassische Netzwerkmodell ermöglicht es oft nicht, alle Geschäftsanforderungen rechtzeitig zu erfüllen.
Zum Beispiel erfordert das Auftreten einer neuen komplexen Geschäfts-Anwendung von Netzwerkadministratoren die Durchführung einer Vielzahl ähnlicher Routineoperationen auf einer großen Anzahl verschiedener Netzgeräte auf unterschiedlichen Ebenen. Neben dem Zeitaufwand erhöht dies auch das Risiko, einen Fehler zu machen, der zu ernsthaften Ausfallzeiten im IT-Service führen kann und somit zu finanziellen Schäden.
Der Kern des Problems sind nicht einmal die Fristen oder die Komplexität der Anforderungen. Das Problem liegt darin, dass diese Anforderungen von der Sprache der Geschäfts-Anwendungen in die Sprache der Netzwerkinfrastruktur "übersetzt" werden müssen. Wie bekannt, ist jede Übersetzung immer mit einem teilweisen Verlust von Bedeutung verbunden. Wenn der Anwendungsinhaber über die Logik seines Anwendungsprogramms spricht, versteht der Netzwerkadministrator ein Set von VLANs, Access-Listen auf Dutzenden von Geräten, die aktualisiert, gewartet und dokumentiert werden müssen.
Die gesammelte Erfahrung und der ständige Austausch mit den Kunden ermöglichten es Cisco, neue Prinzipien für den Aufbau des Datennetzwerks eines Rechenzentrums zu entwerfen und umzusetzen, die modernen Trends entsprechen und in erster Linie auf der Logik der Geschäfts-Anwendungen basieren. Daher der Name – Application Centric Infrastructure.
Die Architektur von ACI.
Die Architektur von ACI sollte nicht von der physischen, sondern von der logischen Seite betrachtet werden. Sie basiert auf einem Modell automatisierter Richtlinien, dessen Objekte auf der obersten Ebene in die folgenden Komponenten unterteilt werden können:
- Netzwerk auf der Basis von Nexus-Switches.
- Cluster von APIC-Controllern;
- Anwendungsprofile;
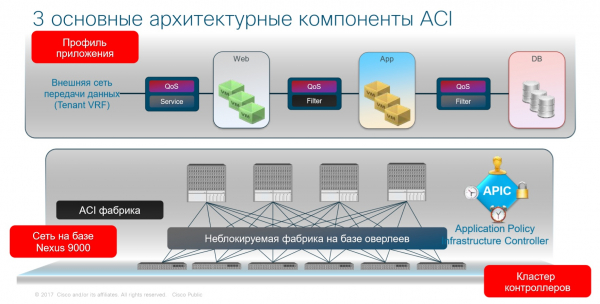
Betrachten wir jede Ebene genauer – dabei werden wir von einfach zu komplex übergehen.
Netzwerk auf der Basis von Nexus-Switches
Das Netzwerk in der ACI-Fabrik ähnelt dem traditionellen hierarchischen Modell, wird jedoch viel einfacher aufgebaut. Für die Organisation des Netzwerks wird das Leaf-Spine-Modell verwendet, das sich als allgemeiner Ansatz zur Implementierung neuer Netzwerke etabliert hat. Dieses Modell besteht aus zwei Ebenen: Spine und Leaf, entsprechend.
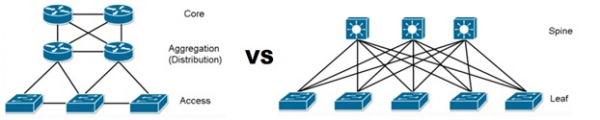
Die Spine-Ebene ist ausschließlich für die Leistung verantwortlich. Die Gesamtheit der Leistung der Spine-Switches entspricht der Leistung der gesamten Fabrik, weshalb auf dieser Ebene Switches mit 40G-Ports oder höher verwendet werden sollten.
Spine-Switches verbinden sich mit allen Switches der nächsten Ebene: Leaf-Switches, an die Endgeräte angeschlossen werden. Die Hauptrolle der Leaf-Switches besteht in der Portkapazität.
Auf diese Weise werden Skalierungsfragen einfach gelöst: Wenn wir die Durchsatzfähigkeit der Fabrik erhöhen müssen, fügen wir Spine-Switches hinzu, und wenn wir die Portkapazität erhöhen müssen – Leaf.
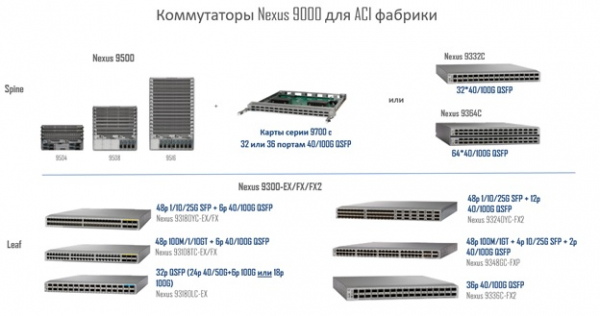
Für beide Ebenen werden die Switches der Serie Cisco Nexus 9000 verwendet, die für Cisco das Hauptinstrument zum Aufbau von Rechenzentrumsnetzwerken unabhängig von deren Architektur sind. Für die Spine-Ebene werden die Switches Nexus 9300 oder Nexus 9500 verwendet, und für Leaf nur Nexus 9300.
Die Modellreihe der Switches Nexus, die in der ACI-Fabrik verwendet werden, ist im Bild unten dargestellt.
Cluster Controller APIC (Application Policy Infrastructure Controller)
APIC-Controller bestehen aus spezialisierten physischen Servern, wobei für kleinere Implementierungen ein Cluster aus einem physischen APIC-Controller und zwei virtuellen erlaubt ist.
Die APIC-Controller übernehmen die Funktionen der Verwaltung und Überwachung. Es ist wichtig, dass die Controller niemals an der Datenübertragung beteiligt sind, das heißt, selbst wenn alle Controller des Clusters ausfallen, hat dies absolut keinen Einfluss auf die Stabilität des Netzwerkbetriebs. Außerdem muss angemerkt werden, dass der Administrator mit Hilfe der APICs alle physischen und logischen Ressourcen der Fabrik verwaltet, und um Änderungen vorzunehmen, ist es nicht mehr erforderlich, eine Verbindung zu einem bestimmten Gerät herzustellen, da in ACI ein einheitlicher Managementpunkt verwendet wird.
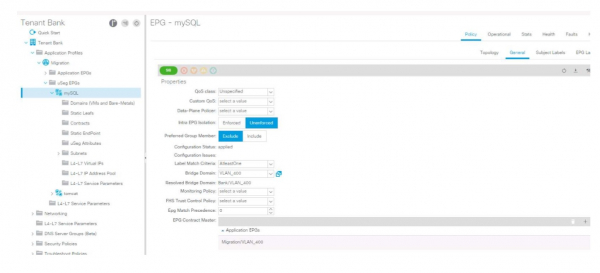
Nun kommen wir zu einem der Hauptkomponenten von ACI – den Anwendungsprofilen.
Anwendungsprofil (Application Network Profile) ist die logische Grundlage von ACI. Gerade die Anwendungsprofile definieren die Richtlinien für die Interaktion zwischen allen Netzwerksegmenten und beschreiben direkt die jeweiligen Netzwerksegmente. ANP ermöglicht eine Abstraktion von der physikalischen Ebene und stellt im Wesentlichen dar, wie die Interaktion zwischen verschiedenen Netzwerksegmenten aus Sicht der Anwendung organisiert werden sollte.
Das Anwendungsprofil besteht aus Verbindungsgruppen (End-point groups – EPG). Eine Verbindungsgruppe ist eine logische Gruppe von Hosts (virtuellen Maschinen, physischen Servern, Containern usw.), die sich im selben Sicherheitssegment befinden (nicht im Netzwerk, sondern konkret in der Sicherheit). End-Hosts, die zu einer bestimmten EPG gehören, können nach einer Vielzahl von Kriterien definiert werden. Üblicherweise werden folgende verwendet:
- Physischer Port
- Logischer Port (Port-Gruppe auf einem virtuellen Switch)
- VLAN-ID oder VXLAN
- IP-Adresse oder IP-Subnetz
- Serverattribute (Name, Standort, OS-Version usw.)
Für die Interaktion verschiedener EPG ist eine Entität vorgesehen, die als Verträge bezeichnet wird. Ein Vertrag definiert die Beziehungen zwischen verschiedenen EPG. Anders gesagt, der Vertrag legt fest, welchen Dienst eine EPG der anderen EPG bietet. Zum Beispiel erstellen wir einen Vertrag, der den Verkehr über das Protokoll HTTPS erlaubt. Anschließend verknüpfen wir damit z. B. EPG Web (Gruppe der Web-Server) und EPG App (Gruppe der Anwendungsserver), sodass diese beiden Endgruppen über das Protokoll HTTPS Daten austauschen können.
Im Bild unten wird ein Beispiel für die Konfiguration der Verbindung verschiedener EPG über Verträge innerhalb eines ANP beschrieben.
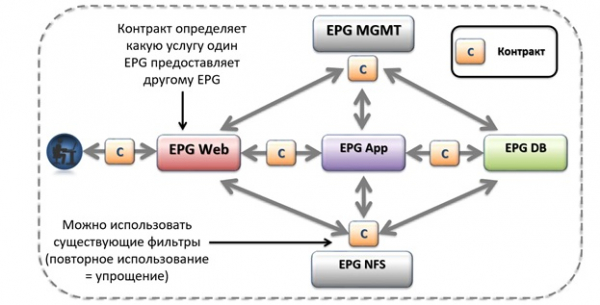
Es kann beliebig viele Anwendungsprofile innerhalb der ACI-Fabrik geben. Zudem sind die Verträge nicht an ein bestimmtes Anwendungsprofil gebunden; sie können (und sollten) verwendet werden, um EPG in verschiedenen ANP zu verbinden.
Im Grunde wird jede Anwendung, die in irgendeiner Form ein Netzwerk benötigt, durch ihr eigenes Profil beschrieben. Zum Beispiel wird in dem obigen Schema eine Standardarchitektur einer dreischichtigen Anwendung dargestellt, die aus einer N-Anzahl von externen Zugangservern (Web), Anwendungsservern (App) und Datenbankservern (DB) besteht sowie die Interaktionsregeln zwischen ihnen beschrieben werden. In einer traditionellen Netzwerkarchitektur wäre dies eine Reihe von Regeln, die auf verschiedenen Geräten in der Infrastruktur festgelegt sind. In der ACI-Architektur beschreiben wir diese Regeln innerhalb eines einzelnen Anwendungsprofils. ACI ermöglicht es, die Erstellung vieler Einstellungen auf verschiedenen Geräten erheblich zu vereinfachen, indem alle in einem einzigen Profil gruppiert werden.
Im Bild unten wird ein lebensnaheres Beispiel gezeigt. Das Anwendungsprofil Microsoft Exchange, das aus mehreren EPG und Verträgen besteht.
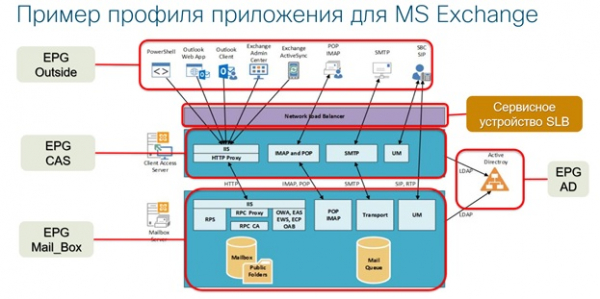
Das zentrale Management, die Automatisierung und die Überwachung sind eines der wesentlichen Vorteile von ACI. Die ACI-Fabrik befreit Administratoren von der Routinearbeit, eine große Anzahl von Regeln für verschiedene Switches, Router und Firewalls zu erstellen (wobei die klassische manuelle Konfiguration erlaubt ist und genutzt werden kann). Die Einstellungen der Anwendungsprofile und anderer ACI-Objekte werden automatisch in der gesamten ACI-Fabrik angewendet. Selbst beim physischen Umstecken von Servern auf andere Ports der Fabrik-Switches müssen die Einstellungen der alten Switches nicht auf die neuen dupliziert und unnötige Regeln bereinigt werden. Je nach den Kriterien zur Zugehörigkeit eines Hosts zu EPG wird die Fabrik diese Einstellungen automatisch vornehmen und nicht verwendete Regeln automatisch bereinigen.
Die integrierten Sicherheitsrichtlinien von ACI basieren auf dem Prinzip der Whitelists, d. h. alles, was nicht ausdrücklich erlaubt ist, ist standardmäßig verboten. In Kombination mit der automatischen Aktualisierung der Netzwerkkonfigurationen (Entfernung von „vergessenen“ nicht verwendeten Regeln und Berechtigungen) erhöht dieser Ansatz das allgemeine Sicherheitsniveau des Netzwerks erheblich und verringert die Angriffsfläche.
ACI ermöglicht die Organisation von Netzwerkkommunikation nicht nur für virtuelle Maschinen und Container, sondern auch für physische Server, Hardware-Firewalls und Netzwerkgeräte von Drittanbietern, was ACI derzeit zu einer einzigartigen Lösung macht.
Der neue Ansatz von Cisco zum Aufbau eines Datenübertragungsnetzes auf Basis von Anwendungslogik ist nicht nur Automatisierung, Sicherheit und zentrales Management. Es ist auch ein modernes, horizontal skalierbares Netzwerk, das allen Anforderungen des modernen Unternehmens gerecht wird.
Die Implementierung der Netzwerkstruktur auf Basis von ACI ermöglicht es allen Abteilungen des Unternehmens, in einer Sprache zu kommunizieren. Der Administrator orientiert sich nur an der Logik der Funktionsweise der Anwendung, in der die erforderlichen Regeln und Verbindungen beschrieben sind. Ebenso orientieren sich die Besitzer und Entwickler der Anwendung, die Abteilung für Informationssicherheit, die Wirtschaftswissenschaftler und die Unternehmensinhaber an der Logik der Funktionsweise der Anwendung.
So setzt das Unternehmen Cisco in der Praxis das Konzept eines modernen Rechenzentrumsnetzwerks um. Möchten Sie sich selbst davon überzeugen? Besuchen Sie uns zur Demonstration. Anwendungszentrierte Infrastruktur in St. Petersburg und arbeiten Sie schon jetzt mit dem Rechenzentrumsnetzwerk der Zukunft.
Sie können sich für die Veranstaltung anmelden. .
Quelle: habr.com
