

Zero Trust („Nullvertrauen“) ist ein Sicherheitsmodell, das von dem ehemaligen Forrester-Analysten im Jahr 2010 entwickelt wurde. Seitdem ist das Modell des „Nullvertrauens“ das beliebteste Konzept im Bereich der Cybersicherheit geworden. Jüngste massive Datenlecks bestätigen nur die Notwendigkeit für Unternehmen, der Cybersicherheit mehr Aufmerksamkeit zu schenken, und das Zero Trust-Modell könnte der richtige Ansatz sein.
Zero Trust bedeutet völliges Misstrauen gegenüber jedem – sogar gegenüber Nutzern innerhalb des Perimeters. Das Modell impliziert, dass jeder Benutzer oder jedes Gerät seine Berechtigungen jedes Mal bestätigen muss, wenn er oder es Zugang zu einer Ressource innerhalb oder außerhalb des Netzwerks anfordert.
Lesen Sie weiter, wenn Sie mehr über das Sicherheitskonzept Zero Trust erfahren möchten.
Wie das Konzept von Zero Trust funktioniert
Das Konzept von Zero Trust hat sich zu einem ganzheitlichen Ansatz für die Cybersicherheit entwickelt, der mehrere Technologien und Prozesse umfasst. Das Ziel des „Nullvertrauens“-Modells besteht darin, das Unternehmen vor modernen Bedrohungen im Bereich der Cybersicherheit und Datenlecks zu schützen und gleichzeitig die Einhaltung gesetzlicher Vorschriften zum Datenschutz und zur Sicherheit zu gewährleisten.
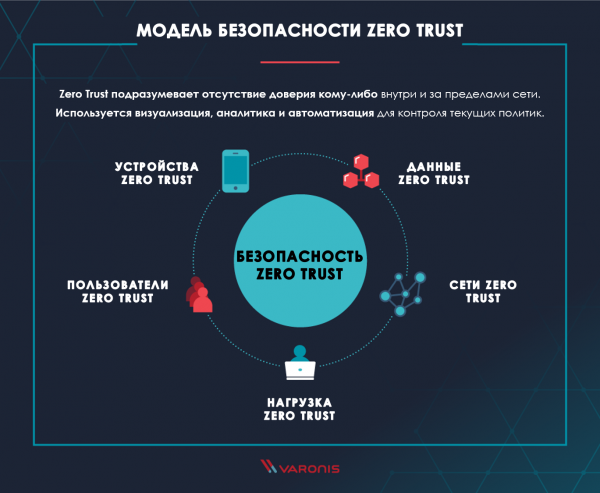
Lassen Sie uns die wichtigsten Bereiche des Zero Trust-Konzepts analysieren. Forrester empfiehlt Organisationen, auf jeden der Punkte zu achten, um die beste Strategie für das „Nullvertrauen“ zu entwickeln.
Daten des Zero Trust: Ihre Daten sind das, was Angreifer zu stehlen versuchen. Daher ist es nur logisch, dass die erste Grundlage des „Nullvertrauen“-Konzepts darin besteht, Das bedeutet, dass Sie in der Lage sein müssen, Ihre Unternehmensdaten zu analysieren, zu schützen, zu klassifizieren, zu überwachen und ihre Sicherheit zu gewährleisten.
Netzwerke des Zero Trust: Um Informationen zu stehlen, müssen Angreifer sich innerhalb des Netzwerks bewegen können. Daher besteht Ihre Aufgabe darin, diesen Prozess so schwierig wie möglich zu gestalten. Segmentieren Sie Ihre Netzwerke, isolieren Sie sie und kontrollieren Sie sie mithilfe moderner Technologien, wie Next-Generation-Firewalls, die speziell für diese Zwecke entwickelt wurden.
Benutzer des Zero Trust: Menschen sind das schwächste Glied in der Sicherheitsstrategie. Beschränken Sie den Zugriff, überwachen Sie ihn und setzen Sie die Prinzipien für den Zugriff der Nutzer auf Ressourcen im Netzwerk und im Internet konsequent durch. Richten Sie VPNs, CASB (Cloud Access Security Broker) und andere Zugangsoptionen ein, um Ihre Mitarbeiter zu schützen.
Zero Trust Belastung: Der Begriff Belastung wird von den Mitarbeitern der Abteilungen für Service und Infrastrukturkontrolle verwendet, um den gesamten Stack von Anwendungen und Backend-Software zu beschreiben, die Ihre Kunden zur Interaktion mit Ihrem Unternehmen nutzen. Ungepatchte Clientanwendungen sind eine häufige Angriffsoberfläche, gegen die man sich schützen muss. Betrachten Sie den gesamten Technologie-Stack – vom Hypervisor bis zum Web-Frontend – als Bedrohungsvektor und schützen Sie ihn mit Werkzeugen, die dem Konzept des „Zero Trust“ entsprechen.
Zero Trust Geräte: Mit der Verbreitung des Internet der Dinge (Smartphones, Smart-TVs, intelligente Kaffeemaschinen usw.) hat sich die Anzahl der Geräte, die innerhalb Ihrer Netzwerke leben, in den letzten Jahren stark erhöht. Diese Geräte sind ebenfalls potenzielle Angriffsvektoren, weshalb sie wie jeder andere Computer im Netzwerk segmentiert und überwacht werden müssen.
Visualisierung und Analyse: Um das Prinzip des „Zero Trust“ erfolgreich umzusetzen, stellen Sie Ihren Sicherheits- und Incident-Response-Mitarbeitern Werkzeuge zur Verfügung, um alles, was in Ihrem Netzwerk geschieht, zu visualisieren, sowie Analysen, um den Sinn der Geschehnisse zu verstehen. und Analyse sind entscheidende Punkte im erfolgreichen Kampf gegen potenzielle Bedrohungen im Netzwerk.
Automatisierung und Verwaltung: hilft, den Betrieb aller Ihrer Systeme mit einem „Zero Trust“-Modell aufrechtzuerhalten und die Einhaltung der Zero Trust-Richtlinien zu verfolgen. Menschen sind schlichtweg nicht in der Lage, die Menge an Ereignissen zu überwachen, die für das Prinzip des „Zero Trust“ erforderlich ist.
3 Prinzipien des Zero Trust Modells
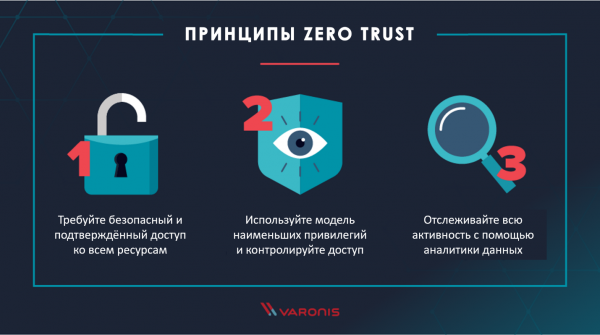
Fordern Sie sicheren und verifizierten Zugriff auf alle Ressourcen
Das erste grundlegende Prinzip des Zero Trust-Konzepts – alle Zugriffsrechte auf alle Ressourcen. Jedes Mal, wenn ein Benutzer auf eine Datei, eine Anwendung oder einen Cloud-Speicher zugreift, muss eine erneute Authentifizierung und Autorisierung dieses Benutzers für diese Ressource erfolgen.
Sie sollten betrachten jeden Zugriffsversuch auf Ihr Netzwerk als Bedrohung, bis das Gegenteil bestätigt ist, unabhängig von Ihrem Hosting-Modell und dem Ort, von dem die Verbindung hergestellt wird.
Verwenden Sie das Modell der geringsten Privilegien und kontrollieren Sie den Zugriff
ist ein Sicherheitsparadigma, das die Zugriffsrechte jedes Benutzers auf das Maß beschränkt, das zur Erfüllung seiner dienstlichen Aufgaben erforderlich ist. Indem Sie den Zugriff für jeden Mitarbeiter einschränken, verhindern Sie, dass ein Angreifer über die Kompromittierung eines einzelnen Kontos auf eine große Menge von Daten zugreifen kann.
Verwenden Sie , um die geringsten Privilegien zu erreichen und es den Geschäftsinhabern zu ermöglichen, die Berechtigungen für ihre verwalteten Daten selbst zu steuern. Führen Sie regelmäßig Berechtigungs- und Gruppenmitgliedschaftsüberprüfungen durch.
Überwachen Sie alles
Die Prinzipien des „Zero Trust“ beinhalten die Kontrolle und Verifizierung alles Möglichen. Das Protokollieren jedes Netzwerkaufrufs, Zugriffs auf Dateien oder E-Mails zur Analyse auf bösartige Aktivitäten ist etwas, das nicht von einer einzelnen Person oder einem ganzen Team bewältigt werden kann. Nutzen Sie daher über die gesammelten Protokolle, um Bedrohungen in Ihrem Netzwerk leicht zu erkennen, wie zum Beispiel , Malware oder geheime Datenexfiltration.
Implementierung des „Zero Trust“-Modells
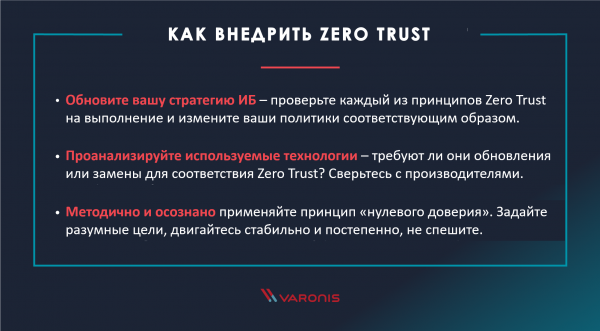
Lassen Sie uns einige wichtige Empfehlungen bei der Implementierung des „Zero Trust“-Modells:
- Aktualisieren Sie jedes Element Ihrer Informationssicherheitsstrategie, um den Prinzipien von Zero Trust zu entsprechen: Überprüfen Sie alle Teile Ihrer aktuellen Strategie auf Übereinstimmung mit den oben beschriebenen Prinzipien des „Zero Trust“ und passen Sie diese gegebenenfalls an.
- Analysieren Sie den verwendeten Technologiesatz und überprüfen Sie, ob er Aktualisierungen oder Ersetzungen benötigt, um Zero Trust zu erreichen: Klären Sie bei den Herstellern der verwendeten Technologien deren Übereinstimmung mit den Prinzipien des „Zero Trust“ ab. Wenden Sie sich an neue Anbieter, um zusätzliche Lösungen zu finden, die zur Implementierung der Zero Trust-Strategie erforderlich sein könnten.
- Befolgen Sie das Prinzip eines methodischen und bewussten Ansatzes bei der Implementierung von Zero Trust: Setzen Sie sich messbare Aufgaben und erreichbare Ziele. Stellen Sie sicher, dass auch die neuen Lösungslieferanten mit der gewählten Strategie übereinstimmen.
Zero Trust-Modell: Vertrauen Sie Ihren Nutzern
Das Konzept der „Nullvertrauen“-Modells entspricht nicht ganz seinem Namen, aber der Satz „Vertraue niemandem, überprüfe alles“ klingt andererseits nicht so gut. Sie müssen Ihren Nutzern tatsächlich vertrauen, wenn (und das ist wirklich ein großes „wenn“), vorausgesetzt, sie haben ein angemessenes Maß an Autorisierung durchlaufen und Ihre Überwachungsmaßnahmen haben nichts Verdächtiges festgestellt.
Das Prinzip des „Nullvertrauens“ mit Varonis
Bei der Implementierung des Zero Trust-Prinzips ermöglicht es Varonis, einen Ansatz zu verfolgen, der sich auf Datensicherheit konzentriert:
- Varonis scannt Zugriffsrechte und Ordnerstrukturen um das Ziel zu erreichen , die Benennung von Datenverantwortlichen und Zugriffsberechtigungsmanagements durch die Eigentümer selbst.
- Varonis analysiert Inhalte und identifiziert kritische Daten mit dem Ziel, eine zusätzliche Sicherheits- und Überwachungsebene für die wichtigsten Informationen hinzuzufügen und die Einhaltung gesetzlicher Anforderungen zu gewährleisten.
- Varonis verfolgt und analysiert den Zugriff auf Dateien, die Aktivität in Active Directory, VPN, DNS, Proxy und E-Mails für jedes Nutzers in Ihrem Netzwerk zu erstellen.
vergleicht die aktuelle Aktivität mit dem Modell des Standardverhaltens, um verdächtige Aktivitäten zu identifizieren und generiert sicherheitsrelevante Vorfälle mit Empfehlungen für weitere Schritte bei jedem festgestellten Bedrohung. - Varonis bietet die Grundlage für Überwachung, Klassifizierung, Berechtigungsmanagement und Bedrohungserkennung, die erforderlich ist, um das Prinzip des „Nullvertrauens“ in Ihrem Netzwerk zu implementieren.
Warum gerade das Zero Trust-Modell?
Die Strategie des „Zero Trust“ bietet ein hohes Maß an Schutz vor Datenlecks und modernen Cyberbedrohungen. Alles, was Angreifer benötigen, um in Ihr Netzwerk einzudringen, sind Zeit und Motivation. Keine Firewalls oder Passwortrichtlinien können sie stoppen. Es müssen interne Barrieren aufgebaut und alles überwacht werden, was passiert, um ihr Handeln während eines Angriffs zu erkennen.
Quelle: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish