

Der 31. März ist der internationale Backup-Tag, und die Woche davor ist immer voller Geschichten über Sicherheit. Am Montag erfuhren wir bereits von dem kompromittierten Asus und „drei ungenannten Herstellern“. Besonders abergläubische Unternehmen verbringen die ganze Woche auf Nadeln und machen Backups. Das liegt daran, dass wir alle ein bisschen nachlässig in Bezug auf Sicherheit sind: Einige vergessen, den Sicherheitsgurt auf dem Rücksitz anzulegen, andere ignorieren das Haltbarkeitsdatum von Lebensmitteln, einige bewahren ihren Benutzernamen und Passwort unter der Tastatur auf, oder besser noch, sie notieren alle Passwörter in einem Notizbuch. Einzelne Personen schaffen es sogar, Antivirus-Programme abzuschalten, „um den Computer nicht zu bremsen“ und verwenden kein Rechtemanagement in Unternehmenssystemen (welche Geheimnisse gibt es in einer Firma mit 50 Mitarbeitern!). Wahrscheinlich hat die Menschheit einfach noch nicht den Instinkt zur cyber-selbstbewahrung entwickelt, der grundsätzlich zu einem neuen Grundinstinkt werden könnte.
Solche Instinkte hat auch die Wirtschaft nicht entwickelt. Eine einfache Frage: Ist ein CRM-System eine Bedrohung für die Informationssicherheit oder ein Instrument zur Gewährleistung der Sicherheit? Kaum jemand wird darauf sofort genau antworten können. Hier muss man beginnen, wie wir im Englischunterricht gelernt haben: it depends… Es hängt von den Einstellungen, der Art der Bereitstellung von CRM, den Gewohnheiten und Überzeugungen des Anbieters, der Gleichgültigkeit der Mitarbeiter und dem Einfallsreichtum der Angreifer ab. Letztendlich kann man alles hacken. Wie soll man also leben?
So sieht Informationssicherheit im kleinen und mittleren Unternehmen aus
CRM-System als Schutz
Die Daten über kommerzielle und betriebliche Aktivitäten zu schützen und die Kundenbasis sicher zu speichern, ist eine der Hauptaufgaben eines CRM-Systems, und in diesem Punkt hat es eindeutig Vorrang vor allen anderen Anwendungssoftwares im Unternehmen.
Sicherlich haben Sie begonnen, diesen Artikel zu lesen und sich innerlich schmunzelnd gefragt, wer sich für Ihre Informationen interessiert. Wenn das so ist, hatten Sie wahrscheinlich noch nie mit Verkäufen zu tun und wissen nicht, wie gefragt "lebendige" und qualitativ hochwertige Kundendaten sowie Informationen über den Umgang mit dieser Basis sind. Der Inhalt eines CRM-Systems interessiert nicht nur die Unternehmensleitung, sondern auch:
- Angreifern (seltener) — sie haben ein Ziel, das speziell mit Ihrem Unternehmen verbunden ist, und setzen alle Mittel ein, um an Daten zu gelangen: Bestechung von Mitarbeitern, Hacking, Kauf Ihrer Daten von Managern, Interviews mit Managern und mehr.
- Mitarbeitern (häufiger), die als Insider für Ihre Wettbewerber agieren können. Sie sind einfach bereit, die Kundenbasis mit dem Ziel des eigenen Gewinns wegzunehmen oder zu verkaufen.
- Hobby-Hackern (sehr selten) — Sie könnten Opfer eines Hacks der Cloud werden, in der sich Ihre Daten befinden, oder der Netzwerkstrukturen. Oder vielleicht hat jemand einfach aus Interesse Lust, Ihre Daten "herauszuholen" (zum Beispiel Daten von pharmazeutischen oder alkoholischen Großhändlern — einfach nur aus Neugier zu sehen).
Wenn jemand in Ihr CRM-System eindringt, erhält er Zugang zu Ihren operativen Aktivitäten, also zu dem Datenbestand, mit dem Sie den Großteil Ihres Gewinns erwirtschaften. Und ab dem Zeitpunkt, an dem böswilliger Zugang zum CRM-System erlangt wird, beginnt der Gewinn denjenigen zuzulächeln, in dessen Händen sich die Kundenbasis befindet. Oder dessen Partnern und Auftraggebern (sprich — neuen Arbeitgebern).
Gut, zuverlässig kann diese Risiken reduzieren und noch viele zusätzliche Vorteile im Bereich Sicherheit bieten.
Was kann das CRM-System in Bezug auf Sicherheit?
(wir erzählen am Beispiel, da wir für andere nicht verantwortlich sein können)
- Zwei-Faktor-Authentifizierung mit einem USB-Schlüssel und Passwort. unterstützt den Modus der Zwei-Faktor-Authentifizierung von Benutzern beim Anmelden im System. In diesem Fall muss beim Anmelden, neben der Eingabe des Passworts, ein zuvor initiiertes USB-Gerät in den USB-Port des Computers eingesteckt werden. Der Zwei-Faktor-Authentifizierungsmodus hilft, sich vor dem Diebstahl oder der Offenlegung eines Passworts abzusichern.
Klickbar
- Zugriff nur von vertrauenswürdigen IP-Adressen und MAC-Adressen. Um erhöhte Sicherheit zu gewährleisten, kann der Zugriff für Benutzer ausschließlich von registrierten IP- und MAC-Adressen eingeschränkt werden. Als IP-Adressen können sowohl interne IP-Adressen im lokalen Netzwerk als auch externe Adressen verwendet werden, wenn sich der Benutzer remote (über das Internet) verbindet.
- Domänen-Authentifizierung (Windows-Authentifizierung). Das System kann so konfiguriert werden, dass bei der Anmeldung kein Benutzerpasswort eingegeben werden muss. In diesem Fall erfolgt die Authentifizierung über Windows, die den Benutzer mittels WinAPI identifiziert. Das System wird unter dem Benutzerprofil gestartet, mit dem der Computer zum Zeitpunkt des Systemstarts arbeitet.
- Ein weiterer Mechanismus ist private Kunden. Private Kunden sind solche, die nur von ihrem Betreuer eingesehen werden können. In den Listen anderer Benutzer werden diese Kunden nicht angezeigt, selbst wenn andere Benutzer über alle Berechtigungen, einschließlich der Administratorrechte, verfügen. Auf diese Weise kann zum Beispiel ein Pool von besonders wichtigen Kunden oder eine Gruppe aus anderen Gründen geschützt werden, die einem vertrauenswürdigen Manager zugewiesen wird.
- Der Mechanismus der Zugriffssteuerung ist eine standardisierte und vorrangige Schutzmaßnahme in CRM-Systemen. Um den Administrationsprozess von Benutzerrechten zu erleichtern, werden Rechte nicht konkreten Benutzern, sondern Vorlagen zugeordnet. Den einzelnen Benutzern wird dann die jeweilige Vorlage zugewiesen, die über einen definierten Satz von Rechten verfügt. Dies ermöglicht es jedem Mitarbeiter – vom Anfänger und Praktikant bis zum Direktor – Befugnisse und Zugriffsrechte zuzuweisen, die ihnen den Zugang zu vertraulichen Daten und wichtigen geschäftlichen Informationen erlauben oder verweigern.
- Das System zur automatischen Datensicherung (Backups), konfiguriert über einen Skripterserver, .
ist eine Sicherheitsimplementierung am Beispiel eines einzigen Systems; jeder Anbieter hat seine eigenen Richtlinien. Dennoch schützt das CRM-System wirklich Ihre Informationen: Sie können sehen, wer wann den jeweiligen Bericht abgerufen hat, wer welche Daten angesehen hat, wer Exporte durchgeführt hat und vieles mehr. Selbst wenn Sie erst nachträglich von einer Sicherheitsanfälligkeit erfahren, lassen Sie die Tat nicht unbestraft und können den Mitarbeiter, der das Vertrauen und die Loyalität des Unternehmens missbraucht hat, problemlos ermitteln.
Haben Sie sich entspannt? Zu früh! Dieser Schutz kann bei nachlässigem Umgang und Ignorieren von Sicherheitsproblemen gegen Sie spielen.
CRM-System als Bedrohung
Wenn in Ihrem Unternehmen mindestens ein PC vorhanden ist, ist dies bereits eine Quelle für Cyberbedrohungen. Entsprechend vervielfacht sich das Bedrohungspotenzial mit der Anzahl der Arbeitsstationen (und Mitarbeiter) sowie mit der Vielfalt der installierten und verwendeten Software. Auch bei CRM-Systemen ist die Situation nicht einfach – schließlich ist dies eine Software, die darauf abzielt, ein wichtiges und wertvolles Gut zu speichern und zu verarbeiten: die Kundendatenbank und kommerzielle Informationen. Und hier erzählen wir Horrorgeschichten über ihre Sicherheit. In Wirklichkeit ist jedoch nicht alles so düster, und bei richtiger Handhabung werden Sie von einem CRM-System nichts als Nutzen und Sicherheit erhalten.
Was sind die Anzeichen eines gefährlichen CRM-Systems?
Lassen Sie uns mit einer kurzen Einführung in die Grundlagen beginnen. CRM-Systeme gibt es in cloudbasierten und Desktop-Versionen. Cloudbasierte Systeme sind solche, deren DBMS (Datenbankmanagementsystem) sich nicht in Ihrem Unternehmen, sondern in einer privaten oder öffentlichen Cloud in einem Rechenzentrum befindet (zum Beispiel sitzen Sie in Tscheljabinsk, und Ihre Datenbank läuft in einem super modernen Rechenzentrum in Moskau, weil der CRM-Anbieter dies so entschieden hat und einen Vertrag genau mit diesem Anbieter hat). Desktop-Versionen (auch On-Premise oder serverbasierte Systeme genannt, was nicht ganz korrekt ist) basieren ihre DBMS auf Ihren eigenen Servern (nein, stellen Sie sich kein riesiges Rechenzentrum mit teuren Racks vor – im kleinen und mittelständischen Unternehmen handelt es sich oft um einen Einzelserver oder sogar um einen normalen PC mit moderner Konfiguration), das heißt, physisch sind sie in Ihrem Büro.
Unbefugten Zugriff kann man auf beide Arten von CRM-Systemen erhalten, aber die Geschwindigkeit und Einfachheit des Zugriffs sind unterschiedlich, insbesondere wenn wir über KMU sprechen, die sich nicht besonders um Informationssicherheit kümmern.
Anzeichen für Gefahr Nr. 1
Der Grund für die höhere Wahrscheinlichkeit von Problemen mit Daten in einem Cloud-System sind die Beziehungen, die aus mehreren Stufen bestehen: Sie (Mieter des CRM) — Anbieter — Dienstleister (manchmal gibt es eine längere Version: Sie — Anbieter — IT-Dienstleister des Anbieters — Dienstleister). 3-4 Beziehungsebenen haben mehr Risiken als 1-2: Das Problem kann auf Seiten des Anbieters auftreten (Änderung des Vertrags, Nichtzahlung der Dienste des Anbieters), auf Seiten des Dienstleisters (höhere Gewalt, Hacking, technische Probleme), auf Seiten des Outsourcers (Wechsel des Managers oder Ingenieurs) usw. Natürlich bemühen sich große Anbieter, Backup-Rechenzentren zu haben, Risiken zu managen und eine eigene DevOps-Abteilung zu führen, doch auch das schließt Probleme nicht aus.
Desktop-CRM wird in der Regel nicht gemietet, sondern von Unternehmen erworben, was die Beziehungen einfacher und transparenter gestaltet: Der Anbieter konfiguriert während der Implementierung der CRM die erforderlichen Sicherheitsstufen (von der Beschränkung der Zugriffsrechte und physischen USB-Schlüssel bis hin zur Sicherung des Servers in einer Betonwand usw.) und übergibt die Verwaltung an das Unternehmen, das die CRM besitzt, das den Schutz weiter erhöhen, einen Systemadministrator einstellen oder bei Bedarf seinen Softwarelieferanten kontaktieren kann. Die Probleme beschränken sich auf die Zusammenarbeit mit den Mitarbeitern, Netzwerkschutz und physische Sicherheit der Informationen. Bei der Nutzung einer Desktop-CRM wird selbst bei völliger Internetabschaltung die Arbeit nicht gestoppt, da die Datenbank im „stammhaften“ Büro angesiedelt ist.
Ein Mitarbeiter von uns, der in einem Unternehmen gearbeitet hat, das cloudbasierte integrierte Bürosysteme, einschließlich CRM, entwickelt hat, berichtet über Cloud-Technologien. „An einem meiner Arbeitsplätze hat das Unternehmen etwas sehr Ähnliches wie ein grundlegendes CRM erstellt, das alles mit Online-Dokumenten usw. zu tun hatte. Eines Tages sahen wir in GA anomale Aktivitäten von einem der Kundenabonnenten. Wie groß war unsere Überraschung als wir, ohne Entwickler zu sein, aber mit hohen Zugriffsrechten, einfach über den Link die Benutzeroberfläche öffnen konnten, die der Kunde verwendete, und sehen konnten, was das für eine beliebte Tabelle bei ihm war. Übrigens, es scheint, dass der Kunde nicht wollte, dass jemand diese Geschäftsdaten sieht. Ja, das war ein Fehler, und er wurde mehrere Jahre lang nicht behoben – meiner Meinung nach ist die Situation nach wie vor die gleiche. Seitdem bin ich ein Verfechter des Desktops und misstraue den Clouds, obwohl wir sie selbstverständlich auch in der Arbeit und im Privatleben nutzen, wo es ebenfalls amüsante Fehler gegeben hat.“
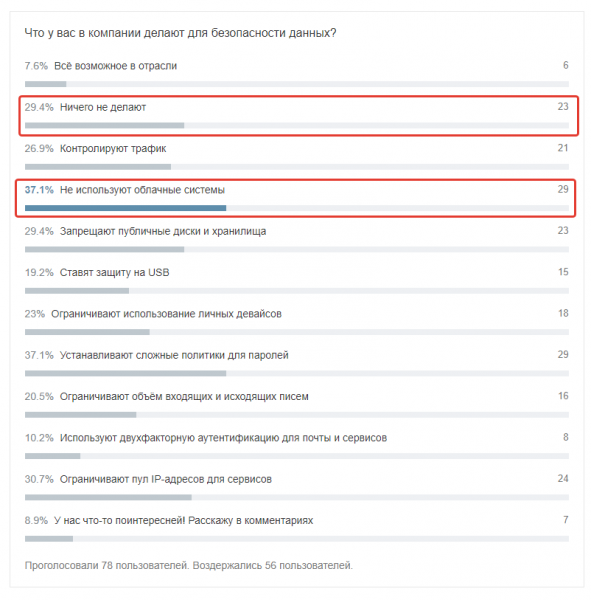
Laut unserer Umfrage auf Habré sind dies Mitarbeiter fortschrittlicher Unternehmen.
Datenverlust aus der Cloud-CRM-System kann durch Datenverlust aufgrund von Serverausfällen, Nichterreichbarkeit von Servern, höhere Gewalt, Einstellung der Geschäftstätigkeit des Anbieters usw. verursacht werden. Die Cloud ist ein ständiger, fortlaufender Zugriff auf das Internet, und der Schutz muss beispiellos sein: auf der Ebene des Codes, der Zugriffsrechte, zusätzliche Maßnahmen zur Cybersicherheit (z. B. Zwei-Faktor-Authentifizierung).
Gefahrenzeichen Nr. 2
Es geht nicht nur um ein einzelnes Merkmal, sondern um eine Gruppe von Merkmalen, die mit dem Anbieter und seiner Politik verbunden sind. Lassen Sie uns einige wichtige Beispiele nennen, mit denen wir und unsere Mitarbeiter in der Vergangenheit konfrontiert wurden.
- Der Anbieter kann ein unzureichend zuverlässiges Rechenzentrum wählen, in dem die Datenbanken der Kunden „laufen“. Er spart Kosten, kontrolliert den SLA nicht, berechnet die Last nicht korrekt, und das Ergebnis wird fatale Folgen für Sie haben.
- Der Anbieter kann das Recht verweigern, den Service in das von Ihnen gewählte Rechenzentrum zu übertragen. Dies ist eine recht häufige Einschränkung bei SaaS.
- Der Anbieter kann einen rechtlichen oder wirtschaftlichen Konflikt mit dem Cloud-Anbieter haben, und während der „Auseinandersetzungen“ können die Maßnahmen zur Datensicherung oder die Geschwindigkeit beispielsweise eingeschränkt werden.
- Der Service zur Erstellung von Backups kann gegen eine separate Gebühr angeboten werden. Eine gängige Praxis, von der der Kunde eines CRM-Systems erst dann erfährt, wenn das Backup benötigt wird, also im kritischsten und verletzlichsten Moment.
- Mitarbeiter des Anbieters können ungehinderten Zugang zu den Daten der Kunden haben.
- Es können Datenlecks jeglicher Art auftreten (menschliches Versagen, Betrug, Hacker usw.).
In der Regel sind diese Probleme mit kleinen oder jungen Anbietern verbunden, jedoch sind auch große Anbieter mehrfach in unangenehme Situationen geraten (googeln Sie es). Daher sollten Sie immer Möglichkeiten zum Schutz Ihrer Informationen auf Ihrer Seite haben und im Voraus mit dem gewählten CRM-Anbieter Sicherheitsfragen klären. Bereits das Interesse an diesem Problem wird den Anbieter dazu bringen, die Implementierung möglichst verantwortungsbewusst anzugehen (es ist besonders wichtig, so zu handeln, wenn Sie es nicht mit dem Büro des Anbieters, sondern mit seinem Partner zu tun haben, der daran interessiert ist, einen Vertrag abzuschließen und eine Provision zu erhalten, und nicht an Ihren Zwei-Faktor-Authentifizierungsmaßnahmen… na, Sie wissen schon).
Merkmal der Gefahr Nr. 3
Organisation der Sicherheitsarbeit in Ihrem Unternehmen. Vor einem Jahr haben wir traditionell über Sicherheit auf Habré geschrieben und eine Umfrage durchgeführt. Die Stichprobengröße war nicht sehr groß, aber die Antworten sind aufschlussreich:
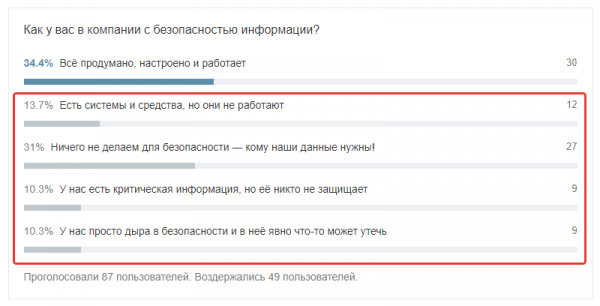
Am Ende des Artikels werden wir Links zu unseren Veröffentlichungen geben, in denen wir die Beziehungen im System „Unternehmen – Mitarbeiter – Sicherheit“ ausführlich untersucht haben, und hier werden wir eine Liste von Fragen anführen, auf die Sie innerhalb Ihres Unternehmens Antworten finden sollten (auch wenn Sie kein CRM benötigen).
- Wo speichern die Mitarbeiter ihre Passwörter?
- Wie ist der Zugang zu den Speichern auf den Servern des Unternehmens organisiert?
- Wie ist die Software geschützt, die kommerzielle und operative Informationen enthält?
- Haben alle Mitarbeiter ein aktives Antivirenprogramm?
- Wie viele Mitarbeiter haben Zugang zu Kundendaten und welcher Art ist dieser Zugang?
- Wie viele Neueinstellungen gibt es und wie viele Mitarbeiter sind im Kündigungsprozess?
- Haben Sie kürzlich mit Schlüsselmitarbeitern gesprochen und ihre Anliegen und Beschwerden gehört?
- Werden die Drucker überwacht?
- Wie wird die Richtlinie für die Verbindung eigener Geräte mit PCs sowie die Nutzung des Arbeits-Wi-Fi organisiert?
Das sind eigentlich grundlegende Fragen – in den Kommentaren werden sicherlich noch komplexere Themen auftauchen, aber das sind die Grundlagen, die selbst ein Einzelunternehmer mit zwei Mitarbeitern wissen sollte.
Wie kann man sich eigentlich schützen?
- Backups sind das Wichtigste, woran viele entweder vergessen oder sich nicht kümmern. Wenn Sie ein Desktop-System haben, richten Sie ein System zur Datensicherung mit festgelegten Intervallen ein (zum Beispiel kann dies für RegionSoft CRM mit Hilfe von ) realisiert werden und organisieren Sie eine ordnungsgemäße Aufbewahrung der Kopien. Wenn Sie eine Cloud-CRM haben, erkundigen Sie sich unbedingt vor Vertragsabschluss, wie die Arbeit mit Backups organisiert ist: Sie benötigen Informationen zur Tiefe und Häufigkeit, zum Ort der Speicherung und zu den Kosten für das Backup (häufig sind nur die Backups „der letzten Daten in einem Zeitraum“ kostenlos, während vollständige, sichere Backups als kostenpflichtige Dienstleistung angeboten werden). Hier ist ganz klar kein Platz für Einsparungen oder nachlässigen Umgang. Und ja, vergessen Sie nicht, das zu überprüfen, was aus den Backups wiederhergestellt wird.
- Trennung der Zugriffsrechte auf der Ebene von Funktionen und Daten.
- Sicherheit auf Netzwerkebene – es sollte erlaubt sein, die CRM nur innerhalb des Büro-Subnetzes zu nutzen, der Zugang für mobile Geräte sollte eingeschränkt und die Nutzung der CRM aus dem Homeoffice oder, noch schlimmer, aus öffentlichen Netzen (Coworking-Spaces, Cafés, Kundenbüros usw.) sollte verboten werden. Seien Sie besonders vorsichtig mit der mobilen Version – lassen Sie sie nur als stark abgespeckte Variante für die Arbeit zu.
- Ein Antivirenprogramm mit Echtzeitscan ist in jedem Fall notwendig, aber insbesondere für die Sicherheit von Unternehmensdaten ist es unerlässlich. Verbieten Sie es auf politischer Ebene, dass es selbstständig deaktiviert wird.
- Mitarbeiterschulung zur Cybersicherheit ist keine Zeitverschwendung, sondern eine dringende Notwendigkeit. Es ist wichtig, allen Kollegen klarzumachen, dass sie nicht nur Bedrohungen verhindern, sondern auch angemessen darauf reagieren müssen. Den Mitarbeitern den Zugang zum Internet oder zu ihren E-Mails im Büro zu verwehren, ist überholt und führt zu starkem Unmut, daher ist es unerlässlich, mit Präventionsmaßnahmen zu arbeiten.
Natürlich kann man mithilfe eines Cloud-Systems ein ausreichendes Sicherheitsniveau erreichen: dedizierte Server nutzen, Router konfigurieren und den Datenverkehr auf Anwendungsebene und Datenbankebene steuern, private Subnetze einrichten, strenge Sicherheitsrichtlinien für Administratoren festlegen, durch regelmäßige Backups mit maximal notwendiger Frequenz und Vollständigkeit Ausfallsicherheit gewährleisten sowie die Netzwerküberwachung rund um die Uhr sicherstellen... Wenn man darüber nachdenkt, ist das nicht allzu kompliziert, eher kostspielig. Doch in der Praxis setzen nur einige Unternehmen, hauptsächlich große, solche Maßnahmen um. Daher möchten wir noch einmal betonen: Cloud- und Desktop-Systeme sollten nicht isoliert arbeiten, schützen Sie Ihre Daten.
Einige kleine, aber wichtige Ratschläge für die Implementierung eines CRM-Systems
- Überprüfen Sie den Anbieter auf Schwachstellen – suchen Sie nach Informationen zu Wortkombinationen wie „Schwachstelle Vendor Name“, „gehackt Vendor Name“, „Datenleck Vendor Name“. Dies sollte nicht das einzige Kriterium bei der Suche nach einem neuen CRM-System sein, aber es ist äußerst wichtig, die Gründe für aufgetretene Vorfälle zu verstehen.
- Fragen Sie den Anbieter nach dem Rechenzentrum: Verfügbarkeit, wie viele es gibt, wie das Notfall-Failover organisiert ist.
- Richten Sie Sicherheitsmarker im CRM ein, überwachen Sie die Aktivitäten innerhalb des Systems sowie ungewöhnliche Spitzen.
- Deaktivieren Sie den Export von Berichten, den Zugriff über die API für nicht relevante Mitarbeiter – also für diejenigen, die diese Funktionen nicht für ihre tägliche Arbeit benötigen.
- Achten Sie darauf, dass in Ihrem CRM-System das Prozess-Logging und die Protokollierung der Benutzeraktionen eingerichtet sind.
Das sind Kleinigkeiten, aber sie ergänzen das Gesamtbild hervorragend. Tatsächlich gibt es in der Sicherheit keine Kleinigkeiten.
Durch die Implementierung eines CRM-Systems gewährleisten Sie die Sicherheit Ihrer Daten – jedoch nur, wenn die Einführung sorgfältig durchgeführt wird und Fragen zur Informationssicherheit nicht in den Hintergrund gedrängt werden. Verständlicherweise ist es unklug, ein Auto zu kaufen, ohne die Bremsen, ABS, die Verfügbarkeit von Airbags, Sicherheitsgurten und EDS zu überprüfen. Denn es geht nicht nur darum, zu fahren, sondern sicher zu fahren und unversehrt anzukommen. Mit dem Geschäft verhält es sich ähnlich.
Und denken Sie daran: Wenn Arbeitsschutzvorschriften mit Blut geschrieben werden, werden Vorschriften zur Cybersicherheit von Unternehmen mit Geld geschrieben.
Zu den Themen Cybersicherheit und der Rolle von CRM-Systemen darin können Sie unsere ausführlichen Artikel lesen:
- – eine Übersicht über mögliche Sicherheitsbedrohungen im Unternehmensbereich und ein ungefährer Plan zur Erkennung.
- – eine detaillierte Analyse, wie Mitarbeiter Ihrem Unternehmen schaden können und auf welche Weise sie dies im kommerziellen Bereich tun.
Wenn Sie nach einem CRM-System suchen, dann auf . Wenn Sie ein CRM oder ERP benötigen – dann studieren Sie unsere Produkte sorgfältig und vergleichen Sie deren Möglichkeiten mit Ihren Zielen und Aufgaben. Bei Fragen oder Schwierigkeiten – schreiben Sie uns, rufen Sie an, wir organisieren für Sie eine individuelle Online-Präsentation – ohne Rankings und Größenvergleiche.
 , in dem wir ohne Werbung nicht ganz formelle Dinge über CRM und Business schreiben.
Quelle: habr.com
