

Vor ein paar Jahren begannen Forschungsagenturen und Anbieter von Informationssicherheitsdiensten bereits, über der Anzahl von DDoS-Attacken zu berichten. Doch schon im ersten Quartal 2019 meldeten dieselben Forscher einen überwältigenden von 84 %. Und danach ging es steil bergauf. Selbst die Pandemie trug nicht zu einer friedlichen Atmosphäre bei – im Gegenteil, Cyberkriminelle und Spammer betrachteten dies als ein hervorragendes Zeichen für Angriffe, und das Volumen von DDoS nahm zu. .
Wir sind überzeugt, dass die Zeit der einfachen und leicht erkennbaren DDoS-Attacken (und der unkomplizierten Tools, die diese verhindern können) vorbei ist. Cyberkriminelle haben gelernt, diese Angriffe besser zu verschleiern und sie immer raffinierter durchzuführen. Die dunkle Industrie ist von Brute-Force-Angriffen zu Angriffen auf Anwendungsebene übergegangen. Sie erhält umfangreiche Aufträge zur Störung von Geschäftsprozessen, einschließlich ganz realer Prozesse.
Eintauchen in die Realität
Im Jahr 2017 führte eine Reihe von DDoS-Attacken auf die Transportdienste Schwedens zu langwierigen . Im Jahr 2019 fielen beim nationalen Bahnbetreiber Dänemarks die Verkaufssysteme aus. Infolgedessen funktionierten an den Bahnhöfen die Ticketautomaten und die automatischen Drehkreuze nicht, und über 15.000 Passagiere konnten nicht reisen. Im selben Jahr führte ein massiver Cyberangriff zum Ausfall der Stromversorgung in .
Die Folgen von DDoS-Attacken spüren nun nicht nur Online-Nutzer, sondern auch Menschen, wie man so schön sagt, IRL (in echt). Obwohl historisch gesehen Angreifer nur auf Online-Services abzielten, besteht ihr Ziel zunehmend darin, alle Geschäftsabläufe zu stören. Nach unseren Schätzungen zielen heute mehr als 60 % der Angriffe darauf ab – zum Erpressen oder für unlauterem Wettbewerb. Besonders anfällig sind dabei Transaktionen und Logistik.
Intelligenter und teurer
DDoS gilt weiterhin als eine der häufigsten und am schnellsten wachsenden Arten von Cyberkriminalität. Experten prognostizieren, dass ihre Anzahl seit 2020 nur noch steigen wird. Dies wird mit verschiedenen Gründen in Verbindung gebracht – mit dem noch stärkeren Übergang von Unternehmen ins Internet aufgrund der Pandemie, mit der Entwicklung der Schattenwirtschaft der Cyberkriminalität und sogar mit .
„Beliebte“ DDoS-Angriffe entstanden einst aufgrund ihrer einfachen Bereitstellung und der niedrigen Kosten: Noch vor ein paar Jahren konnten sie für 50 $ pro Tag initiiert werden. Heute haben sich sowohl die Ziele als auch die Methoden der Angriffe geändert, was zu einer Erhöhung ihrer Komplexität und damit der Kosten geführt hat. Ja, es gibt weiterhin Preise ab 5 $ pro Stunde (ja, auch Cyberkriminelle haben Preislisten und Tarifsysteme), aber für eine Webseite mit Schutz werden mittlerweile 400 $ pro Tag verlangt, und die Kosten für „individuelle“ Aufträge bei großen Unternehmen belaufen sich auf mehrere tausend Dollar.
Derzeit gibt es zwei Haupttypen von DDoS-Angriffen. Bei dem ersten Ziel ist es, eine Online-Ressource für einen bestimmten Zeitraum unzugänglich zu machen. Die Zahlung für diese Angriffe nehmen die Täter für die Dauer des Angriffs. In diesem Fall kümmert sich der DDoS-Betreiber nicht um ein bestimmtes Ergebnis, und der Kunde leistet faktisch eine Vorauszahlung für den Beginn des Angriffs. Solche Methoden sind relativ billig.
Der zweite Typ sind Angriffe, die nur bei Erreichung eines bestimmten Ergebnisses bezahlt werden. Diese sind bereits interessanter. Sie sind viel komplizierter in der Ausführung und daher deutlich teurer, da die Angreifer die effektivsten Methoden auswählen müssen, um ihre Ziele zu erreichen. In Variti führen wir manchmal ganze Schachpartien mit Cyberkriminellen, bei denen diese ihre Taktiken und Werkzeuge sofort ändern und versuchen, mehrere Schwachstellen auf verschiedenen Ebenen gleichzeitig zu durchbrechen. Dies sind eindeutig Teamangriffe, bei denen die Hacker genau wissen, wie sie auf die Gegenmaßnahmen der Verteidiger reagieren und diese bekämpfen können. Es ist nicht nur schwierig, gegen sie anzukämpfen, sondern es ist auch sehr kostspielig für Unternehmen. Zum Beispiel hielt einer unserer Kunden, ein großes Einzelhandelsunternehmen, fast drei Jahre lang ein Team von 30 Personen, dessen Aufgabe es war, gegen DDoS-Angriffe anzukämpfen.
Laut Variti machen einfache DDoS-Angriffe, die ausschließlich aus Langeweile, Trolling oder Unzufriedenheit mit einem bestimmten Unternehmen begangen werden, derzeit weniger als 10 % aller DDoS-Angriffe aus (natürlich kann die Statistik bei ungeschützten Ressourcen anders sein, wir schauen uns die Daten unserer Kunden an). Alles andere sind die Arbeiten professioneller Teams. Dabei sind drei Viertel aller "schlechten" Bots komplexe Bots, die mit den meisten modernen Marktlösungen schwer zu erkennen sind. Sie imitieren das Verhalten echter Benutzer oder Browser und implementieren Muster, die die Unterschiede zwischen "guten" und "schlechten" Anfragen erschweren. Das macht Angriffe weniger auffällig und damit effektiver.
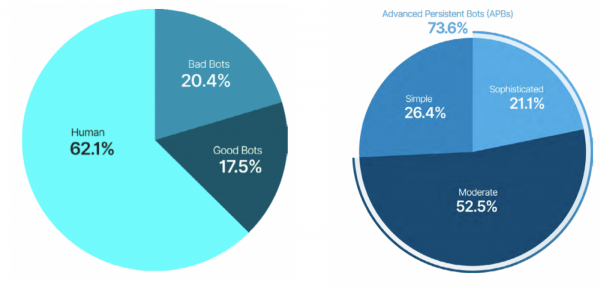
Daten von GlobalDots
Neue DDoS-Ziele
Bericht von Analysten aus GlobalDots besagt, dass Bots derzeit 50 % des gesamten Webverkehrs generieren, wobei 17,5 % davon böswillige Bots sind.
Bots können Unternehmen auf verschiedene Weise das Leben schwer machen: Neben der Tatsache, dass sie Websites "niederlegen", sorgen sie inzwischen auch dafür, dass die Werbekosten steigen, klicken auf Werbung, um die Preise zu senken und Käufer abzuwerben, und stehlen Inhalte zu verschiedenen bösen Zwecken (zum Beispiel haben wir kürzlich über Websites mit gestohlenem Inhalt berichtet, die Benutzer dazu zwingen, Captchas von Dritten zu lösen). Bots verzerren verschiedene Geschäftszahlen erheblich, was dazu führt, dass Entscheidungen auf der Grundlage falscher Daten getroffen werden. Ein DDoS-Angriff ist oft ein Deckmantel für noch schwerwiegendere Verbrechen wie Hacking und Datendiebstahl. Und jetzt sehen wir, dass eine ganz neue Klasse von Cyber-Bedrohungen hinzukommt — die Störung bestimmter Geschäftsprozesse eines Unternehmens, oft offline (da heutzutage nichts völlig "offline" sein kann). Besonders häufig sehen wir, dass logistische Prozesse und die Kommunikation mit Kunden gestört werden.
"Nicht zugestellt"
Logistische Geschäftsprozesse sind für die meisten Unternehmen entscheidend, daher sind sie oft Ziel von Angriffen. Hier sind mögliche Angriffszenarien.
Nicht verfügbar
Wenn Sie im Bereich des Online-Handels tätig sind, kennen Sie wahrscheinlich das Problem gefälschter Bestellungen. Bei solchen Angriffen überlasten Bots die logistischen Ressourcen und machen Produkte für andere Käufer unzugänglich. Dazu geben sie eine riesige Anzahl gefälschter Bestellungen auf, die der maximalen Anzahl an verfügbaren Produkten entspricht. Diese Produkte werden dann nicht bezahlt und nach einiger Zeit zurück auf die Website geschickt. Aber das ist bereits geschehen: Sie wurden als „nicht verfügbar“ gekennzeichnet, und ein Teil der Käufer ist bereits zu den Konkurrenten gewechselt. Diese Taktik ist in der Flugticketbranche gut bekannt, wo Bots manchmal sofort alle Tickets praktisch sofort nach ihrem Erscheinen „aufkaufen“. Zum Beispiel wurde einer unserer Kunden – eine große Fluggesellschaft – von einem solchen Angriff, der von chinesischen Konkurrenten organisiert wurde, betroffen. Innerhalb von nur zwei Stunden haben ihre Bots 100% der Tickets für bestimmte Routen bestellt.
Sneakers Bots
Das nächste beliebte Szenario: Bots kaufen sofort die gesamte Produktreihe auf, und ihre Besitzer verkaufen sie später zu überhöhten Preisen (im Durchschnitt beträgt der Aufschlag 200%). Solche Bots werden als Sneakers Bots bezeichnet, weil die Mode für limitierte Sneaker-Kollektionen mit diesem Problem vertraut ist. Die Bots kauften in wenigen Minuten die neu erschienenen Kollektionen, während sie die Ressourcen so blockierten, dass echte Nutzer nicht eindringen konnten. Dies ist ein seltener Fall, in dem über Bots in Modezeitschriften berichtet wurde. Obwohl im Grunde Ticketverkäufer für coole Veranstaltungen wie Fußballspiele dasselbe Szenario nutzen.
Weitere Szenarien
Aber das ist noch nicht alles. Es gibt noch komplexere Angriffsvarianten auf die Logistik, die ernsthafte Verluste drohen. Dies kann geschehen, wenn der Service die Option „Zahlung bei Erhalt der Ware“ anbietet. Bots hinterlassen gefälschte Bestellungen für solche Produkte, wobei sie gefälschte oder sogar echte Adressen ahnungsloser Personen angeben. Das Unternehmen trägt enorme Kosten für Versand, Lagerung und Klärung der Details. In der Zwischenzeit sind die Produkte für andere Kunden nicht verfügbar und nehmen zusätzlich Platz im Lager ein.
Was gibt es noch? Bots hinterlassen massenhaft gefälschte schlechte Bewertungen zu Produkten, blockieren die Funktion "Rückerstattung", sperren Transaktionen, stehlen Kundendaten und spammen echte Käufer — die Möglichkeiten sind vielfältig. Ein gutes Beispiel ist der jüngste Angriff auf DHL, Hermes, AldiTalk, Freenet, Snipes.com. Hacker aus, die "Schutzsysteme gegen DDoS testen", und legten schließlich das Portal der Geschäftskunden des Unternehmens und alle APIs lahm. Infolgedessen gab es erhebliche Störungen bei der Lieferung von Waren an Kunden.
Rufen Sie morgen an
Im letzten Jahr berichtete die Federal Trade Commission (FTC) von einer Verdopplung der Beschwerden von Unternehmen und Benutzern über Spam- und betrügerische Telefonanrufe von Bots. Schätzungen zufolge machen sie aller Anrufe aus.
Ähnlich wie bei DDoS-Angriffen variieren die Ziele von TDoS — massiven Bot-Angriffen auf Telefone — von "Gewinnspielen" bis hin zu unlauterem Wettbewerb. Bots können Kontaktzentren überlasten und verhindern, dass echte Kunden durchkommen. Diese Methode ist nicht nur für Call-Center mit "lebenden" Agenten effektiv, sondern auch dort, wo AVR-Systeme verwendet werden. Bots können auch massenhaft andere Kommunikationskanäle mit Kunden (Chats, E-Mails) angreifen, die Funktionalität von CRM-Systemen stören und sogar in gewissem Maße das Personalmanagement negativ beeinflussen, da die Mitarbeiter überlastet sind, während sie versuchen, mit der Krise umzugehen. Angriffe können zudem mit traditionellen DDoS-Angriffen auf die Online-Ressourcen des Opfers synchronisiert werden.
Kürzlich störte ein ähnlicher Angriff den Rettungsdienst in den USA — gewöhnliche Menschen, die dringend Hilfe benötigten, konnten einfach nicht anrufen. Etwa zur gleichen Zeit erlitt der Zoo von Dublin dasselbe Schicksal: Mindestens 5000 Personen erhielten Spam in Form von textlichen SMS-Nachrichten, die sie aufforderten, sofort die Telefonnummer des Zoos anzurufen und nach einer erfundenen Person zu fragen.
Das Wi-Fi wird nicht verfügbar sein
Cyberkriminelle können auch problemlos das gesamte Unternehmensnetzwerk blockieren. Oft wird die Blockierung von IP-Adressen als Mittel zur Bekämpfung von DDoS-Angriffen eingesetzt. Doch dies ist nicht nur ineffektiv, sondern auch eine sehr gefährliche Praxis. Eine IP-Adresse ist leicht zu finden (zum Beispiel durch die Überwachung von Ressourcen) und kann einfach ersetzt (oder gefälscht) werden. Bei unseren Kunden gab es vor ihrem Eintritt bei Variti Fälle, in denen dies dazu führte, dass die Blockierung einer bestimmten IP einfach das Wi-Fi in ihren eigenen Büros deaktivierte. Es gab einen Vorfall, bei dem einem Kunden die „richtige“ IP untergejubelt wurde, wodurch der Zugang zu seiner Ressource für Nutzer aus einer ganzen Region blockiert wurde, ohne dass er es lange bemerkte, da der gesamte Rest der Ressource einwandfrei funktionierte.
Was ist neu?
Neue Bedrohungen erfordern neue Lösungen zum Schutz. Doch dieses neue Segment auf dem Markt beginnt gerade erst, sich zu formen. Es gibt viele Lösungen, um einfache Bot-Angriffe effektiv abzuwehren, aber bei komplexen Fällen sieht es komplizierter aus. Viele Lösungen praktizieren nach wie vor IP-Blockierungsmethoden. Andere benötigen Zeit, um erste Daten zu sammeln, damit sie arbeiten können, und diese 10 bis 15 Minuten können eine Schwachstelle darstellen. Es gibt Lösungen, die auf maschinellem Lernen basieren und es ermöglichen, Bots anhand ihres Verhaltens zu identifizieren. Gleichzeitig rühmen sich Teams von „der anderen“ Seite, dass sie bereits Bots haben, die reale menschliche Muster imitieren können. Wer hat die Oberhand, ist bisher unklar.
Was tun, wenn man gegen professionelle Teams von Bot-Scriptern und komplexe, mehrstufige Angriffe auf mehreren Ebenen gleichzeitig kämpfen muss?
Unsere Erfahrung zeigt, dass der Fokus auf der Filterung illegitimer Anfragen ohne Blockierung von IP-Adressen liegen sollte. Bei komplexen DDoS-Angriffen ist eine Filterung auf mehreren Ebenen erforderlich, einschließlich der Transport- und Anwendungsebene sowie der API-Schnittstellen. Dadurch können selbst niederfrequente Angriffe abgewehrt werden, die üblicherweise unbemerkt bleiben und daher oft weitergegeben werden. Schließlich müssen alle echten Nutzer auch während der aktiven Angriffsphase durchgelassen werden.
Zweitens benötigen Unternehmen die Möglichkeit, eigene mehrstufige Schutzsysteme zu erstellen, in die neben den Mitteln zur Abwehr von DDoS-Angriffen auch Systeme gegen Betrug, Datenklau, Inhaltschutz und so weiter integriert sind.
Drittens müssen sie in Echtzeit vom ersten Antrag an arbeiten – die Fähigkeit, sofort auf Sicherheitsvorfälle zu reagieren, erhöht die Chancen, einen Angriff zu verhindern oder dessen Zerstörungskraft zu verringern erheblich.
Nahe Zukunft: Reputationsmanagement und Datensammlung mit Hilfe von Bots
Die Geschichte von DDoS hat sich von einfach zu komplex entwickelt. Zunächst war das Ziel der Angreifer, die Funktionalität einer Website zu stoppen. Heute halten sie es für effektiver, auf die wesentlichen Geschäftsprozesse abzuzielen.
Die Komplexität der Angriffe wird weiterhin wachsen, das ist unvermeidlich. Neben dem, was schadhafte Bots derzeit tun – Datendiebstahl und -fälschung, Erpressung, Spam – werden Bots Daten aus einer Vielzahl von Quellen (Big Data) sammeln und "zuverlässige" gefälschte Konten erstellen, um Einfluss, Reputation oder Massenphishing zu steuern.
Derzeit können sich nur große Unternehmen den Investitionsaufwand für den Schutz vor DDoS und Bots leisten, aber selbst sie können den von Bots generierten Verkehr nicht immer vollständig nachverfolgen und filtern. Der einzige positive Aspekt der zunehmenden Komplexität von Bot-Angriffen ist, dass er den Markt anregt, "intelligente" und ausgefeilte Schutzlösungen zu entwickeln.
Was denken Sie – wie wird sich die Branche für Bot-Schutz entwickeln und welche Lösungen sind auf dem Markt bereits jetzt notwendig?
Quelle: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish