

Warum über Kryptographie? Ich habe selbst nur oberflächliche Kenntnisse darüber. Ja, ich habe das klassische Werk , vor langer Zeit gelesen; ja, ich verstehe den Unterschied zwischen symmetrischer und asymmetrischer Verschlüsselung, verstehe, was elliptische Kurven sind, aber und nur das. Darüber hinaus verursachen die bestehenden kryptographischen Bibliotheken, mit ihrer lieben Gepflogenheit, den vollständigen Namen des Algorithmus in den Namen jeder Funktion und mit einer Menge herausstehenden Initialisierern, bei mir als Programmierer ein furchtbares Unbehagen.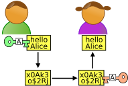
Warum also? Wahrscheinlich, weil ich beim Lesen der gegenwärtigen Flut an Veröffentlichungen über Datenschutz, vertrauliche Informationen usw. das Gefühl habe, dass wir irgendwo nicht dort graben, oder genauer gesagt, versuchen, mit technischen Mitteln (Kryptographie) soziale Probleme zu lösen. Lassen Sie uns darüber sprechen, ich verspreche keine epochalen Entdeckungen oder konkreten Vorschläge, geduldige Gedanken sind das, was sie sind.
Ein wenig Geschichte, ganz wenig
Im Jahr 1976 wurde in den USA der föderale Standard für symmetrische Verschlüsselungsalgorithmen – DES – verabschiedet. Dies war der erste öffentliche und standardisierte kryptographische Algorithmus, der als Reaktion auf die wachsenden Anforderungen der Wirtschaft zum Schutz von Daten geschaffen wurde.
Ein haarsträubender Kuriosum
Der Algorithmus wurde versehentlich veröffentlicht. Er wurde für die Hardware-Implementierung optimiert und galt als zu komplex und ineffizient für die Software. Allerdings hat das Moore-Gesetz schnell alles an seinen Platz gebracht.
Wirkt, als wäre die Geschichte zu Ende, nehmen Sie, verschlüsseln Sie, entschlüsseln Sie, erhöhen Sie bei Bedarf die Schlüssellänge. Vielleicht wissen Sie ganz genau, dass die Amerikaner Hintertüren eingebaut haben, dann gibt es für Sie ein russisches Pendant – , dem Sie vermutlich noch weniger vertrauen. Dann verwenden Sie beide, einen über den anderen. Wenn Sie jedoch glauben, dass das FBI und der FSB sich für Sie zusammengeschlossen haben und ihre Hintertüren ausgetauscht haben, dann habe ich gute Nachrichten für Sie – Sie sind nicht paranoid, Sie haben einfach eine banale Größtenwahn.
Wie funktioniert symmetrische Verschlüsselung? Beide Teilnehmer kennen denselben Schlüssel, das ist das Passwort, das, was sie verschlüsseln, kann auch von ihnen entschlüsselt werden. Dieses Schema funktioniert hervorragend für Spione, ist aber für das moderne Internet überhaupt nicht geeignet, da dieser Schlüssel im Voraus an jeden Gesprächspartner übergeben werden muss. Eine Zeit lang, als nur eine vergleichsweise geringe Anzahl von Unternehmen ihre Daten im Austausch mit einem bereits bekannten Partner schützte, wurde das Problem mithilfe von Kuriere und sicherer Post gelöst, aber dann wurde das Internet massentauglich und es trat
asymmetrische Kryptographie
, bei der zwei Schlüssel beteiligt sind: ein öffentlicher, der nicht geheim gehalten wird und jedem, der möchte, mitgeteilt wird; und ein privater, den nur sein Besitzer kennt. Was mit dem öffentlichen Schlüssel verschlüsselt wird, kann nur mit dem privaten entschlüsselt werden und umgekehrt. So kann jeder den öffentlichen Schlüssel des Empfängers erfahren und ihm eine Nachricht senden, die nur vom Empfänger gelesen werden kann. Schien das Problem damit gelöst?
Aber Das Internet funktioniert nicht so, hier steht das Problem der Authentifizierung und insbesondere der initialen Authentifizierung, sowie in gewissem Sinne das Gegenteil davon das Problem der Anonymität. Kurz gesagt, wie kann ich sicher sein, dass der, mit dem ich spreche, tatsächlich derjenige ist, mit dem ich sprechen wollte? Und dass der öffentliche Schlüssel, den ich benutze, tatsächlich dem gehört, mit dem ich sprechen wollte? Vor allem, wenn ich ihn überhaupt das erste Mal kontaktiere? Und wie kann ich dem Partner Vertrauen zu mir einflößen, während ich gleichzeitig Anonymität wahre? Schon hier, wenn man genau hinsieht, erkennt man einen inneren Widerspruch.
Schauen wir uns im Großen und Ganzen an, welche Interaktionsschemata zwischen den Teilnehmern existieren und in der Praxis angewendet werden:
- Server — Server (oder Business — Business, in diesem Kontext ist das dasselbe): Das ist das einfachste klassische Schema, für das symmetrische Kryptographie völlig ausreichend ist, die Teilnehmer wissen alles über einander, einschließlich nicht-netzwerkbasierter Kontakte. Beachten Sie jedoch — hier ist überhaupt nicht von Anonymität die Rede, und die Anzahl der Teilnehmer ist strikt auf zwei begrenzt. Das heißt, es ist fast ein ideales Schema für eine extrem begrenzte Anzahl von Kommunikationen und im Allgemeinen offensichtlich wenig anwendbar.
- Server — anonym (oder Geschäft — Kunde): hier gibt es eine gewisse Asymmetrie, die durch asymmetrische Kryptografie erfolgreich bedient wird. Der entscheidende Punkt hier ist die Abwesenheit von Kundenauthentifizierung; dem Server ist es egal, mit wem er Daten austauscht; falls dies erforderlich ist, führt der Server eine sekundäre Authentifizierung mit einem vorher vereinbarten Passwort durch, und damit reduziert sich alles auf den vorherigen Fall. Auf der anderen Seite ist die Authentifizierung des Servers für den Kunden äußerst wichtig; er möchte sicher sein, dass seine Daten genau dorthin gelangen, wo er sie gesendet hat; diese Seite basiert in der Praxis auf einem Zertifikatsystem. Insgesamt wird ein solches Schema recht praktisch und transparent durch das HTTPS-Protokoll abgedeckt, jedoch gibt es an der Schnittstelle zwischen Kryptografie und Soziologie einige interessante Aspekte.
- Vertrauen in den Server: selbst wenn ich einige Informationen auf absolut sichere Weise an den Server weitergeleitet habe, haben dort technisch gesehen Dritte Zugriff auf diese. Dieses Problem liegt vollständig außerhalb des Verantwortungsbereichs der Verschlüsselung, aber ich bitte, sich diesen Punkt zu merken, er wird später noch wichtig.
- Vertrauen in das Serverzertifikat: die Hierarchie der Zertifikate basiert darauf, dass es ein gewisses Wurzelzertifikat gibt, das geeignet ist für absolutes Vertrauen. Technisch ist es möglich, dass ein einflussreicher Angreifer [, ich bitte, das Wort Angreifer als technischen Begriff und nicht als Verleumdung oder Beleidigung gegen die bestehende Macht zu betrachten] das Zertifikat eines beliebigen untergeordneten Zertifikats ersetzen kann, aber es wird angenommen, dass das Zertifizierungssystem für alle gleichermaßen erforderlich ist, d.h. dieser Zertifizierer würde sofort geächtet und alle seine Zertifikate würden widerrufen. So ist es, aber beachten Sie bitte, dass das System nicht auf technischen Mitteln beruht, sondern auf einem sozialen Vertrag. Übrigens, zum heißen ThemaHat jemand im Rahmen des erwarteten Endes der Welt für das RuNet das mögliche Abkapseln des russischen Root-Zertifikats und die Folgen analysiert? Falls jemand zu diesem Thema gelesen oder geschrieben hat, schickt mir bitte Links, ich werde sie einfügen, ich denke, das Thema ist interessant.
- Indirekte De-Anonymisierung auf dem Server: auch ein heikles Thema, selbst wenn der Server keine formelle Registrierung/Authentifizierung hat, gibt es zahlreiche Möglichkeiten, Informationen über den Kunden zu sammeln und ihn letztendlich zu identifizieren. Meiner Meinung nach liegt der Kern des Problems im bestehenden HTTP-Protokoll und ähnlichen, die erwartungsgemäß solche Unannehmlichkeiten nicht vorhersehen konnten; und es wäre durchaus möglich, ein paralleles Protokoll ohne diese Schwächen zu schaffen. Dennoch steht das im Widerspruch zu allen bestehenden Monetarisierungspraktiken und ist daher unwahrscheinlich. Und dennoch ist es interessant, ob es jemand versucht hat?
- Anonym – anonym: Zwei treffen sich im Netz, (Alternative – haben sich gerade getroffen), (Alternative – nicht zwei, sondern mehrere Tausend), und wollen über ihr Zeug reden, aber so, dass Big Brother nicht hört (Alternative – Mama es nicht erfährt, jeder hat seine Prioritäten). Vielleicht hören Sie Ironie in meiner Stimme, nun, das liegt daran, dass es sie gibt. Lassen Sie uns Schneiers Postulat anwenden (Jeder Algorithmus kann geknackt werden, wenn genügend Ressourcen investiert werden, das heißt Geld und Zeit). Aus dieser Perspektive stellt das Eindringen in eine solche Gruppe mit sozialen Methoden keinerlei Schwierigkeiten dar, ganz zu schweigen von den Kosten, das heißt die kryptografische Widerstandsfähigkeit des Algorithmus ist null bei den ausgeklügeltsten Verschlüsselungsmethoden.
Für diesen Fall haben wir jedoch die zweite Verteidigungslinie – Anonymität, und auf diese setzen wir all unsere Hoffnungen, mögen alle uns kennen, aber finden kann uns niemand. Bei den modernsten technischen Schutzmethoden glauben Sie doch nicht wirklich, dass Sie eine Chance haben? Ich erinnere daran, dass ich gerade nur über Anonymisierung spreche, mit dem Schutz der Daten scheinen wir bereits abschließend geklärt zu haben. Lassen Sie uns zur Klarheit vereinbaren, dass, wenn Ihr Name bekannt wird, oder Ihre Wohnadresse oder Ihre IP-Adresse, ist die Tarnung vollkommen gescheitert.
Übrigens, was die IP angeht, hier zeigt sich das oben erwähnte Vertrauen in den Server, er kennt eure IP-Adresse ohne Zweifel. Und hier spielt wirklich alles gegen euch — vom menschlichen Neugier und Eitelkeit bis zu Unternehmenspolitiken und der gleichen Monetarisierung. Nur bedenkt, dass VPS und VPN auch Server sind, und den Theoretikern der Kryptografie sind diese Abkürzungen irgendwie egal; ja, und die Jurisdiktion des Servers spielt in großen Notfällen keine Rolle. Dazu kommt auch die End-to-End-Verschlüsselung — klingt schön und solide, aber man muss dem Server trotzdem auf Wort glauben.
Was ist überhaupt die Rolle des Servers in solch einem Messenger? Erstens, trivial wie ein Postbote: Wenn der Empfänger nicht zu Hause ist, muss man einfach später nochmal vorbeikommen. Aber viel gewichtiger ist, dass er ein Treffpunkt ist; man kann eine Nachricht nicht direkt an den Adressaten senden, sondern man sendet sie an den Server zur weiteren Übermittlung. Und das Wichtigste: Der Server führt die notwendige Authentifizierung, indem er für alle bestätigt, dass ihr wirklich ihr seid, und für euch, dass euer Gesprächspartner tatsächlich derjenige ist, den ihr braucht. Und das macht er mithilfe eures Telefons.
Kommt es euch nicht so vor, als wüsste euer Messenger zu viel über euch? Nein, nein, wir vertrauen ihm natürlich (und übrigens auch unserem Telefon, hmmm), aber die Kryptographen versichern, dass das umsonst ist, dass man eigentlich niemandem trauen kann.
Nicht überzeugt? Es gibt doch auch soziale Ingenieurskunst. Wenn ihr in einer Gruppe von hundert Gesprächspartnern seid, müsst ihr einfach davon ausgehen, dass 50 % von ihnen Feinde sind, 49 % entweder eitel, dumm oder einfach unvorsichtig. Und auch das verbleibende ein Prozent, egal wie gut ihr im Schutz von Informationen seid, werdet ihr wahrscheinlich gegen einen guten Psychologen im Chat nicht bestehen können.
Die einzige wirklich erscheinende Schutzstrategie ist, sich unter Millionen ähnlicher Gruppen zu verstecken, aber das betrifft uns nicht, es geht wieder um irgendwelche Spione-Terroristen, für die weder Netzruhm noch Monetarisierung von Bedeutung ist.
Nun, ich denke, ich habe irgendwie meine harten Gedanken zur Datensicherheit in der modernen Gesellschaft begründet (nein, nicht bewiesen, einfach begründet). Die Schlussfolgerungen sind einfach, aber traurig – wir sollten nicht darauf rechnen, dass Verschlüsselung mehr hilft, als wir bereits haben. Die Kryptographie hat alles getan, was sie konnte, und das nicht schlecht, aber unser Internetmodell widerspricht völlig unserem Streben nach Privatsphäre und macht all unsere Bemühungen zunichte. Ich bin wirklich kein Pessimist und würde jetzt gerne etwas Positives sagen, aber ich weiß einfach nicht, was.
Versuchen Sie, im nächsten Abschnitt vorbeizuschauen, aber ich warne Sie – dort sind nur ganz rosa wissenschaftlich nicht fundierte Fantasien, die jedoch einige vielleicht ermutigen und andere zumindest einfach amüsieren können.
Kann man überhaupt irgendetwas tun?
Nun, zum Beispiel über dieses Thema nachdenken, am besten das Bewusstsein befreien und Vorurteile ablegen. Lassen Sie uns beispielsweise vorübergehend vollständig auf Anonymität verzichten, so schrecklich das auch klingen mag. Lassen Sie jedem bei der Geburt einen einzigartigen persönlichen öffentlichen Schlüssel zuweisen, und natürlich den entsprechenden privaten Schlüssel. Schimpfen Sie nicht auf mich und stampfen Sie nicht mit den Füßen, in einer idealen Welt wäre das extrem praktisch – hier sind sowohl Reisepass als auch Steuernummer und sogar die Telefonnummer in einem. Darüber hinaus, wenn man ein individuelles Zertifikat hinzufügt, erhält man einen universellen Authenticator/Benutzernamen; und außerdem – einen mobilen Notar, der alle Dokumente beglaubigen kann. Man könnte das System mehrstufig gestalten – im allgemeinen Zugriff nur der öffentliche Schlüssel und das Zertifikat, für Freunde (deren Schlüsselliste hier ebenfalls dabeisteht) könnte man das Telefon und alles, was man Freunden anvertraut, zugänglich machen, es könnte noch tiefere Ebenen geben, aber das würde unnötiges Vertrauen in den Server voraussetzen.
Bei diesem Schema wird die Privatsphäre der übermittelten Informationen automatisch geschützt (obwohl man sich fragt, wozu in einer idealen Welt?), Alice schreibt etwas an Bob, aber niemand wird es jemals lesen, außer Bob selbst. Alle Messenger erhalten automatisch End-to-End-Verschlüsselung; ihre Rolle reduziert sich auf Postfächer, der Inhalt selbst kann im Grunde keine Ansprüche erheben. Und auch die Server werden austauschbar; man kann über einen senden, über den anderen oder sogar über eine Kette von Servern, wie bei E-Mails. Man kann auch direkt an den Empfänger senden, wenn man seine IP kennt, ganz ohne jegliche Zwischenhändler. Ist das nicht großartig? Schade nur, dass wir in dieser wunderbaren Zeit wohl nicht leben werden – weder ich noch du© Nn-ja, schon wieder spreche ich über Trauriges.
Wo soll das Ganze dann gespeichert werden? Nun, spontan könnte man ein offenes hierarchisches System erstellen, so etwas wie das heutige DNS, nur leistungsstärker und verzweigter. Um die Administratoren der Root-DNS nicht mit Hinzufügungen oder Modifikationen zu belasten, könnte man eine freie Registrierung ermöglichen, die einzige erforderliche Überprüfung wäre die Einzigartigkeit. So etwas wie >> „ Hallo, wir sind fünf Personen, die Familie Ivanov. Hier sind unsere Namen/Nicknamen, hier sind die öffentlichen Schlüssel. Wer fragt, schickt bitte zu uns. Und hier ist noch die Liste von einhundertfünfzig Großmüttern aus unserer Gegend mit ihren Schlüsseln, wenn sie gefragt werden, schickt sie bitte auch zu uns.«
Es ist nur notwendig, die Installation und Konfiguration eines solchen Heimservers äußerst einfach und benutzerfreundlich zu gestalten, damit jeder, der es möchte, sich damit zurechtfinden kann. Wiederum wird niemand unnötig offizielle staatliche Server belasten.
Stopp!, was hat dann überhaupt der Staat damit zu tun?
Jetzt kann man auch vorsichtig die Anonymität wiederherstellen. Wenn jeder sich einen persönlichen Schlüssel generieren und ihn mit einem individuellen Zertifikat bestätigen kann, um sich einen CA-Server niedrigerer Ebene einzurichten, oder um beim Nachbarn zu bitten, oder auf einem beliebigen öffentlichen Server, warum braucht man dann all diese Formalitäten? Und sich mit einer realen Person zu verbinden, ist auch nicht nötig, vollständige Privatsphäre, Sicherheit und Anonymität sind möglich. Es reicht, wenn am Anfang der Hierarchie jemand ist, dem man vertrauen kann – schließlich vertrauen wir TM oder Let’s Encrypt, und die bekannten öffentlichen DNS-Server haben bisher niemanden ins Nirgendwo geschickt. Auf Seiten der Behörden sollten auch keine Ansprüche bestehen, also werden es sicherlich Ansprüche geben, aber worauf eigentlich?
Vielleicht wird irgendwann ein solches System oder etwas Ähnliches geschaffen. Und natürlich können wir uns nicht auf andere verlassen, kein mir bekanntes Land wird ein solches System aufbauen. Glücklicherweise zeigen die bereits bestehenden Systeme wie Telegram, i2p, Tor und sicherlich habe ich noch jemand anderen vergessen, dass nichts prinzipiell Unmögliches dabei ist. Das ist unser Netz, und wir müssen es gestalten, wenn uns die bestehende Lage nicht gefällt.
Brrr, es ist mir zufällig gelungen, auf einer pathetischen Note zu enden. Tatsächlich mag ich das nicht, ich stehe mehr auf Sarkasmus.
PS: Das sind selbstverständlich alles rosarote Träume und Mädchenschnulzen.
PPS: Aber falls zufällig jemand beschließt, es zu versuchen – reserviert mir bitte den Nick. bitte, ich habe mich daran gewöhnt.
PPPS: Und die Umsetzung scheint übrigens ganz einfach zu sein.
Quelle: habr.com
