

Wenn man im Internet nach Software sucht, um sein eigenes VPN aufzubauen, stößt man ständig auf eine Menge Anleitungen zu dem komplizierten und umständlichen OpenVPN, das einen proprietären Wireguard-Client erfordert. Nur SoftEther hebt sich von diesem Zirkus mit einer angemessenen Implementierung ab. Doch wir werden über die nativ für Windows verfügbare VPN-Implementierung – Routing And Remote Access (RRAS) – sprechen.
Aus irgendeinem seltsamen Grund hat niemand in irgendeiner Anleitung erklärt, wie man das alles aufsetzt und wie man NAT aktiviert. Daher werden wir jetzt alles beheben und erklären, wie man sein eigenes VPN auf Windows Server einrichtet.
Ein bereits fertiges und vorkonfiguriertes VPN kann man über unseren , er funktioniert übrigens sofort out of the box.
1. Dienste installieren
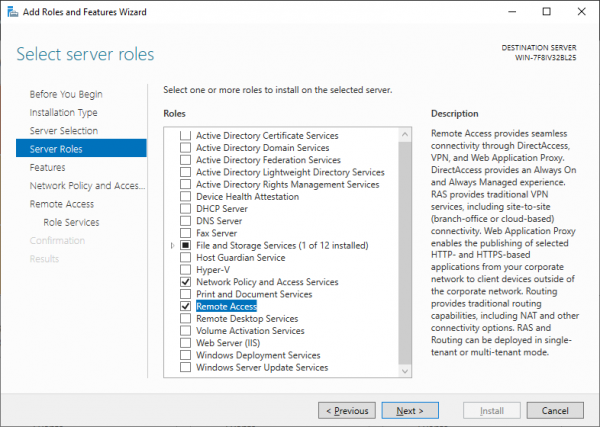
Zunächst benötigen wir Windows Server Desktop Experience. Die Installation von Core ist nicht geeignet, da das NPA-Element fehlt. Wenn der Computer Mitglied einer Domäne ist, kann man sich auch mit Server Core begnügen, in diesem Fall lässt sich das Ganze in einem Gigabyte RAM unterbringen.
Wir müssen RRAS und NPA (Network Policy Server) installieren. Erstere benötigen wir, um einen Tunnel zu erstellen, und letzterer ist erforderlich, falls der Server kein Mitglied der Domäne ist.
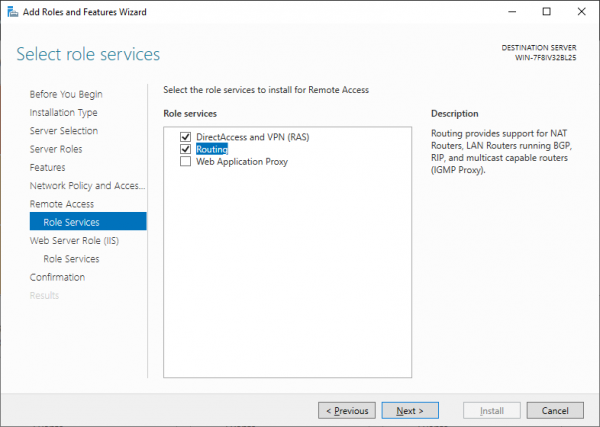
Bei der Auswahl der Komponenten in RRAS wählen wir Direct Access und VPN sowie Routing aus.
2. RRAS konfigurieren
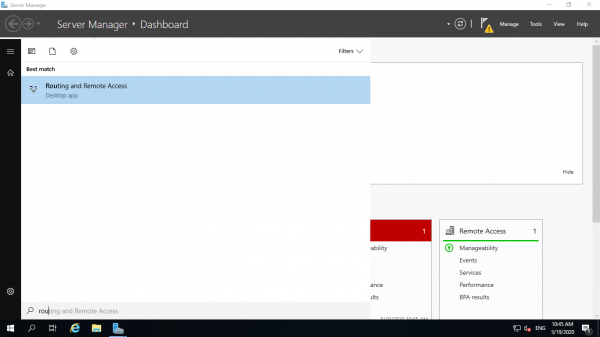
Nachdem wir alle Komponenten installiert und die Maschine neu gestartet haben, müssen wir mit der Konfiguration beginnen. Wie im Bild gezeigt, finden wir im Startmenü den RRAS-Manager.
Über dieses Snap-In können wir die Server mit installiertem RRAS verwalten. Klicken Sie mit der rechten Maustaste, wählen Sie die Konfiguration und gehen Sie weiter.
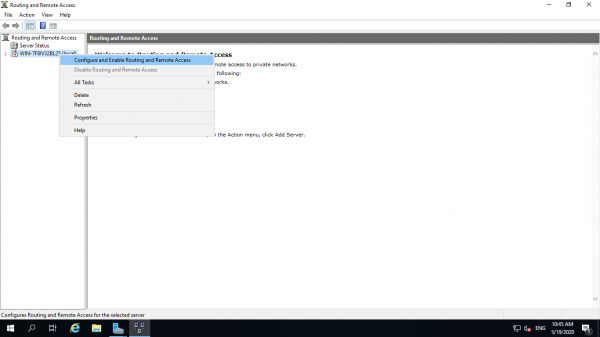
Nachdem wir die erste Seite übersprungen haben, gehen wir zur Konfigurationseinstellung und wählen unsere aus.
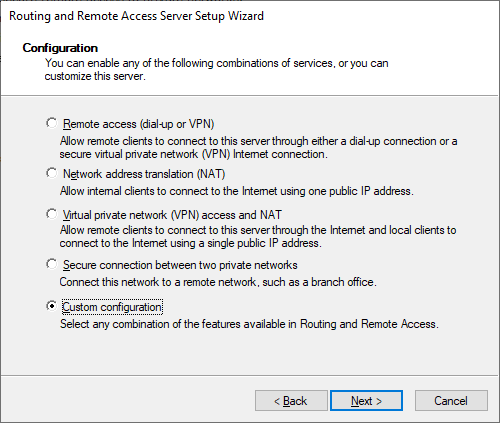
Auf der nächsten Seite werden wir aufgefordert, Komponenten auszuwählen. Wählen Sie VPN und NAT.
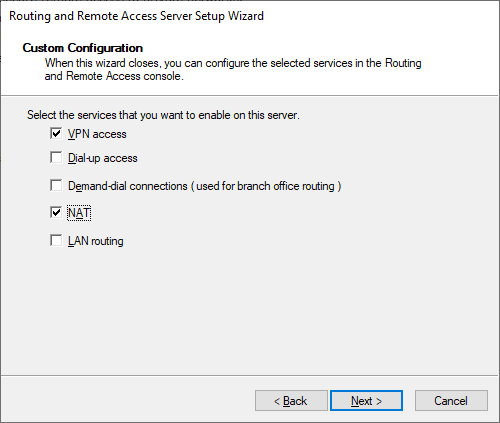
Weiter, weiter. Fertig.
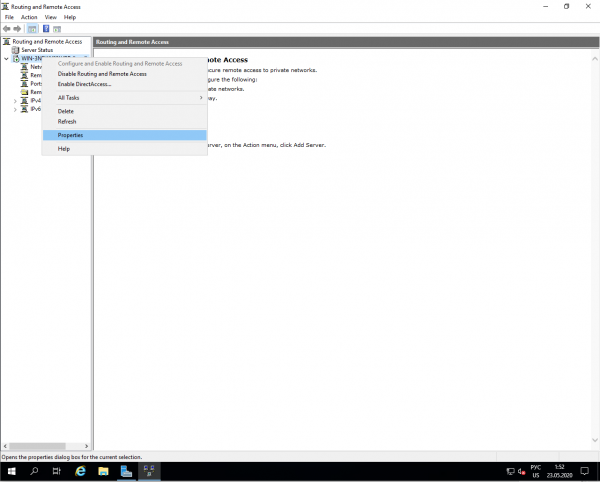
Jetzt müssen wir IPSec aktivieren und einen Adresspool zuweisen, den unser NAT verwenden wird. Klicken Sie mit der rechten Maustaste auf den Server und gehen Sie zu den Eigenschaften.
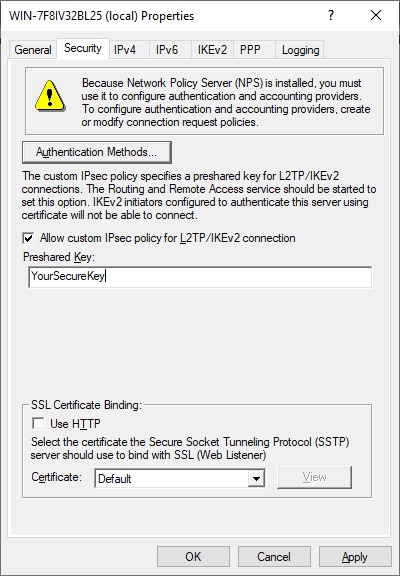
Zuerst geben wir unser Passwort für L2TP IPSec ein.
Auf der Registerkarte IPv4 müssen wir unbedingt den IP-Adressbereich angeben, der den Clients zugewiesen wird. Ohne das funktioniert NAT nicht.
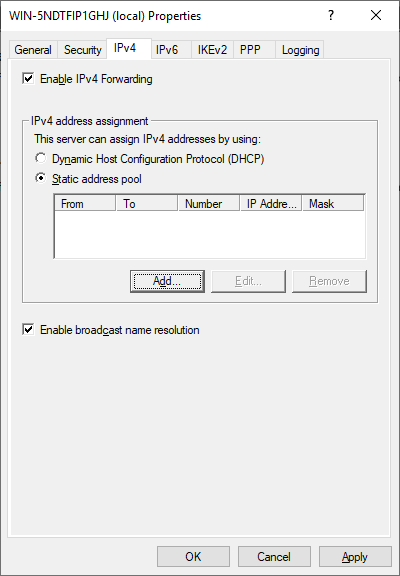
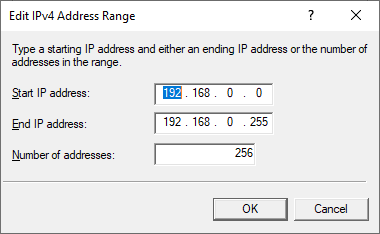
Jetzt bleibt nur noch, die Schnittstelle hinter NAT hinzuzufügen. Gehen Sie zu dem Unterpunkt IPv4, klicken Sie mit der rechten Maustaste auf einen leeren Bereich und fügen Sie eine neue Schnittstelle hinzu.
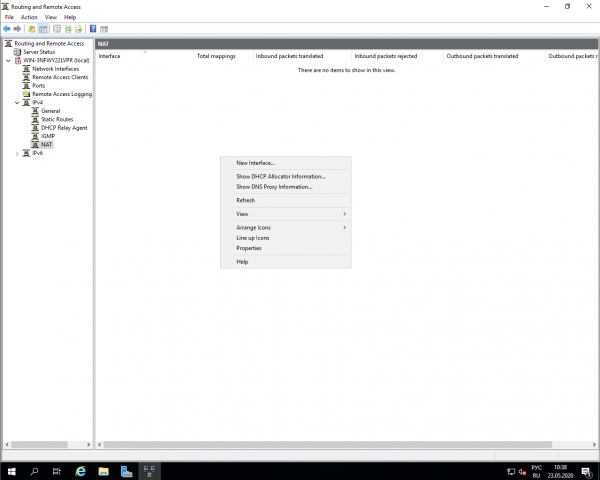
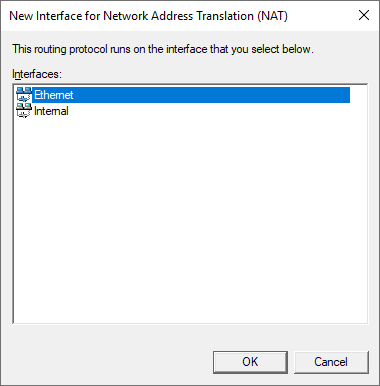
Bei der Schnittstelle (nicht die interne) aktivieren wir NAT.
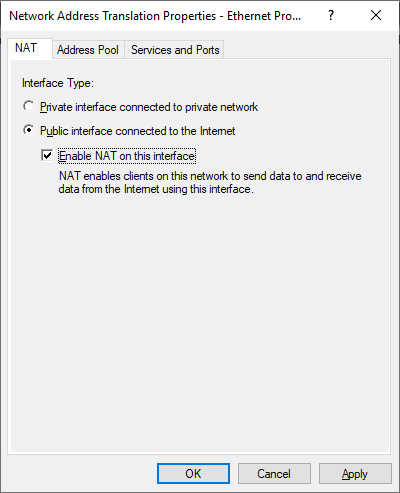
3. Regeln in der Firewall erlauben
Hier ist alles einfach. Sie müssen die Gruppe der Regeln für Routing und Remote Access finden und alle aktivieren.
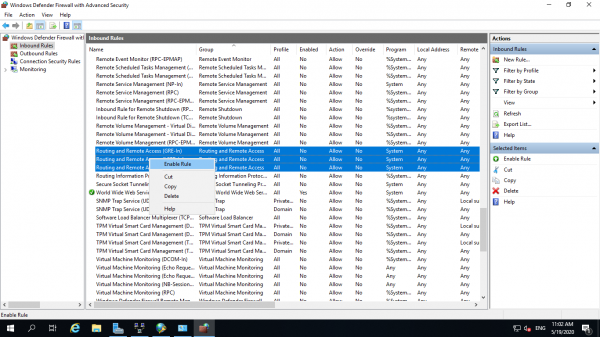
4. NPS einrichten
Suchen Sie im Startmenü nach Network Policy Server.
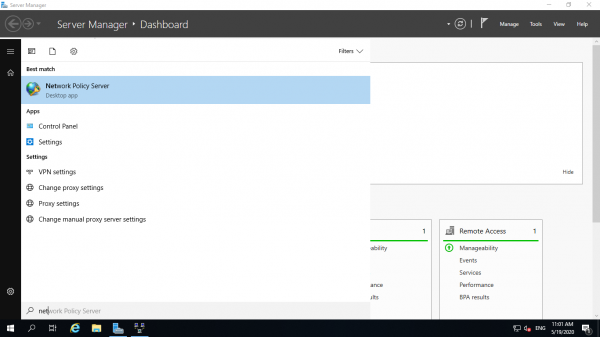
In den Lesezeichen, wo alle Richtlinien aufgelistet sind, sollten Sie beide Standardrichtlinien aktivieren. Das ermöglicht allen lokalen Benutzern den Zugriff auf VPN.
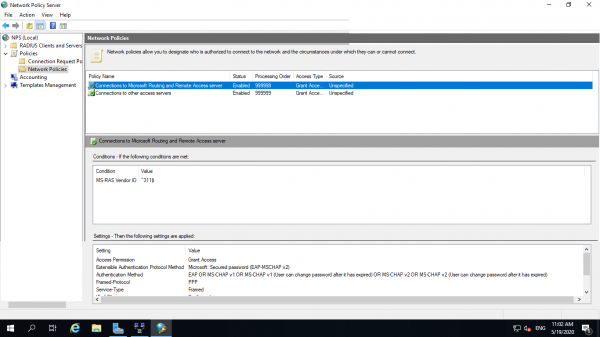
5. VPN-Verbindung herstellen
Für Demonstrationszwecke wählen wir Windows 10. Im Startmenü suchen wir nach VPN.
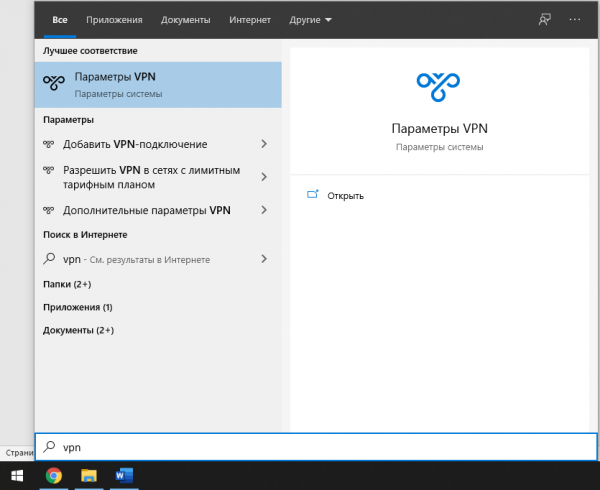
Klicken Sie auf die Schaltfläche zum Hinzufügen einer Verbindung und gehen Sie zu den Einstellungen.
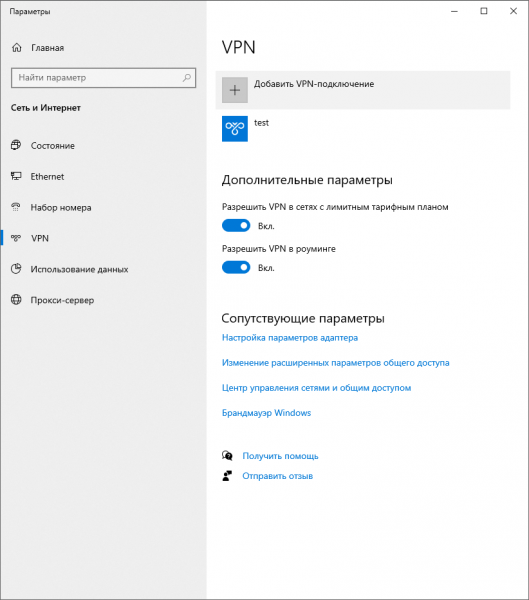
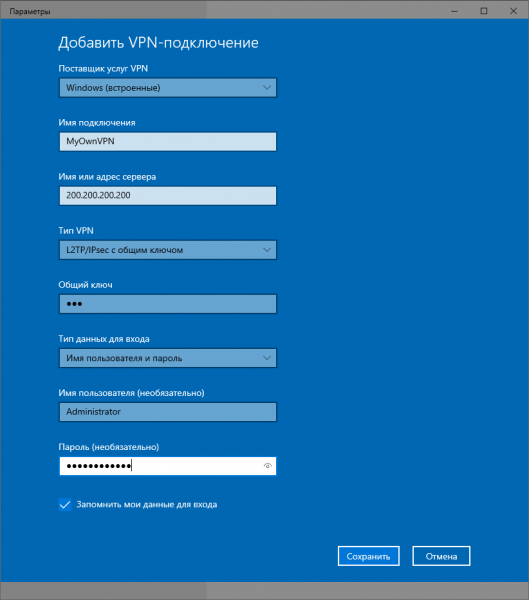
Geben Sie einen beliebigen Namen für die Verbindung ein.
Die IP-Adresse ist die Adresse Ihres VPN-Servers.
VPN-Typ – l2TP mit einem gemeinsamen Schlüssel.
Gemeinsamer Schlüssel – vpn (für unser Beispiel im Marktplatz).
Und der Benutzername und das Passwort sind die Anmeldedaten für den lokalen Benutzer, also für den Administrator.
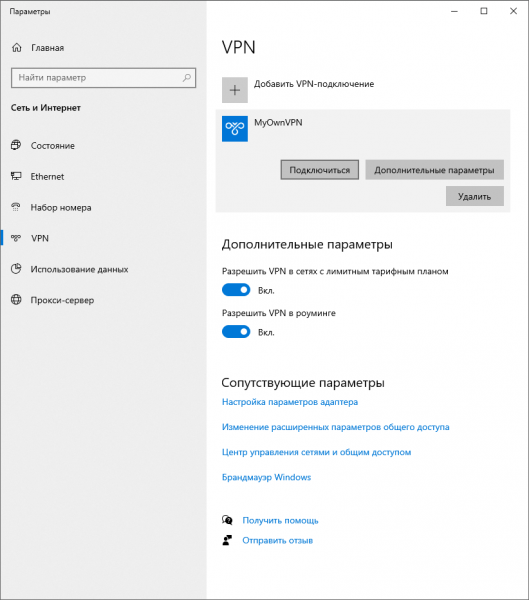
Klicken Sie auf die Verbindung und fertig. Ihr eigenes VPN ist bereit.
Wir hoffen, unser Leitfaden bietet eine zusätzliche Option für diejenigen, die ihr eigenes VPN erstellen möchten, ohne sich mit Linux auseinanderzusetzen, oder einfach ein Gateway in ihre AD hinzufügen möchten.
Quelle: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish