

Die in den Straßen der Stadt stehenden metallernen Geldkisten ziehen unweigerlich die Aufmerksamkeit von Schnell-Reich-Werden-Wollenden auf sich. Wenn früher für das Leeren von Geldautomaten rein physische Methoden angewendet wurden, kommen heutzutage immer raffiniertere Tricks zum Einsatz, die mit Computern zu tun haben. Derzeit ist das aktuellste Beispiel eine „schwarze Kiste“ mit einem Einplatinencomputer im Inneren. Wie sie funktioniert, werden wir in diesem Artikel besprechen.
Der Leiter der internationalen Vereinigung der Geldautomatenhersteller (ATMIA) „schwarze Kisten“ als die gefährlichste Bedrohung für Geldautomaten.
Ein typischer Geldautomat ist eine Sammlung bereits fertiger elektromechanischer Komponenten, die in einem Gehäuse untergebracht sind. Geldautomatenhersteller bauen ihre metallenen Kreationen aus einem Geldscheinausgabegerät, einem Kartenlesegerät und anderen Komponenten – die bereits von Drittherstellern entwickelt wurden. Ein LEGO-Baukasten für Erwachsene. Die fertigen Komponenten werden in das Gehäuse des Geldautomaten eingebaut, das üblicherweise aus zwei Fächern besteht: dem oberen Fach („Schrank“ oder „Servicezone“) und dem unteren Fach (Tresor). Alle elektromechanischen Komponenten sind über USB- und COM-Ports mit dem Systemblock verbunden, der in diesem Fall als Host fungiert. Bei älteren Geldautomatenmodellen sind auch Verbindungen über den SDC-Bus zu finden.
Die Evolution des Geldautomaten-Carding
Geldautomaten mit riesigen Beträgen im Inneren ziehen Kartenbetrüger unweigerlich an. Zuerst nutzten Kartenbetrüger nur grobe physische Sicherheitsmängel von Geldautomaten – sie verwendeten Skimmer und Shimmer, um Daten von Magnetstreifen zu stehlen; gefälschte PIN-Pads und Kameras zur Betrachtung von PIN-Codes; und sogar gefälschte Geldautomaten.
Als Geldautomaten dann mit einheitlicher Software ausgestattet wurden, die nach einheitlichen Standards wie XFS (eXtensions for Financial Services) arbeitet, begannen die Kartenbetrüger, Geldautomaten mit Computer-Viren anzugreifen.
Unter ihnen sind Trojan.Skimmer, Backdoor.Win32.Skimer, Ploutus, ATMii und viele andere benannte und unbenannte Malware, die von Cardern entweder über einen bootfähigen USB-Stick oder über den TCP-Port für die Fernsteuerung auf den Automaten geladen werden.
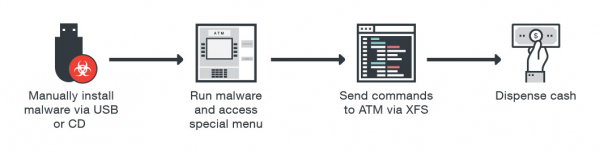
Der Prozess der Infektion eines Geldautomaten
Durch die Übernahme des XFS-Subsystems kann die Malware dem Geldschein-Ausgabegerät ohne Autorisierung Befehle erteilen. Oder Befehle an den Kartenleser geben: die Magnetstreifen der Bankkarten lesen/schreiben und sogar die auf dem EMV-Chip der Karte gespeicherten Transaktionshistorien abrufen. Die EPP (Encrypting PIN Pad; verschlüsseltes PIN-Pad) verdient besondere Aufmerksamkeit. Man nimmt an, dass die auf ihm eingegebene PIN nicht abgefangen werden kann. XFS erlaubt jedoch die Verwendung des EPP-PIN-Pads in zwei Modi: 1) offener Modus (zur Eingabe verschiedener Zahlenparameter, wie dem zu bargeldenden Betrag); 2) sicherer Modus (in den das EPP wechselt, wenn eine PIN oder ein Verschlüsselungsschlüssel eingegeben werden muss). Dieses Merkmal von XFS ermöglicht es dem Carder, einen MiTM-Angriff durchzuführen: den Befehl zur Aktivierung des sicheren Modus abzufangen, der vom Host an das EPP gesendet wird, und anschließend dem EPP-PIN-Pad mitzuteilen, dass die Arbeit im offenen Modus fortgesetzt werden soll. In Antwort auf diese Nachricht sendet das EPP die Tasteneingaben im Klartext.
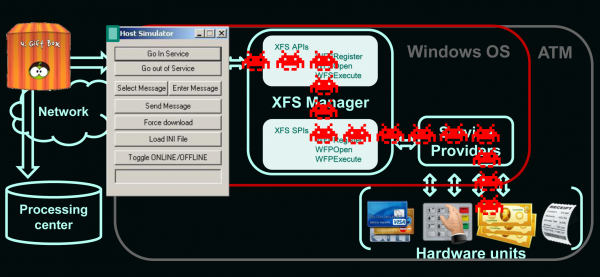
Der Funktionsprinzip des "schwarzen Kästchens"
In den letzten Jahren, Europol haben sich die Malware für Geldautomaten erheblich weiterentwickelt. Carder müssen nicht mehr physisch auf den Geldautomaten zugreifen, um ihn zu infizieren. Sie können Geldautomaten über Fernangriffe im Netzwerk infizieren, indem sie das Firmennetzwerk der Bank nutzen. Group IB berichtete, dass im Jahr 2016 in mehr als 10 europäischen Ländern Geldautomaten Fernangriffen ausgesetzt waren.
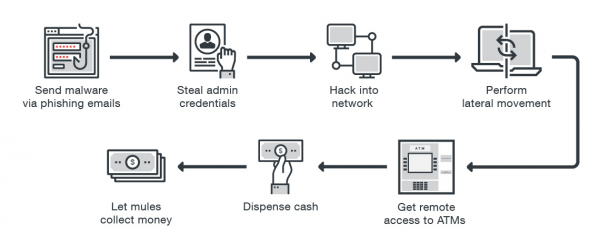
Angriff auf Geldautomaten über Fernzugriff
Antivirenprogramme, die Blockierung von Firmware-Updates, die Sperrung von USB-Ports und die Verschlüsselung der Festplatte schützen den Geldautomaten bis zu einem gewissen Grad vor Virusangriffen von Cardern. Aber was, wenn der Carder nicht den Host angreift, sondern direkt an das Peripheriegerät (über RS232 oder USB) anschließt – an den Kartenleser, das PIN-Pad oder das Bargeldausgabegerät?
Erste Begegnung mit dem "schwarzen Kästchen"
Heute agieren technisch versierte Carder , indem sie sogenannte „schwarze Kästen“ für den Diebstahl von Bargeld aus Geldautomaten nutzen, – spezifisch programmierte Einplatinenmikrocomputer wie Raspberry Pi. „Schwarze Kästen“ leeren Geldautomaten auf magische (aus der Sicht der Banker) Weise. Carder schließen ihr magisches Gerät direkt an die Scheinausgabe des Geldautomaten an, um all das verfügbare Geld herauszuholen. Ein solcher Angriff umgeht alle Sicherheitssoftwaremaßnahmen, die auf dem Host des Geldautomaten installiert sind (Antiviren, Integritätskontrollen, vollständige Festplattenverschlüsselung usw.).
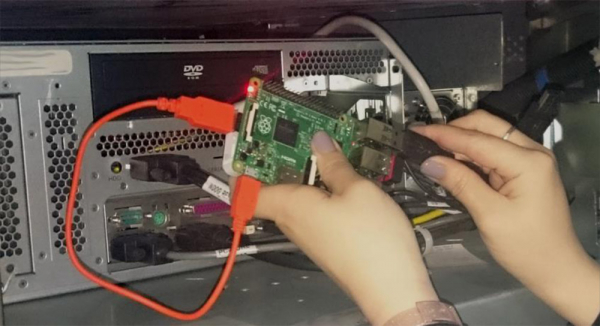
„Schwarzer Kasten“ auf Basis von Raspberry Pi
Die größten Hersteller von Geldautomaten und staatliche Geheimdienste, die mit mehreren Implementierungen des „schwarzen Kastens“ konfrontiert sind, , dass diese raffinierten Computer die Geldautomaten dazu bringen, all das verfügbare Bargeld auszuwerfen; 40 Scheine alle 20 Sekunden. Außerdem warnen die Geheimdienste, dass Carder häufig Geldautomaten in Apotheken und Einkaufszentren ins Visier nehmen; sowie Geldautomaten, die Autofahrern „unterwegs“ dienen.
Um nicht vor den Kameras aufzufallen, holen sich die vorsichtigsten Carder einen nicht allzu wertvollen Partner, einen Muli, zur Hilfe. Damit dieser den „schwarzen Kasten“ nicht für sich selbst an sich nimmt, nutzen sie . Sie entfernen die Schlüssel-Funktionalität aus dem „schwarzen Kasten“ und schließen ein Smartphone an, das sie als Kanal für die Fernübertragung von Befehlen an den reduzierten „schwarzen Kasten“ über das IP-Protokoll verwenden.
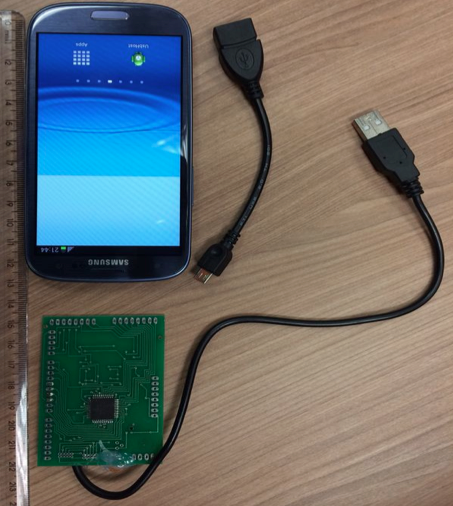
Modifikation des „schwarzen Kastens“, aktiviert über Fernzugriff
Wie sieht das aus der Sicht der Banker aus? Auf den Aufzeichnungen der Überwachungskameras passiert Folgendes: Eine Person öffnet das obere Fach (Servicebereich), schließt den „magischen Kasten“ an den Geldautomaten an, schließt das obere Fach und verlässt den Ort. Nach einer Weile nähern sich mehrere Personen, die wie gewöhnliche Kunden aussehen, dem Geldautomaten und heben riesige Geldbeträge ab. Dann kehrt der Carder zurück und entfernt sein kleines magisches Gerät aus dem Geldautomaten. In der Regel wird der Angriff auf den Geldautomaten mit dem „schwarzen Kasten“ erst nach mehreren Tagen entdeckt: wenn der leere Safe und das Bargeldabhebungsjournal nicht übereinstimmen. Infolgedessen bleibt den Bankmitarbeitern nichts anderes übrig, als .
Analyse der Geldautomatenkommunikation
Wie bereits oben erwähnt, erfolgt die Interaktion zwischen dem Systemblock und den Peripheriegeräten über USB, RS232 oder SDC. Der Kartenleser wird direkt an den Anschluss des Peripheriegeräts angeschlossen und sendet ihm Befehle – um den Host herum. Das ist ziemlich einfach, da die Standardanschlüsse keine spezifischen Treiber erfordern. Die proprietären Protokolle, über die die Peripherie und der Host miteinander kommunizieren, erfordern keine Authentifizierung (da das Gerät sich im vertrauenswürdigen Bereich befindet); und daher können diese ungeschützten Protokolle, über die die Peripherie und der Host kommunizieren, leicht abgehört und leicht einem Replay-Angriff ausgesetzt werden.
Somit können Kartenleser einen Software- oder Hardware-Netzwerkanalysator verwenden, den sie direkt an den Anschluss eines bestimmten Peripheriegeräts (z. B. an einen Kartenleser) anschließen – um die übertragenden Daten zu sammeln. Mit Hilfe des Netzwerk-analysators erfährt der Kartenleser alle technischen Einzelheiten über die Funktionsweise des Geldautomaten, einschließlich nicht dokumentierter Funktionen seiner Peripherie (z. B. die Funktion zur Änderung der Firmware des Peripheriegeräts). Infolgedessen erhält der Kartenleser die vollständige Kontrolle über den Geldautomaten. Dabei ist es ziemlich schwierig, das Vorhandensein eines Netzwerk-analysators zu erkennen.
Die direkte Kontrolle über das Geldautomaten-Ausgabegerät bedeutet, dass die Geldautomatenkassetten – ohne jegliche Aufzeichnung in den Protokollen, die normalerweise von der Software auf dem Host erstellt werden, entleert werden können. Für diejenigen, die mit der Software-Hardware-Architektur des Geldautomaten nicht vertraut sind, könnte das wirklich wie Magie erscheinen.
Woher kommen die ‚schwarzen Kästen‘?
Geldautomaten-Anbieter und Subunternehmer entwickeln Debugging-Tools zur Diagnose der Hardware des Geldautomaten, – einschliesslich der Elektromechanik, die für die Bargeldausgabe zuständig ist. Unter diesen Tools sind: , . Im folgenden Bild sind weitere solcher Diagnosetools dargestellt.
Steuerungspanel von ATMDesk
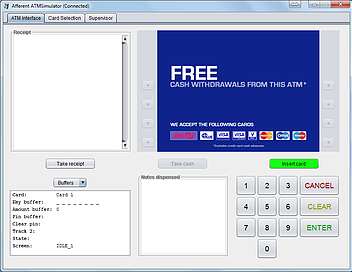
Steuerungspanel von RapidFire ATM XFS
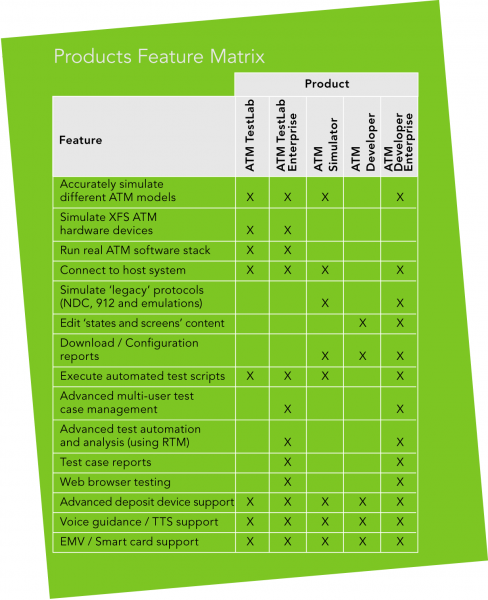
Vergleichsmerkmale mehrerer Diagnosetools
Der Zugang zu solchen Tools ist normalerweise durch personalisierte Token eingeschränkt; und sie funktionieren nur, wenn die Tür des Geldautomaten-Safes offen ist. Durch das Ersetzen einiger Bytes im Binärcode des Tools können Kartendiebe jedoch "Testabhebungen" vornehmen – ohne die vom Tool-Hersteller vorgesehenen Prüfungen zu durchlaufen. Kartendiebe installieren solche modifizierten Tools auf ihrem Laptop oder Einplatinen-Computer, die dann direkt mit dem Geldscheinauszahlgerät verbunden werden, um unbefugte Bargeldabhebungen vorzunehmen. Der "letzte Kilometer" und ein gefälschter Verarbeitungsdienst.
Die direkte Interaktion mit der Peripherie, ohne Kommunikation mit dem Host, ist nur eine von vielen effektiven Techniken des Kartenbetrugs. Andere Techniken basieren auf der Tatsache, dass es ein breites Spektrum an Netzwerk-Schnittstellen gibt, über die der Geldautomat mit der Außenwelt kommuniziert. Von X.25 bis Ethernet und Mobilfunk. Viele Geldautomaten können mittels des Shodan-Dienstes identifiziert und lokalisiert werden (die prägnanteste Anleitung zur Nutzung finden Sie hier)
), - mit einem anschließenden Angriff, der auf einer anfälligen Sicherheitskonfiguration, der Trägheit des Administrators und verletzlichen Kommunikationsverbindungen zwischen verschiedenen Bankabteilungen basiert. Der "letzte Kilometer" der Verbindung zwischen Geldautomat und Verarbeitungszentrum ist reich an unterschiedlichsten Technologien, die als Einstiegspunkt für Kartendiebe dienen können. Die Interaktion kann über kabelgebundene (Telefonleitung oder Ethernet) oder drahtlose (Wi-Fi, Mobilfunk: CDMA, GSM, UMTS, LTE) Kommunikationsmethoden erfolgen. Sicherheitsmechanismen können Folgendes umfassen: 1) Hardware- oder Softwarelösungen zur Unterstützung von VPN (sowohl standardmäßig in Betriebssystemen eingebaut als auch von Drittanbietern); 2) SSL/TLS (sowohl spezifisch für bestimmte Modelle von Geldautomaten als auch von Drittanbietern); 3) Verschlüsselung; 4) Nachrichtenauthentifizierung.
Jedoch
scheint , was für Banken die genannten Technologien sehr kompliziert erscheinen lässt, und deshalb machen sie sich keine Mühe mit speziellen Netzwerkschutzmaßnahmen; oder setzen diese mit Fehlern um. Im besten Fall verbindet sich der Geldautomat mit einem VPN-Server und verbindet sich dann innerhalb des privaten Netzwerks mit dem Processing-Center. Darüber hinaus, selbst wenn es den Banken gelingt, die oben genannten Schutzmechanismen umzusetzen, hat der Carder bereits effektive Angriffe gegen sie. Somit bleiben Geldautomaten selbst dann anfällig, wenn die Sicherheit den PCI DSS-Standards entspricht.
Eine der Hauptanforderungen von PCI DSS: Alle vertraulichen Daten, die über ein öffentliches Netzwerk übertragen werden, müssen verschlüsselt sein. Und tatsächlich haben wir Netzwerke, die von Anfang an so konzipiert wurden, dass die Daten dort vollständig verschlüsselt sind! Daher liegt es nahe zu sagen: „Unsere Daten sind verschlüsselt, weil wir Wi-Fi und GSM verwenden.“ Viele dieser Netzwerke bieten jedoch nicht den erforderlichen Schutz. Mobilfunknetze aller Generationen sind längst gehackt worden. Endgültig und unwiderruflich. Und es gibt sogar Anbieter, die Geräte zum Abfangen von darüber übertragenen Daten anbieten.
Daher kann entweder in unsicheren Kommunikationen oder in einem 'privaten' Netzwerk, in dem jeder Geldautomat den anderen Geldautomaten von sich berichtet, ein MiTM-Angriff 'falsches Processing-Center' initiiert werden – was dazu führt, dass der Carder die Kontrolle über die Datenströme übernimmt, die zwischen dem Geldautomaten und dem Processing-Center übertragen werden.
sind potenziell tausenden Geldautomaten ausgesetzt. Auf dem Weg zu einem echten Processing-Center steckt der Carder sein eigenes, gefälschtes ein. Dieses gefälschte Processing-Center gibt dem Geldautomaten Befehle zur Auszahlung von Banknoten. Dabei konfiguriert der Carder sein Processing-Center so, dass die Auszahlung von Bargeld unabhängig davon erfolgt, welche Karte in den Geldautomaten gesteckt wird – selbst wenn deren Gültigkeit abgelaufen ist oder der Kontostand Null beträgt. Hauptsache, das gefälschte Processing-Center 'kennt' sie. Als gefälschtes Processing-Center kann entweder ein Bastelstück oder ein Simulationsgerät gelten, das ursprünglich zur Fehlersuche in Netzwerkeinstellungen entwickelt wurde (ein weiteres Geschenk des 'Herstellers' an die Carder).
Auf dem nächsten Bild ein Dump der Befehle zur Ausgabe von 40 Banknoten aus dem vierten Kassettenspeicher — gesendet aus einem gefälschten Zahlungszentrum und in den Protokollen der ATM-Software gespeichert. Sie sehen fast echt aus.
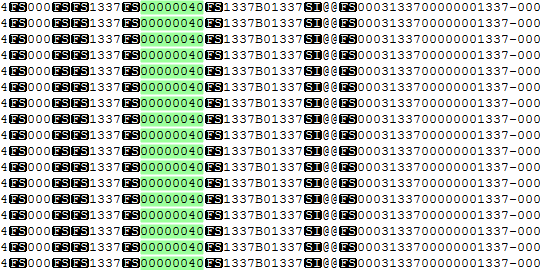
Dump der Befehle des gefälschten Zahlungszentrums
Quelle: habr.com
